第六章 · 多媒体数字版权管理技术 — 考点分组解析(样稿)
55 题按考点归类,同考点题目聚在一起:每题为 题干 + 答案 + 解析 + 易错提示 + 关联题 + 讲义原页对照
55题目数
16个考点
易错提示 55 条
逐题讲义对照
PKI与CA题 1–8 · 8 题
11分PKI与CA讲义第43页
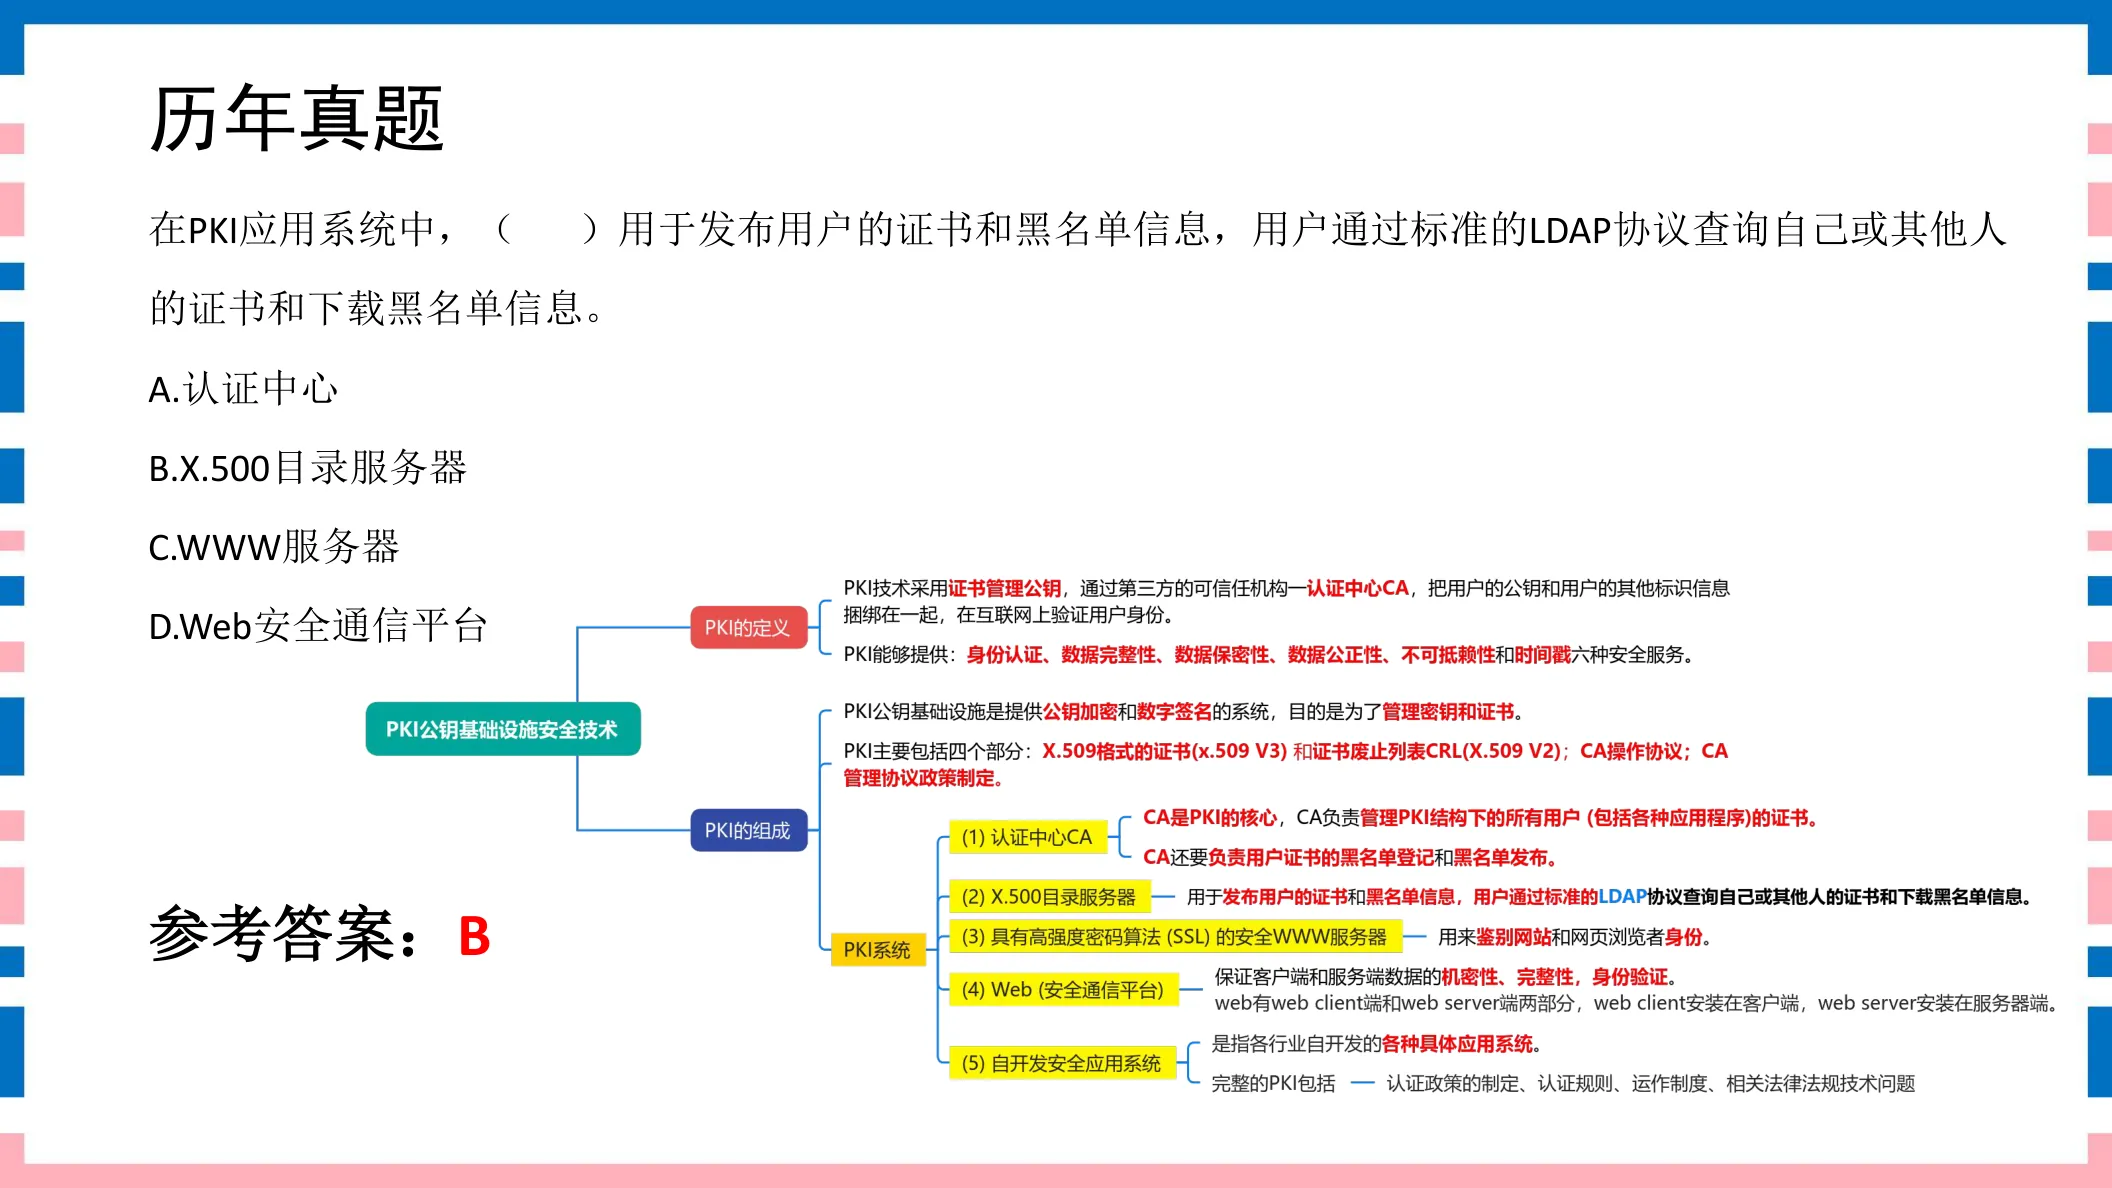
在PKI应用系统中,( )用于发布用户的证书和黑名单信息,用户通过标准的LDAP协议查询自己或其他人的证书和下载黑名单信息。A. 认证中心CAB. X.500目录服务器C. WWW服务器D. Web安全通信平台
参考答案:B
◆ 考点:PKI 应用系统中由 X.500 目录服务器 负责发布用户证书和黑名单(CRL),用户用标准 LDAP 协议查询证书、下载黑名单(讲义P43)。
◆ 判定:认证中心 CA 只负责签发/管理证书,不直接做 LDAP 目录发布;WWW 服务器、Web 安全通信平台与证书黑名单发布无关。
⚠ 易错提示:发布证书+黑名单、走 LDAP 查询的是 X.500 目录服务器,别与签发证书的 CA 混淆。
讲义原页对照 第43页 · PKI与CA
点击图片可弹层放大查看讲义原页
21分PKI与CA讲义第44页
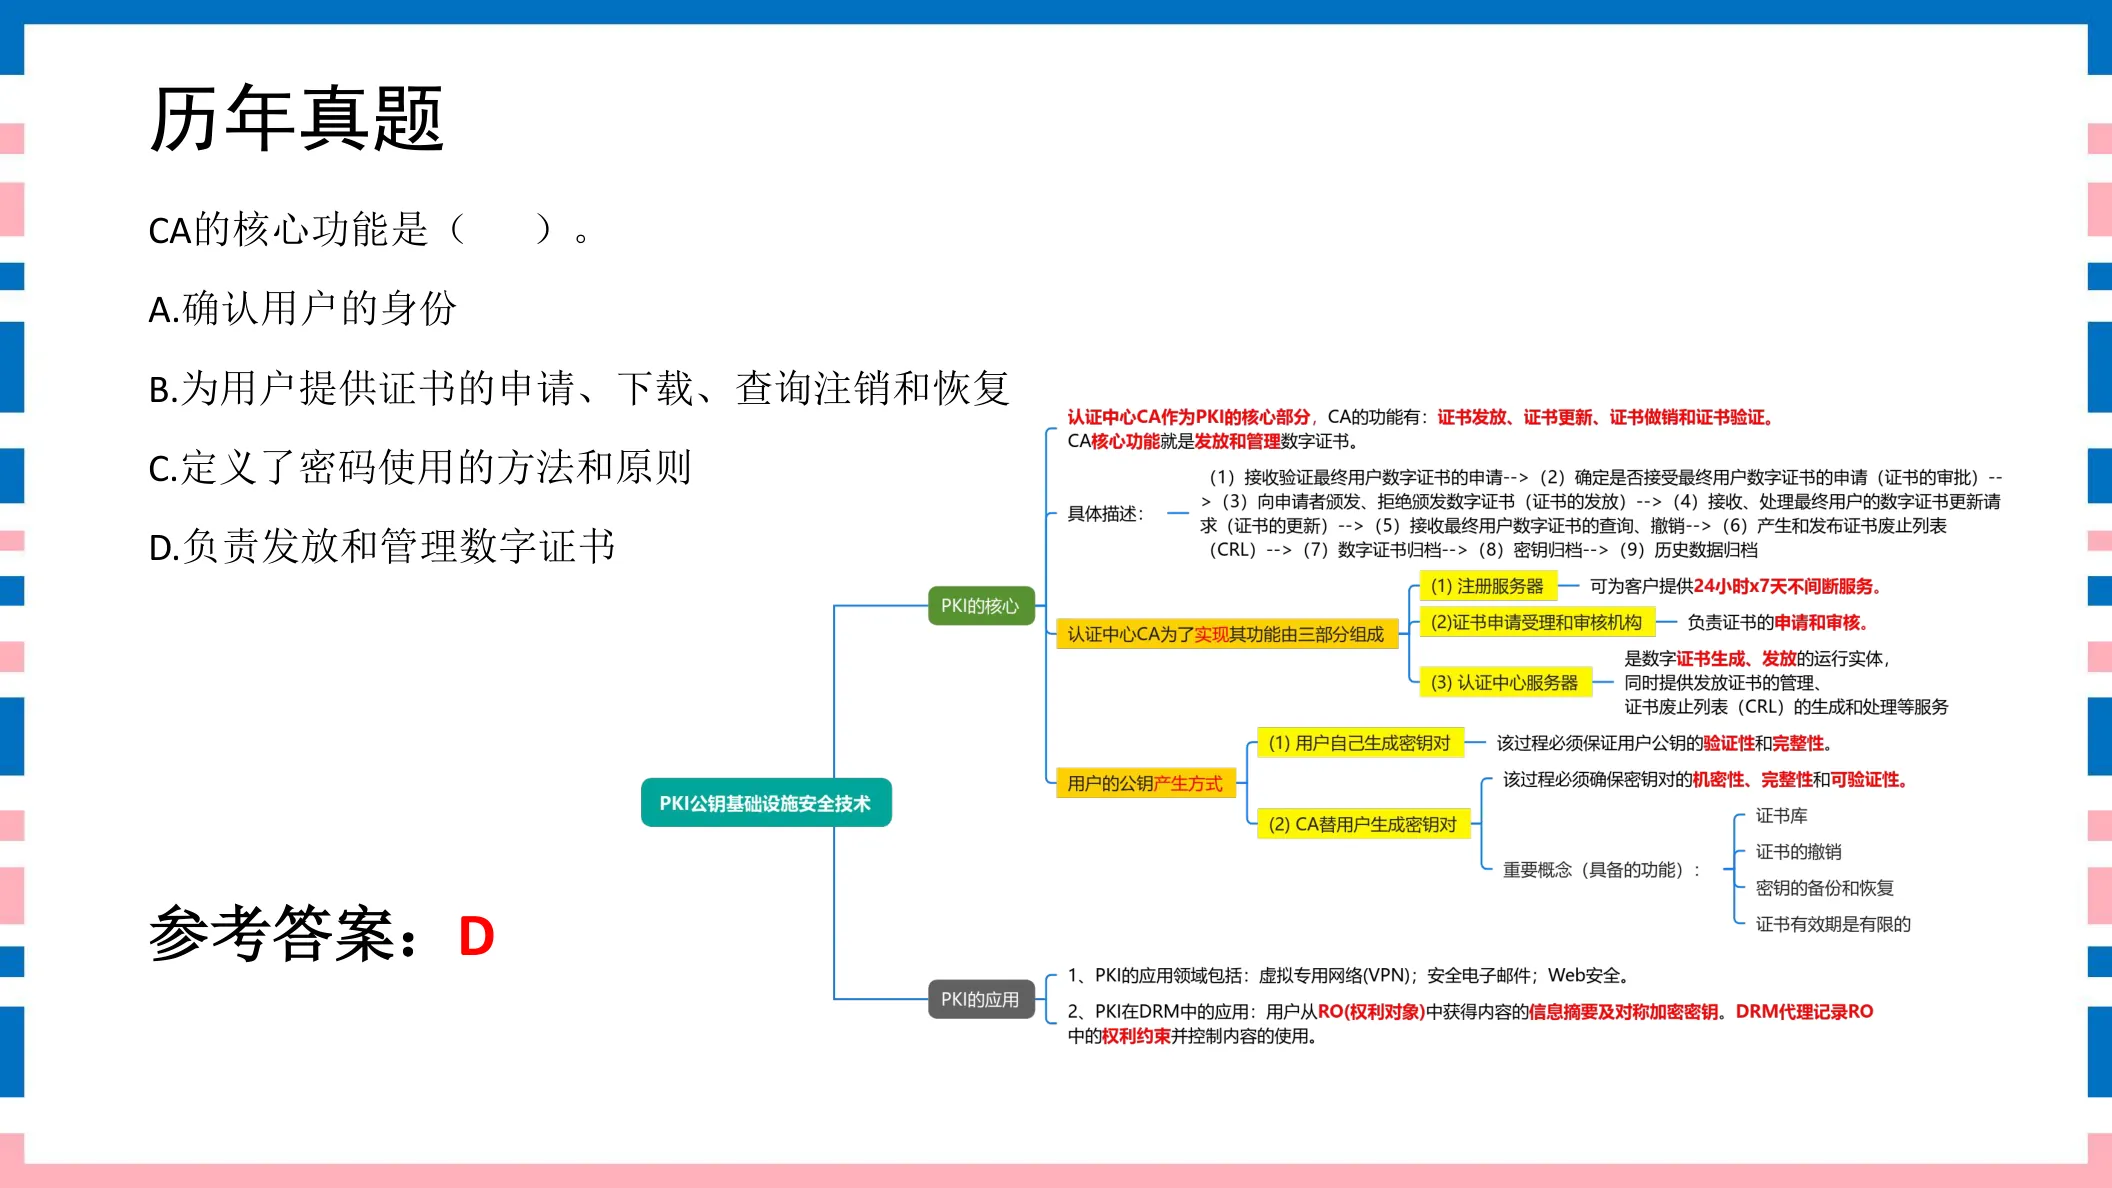
CA的核心功能是( )。A. 确认用户的身份B. 为用户提供证书的申请、下载、查询注销和恢复C. 定义了密码使用的方法和原则D. 负责发放和管理数字证书
参考答案:D
◆ 考点:CA(认证中心)的核心功能是 负责发放和管理数字证书,是可信第三方机构(讲义P44)。
◆ 判定:确认身份、提供证书申请/下载/注销恢复等是其具体业务操作;定义密码使用方法原则不是 CA 职能。
⚠ 易错提示:CA 的核心一句话=发放和管理数字证书,其余都是围绕证书的具体操作。
讲义原页对照 第44页 · PKI与CA
点击图片可弹层放大查看讲义原页
31分PKI与CA讲义第47页
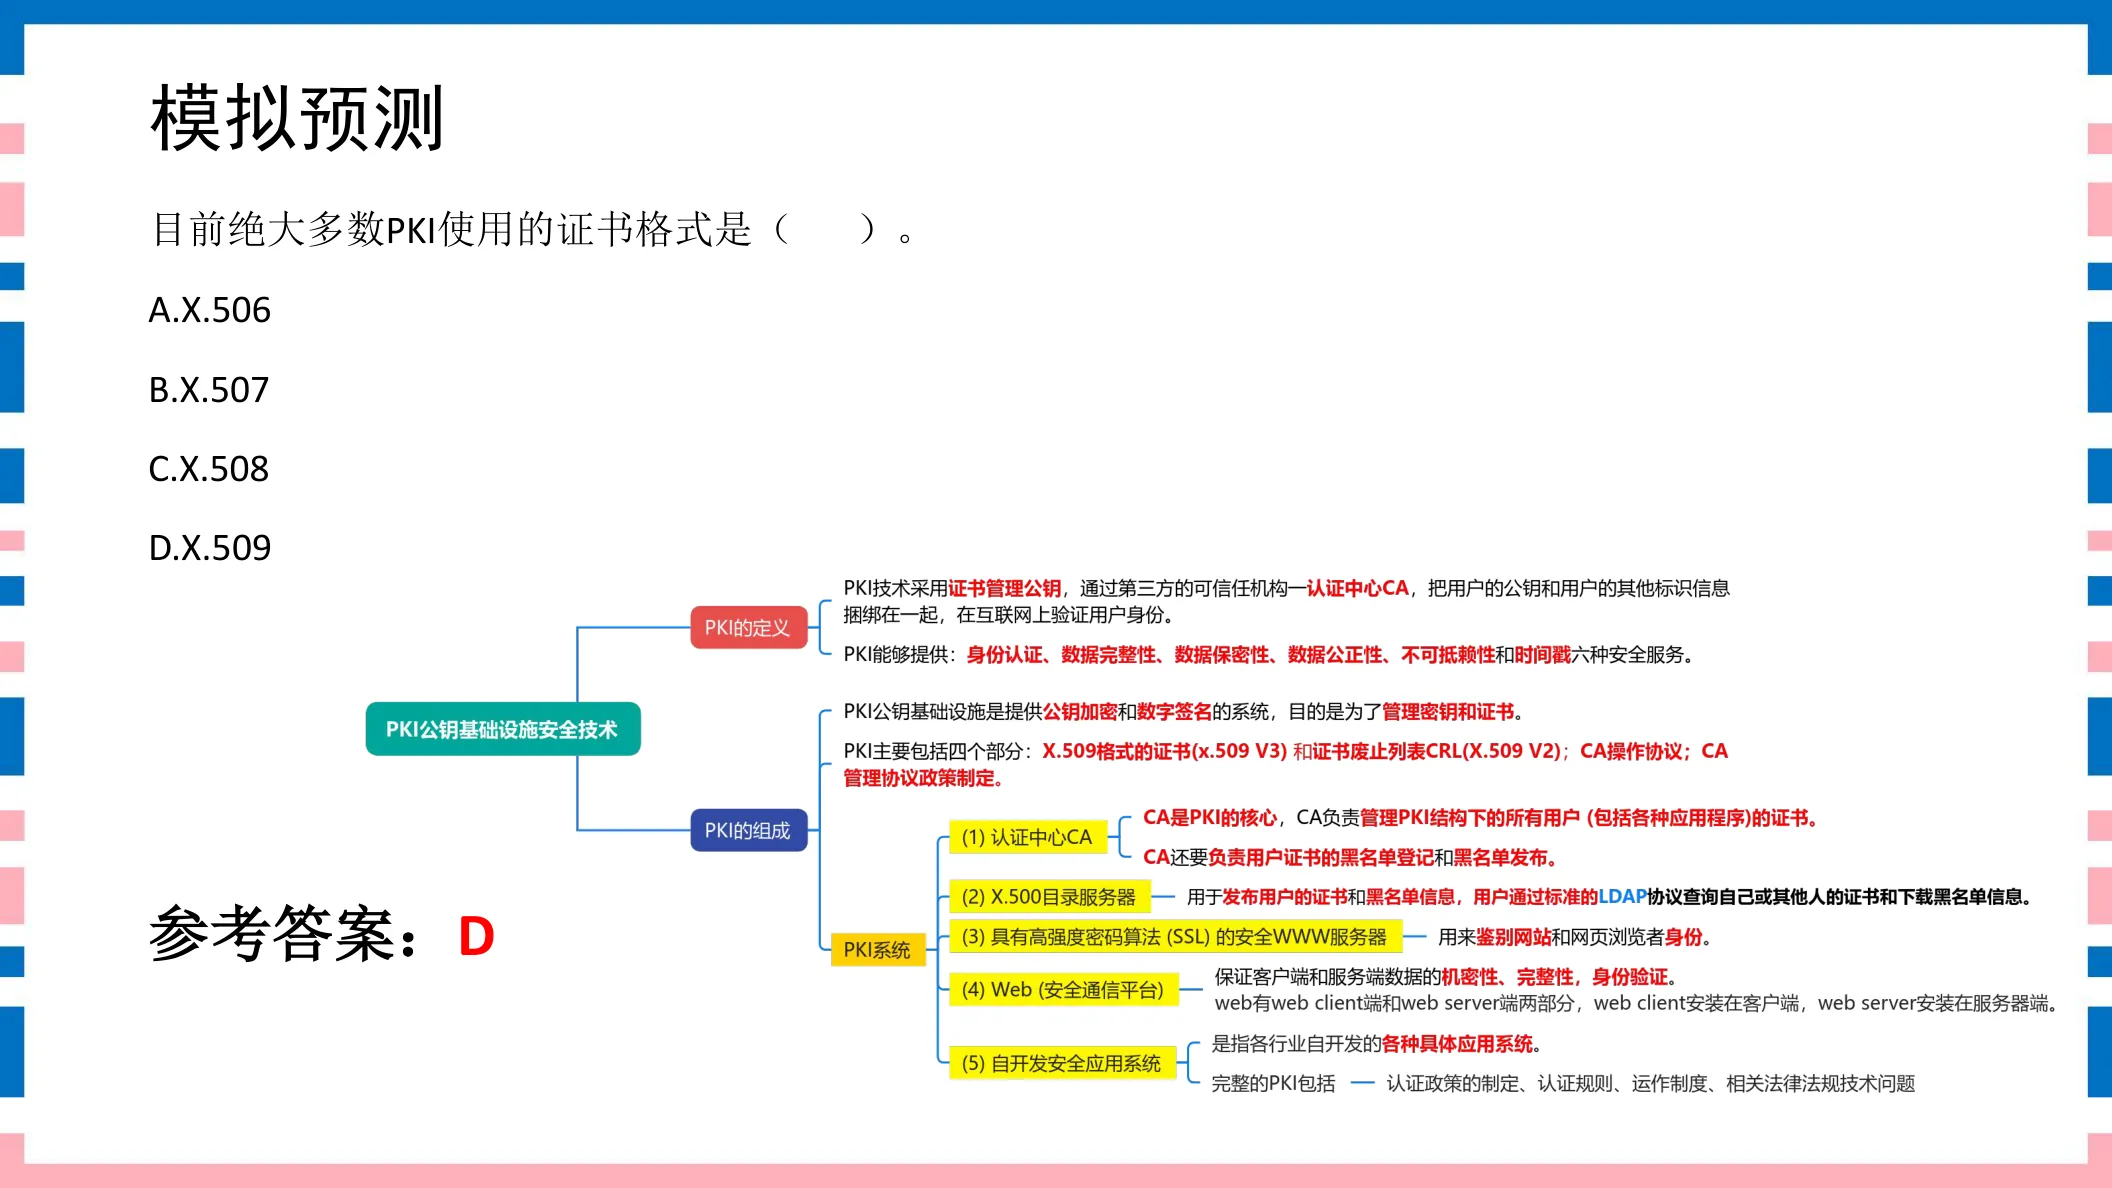
目前绝大多数PKI使用的证书格式是( )。A. X.506B. X.507C. X.508D. X.509
参考答案:D
◆ 考点:目前绝大多数 PKI 使用的证书格式是 X.509(讲义P47)。
◆ 判定:X.506/X.507/X.508 均为干扰项;X.509 是公钥证书的事实标准。
⚠ 易错提示:PKI 证书格式认准 X.509,其余 X.50x 编号都是陪考。
讲义原页对照 第47页 · PKI与CA
点击图片可弹层放大查看讲义原页
41分PKI与CA讲义第50页
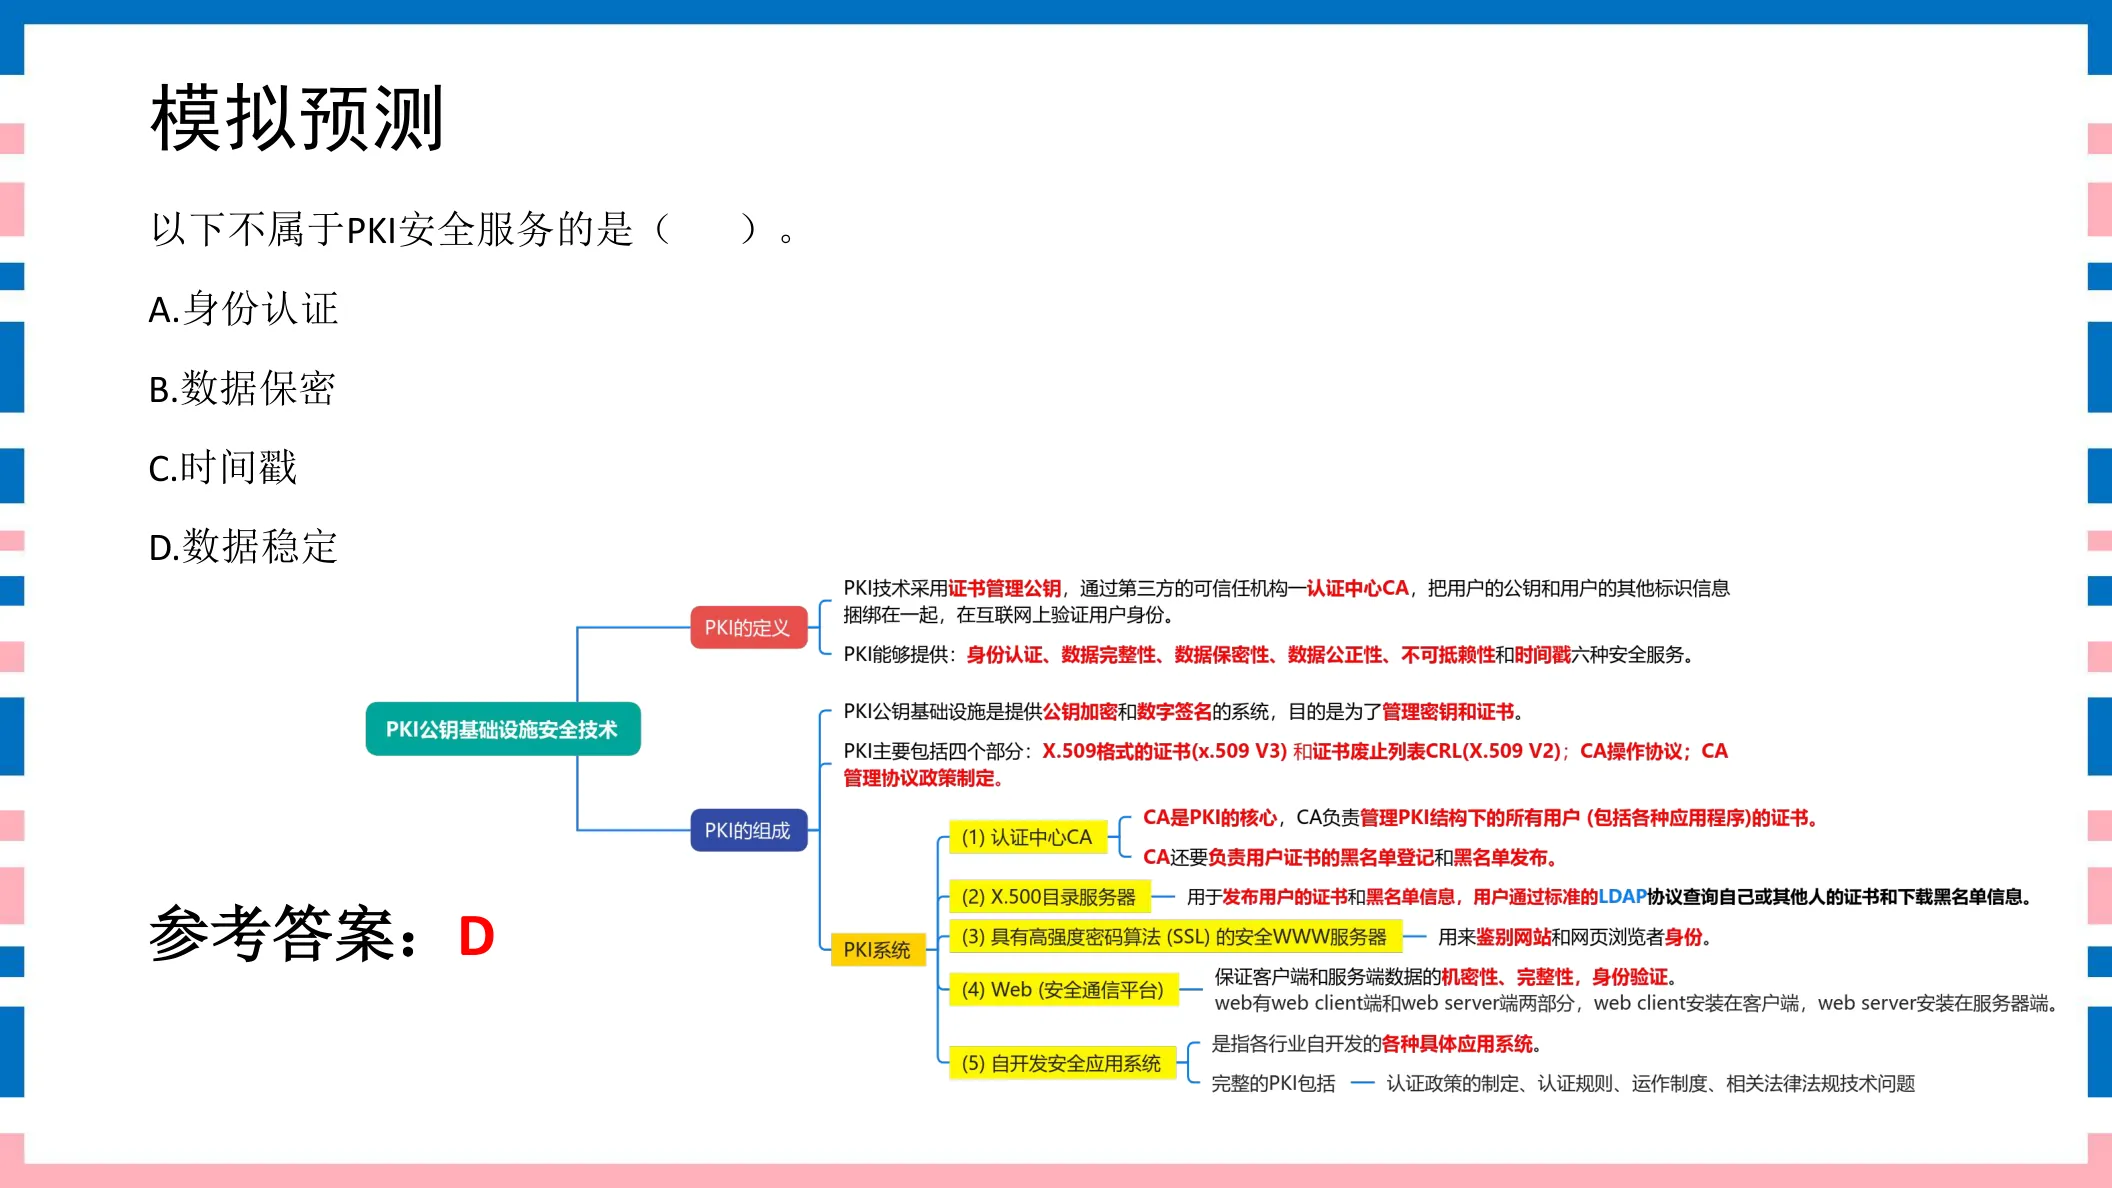
以下不属于PKI安全服务的是( )。A. 身份认证B. 数据保密C. 时间戳D. 数据稳定
参考答案:D
◆ 考点:PKI 提供的安全服务包括 身份认证、数据保密、时间戳、完整性、不可否认 等(讲义P50)。
◆ 判定:数据稳定 不是安全服务术语;PKI 保证的是数据的机密性/完整性/不可否认,而非“稳定”。
⚠ 易错提示:安全服务里没有“数据稳定”这种说法,它是凑数干扰项。
讲义原页对照 第50页 · PKI与CA
点击图片可弹层放大查看讲义原页
51分PKI与CA讲义第48页
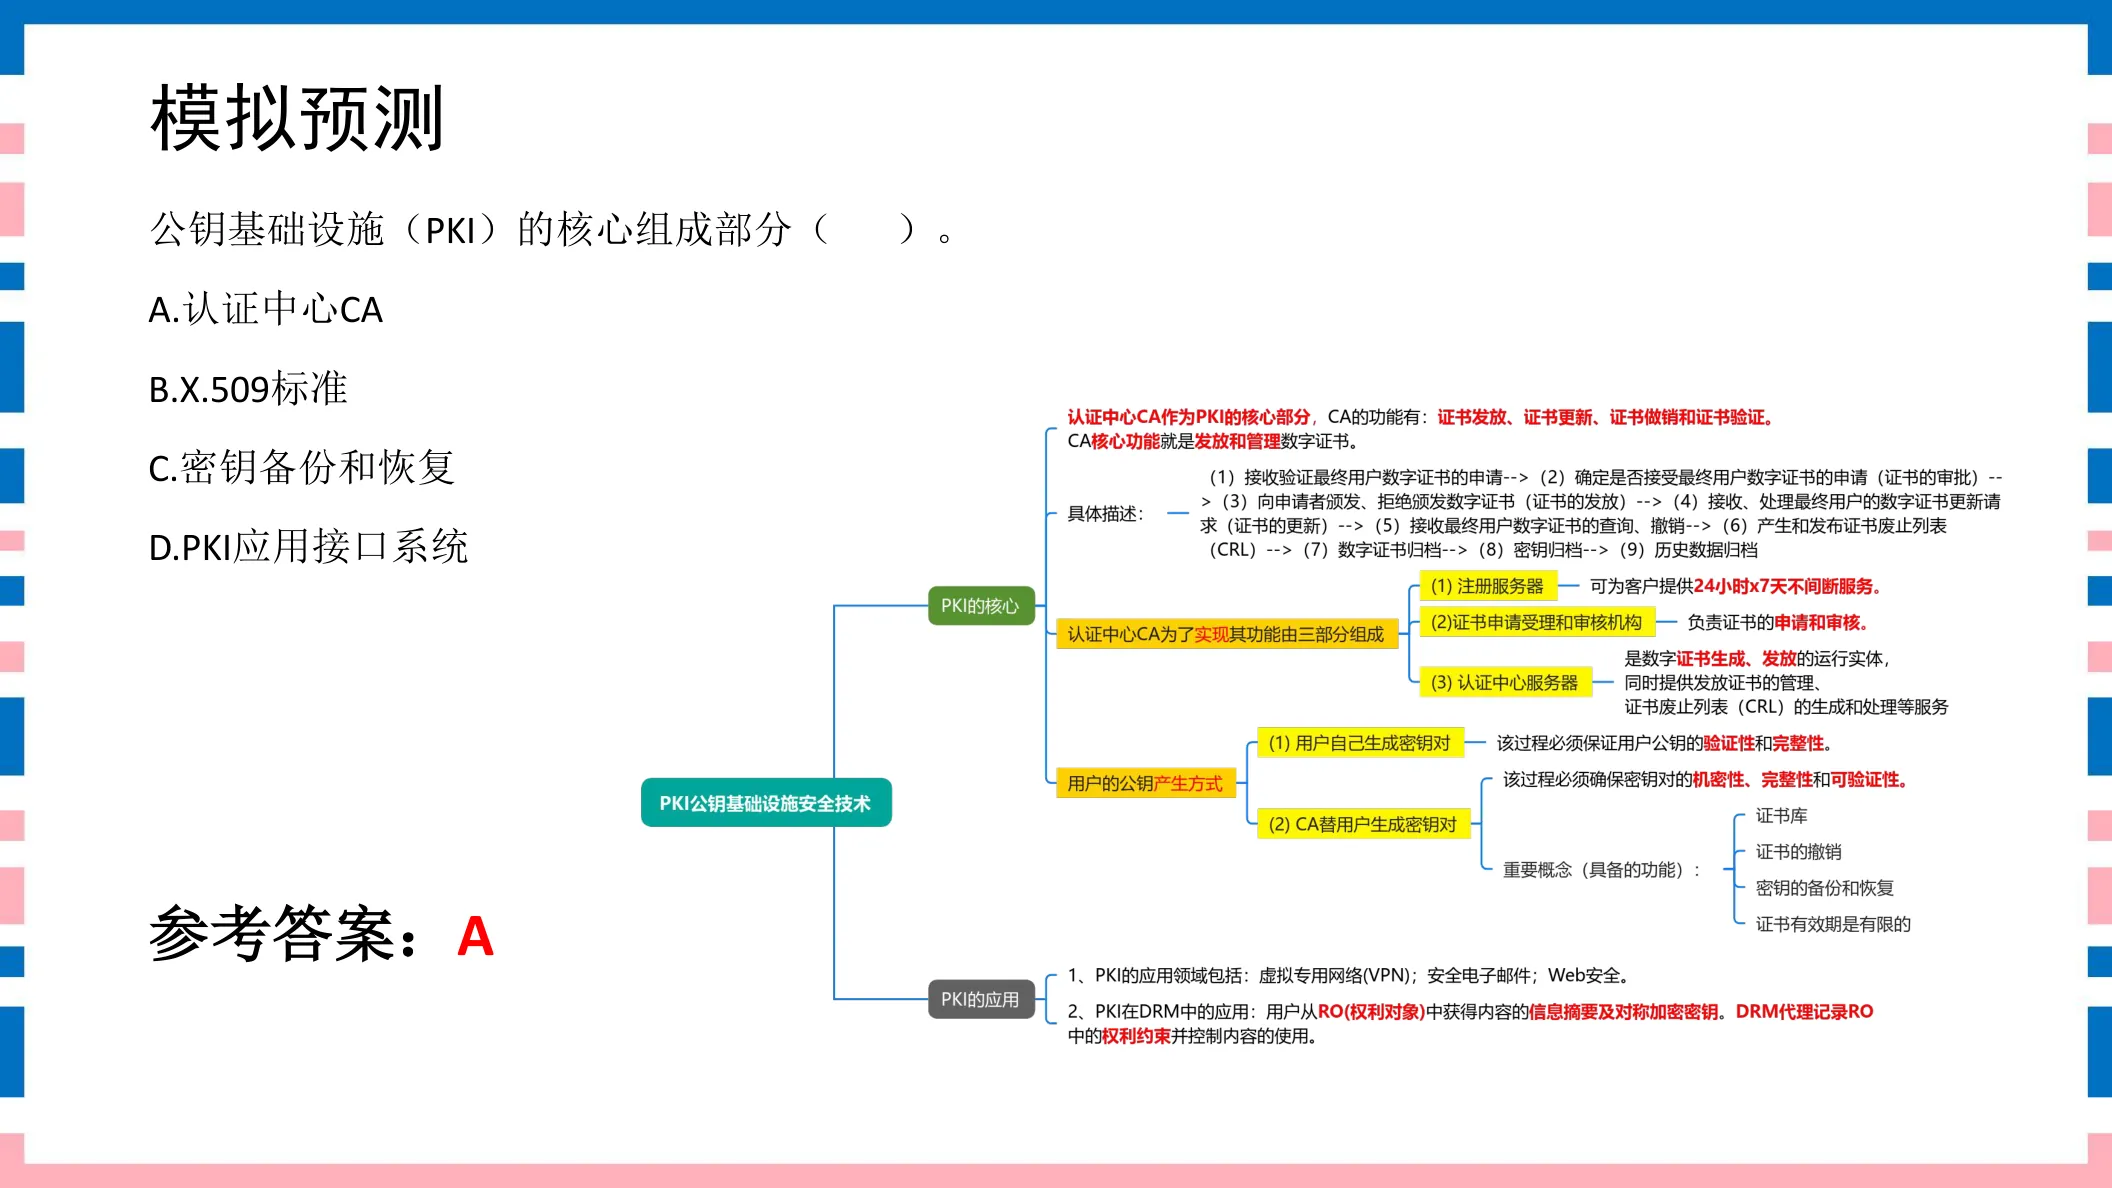
公钥基础设施(PKI)的核心组成部分( )。A. 认证中心CAB. X.509标准C. 密钥备份和恢复D. PKI应用接口系统
参考答案:A
◆ 考点:公钥基础设施 PKI 的核心组成部分是 认证中心 CA(讲义P48)。
◆ 判定:X.509 是证书标准、密钥备份恢复与 PKI 应用接口都是配套功能,核心仍是 CA。
⚠ 易错提示:PKI 的核心=CA;X.509 是证书标准而非“核心组成”本身。
讲义原页对照 第48页 · PKI与CA
点击图片可弹层放大查看讲义原页
61分PKI与CA讲义第46页
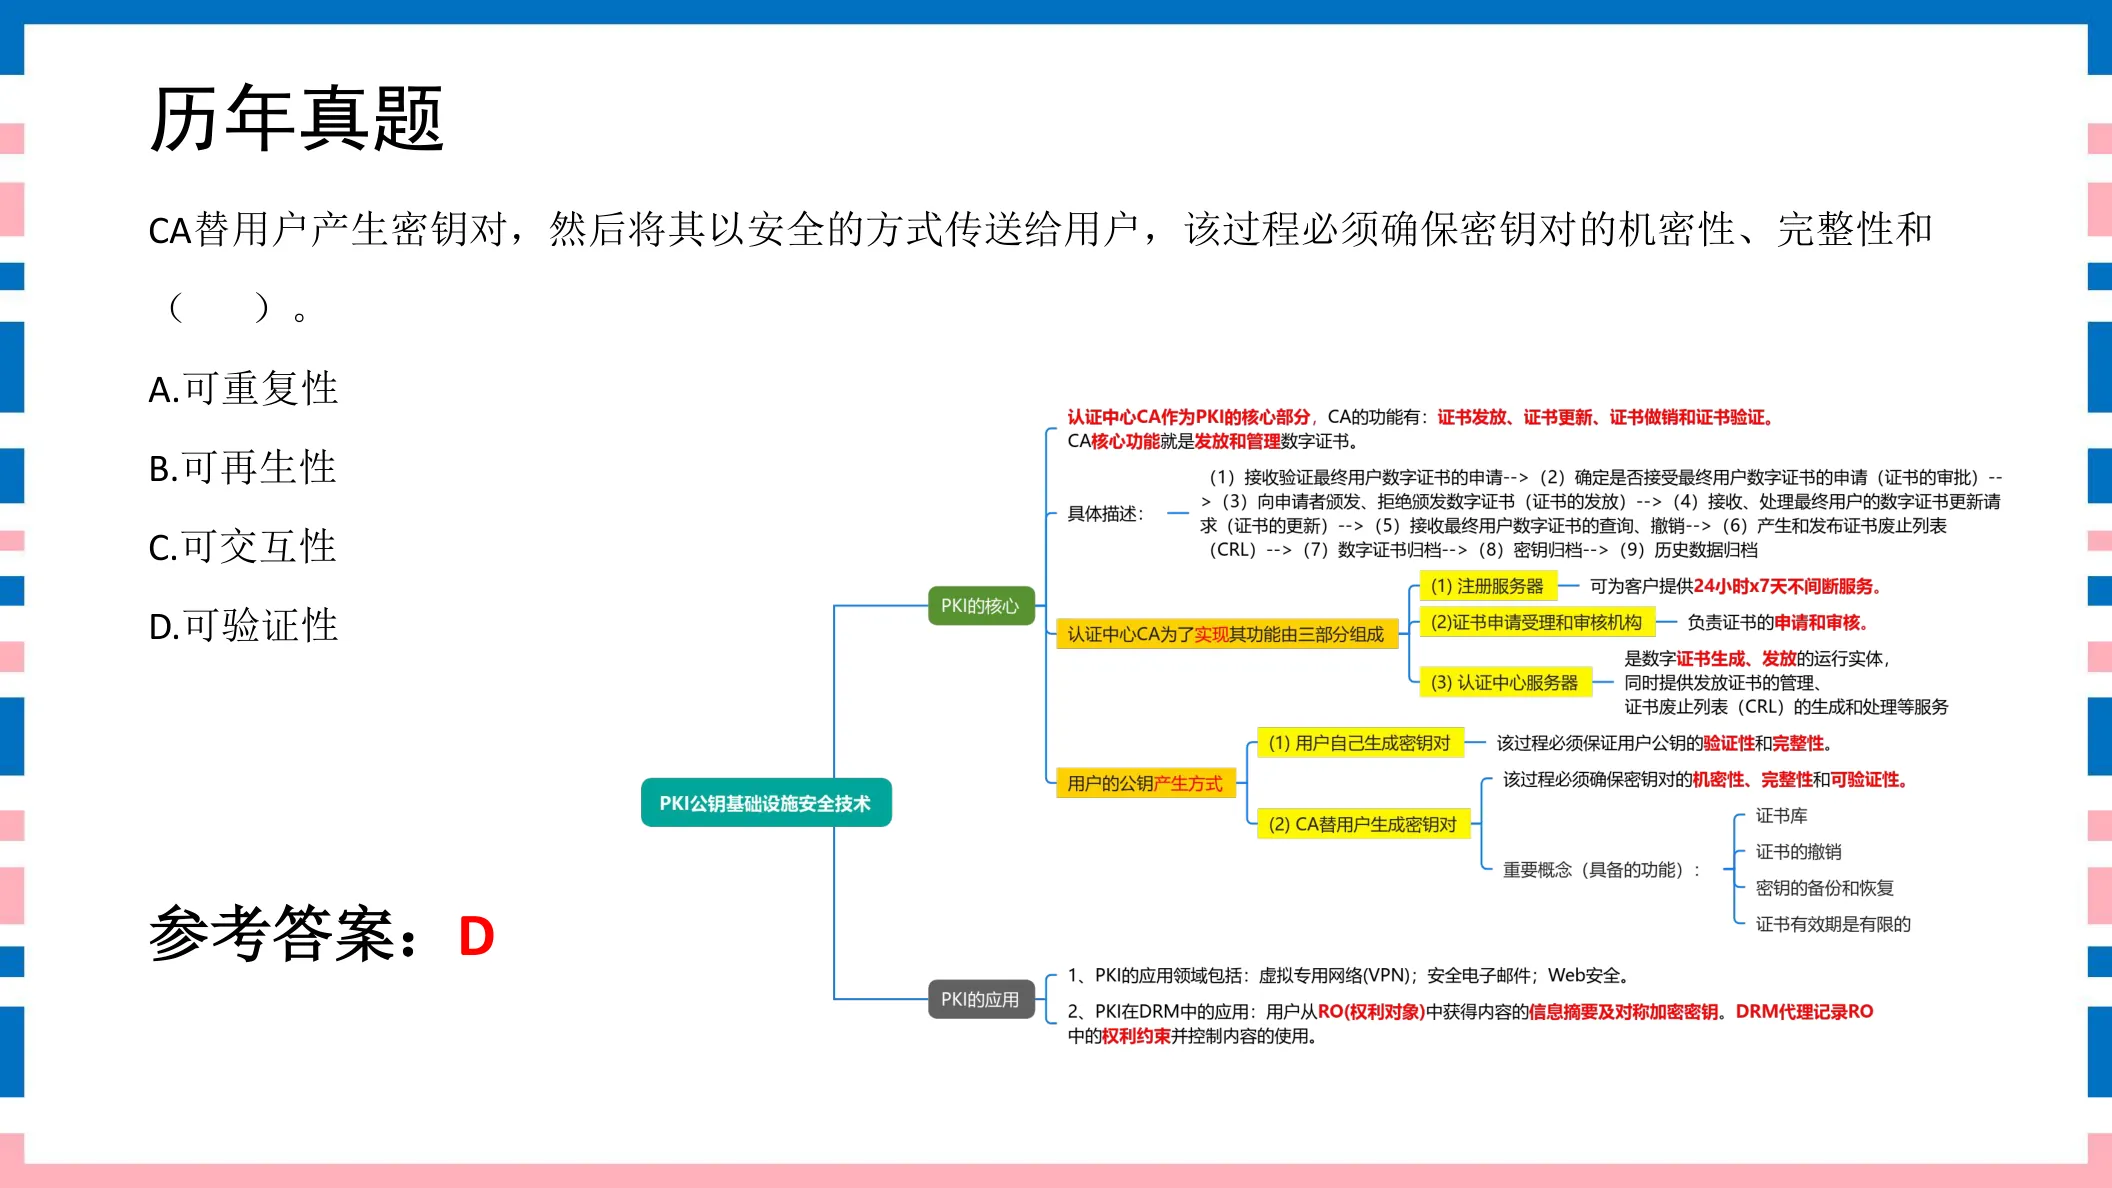
CA替用户产生密钥对,然后将其以安全的方式传送给用户,该过程必须确保密钥对的机密性、完整性和( )。A. 可重复性B. 可再生性C. 可交互性D. 可验证性
参考答案:D
◆ 考点:CA 代用户产生密钥对并安全传送,须保证密钥对的 机密性、完整性和可验证性(讲义P46)。
◆ 判定:三性中“可验证性”保证密钥来源可信;可重复/可再生/可交互都不是安全传输三要素。
⚠ 易错提示:密钥对安全传送三性=机密性+完整性+可验证性。
讲义原页对照 第46页 · PKI与CA
点击图片可弹层放大查看讲义原页
71分PKI与CA讲义第49页
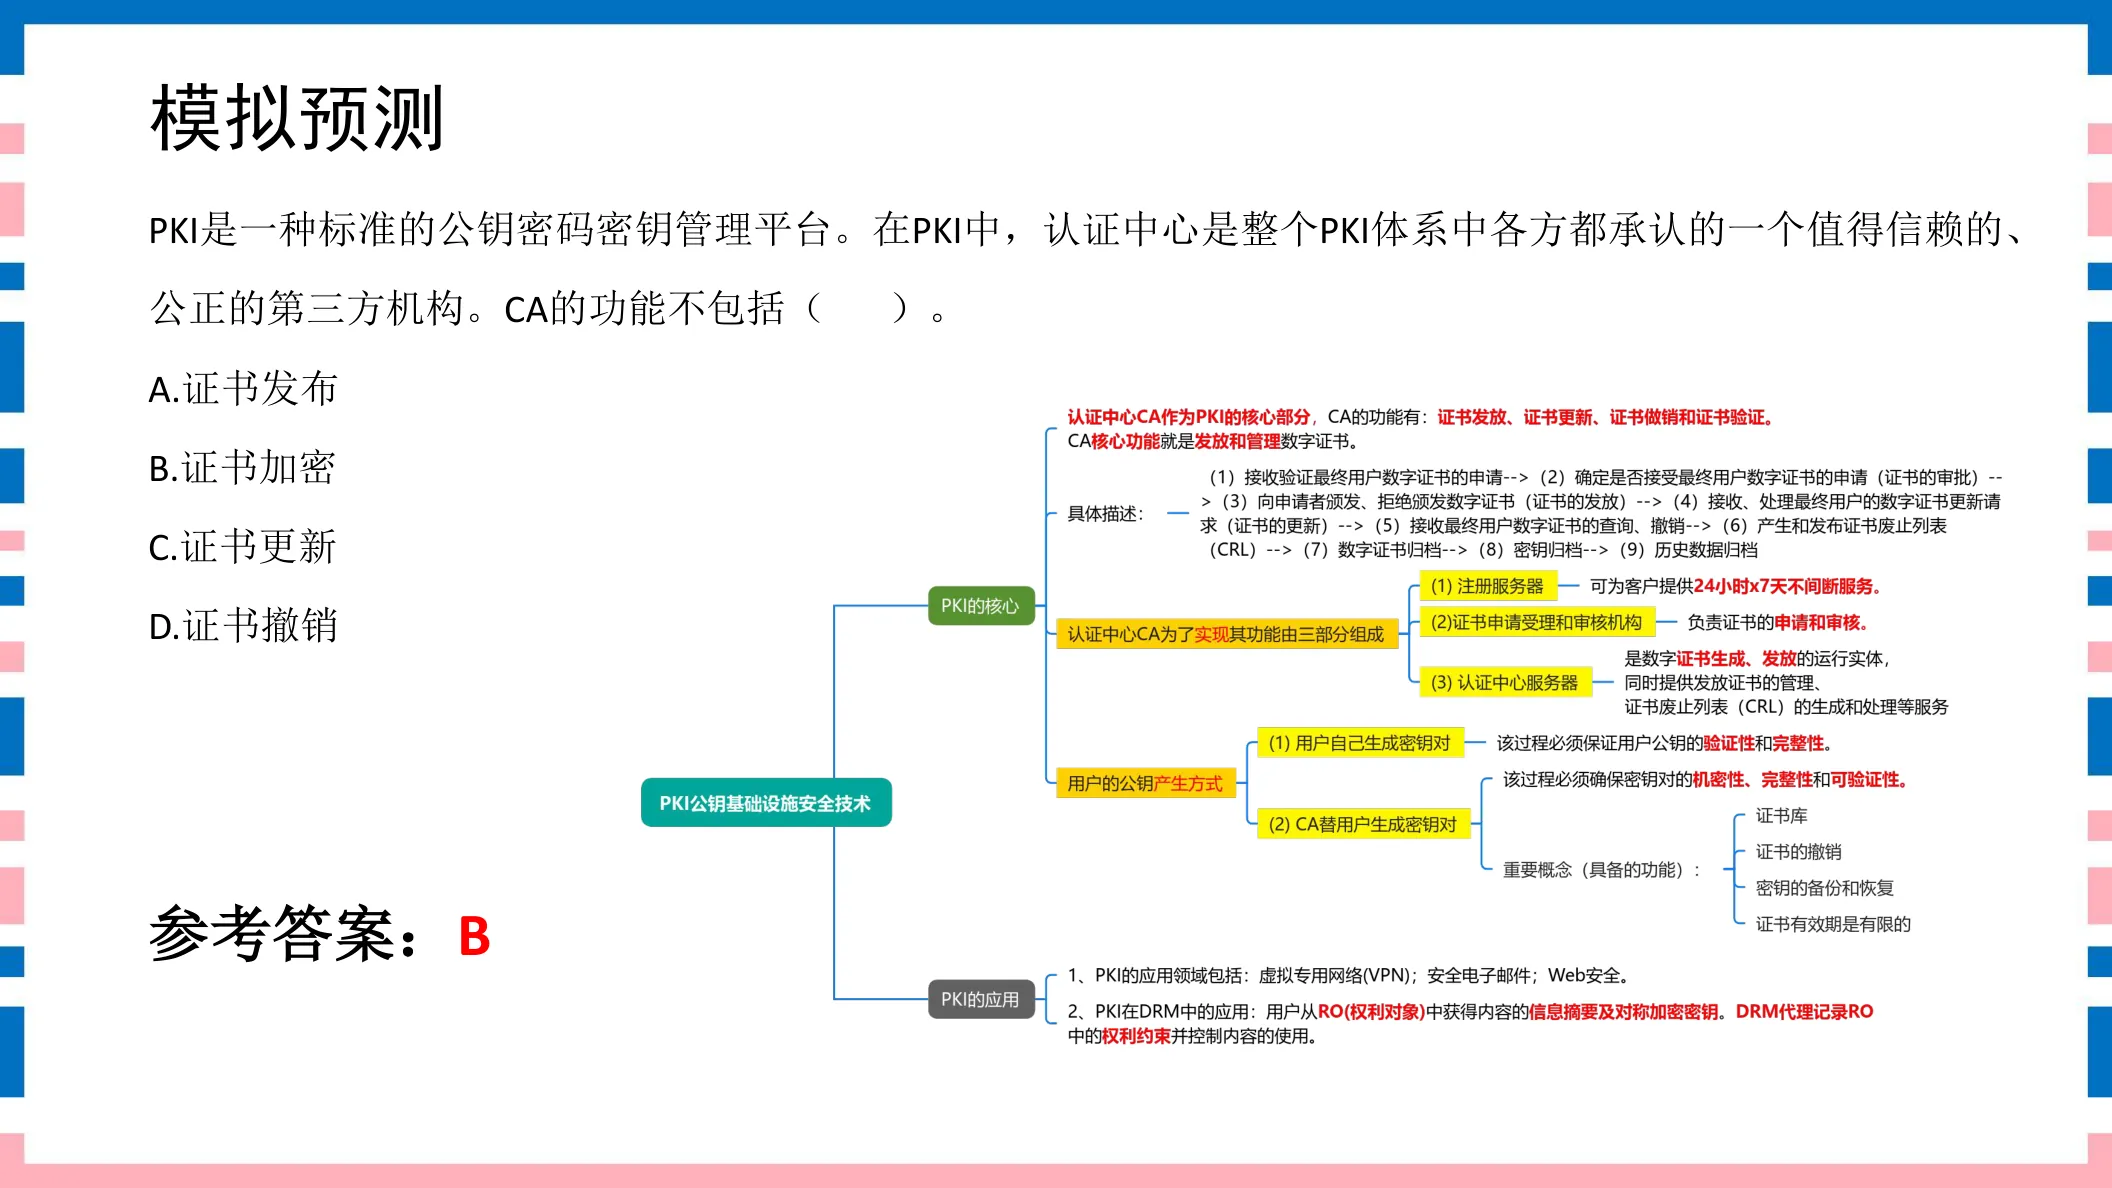
PKI是一种标准的公钥密码密钥管理平台。在PKI中,认证中心是整个PKI体系中各方都承认的一个值得信赖的、公正的第三方机构。CA的功能不包括( )。A. 证书发布B. 证书加密C. 证书更新D. 证书撤销
参考答案:B
◆ 考点:CA 的功能包括证书发布、更新、撤销(作废)等;证书加密不是 CA 的功能(讲义P49)。
◆ 判定:CA 签发/管理证书,但不对证书内容做“加密”这一操作。
⚠ 易错提示:CA 管签发/发布/更新/撤销证书;不管“证书加密”。
讲义原页对照 第49页 · PKI与CA
点击图片可弹层放大查看讲义原页
81分PKI与CA讲义第42页
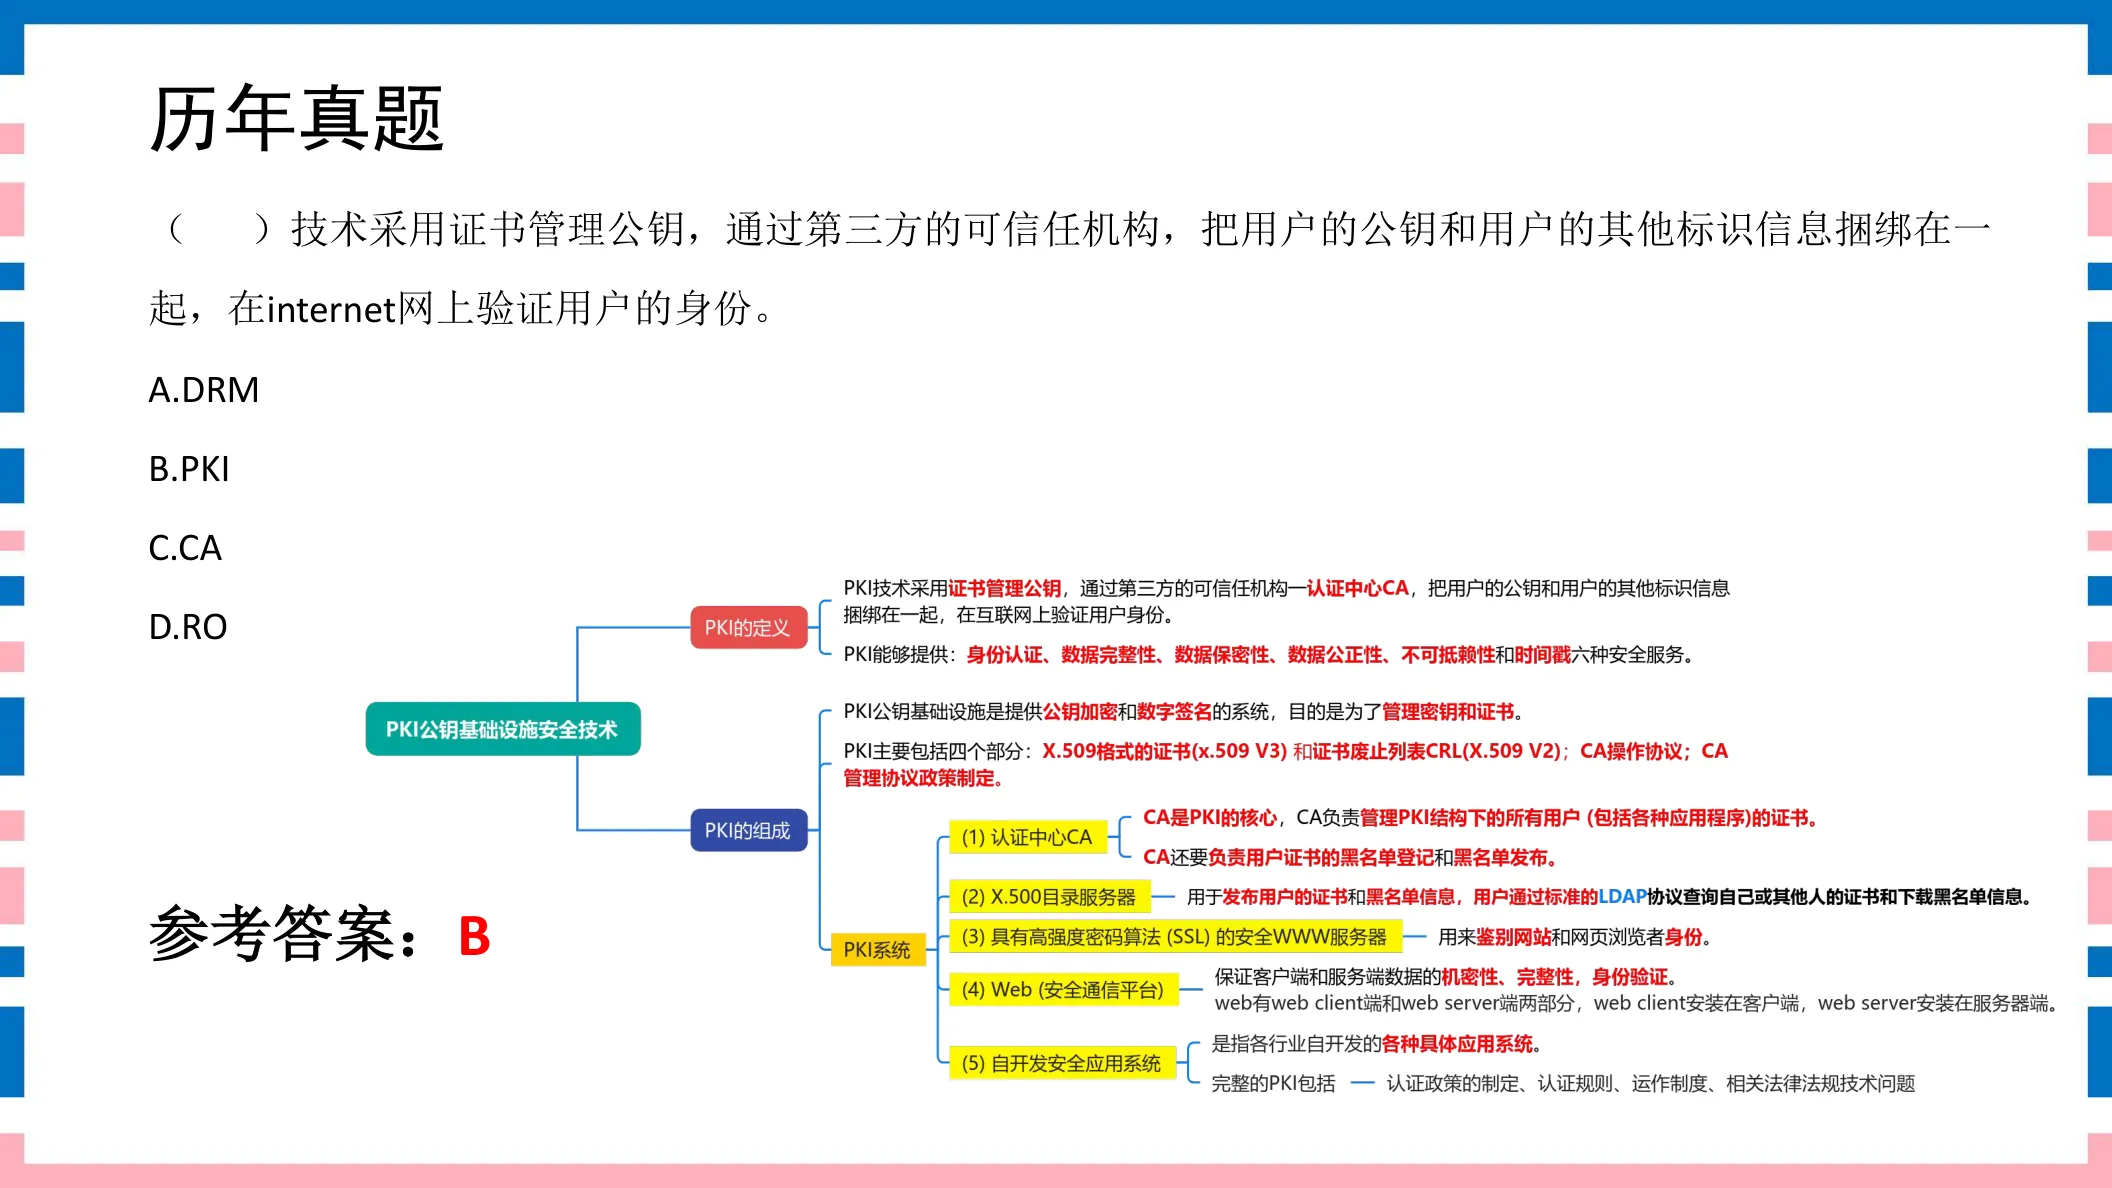
( )技术采用证书管理公钥,通过第三方的可信任机构,把用户的公钥和用户的其他标识信息捆绑在一起,在Internet网上验证用户的身份。A. DRMB. PKIC. CAD. RO
参考答案:B
◆ 考点:PKI 采用证书管理公钥,通过第三方可信机构把用户公钥与身份信息捆绑,在网上验证用户身份(讲义P42)。
◆ 判定:CA 是 PKI 中的可信机构本身;DRM、RO 不符题意。
⚠ 易错提示:“用证书管理公钥+第三方可信机构+捆绑身份”=PKI;CA 是 PKI 的核心组件而非整个技术。
讲义原页对照 第42页 · PKI与CA
点击图片可弹层放大查看讲义原页
DOI结构题 9–12 · 4 题
91分DOI结构讲义第18页
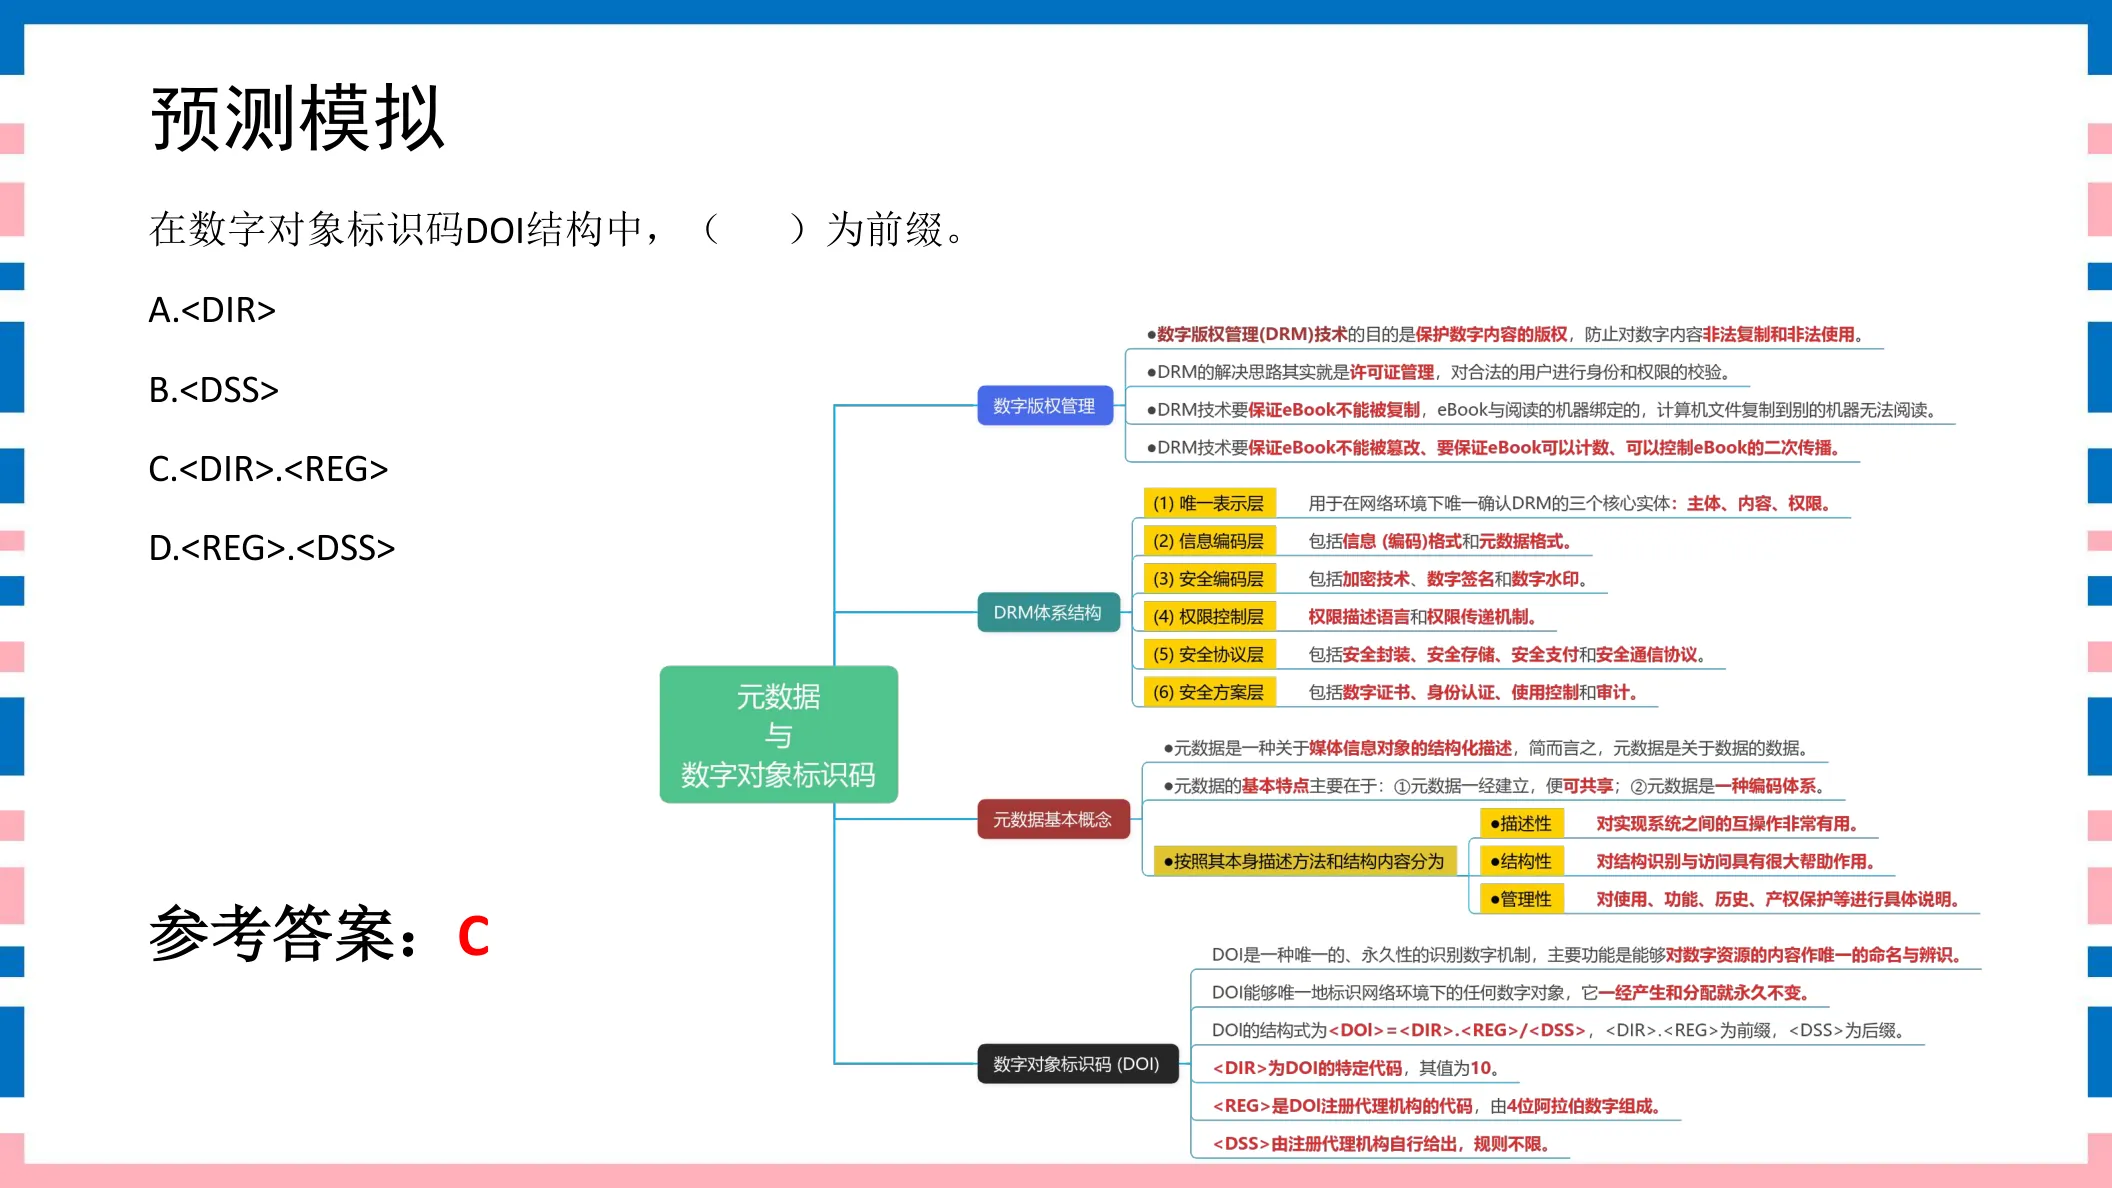
在数字对象标识码DOI结构中,( )为前缀。A. <DIR>B. <DSS>C. <DlR>.<REG>D. <REG>.<DSS>
参考答案:C
◆ 考点:DOI 结构为 <DOI>=<DIR>.<REG>/<DSS>,其中前缀是 <DIR>.<REG>,后缀是 <DSS>(讲义P18)。
◆ 判定:前缀由目录代码 DIR 与注册代理代码 REG 用点号相连构成,斜杠后才是后缀。
⚠ 易错提示:记牢结构 前缀=DIR.REG(点号)、后缀=DSS(斜杠后),别把斜杠/点号位置记反。
讲义原页对照 第18页 · DOI结构
点击图片可弹层放大查看讲义原页
101分DOI结构讲义第18页
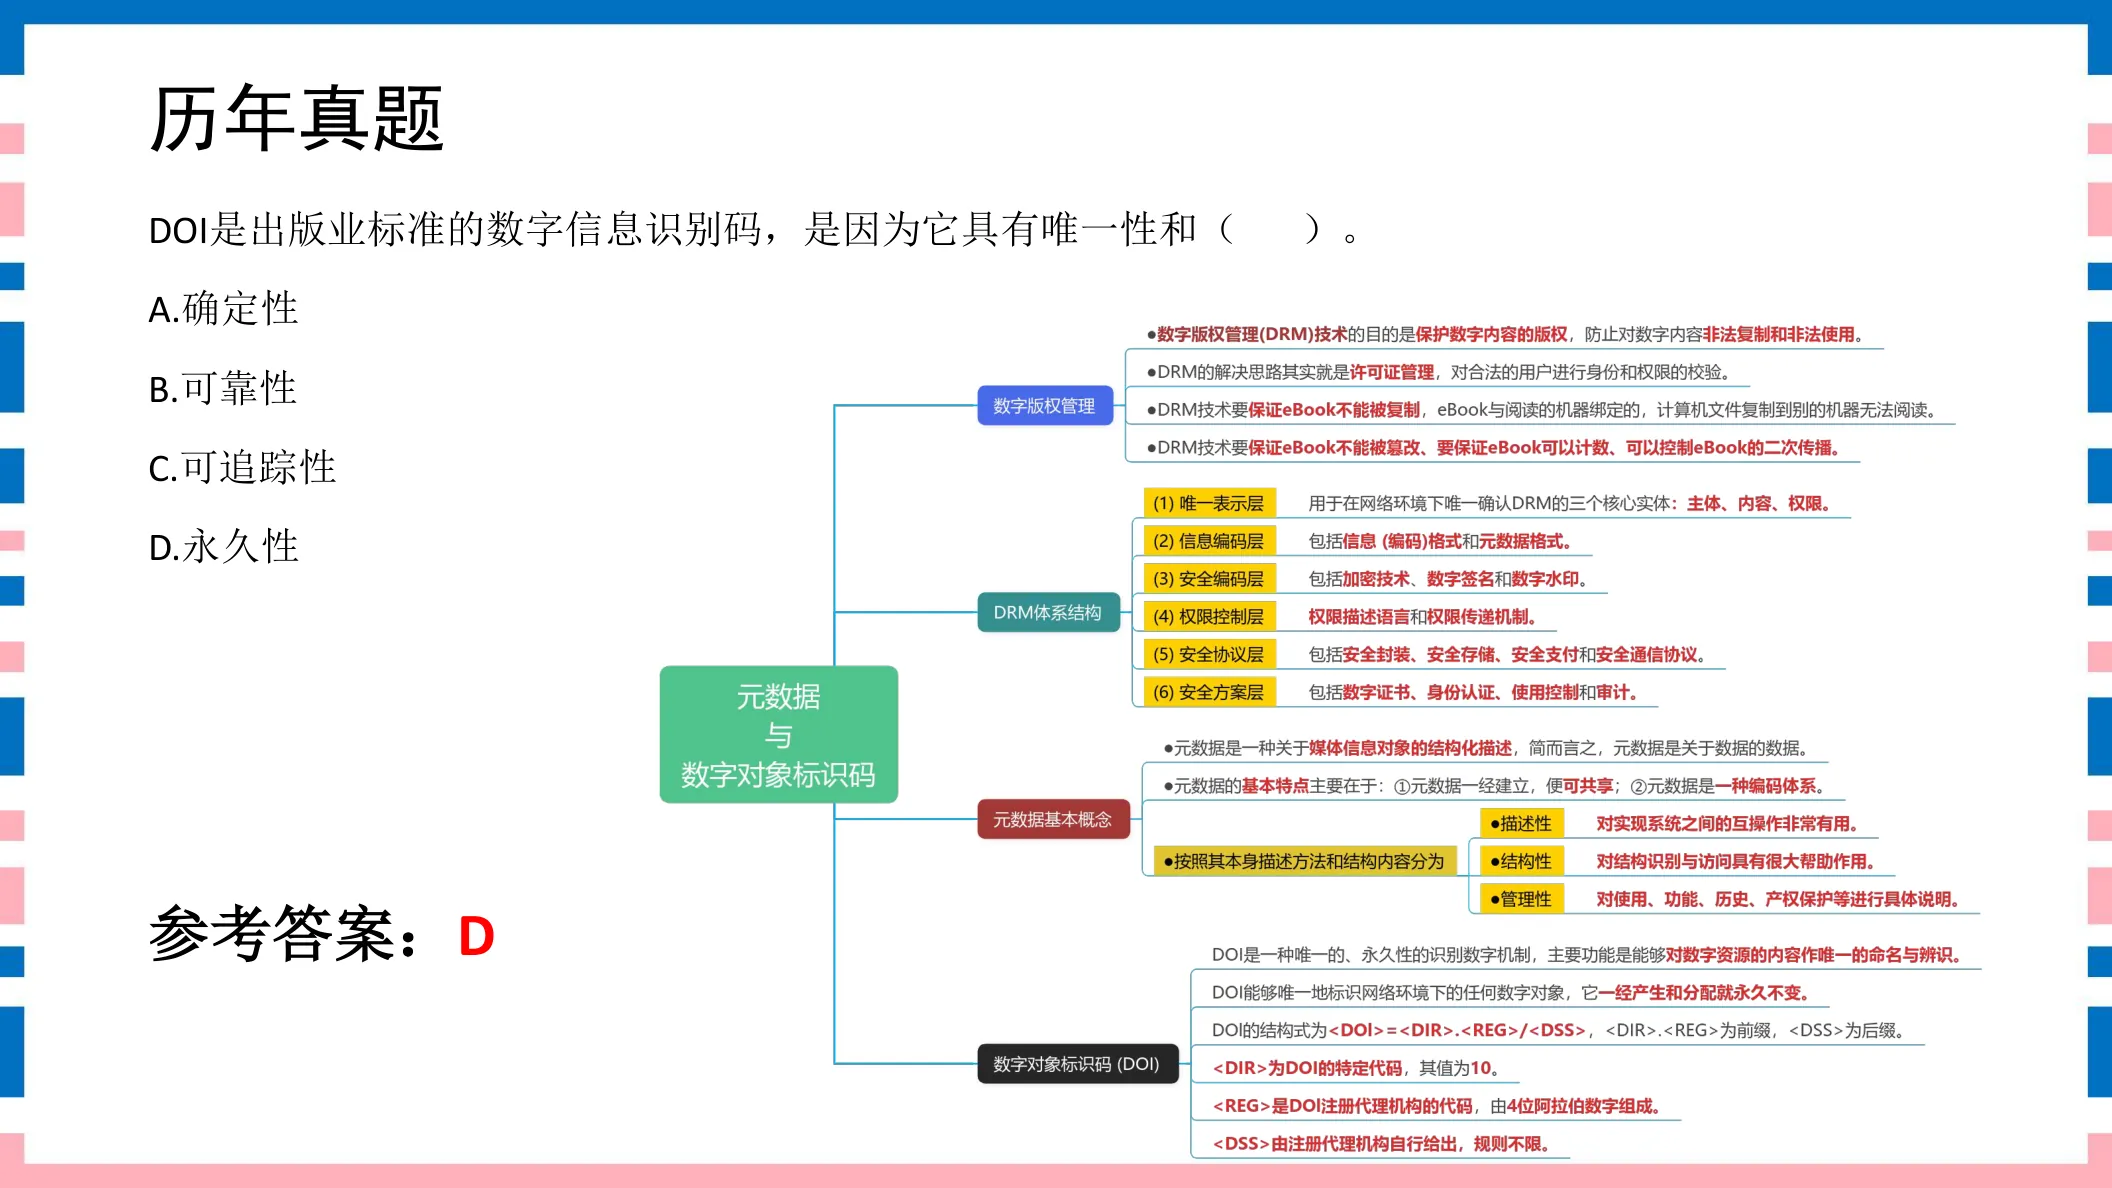
在数字对象标识码DOl结构中,( )为DOl的特定代码。A. <DIR>B. <DSS>C. <REG>D. <RSE>
参考答案:A
◆ 考点:DOI 结构中 <DIR> 为 DOI 的特定代码(值为 10),<REG> 为注册代理代码,<DSS> 为后缀(讲义P19)。
◆ 判定:DSS 是后缀、REG 是注册代理代码;特定代码是 DIR。
⚠ 易错提示:特定代码=DIR(=10);REG=注册代理、DSS=后缀。
讲义原页对照 第18页 · DOI结构
点击图片可弹层放大查看讲义原页
111分DOI结构讲义第7页
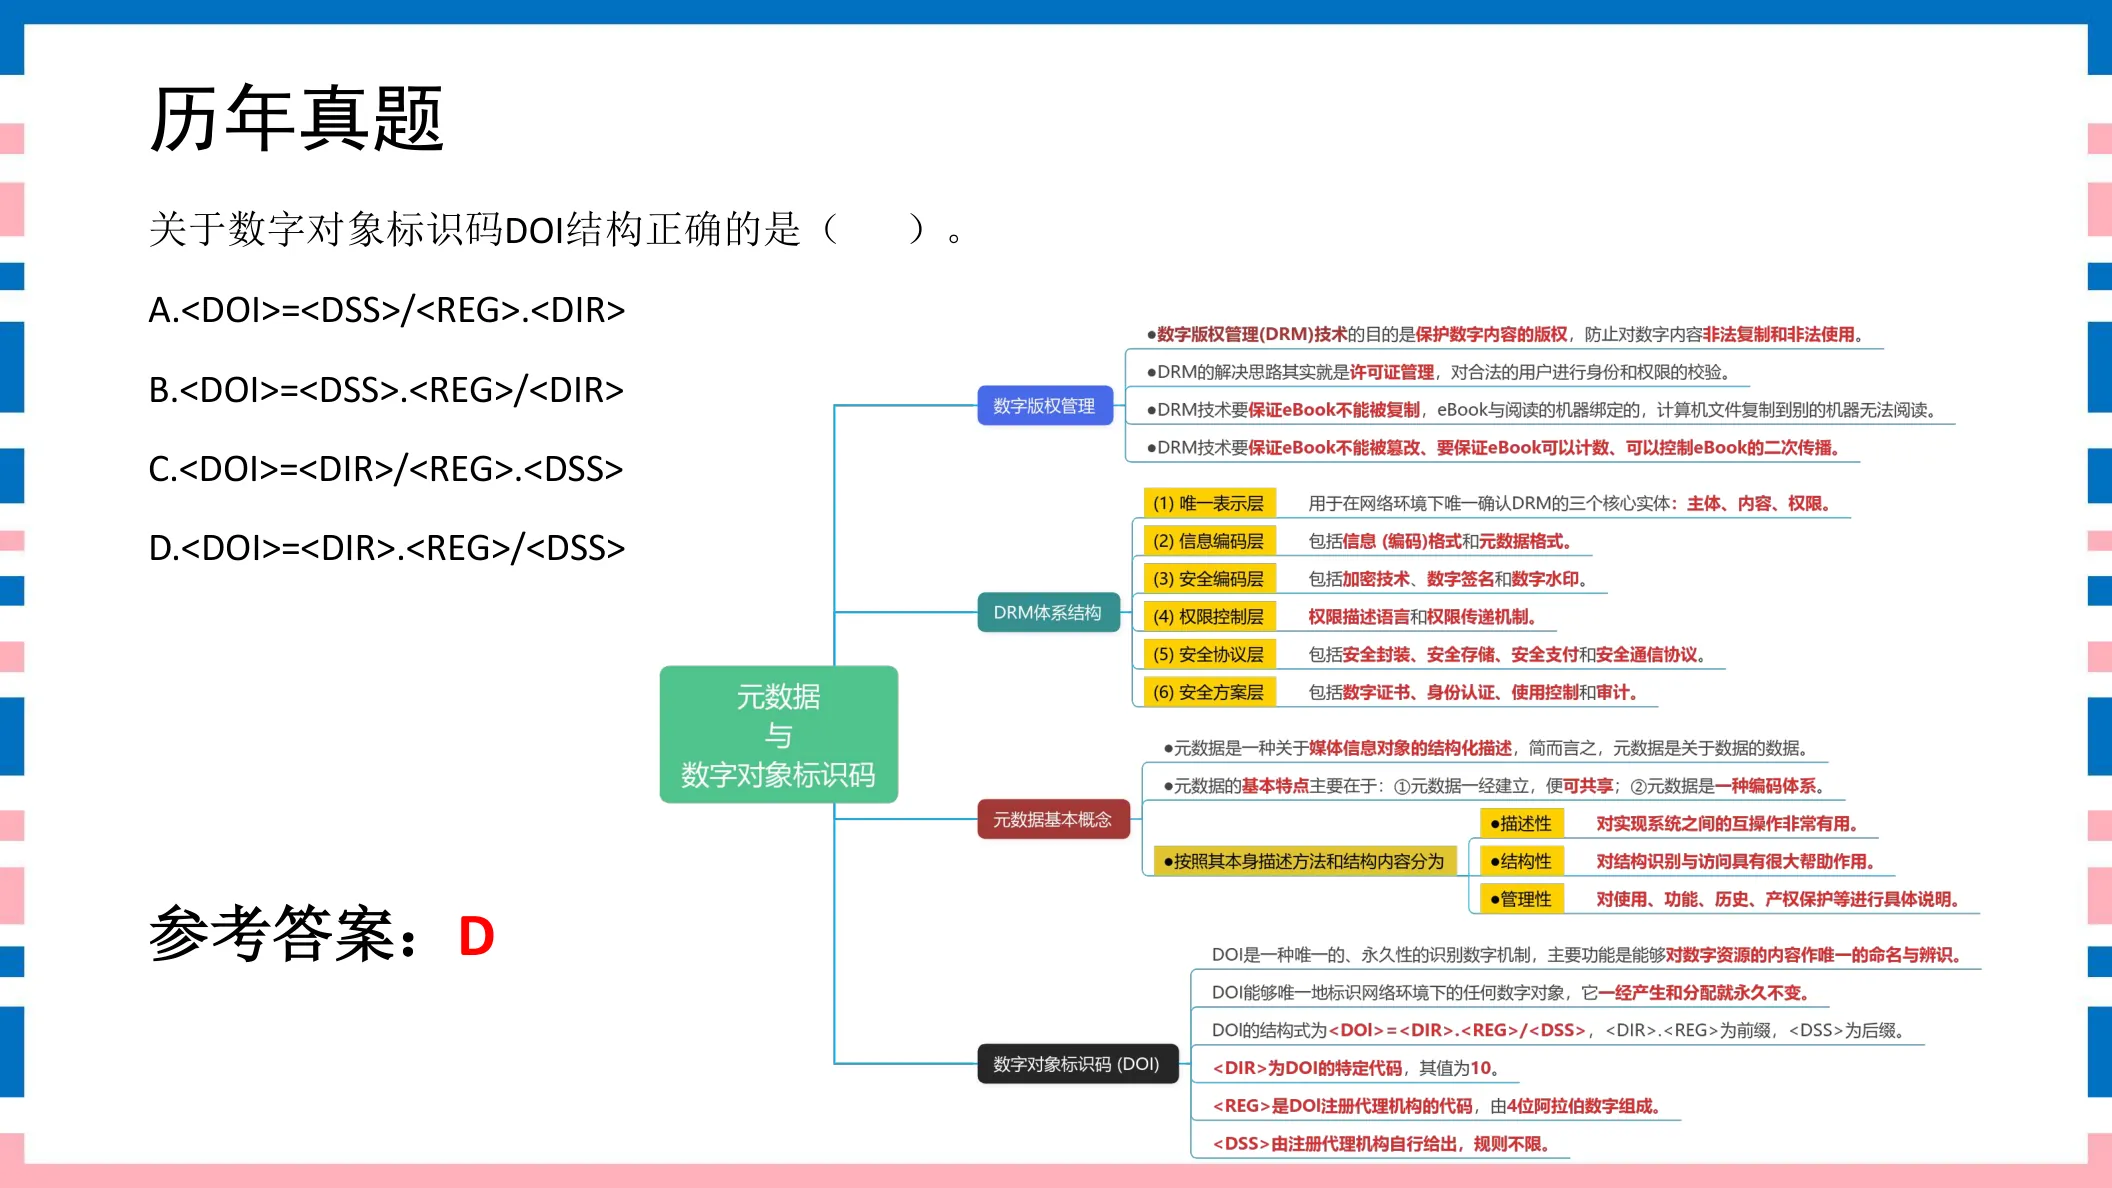
关于数字对象标识码DOl结构正确的是( )。A. <DOI>=<DSS>/<REG>.<DIR>B. <DOI>=<DSS>.<REG>/<DIR>C. <DOI>=<DIR>/<REG>.<DSS>D. <DOI>=<DIR>.<REG>/<DSS>
参考答案:D
◆ 考点:正确 DOI 结构为 <DOI>=<DIR>.<REG>/<DSS>(讲义P7)。
◆ 判定:前缀 DIR.REG 用点号、斜杠后是后缀 DSS;其余选项斜杠/点号位置错误。
⚠ 易错提示:默写:DOI = DIR.REG / DSS,点号在前、斜杠在后。
讲义原页对照 第7页 · DOI结构
点击图片可弹层放大查看讲义原页
121分DOI结构讲义第21页
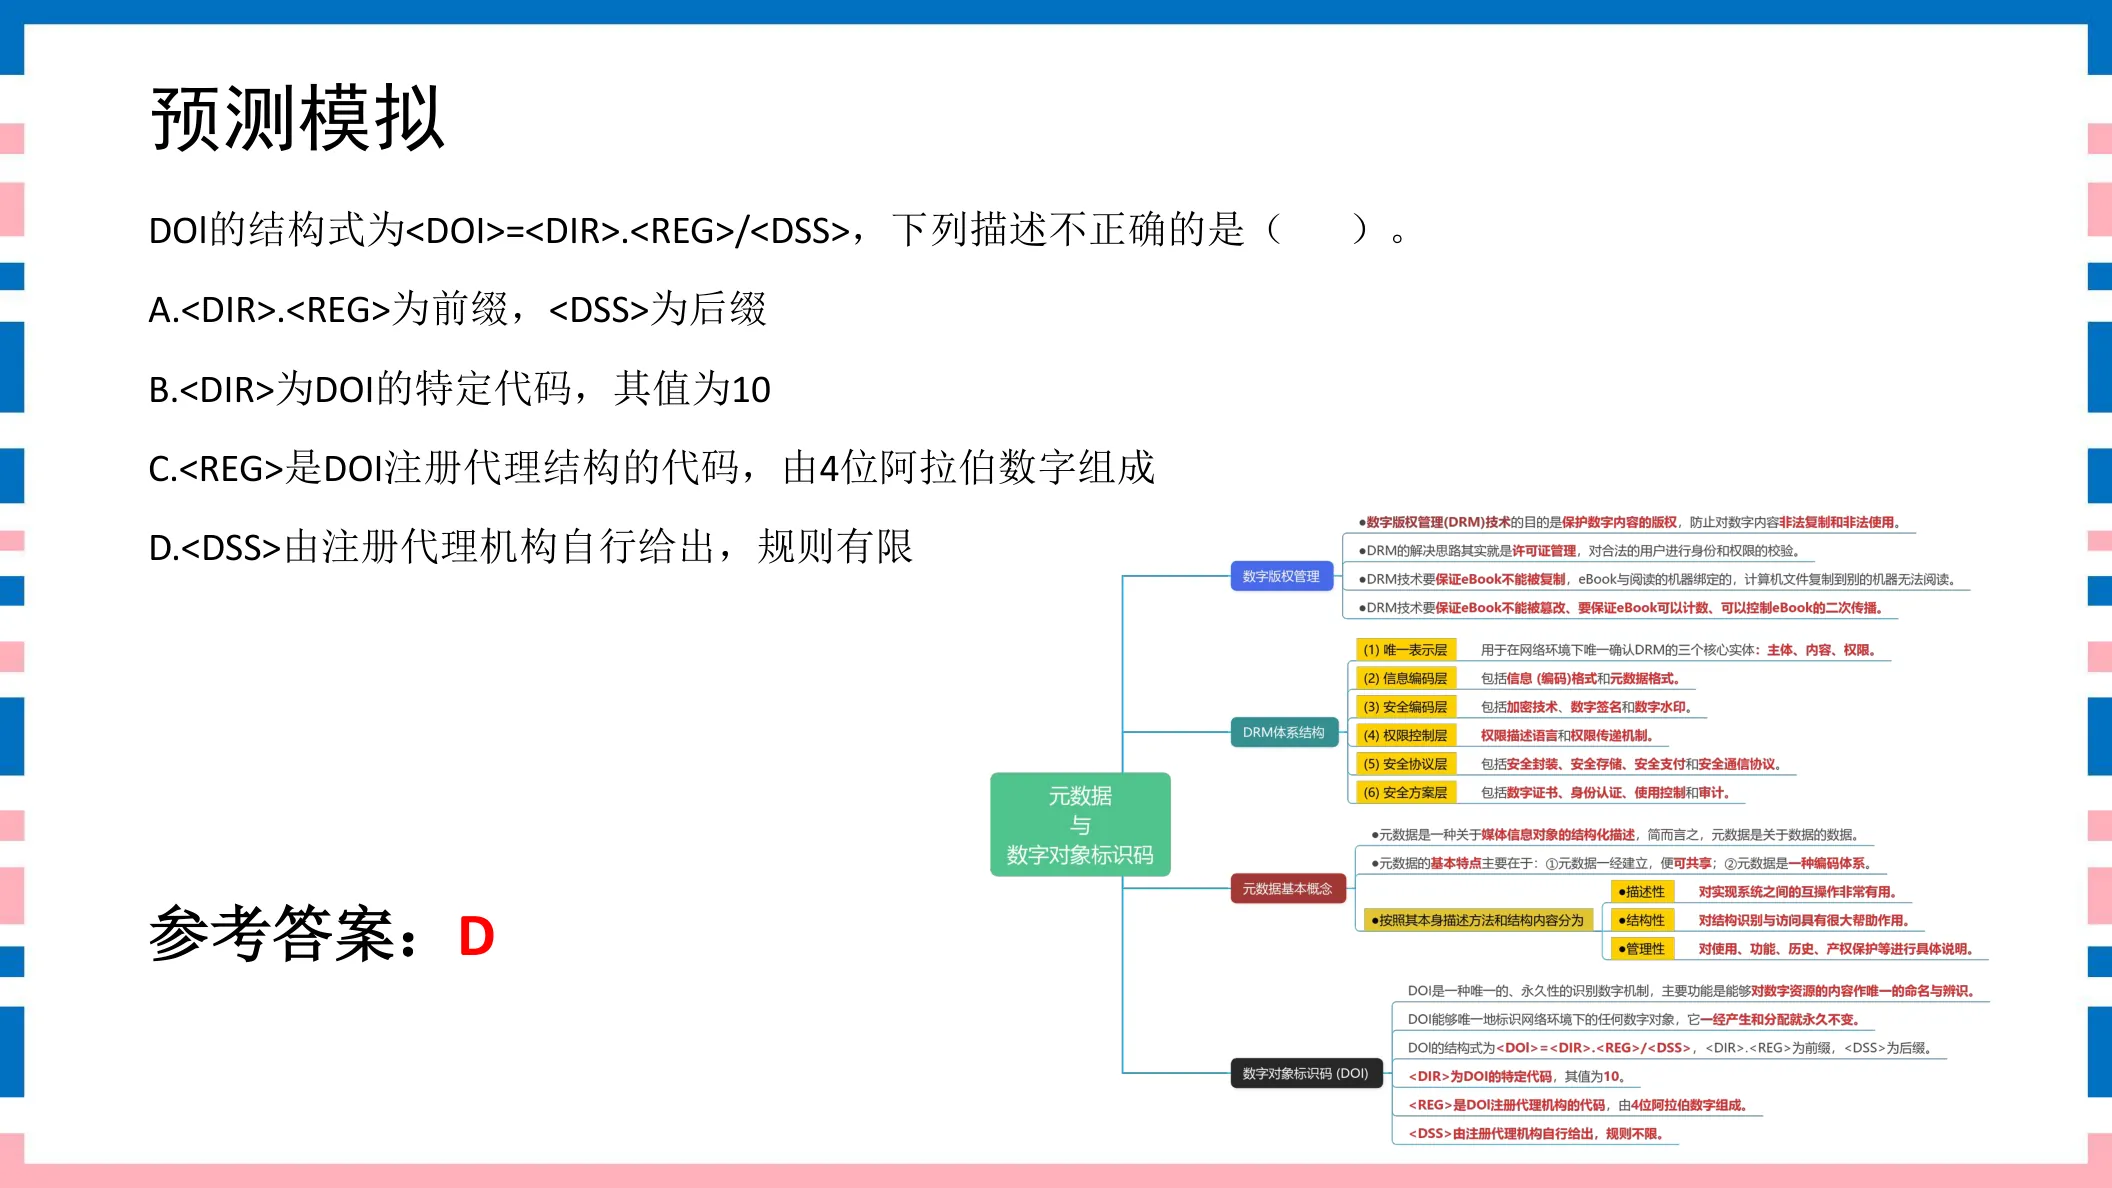
DOI的结构式为<DOI>=<DIR>.<REG>/<DSS>,下列描述不正确的是()。A. <DIR>.<REG>为前缀,<DSS>为后缀B. <DIR>为DOI的特定代码,其值为10C. <REG>是DOl注册代理结构的代码,由4位阿拉伯数字组成D. <DSS>由注册代理机构自行给出,规则有限
参考答案:D
◆ 考点:<DIR>.<REG> 为前缀、<DSS> 为后缀;DIR=10、REG 为 4 位注册代理代码;<DSS> 由注册代理机构自行给出,规则并非“有限”而是可灵活规定,故 D 描述错误(讲义P21)。
◆ 判定:D 说“规则有限”不正确——后缀 DSS 的命名规则由注册代理自行制定。
⚠ 易错提示:本题选“不正确”项:DSS 规则有限 是错的(其实由注册代理自行规定)。
讲义原页对照 第21页 · DOI结构
点击图片可弹层放大查看讲义原页
非对称加密题 13–15 · 3 题
131分非对称加密讲义第32页
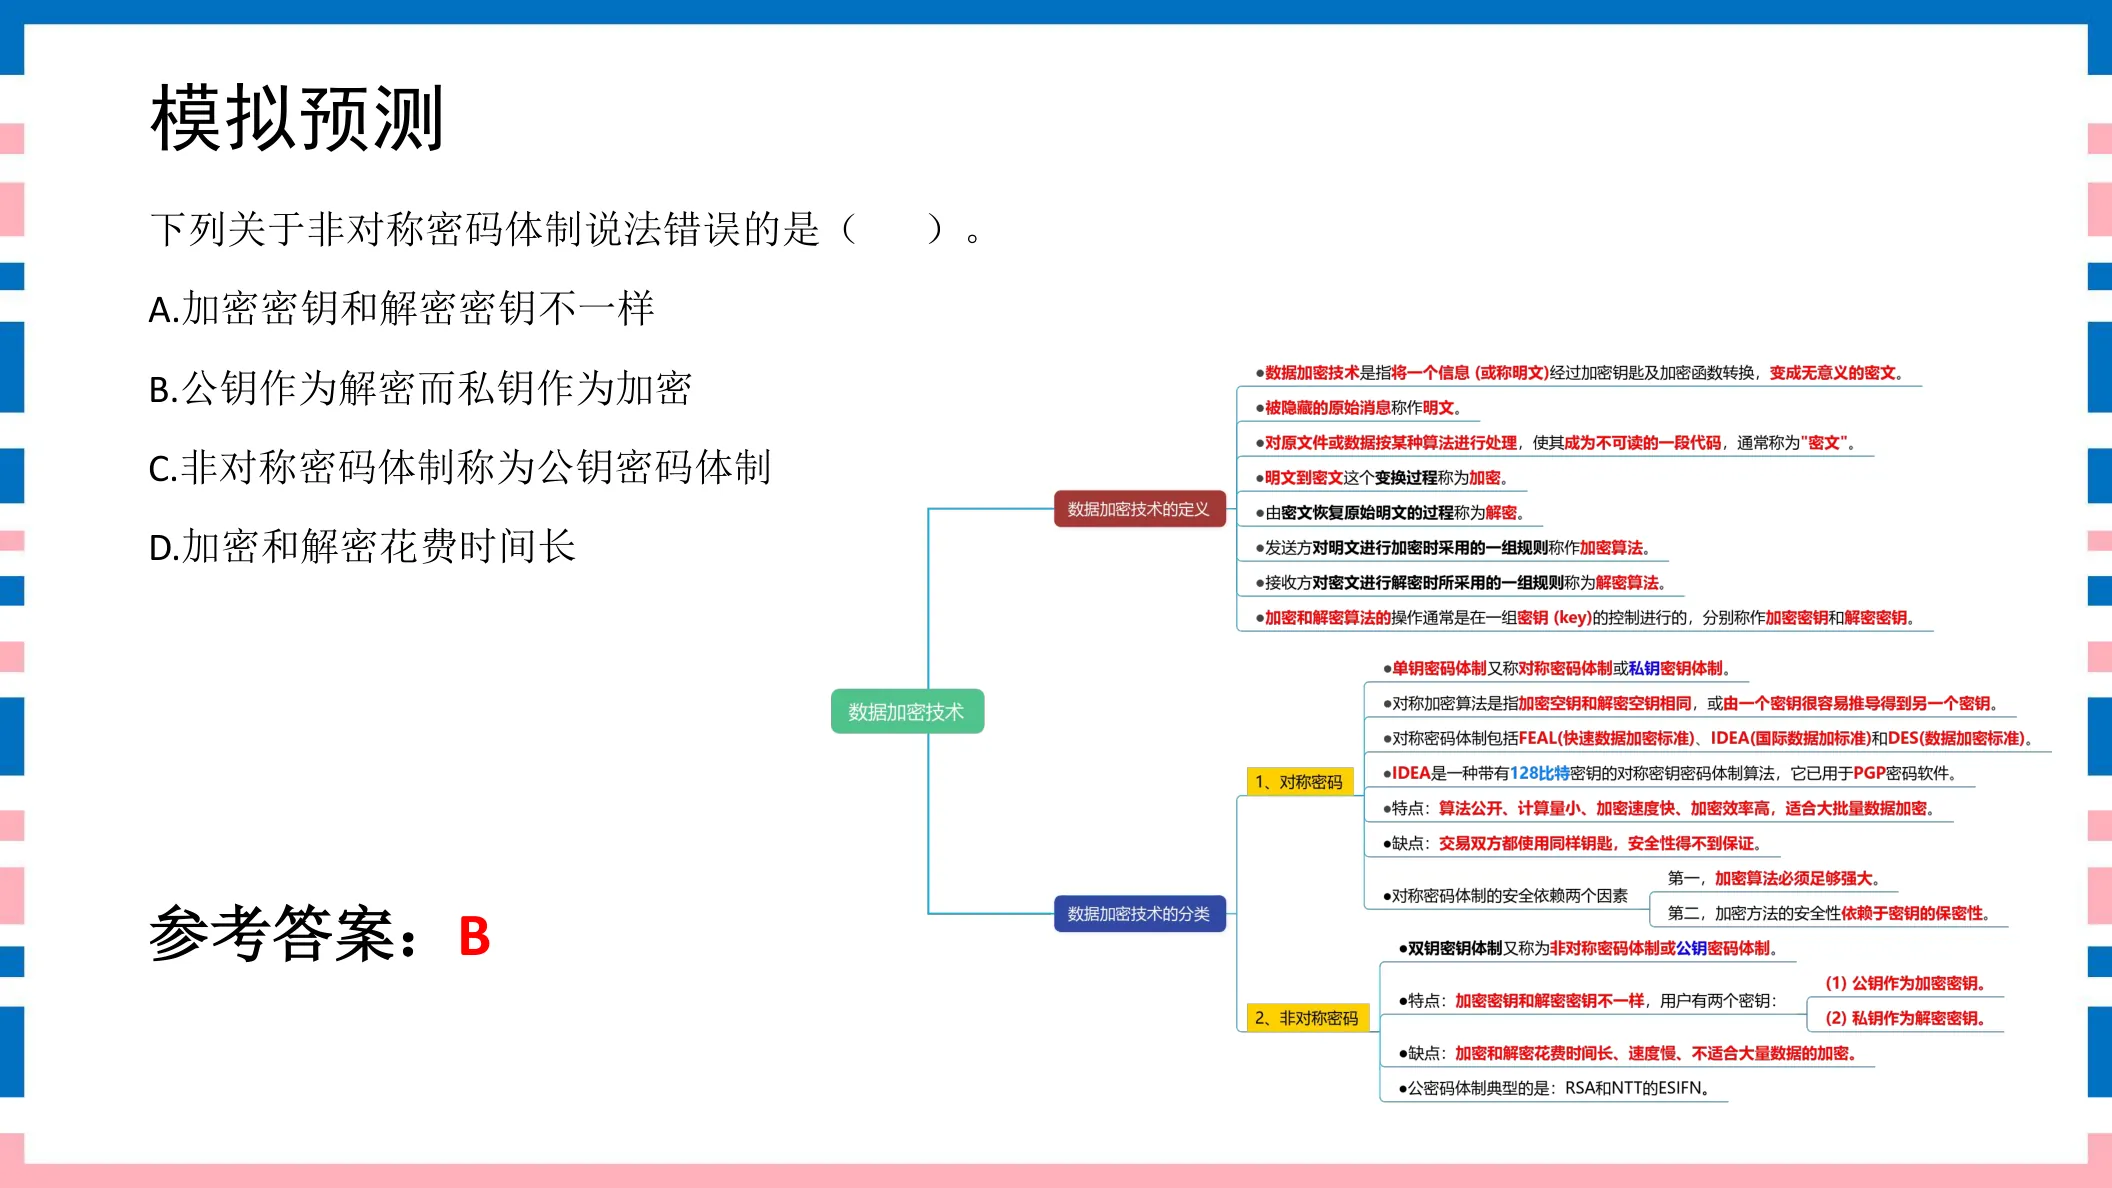
下列关于非对称密码体制说法错误的是( )。A. 加密密钥和解密密钥不一样B. 公钥作为解密而私钥作为加密C. 非对称密码体制称为公钥密码体制D. 加密和解密花费时间长
参考答案:B
◆ 考点:非对称(公钥)密码体制:加密密钥与解密密钥不同,公钥加密须用私钥解密、私钥加密须用公钥解密;加密/解密耗时较长(讲义P26)。
◆ 判定:B 错在说“公钥作为解密而私钥作为加密”把二者职责说反了——正确关系是公钥加密/私钥解密(或私钥签名/公钥验证)。
⚠ 易错提示:公钥、私钥的加解密方向是高频陷阱:公钥加密→私钥解密,别记反。
讲义原页对照 第32页 · 非对称加密
点击图片可弹层放大查看讲义原页
141分非对称加密讲义第34页
以下属于公钥密码体制特点的是( )。A. 计算量小B. 加密速度慢C. 算法公开D. 适合大批量数据加密
参考答案:B
◆ 考点:公钥(非对称)密码体制算法复杂、加密速度慢、只适合少量数据(讲义P34)。
◆ 判定:计算量小、速度快、适合大批量都是对称体制的优点;非对称恰恰相反。
⚠ 易错提示:非对称=慢、少量数据;对称=快、大批量,两组特点正好相反。
讲义原页对照 第34页 · 非对称加密
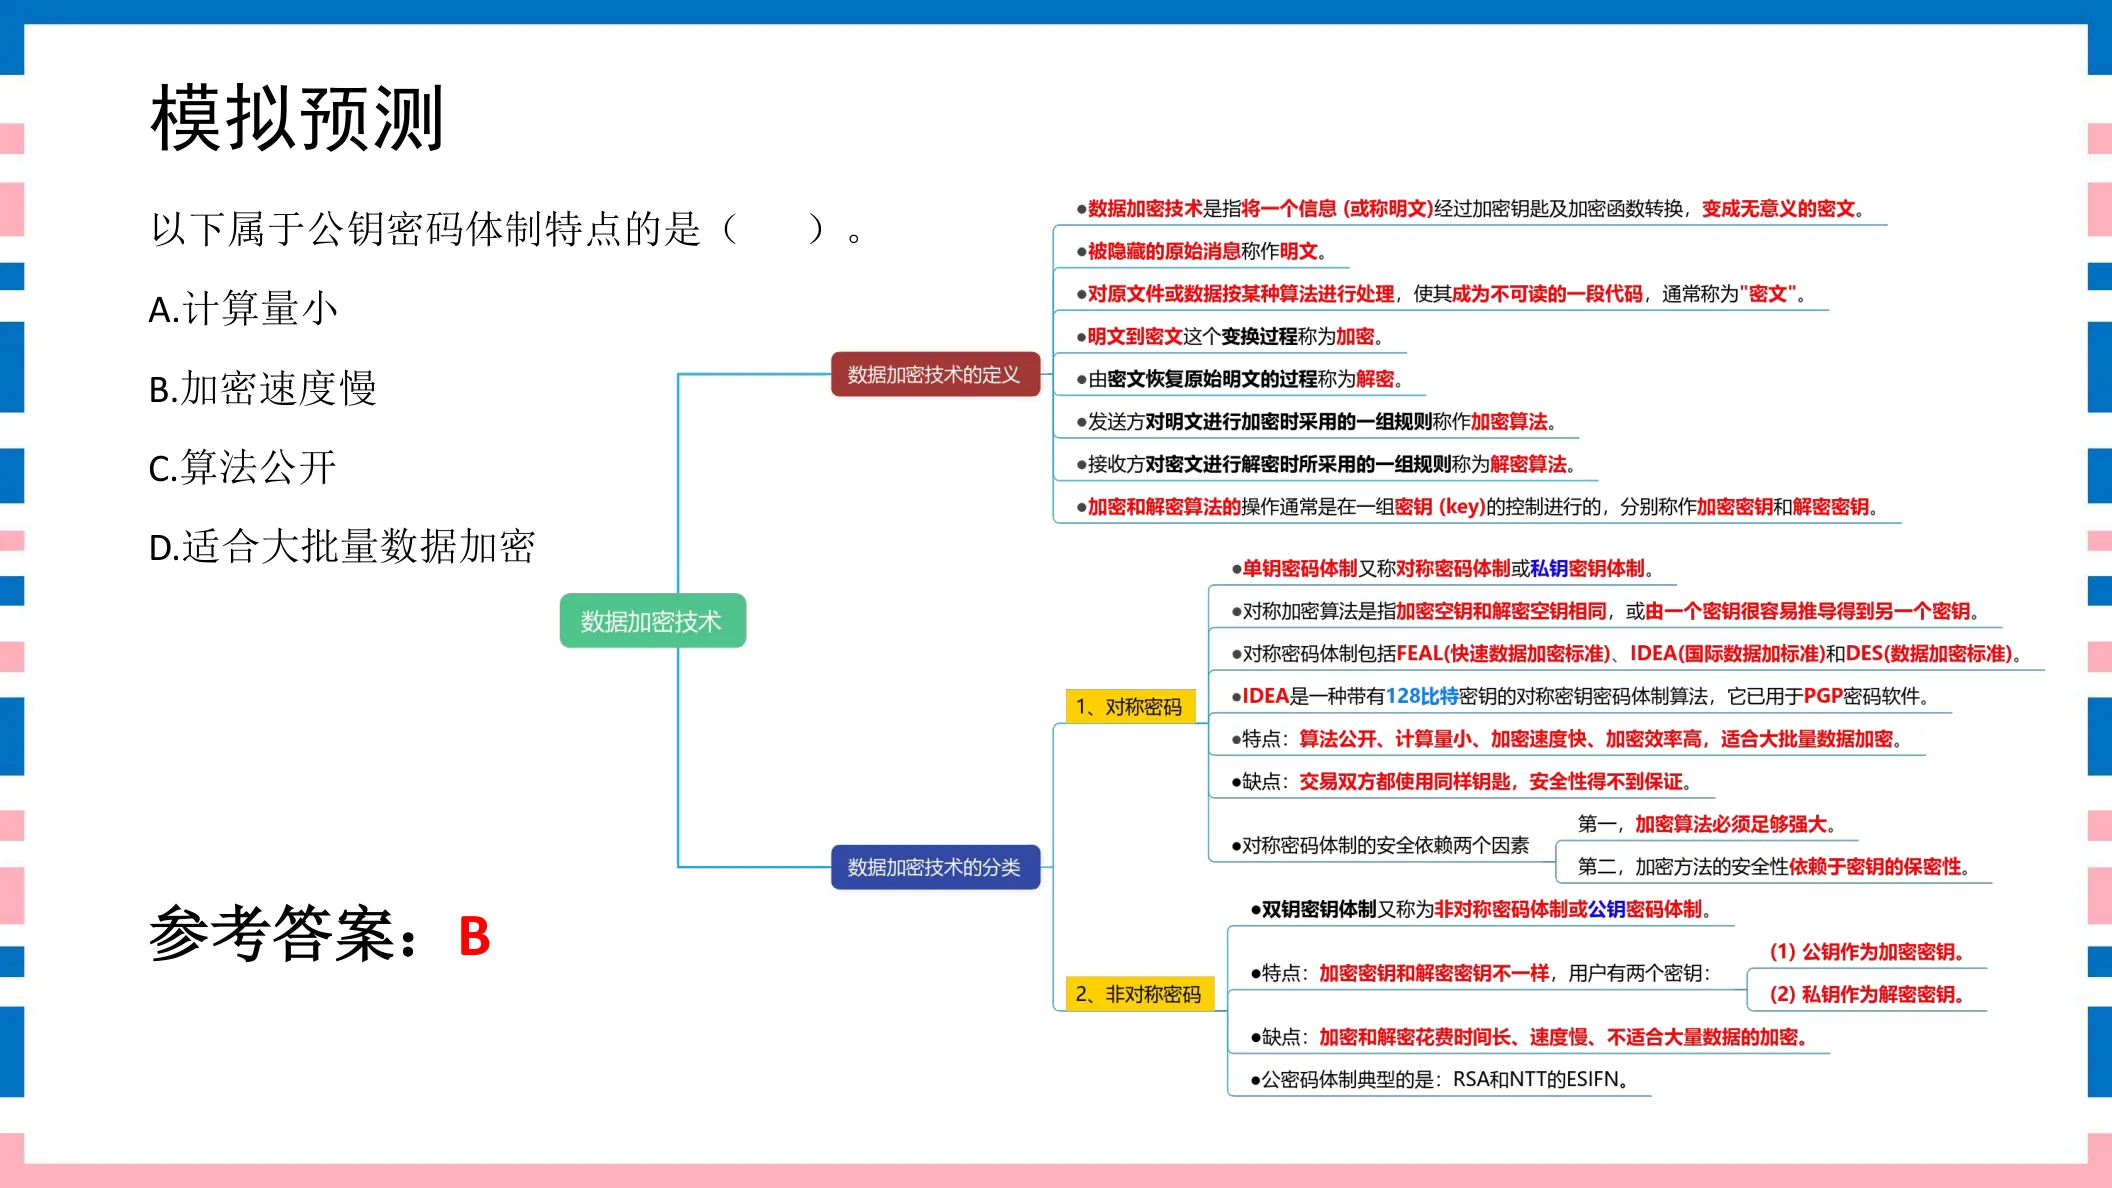
点击图片可弹层放大查看讲义原页
151分非对称加密讲义第29页
以下关于非对称密钥加密说法正确的是( )。A. 加密密钥和解密密钥都保密B. 加密和解密使用不同的算法C. 很好地解决了密钥分发与管理问题D. 算法简单,运行速度快
参考答案:B
◆ 考点:非对称(公钥)加密中加密密钥与解密密钥是一对不同的密钥(公钥/私钥),配合使用;其优点是解决了密钥分发与管理问题、加密速度慢(讲义P26)。
◆ 判定:按试卷答案选 B——加解密所用密钥不同;A 错(公钥公开)、D 错(非对称算法复杂、慢)。
⚠ 易错提示:公钥体制真正优点=密钥分发简单,且加密慢;别误记成“快”。
讲义原页对照 第29页 · 非对称加密
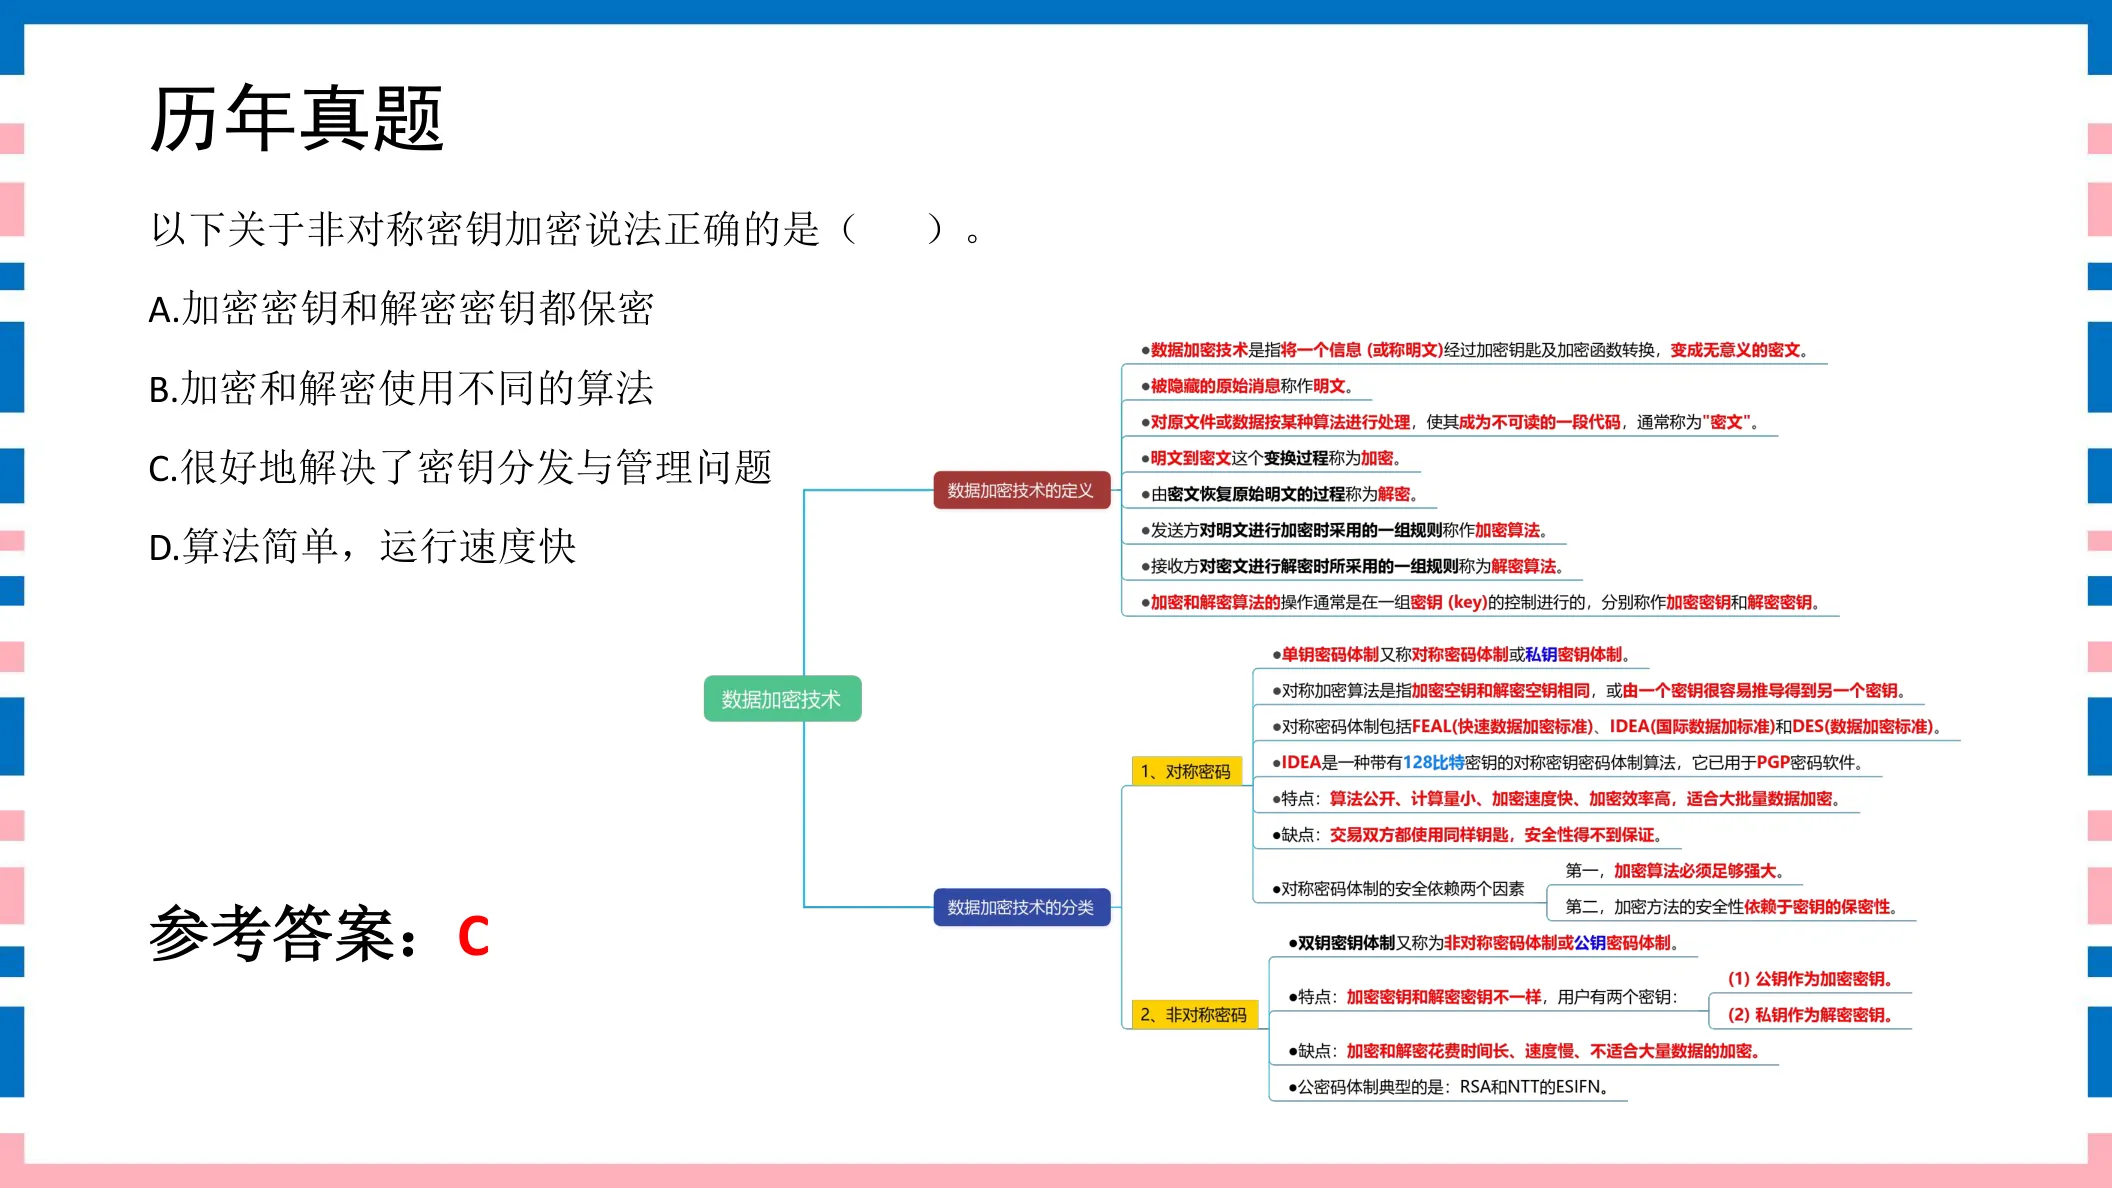
点击图片可弹层放大查看讲义原页
DOI特性题 16–18 · 3 题
161分DOI特性讲义第11页
数字对象唯一标识码(DOI)一经产生和分配就将( )。A. 随所标识对象属性的改变而改变B. 随机改变C. 随所标识对象所处网络的改变而改变D. 永久不变
参考答案:D
◆ 考点:DOI 一经产生和分配就 永久不变,不随对象属性或网络位置改变而改变(讲义P11)。
◆ 判定:正因永久不变,DOI 才能作为数字对象稳定的“身份证号”。
⚠ 易错提示:DOI 三大特点:唯一、永久、不变——属性/网络怎么变它都不变。
讲义原页对照 第11页 · DOI特性
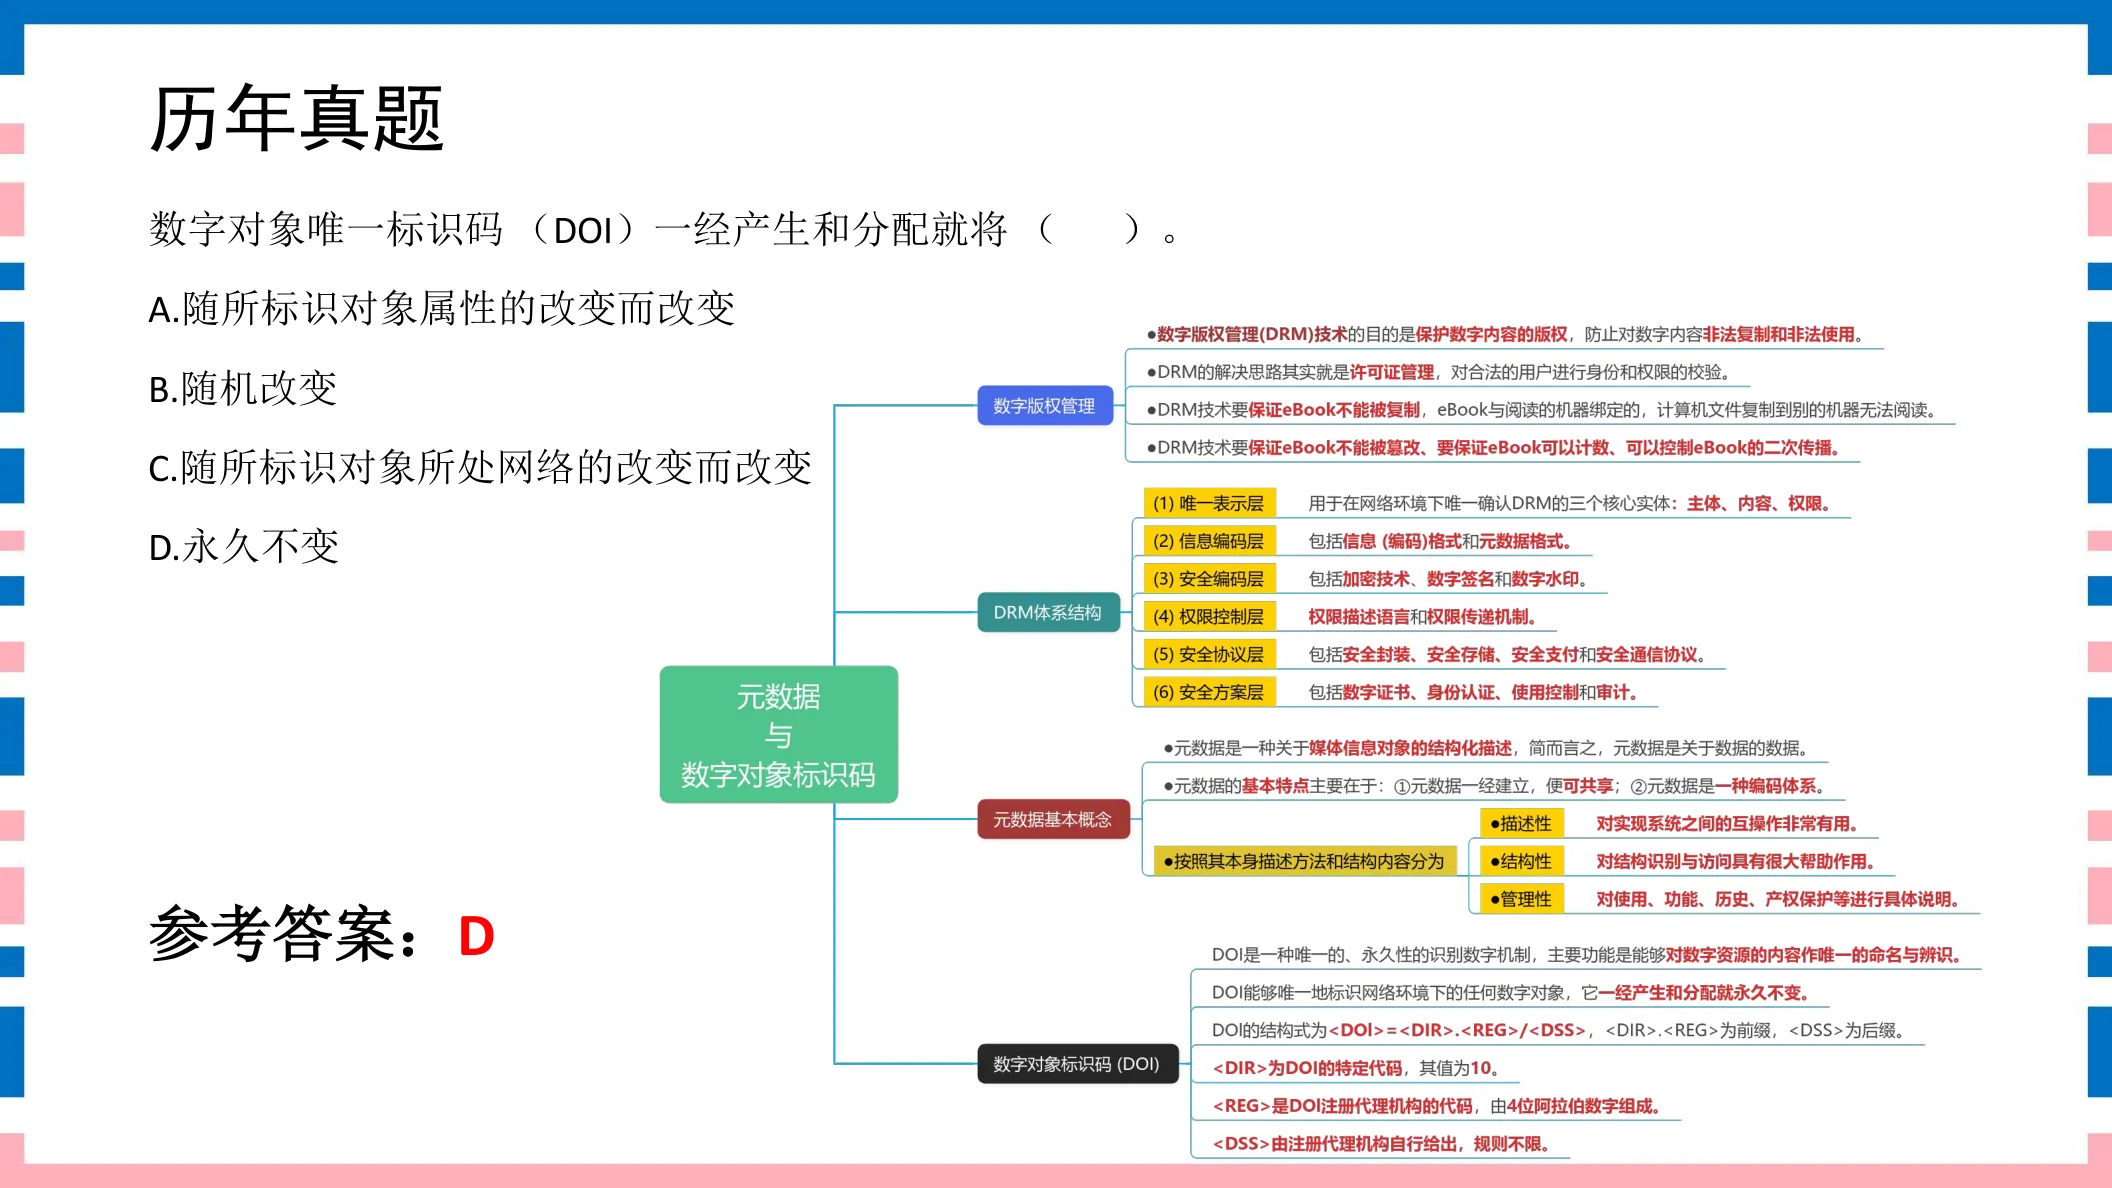
点击图片可弹层放大查看讲义原页
171分DOI特性讲义第22页
DOI是一种()识别数字机制。
①唯一的 ②可靠的 ③永久性的 ④确定性的A. ①②B. ①③C. ②③D. ②④
参考答案:B
◆ 考点:DOI 是一种 唯一的、永久性的 数字识别机制(讲义P22)。
◆ 判定:可靠、确定不是 DOI 的标志性描述;唯一+永久才是。
⚠ 易错提示:DOI 定性=唯一+永久(①③),与第7、54题互为印证。
讲义原页对照 第22页 · DOI特性
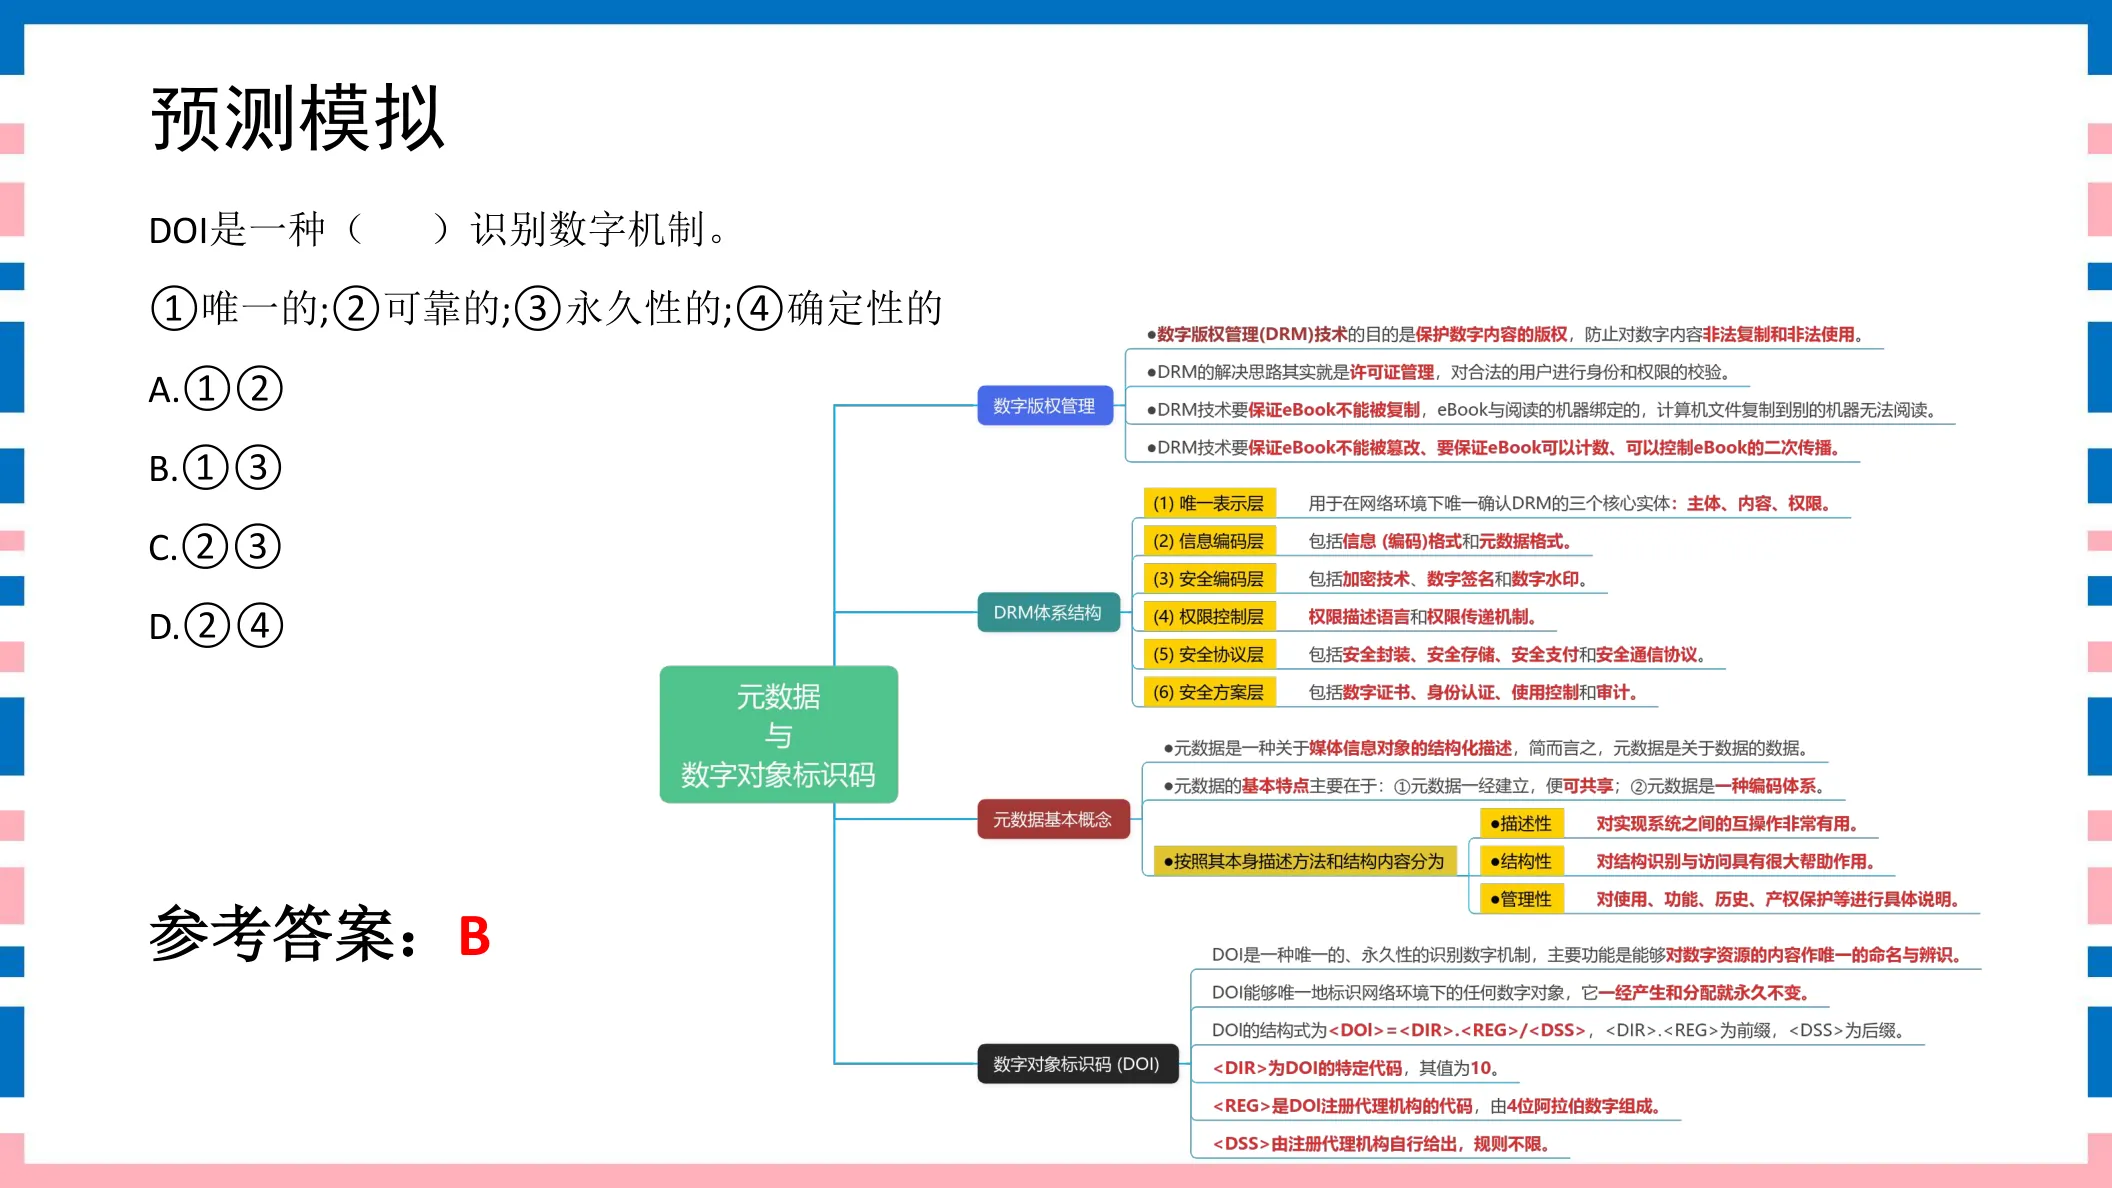
点击图片可弹层放大查看讲义原页
数字水印分类题 19–20 · 2 题
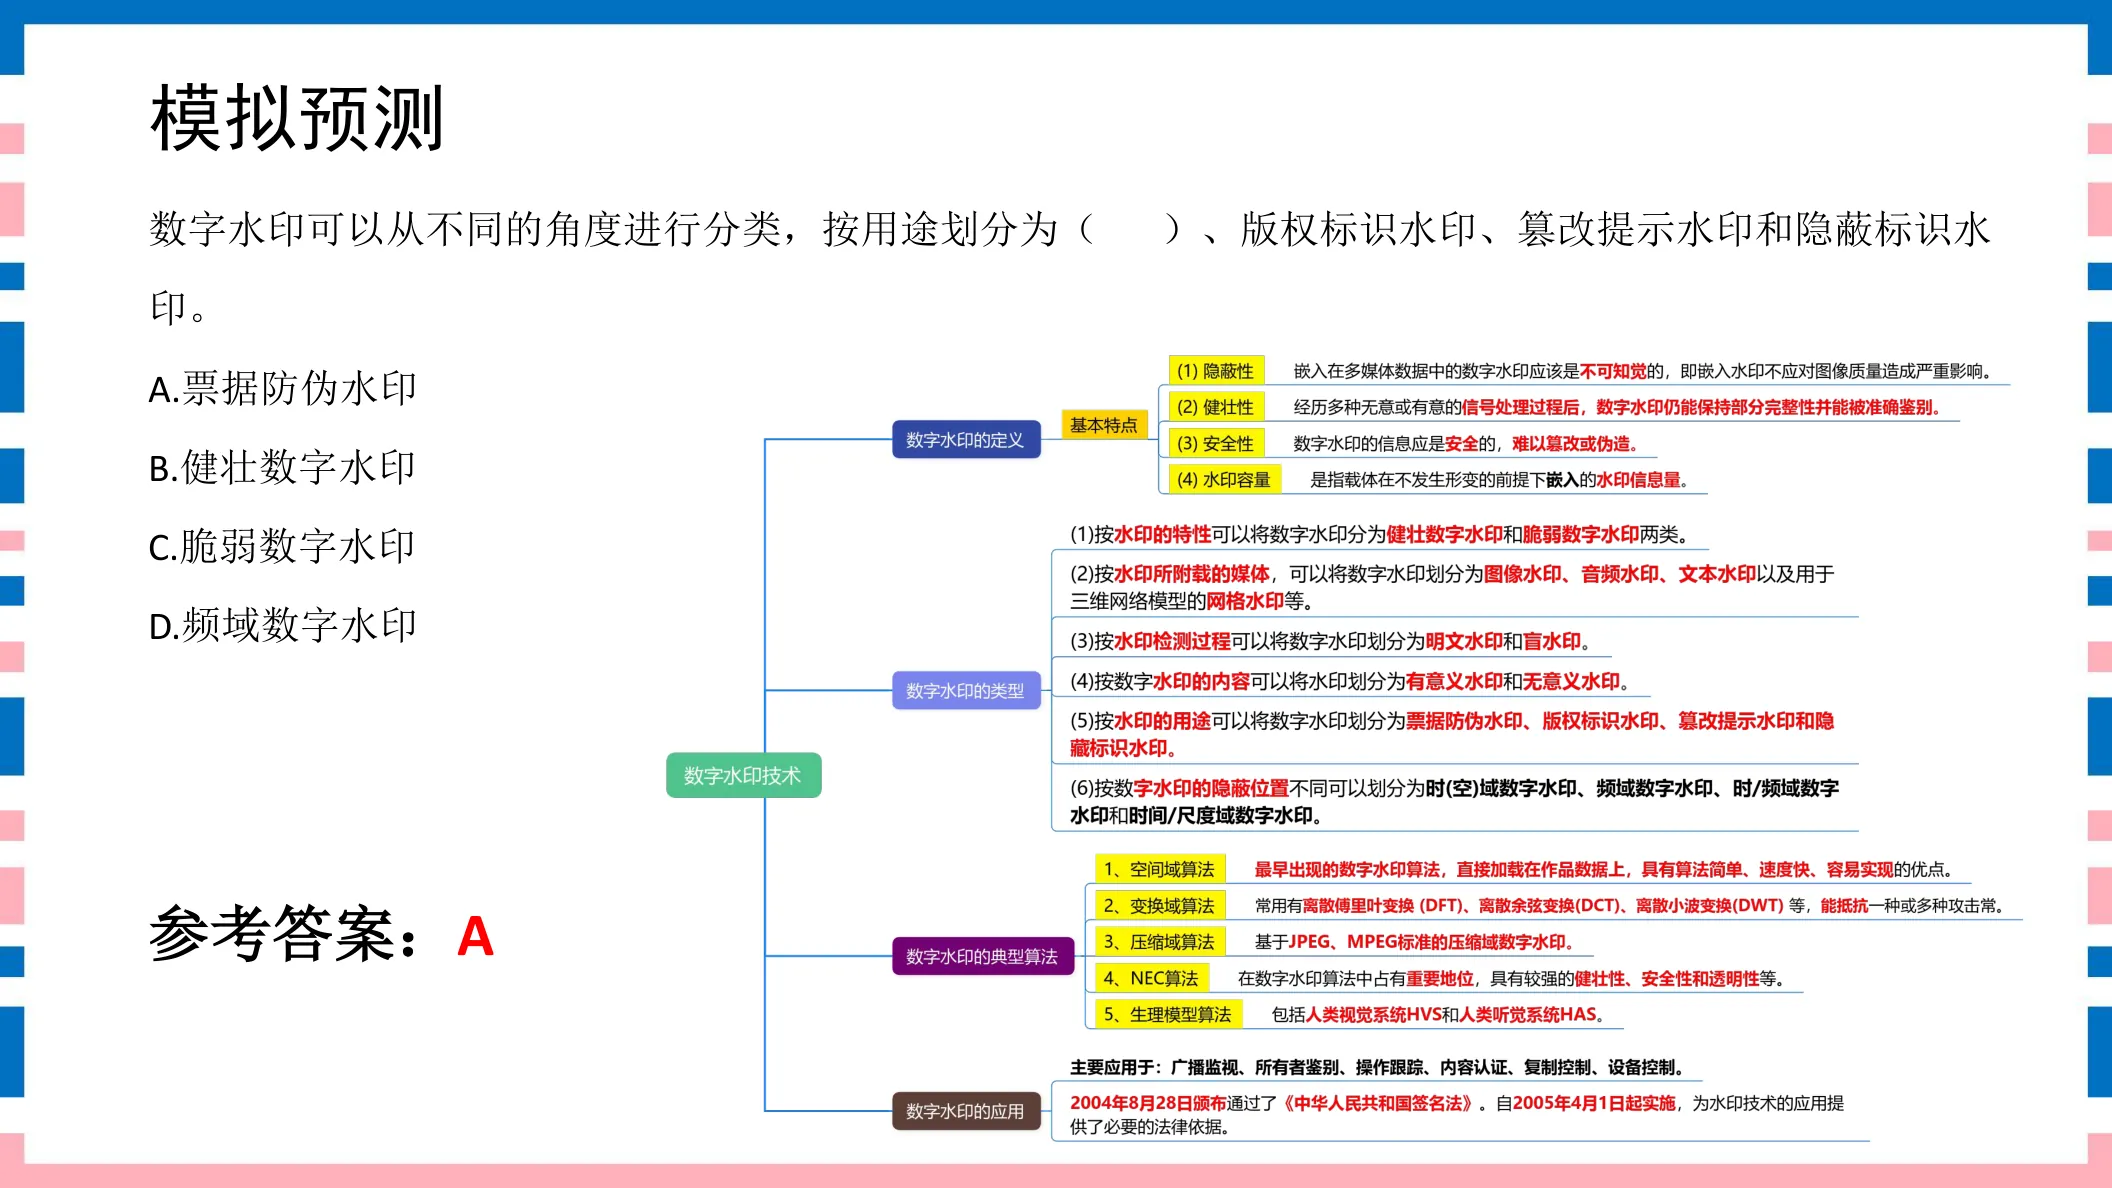
191分数字水印分类讲义第67页
数字水印可以从不同的角度进行分类,按用途划分为( )、版权标识水印、篡改提示水印和隐蔽标识水印。A. 票据防伪水印B. 健壮数字水印C. 脆弱数字水印D. 频域数字水印
参考答案:A
◆ 考点:数字水印按用途划分为 票据防伪水印、版权标识水印、篡改提示水印、隐蔽标识水印(讲义P67)。
◆ 判定:健壮/脆弱是按鲁棒性分类,频域是按处理域分类,都不是“按用途”。
⚠ 易错提示:按用途分才选“票据防伪”;健壮/脆弱、频域都是别的分类维度,别混。
🔗 关联题:第20题(同考点,建议对比记忆)
讲义原页对照 第67页 · 数字水印分类
点击图片可弹层放大查看讲义原页
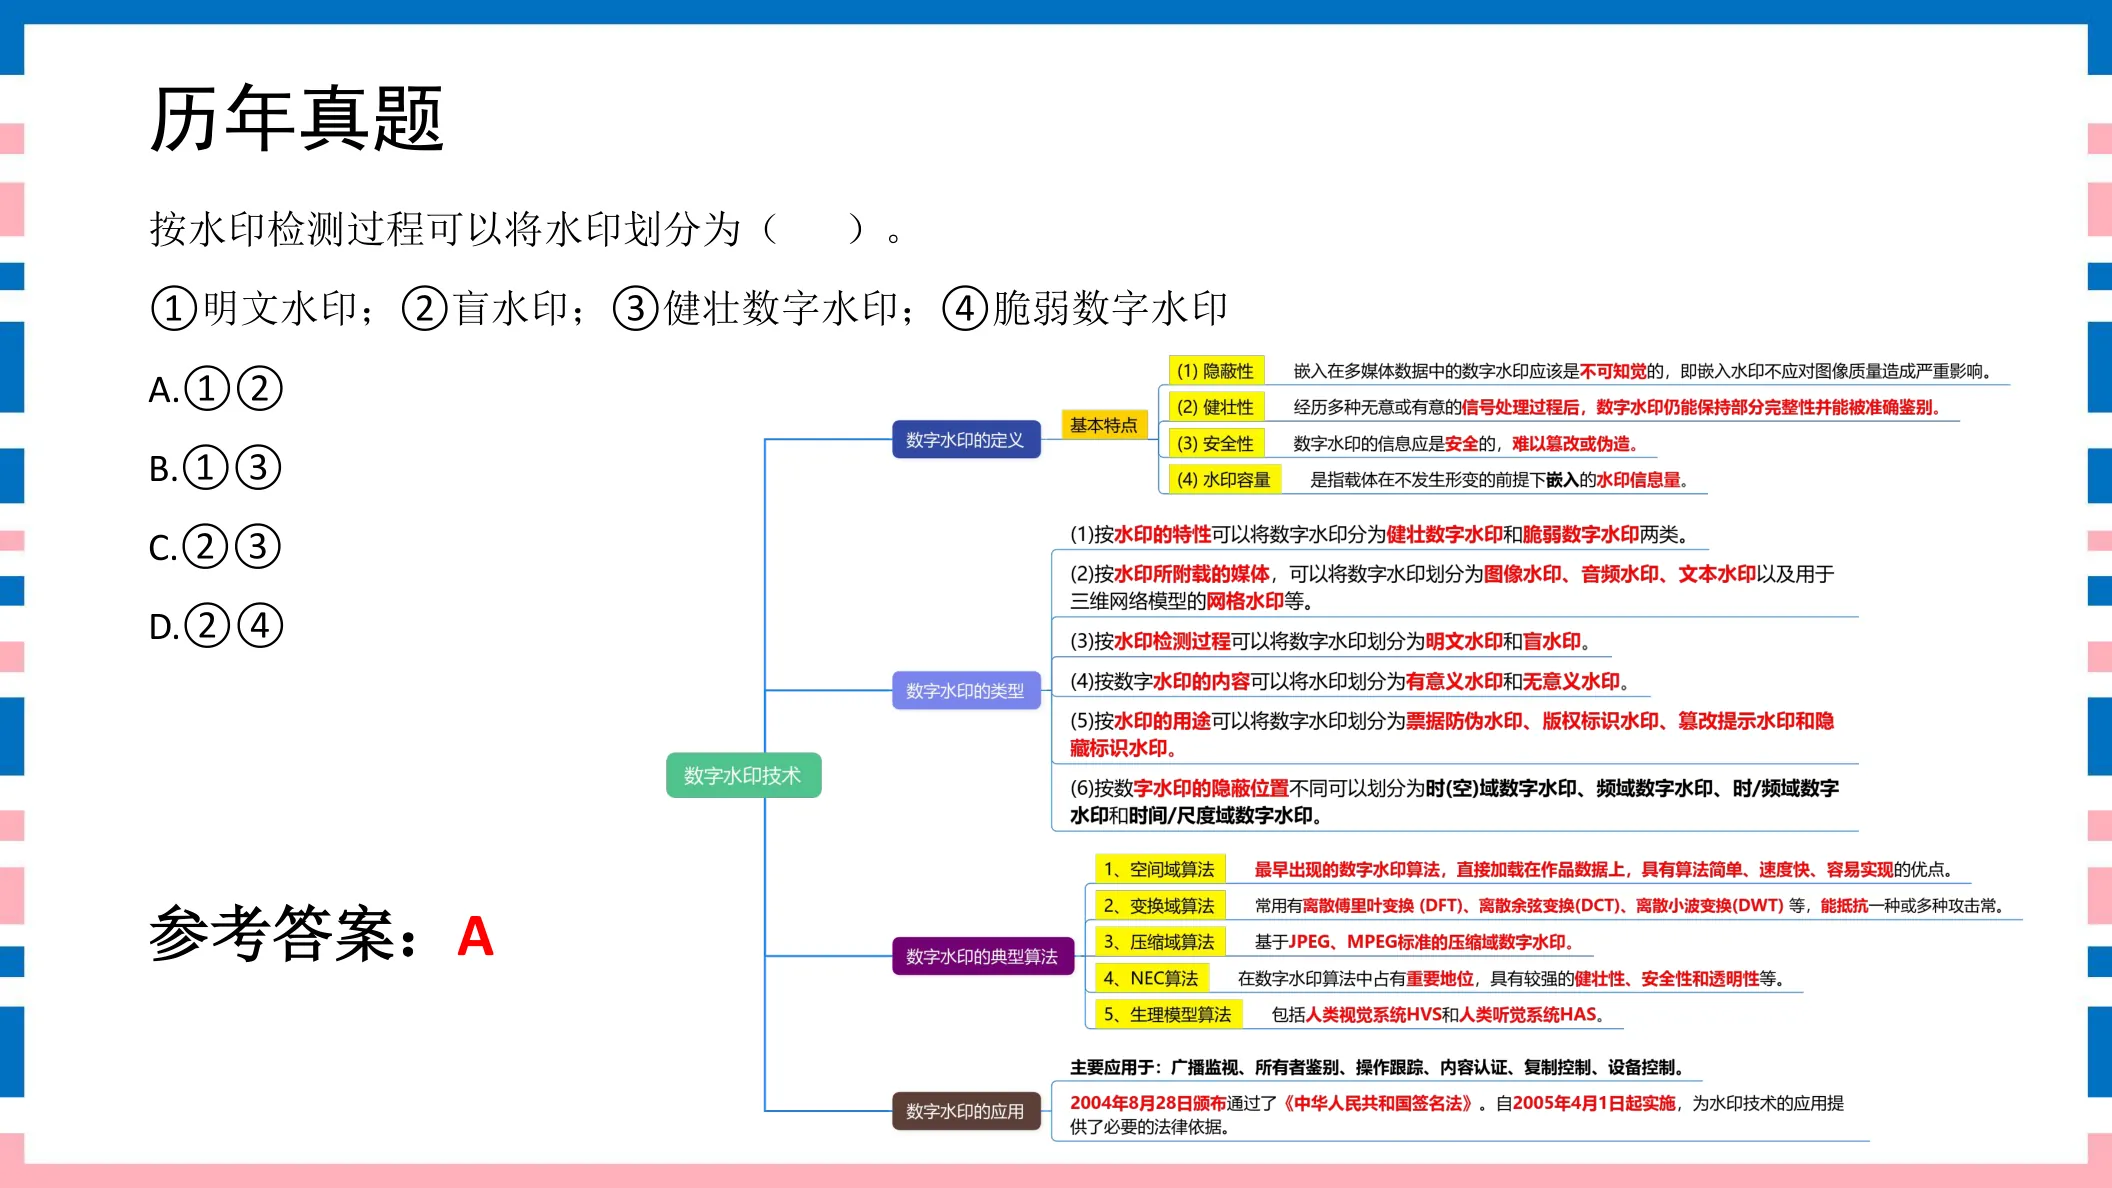
201分数字水印分类讲义第63页
按水印检测过程可以将水印划分为( )。
①明文水印 ②盲水印 ③健壮数字水印 ④脆弱数字水印A. ①②B. ①③C. ②③D. ②④
参考答案:A
◆ 考点:按水印检测(提取)过程可分为 ①明文水印(明水印)和②盲水印(讲义P63)。
◆ 判定:健壮、脆弱是按鲁棒性分类,不是按检测过程。
⚠ 易错提示:按检测过程分明水印/盲水印;按鲁棒性分健壮/脆弱。
🔗 关联题:第19题(同考点,建议对比记忆)
讲义原页对照 第63页 · 数字水印分类
点击图片可弹层放大查看讲义原页
DRM功能题 21–25 · 5 题
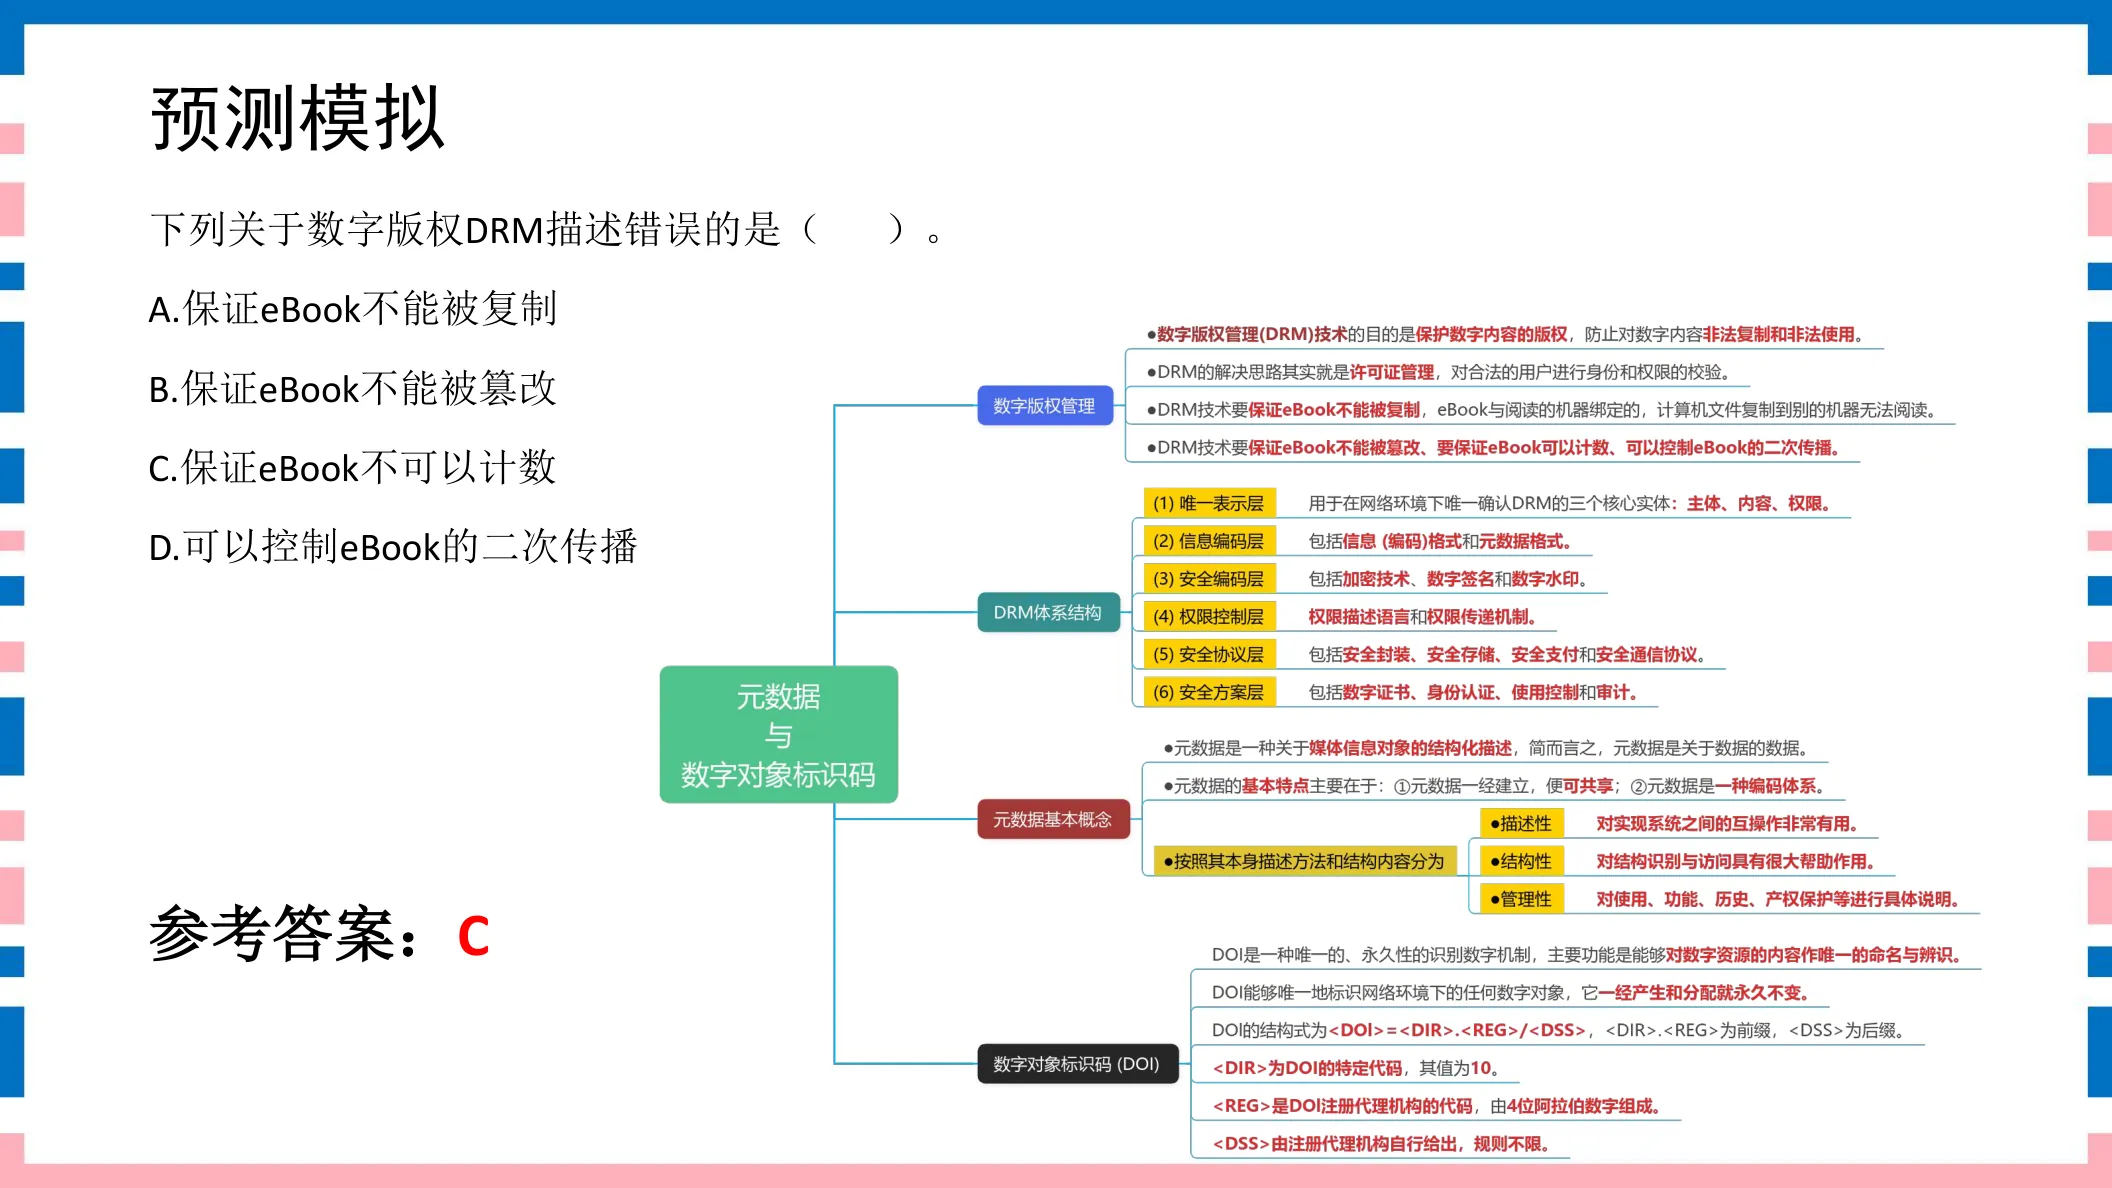
211分DRM功能讲义第13页
下列关于数字版权DRM描述错误的是( )。A. 保证eBook不能被复制B. 保证eBook不能被篡改C. 保证eBook不可以计数D. 可以控制eBook的二次传播
参考答案:C
◆ 考点:DRM 应保证 eBook 不能被复制、不能被篡改、可以计数、并可控制二次传播(讲义P13)。
◆ 判定:C 说“不可以计数”与 DRM 实际能力相反——DRM 正是要计数(统计使用次数)。
⚠ 易错提示:DRM 要能计数(按次/按授权计费),说“不可以计数”就是错误描述。
讲义原页对照 第13页 · DRM功能
点击图片可弹层放大查看讲义原页
221分DRM功能讲义第12页
( )保证eBook的内容,eBook的定价、出版社名称等信息的完整。A. DRM技术要保证eBook不能被复制B. DRM技术要保证eBook不能被篡改C. DRM技术要保证eBook可以计数D. DRM技术可以控制eBook的二次传播
参考答案:B
◆ 考点:保证 eBook 内容、定价、出版社名称等信息完整,对应的是 DRM 保证 eBook 不能被篡改(讲义P12)。
◆ 判定:信息完整⇔不被篡改;“不能被复制”对应防复制、“可以计数”对应使用统计、“控制二次传播”对应传播管控。
⚠ 易错提示:“信息完整”这一表述直接对应“不能被篡改”,是同义替换。
讲义原页对照 第12页 · DRM功能
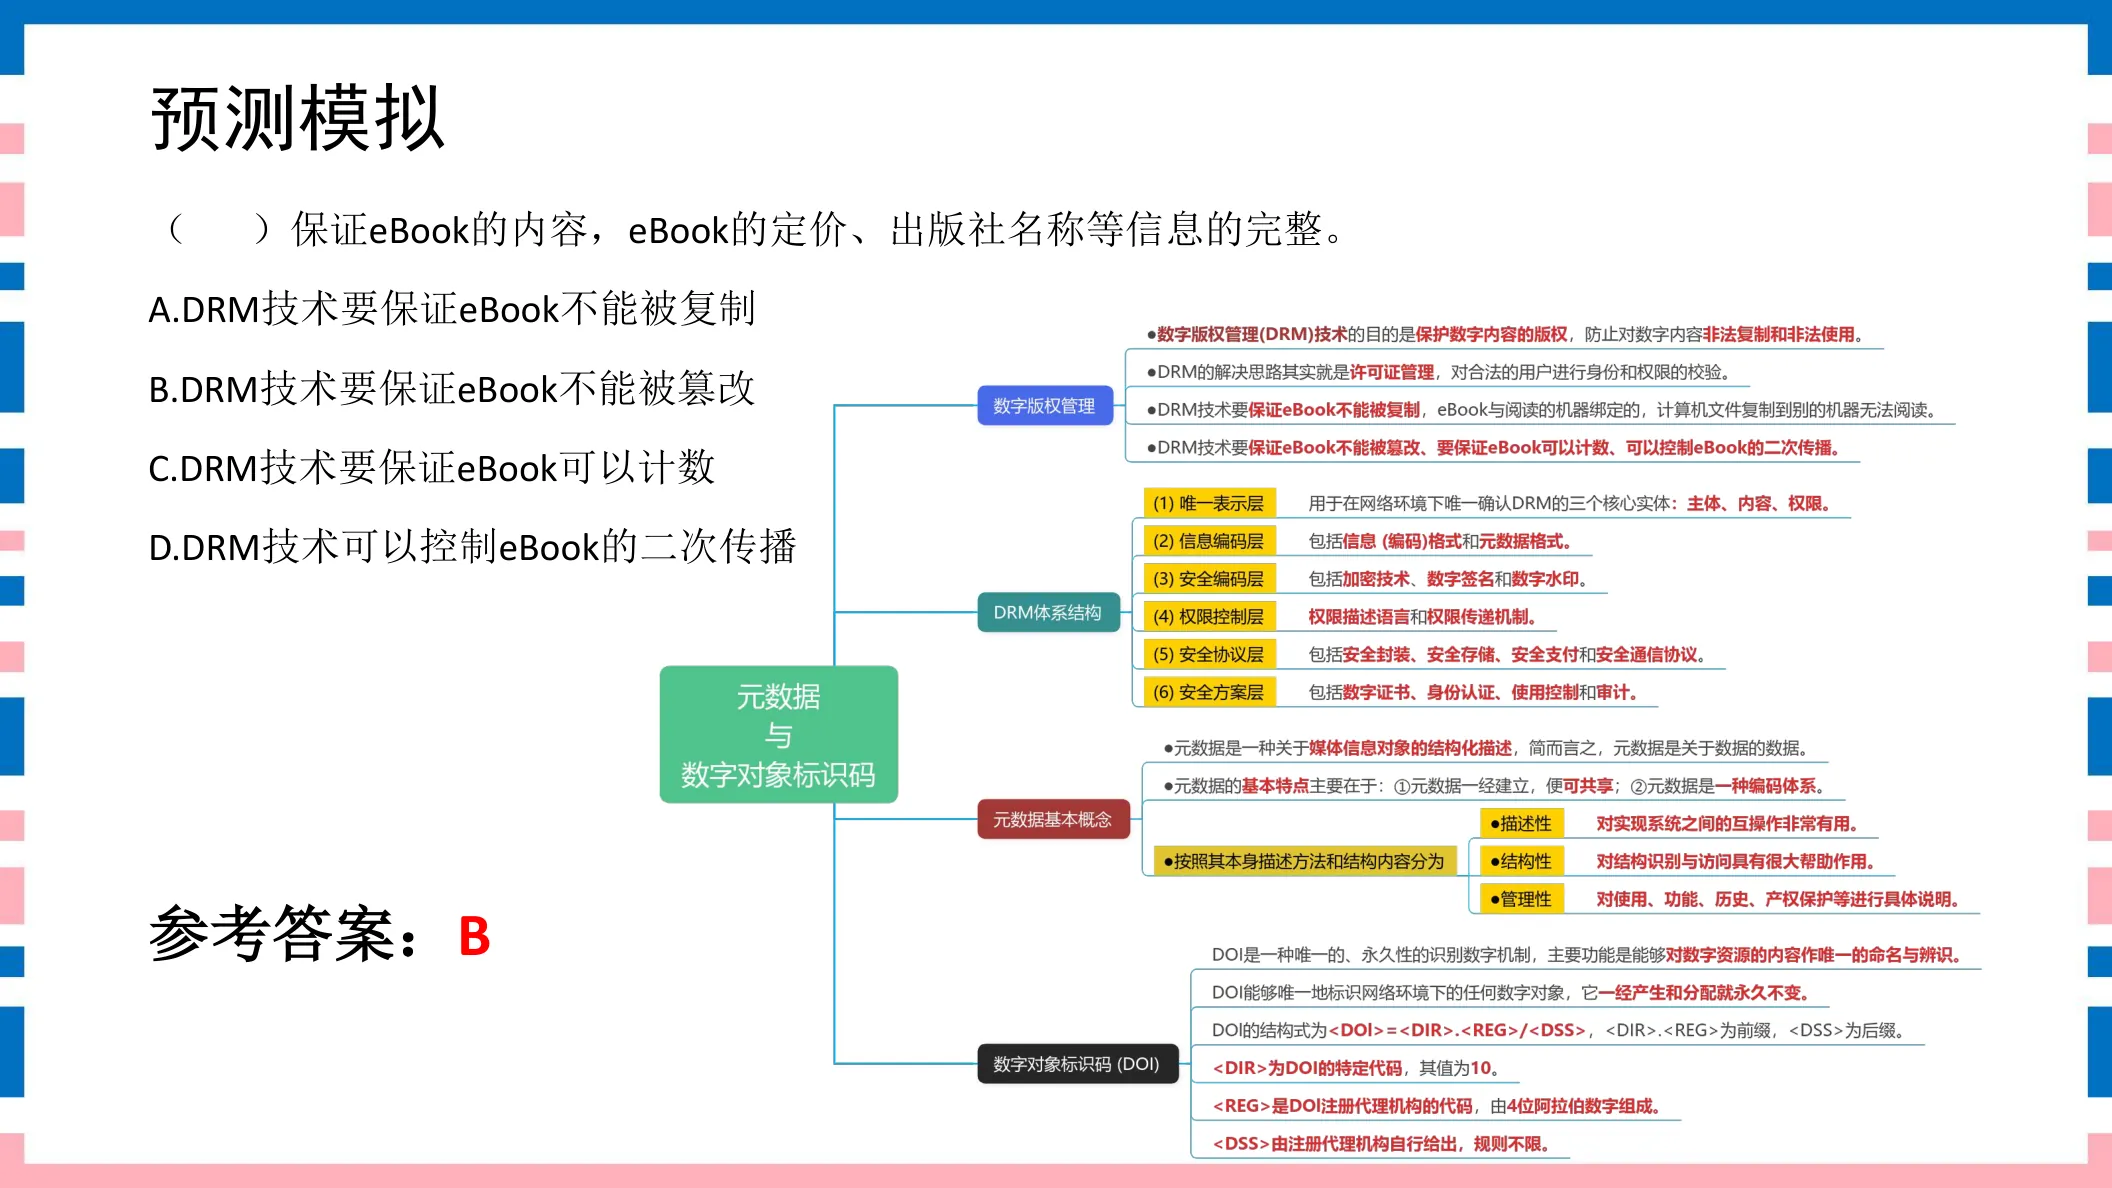
点击图片可弹层放大查看讲义原页
231分DRM功能讲义第8页
DRM是一种具有端到端保护功能的数字内容管理机制,其解决思路就是( ) 。A. 消费管理B. 内容分发C. 分发管理D. 许可证管理
参考答案:D
◆ 考点:DRM 是端到端保护机制,其解决思路就是 许可证管理(讲义P8)。
◆ 判定:通过发放/管理使用许可证(Rights Object)来控制内容的使用权限。
⚠ 易错提示:DRM 的解决思路一句话=许可证管理,不是“内容分发/消费管理”。
讲义原页对照 第8页 · DRM功能
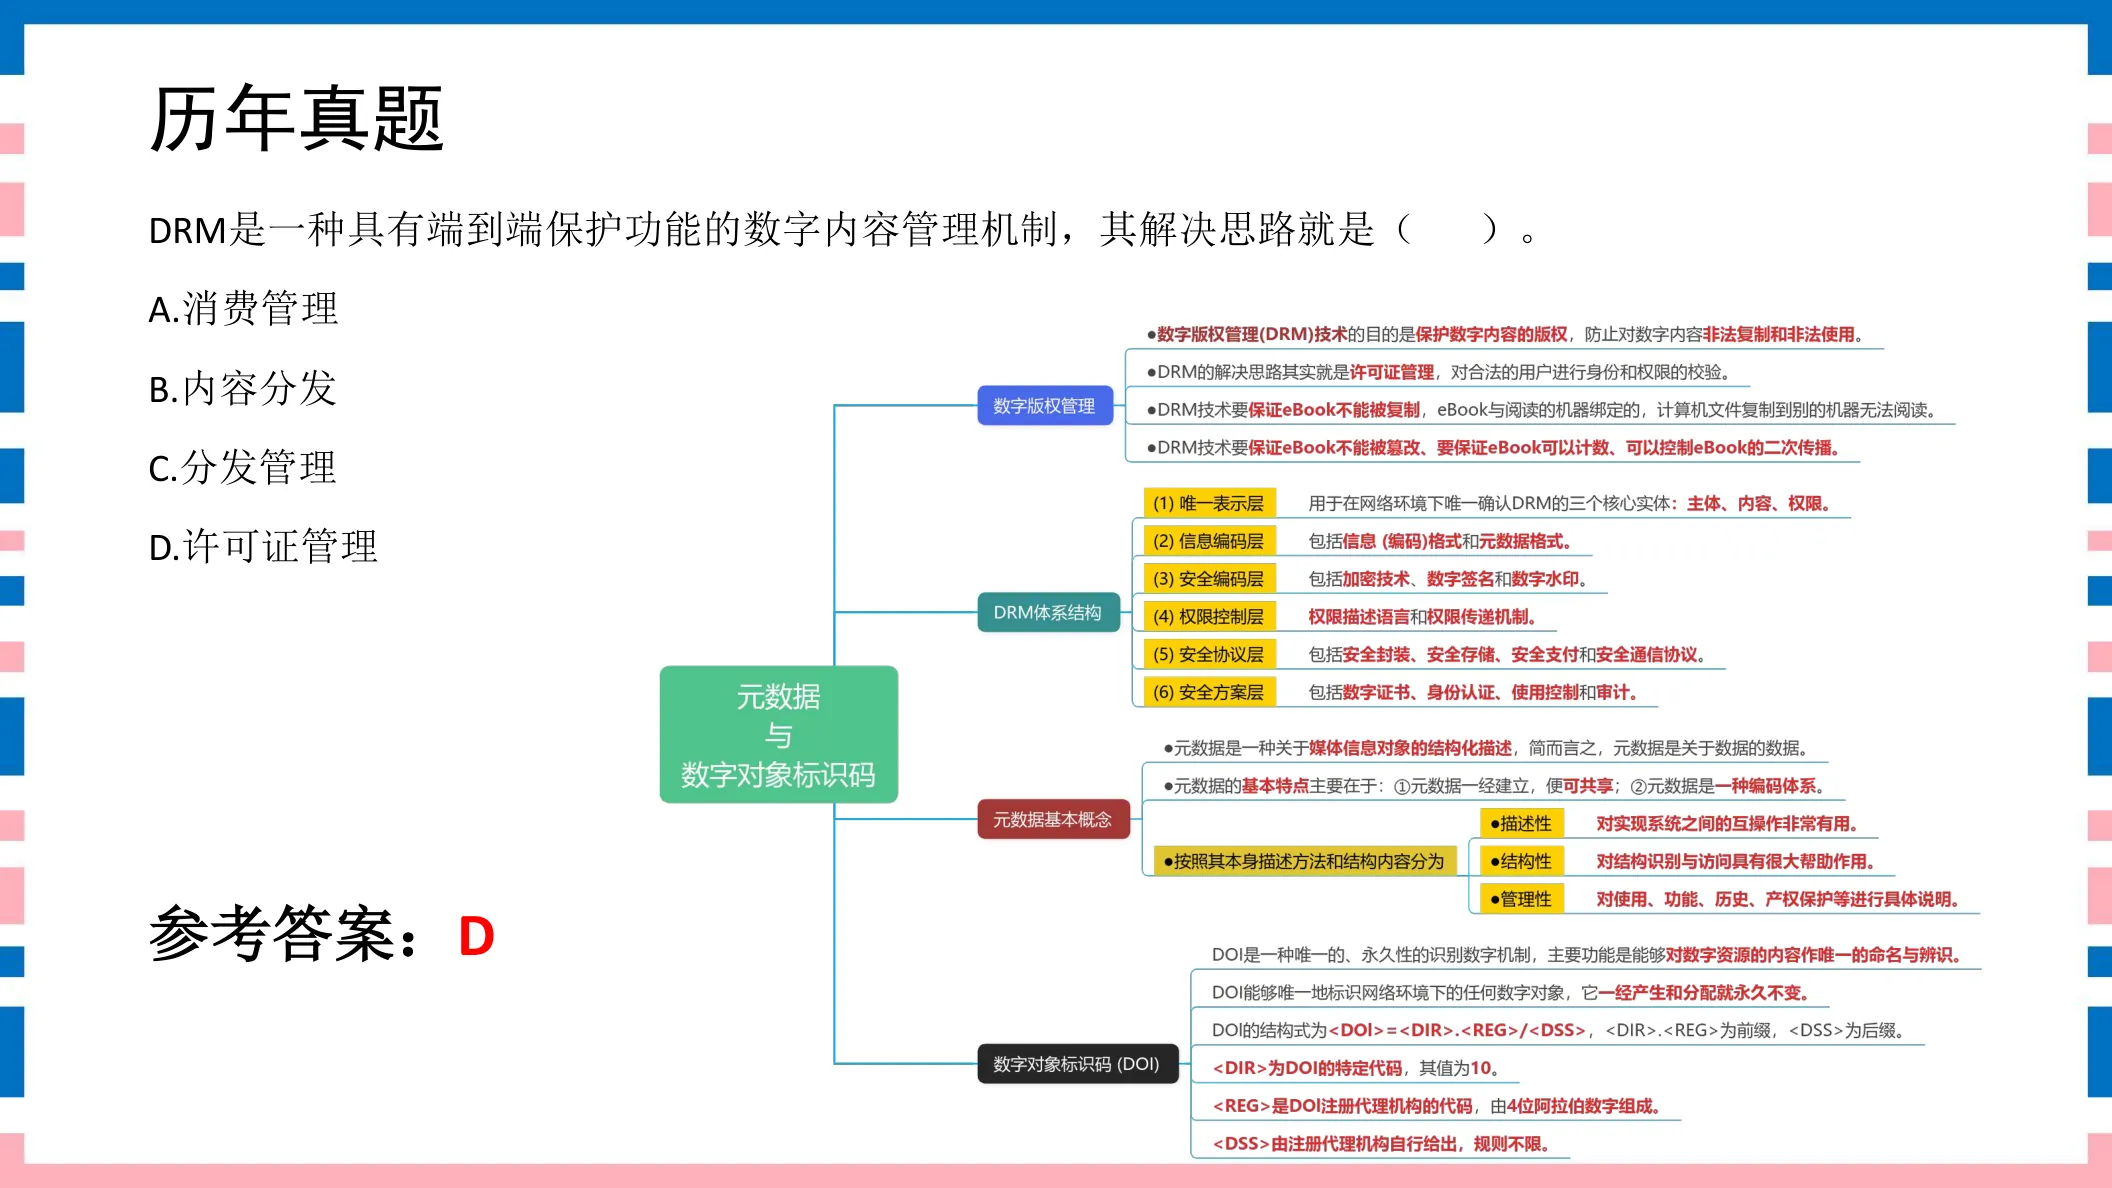
点击图片可弹层放大查看讲义原页
241分DRM功能讲义第6页
数字版权管理(DRM)技术的目的是保护数字内容的版权,防止数字内容( ) 。
①非法复制 ②非法篡改 ③非法使用 ④非法窃取A. ①②B. ①③C. ②③D. ②④
参考答案:B
◆ 考点:DRM 目的是保护数字内容版权,防止内容被 ①非法复制 和 ③非法使用(讲义P6)。
◆ 判定:非法篡改靠完整性/签名、非法窃取靠加密保密,不是 DRM 版权保护的直接指向。
⚠ 易错提示:DRM 目的抓两个:非法复制 + 非法使用(①③)。
讲义原页对照 第6页 · DRM功能
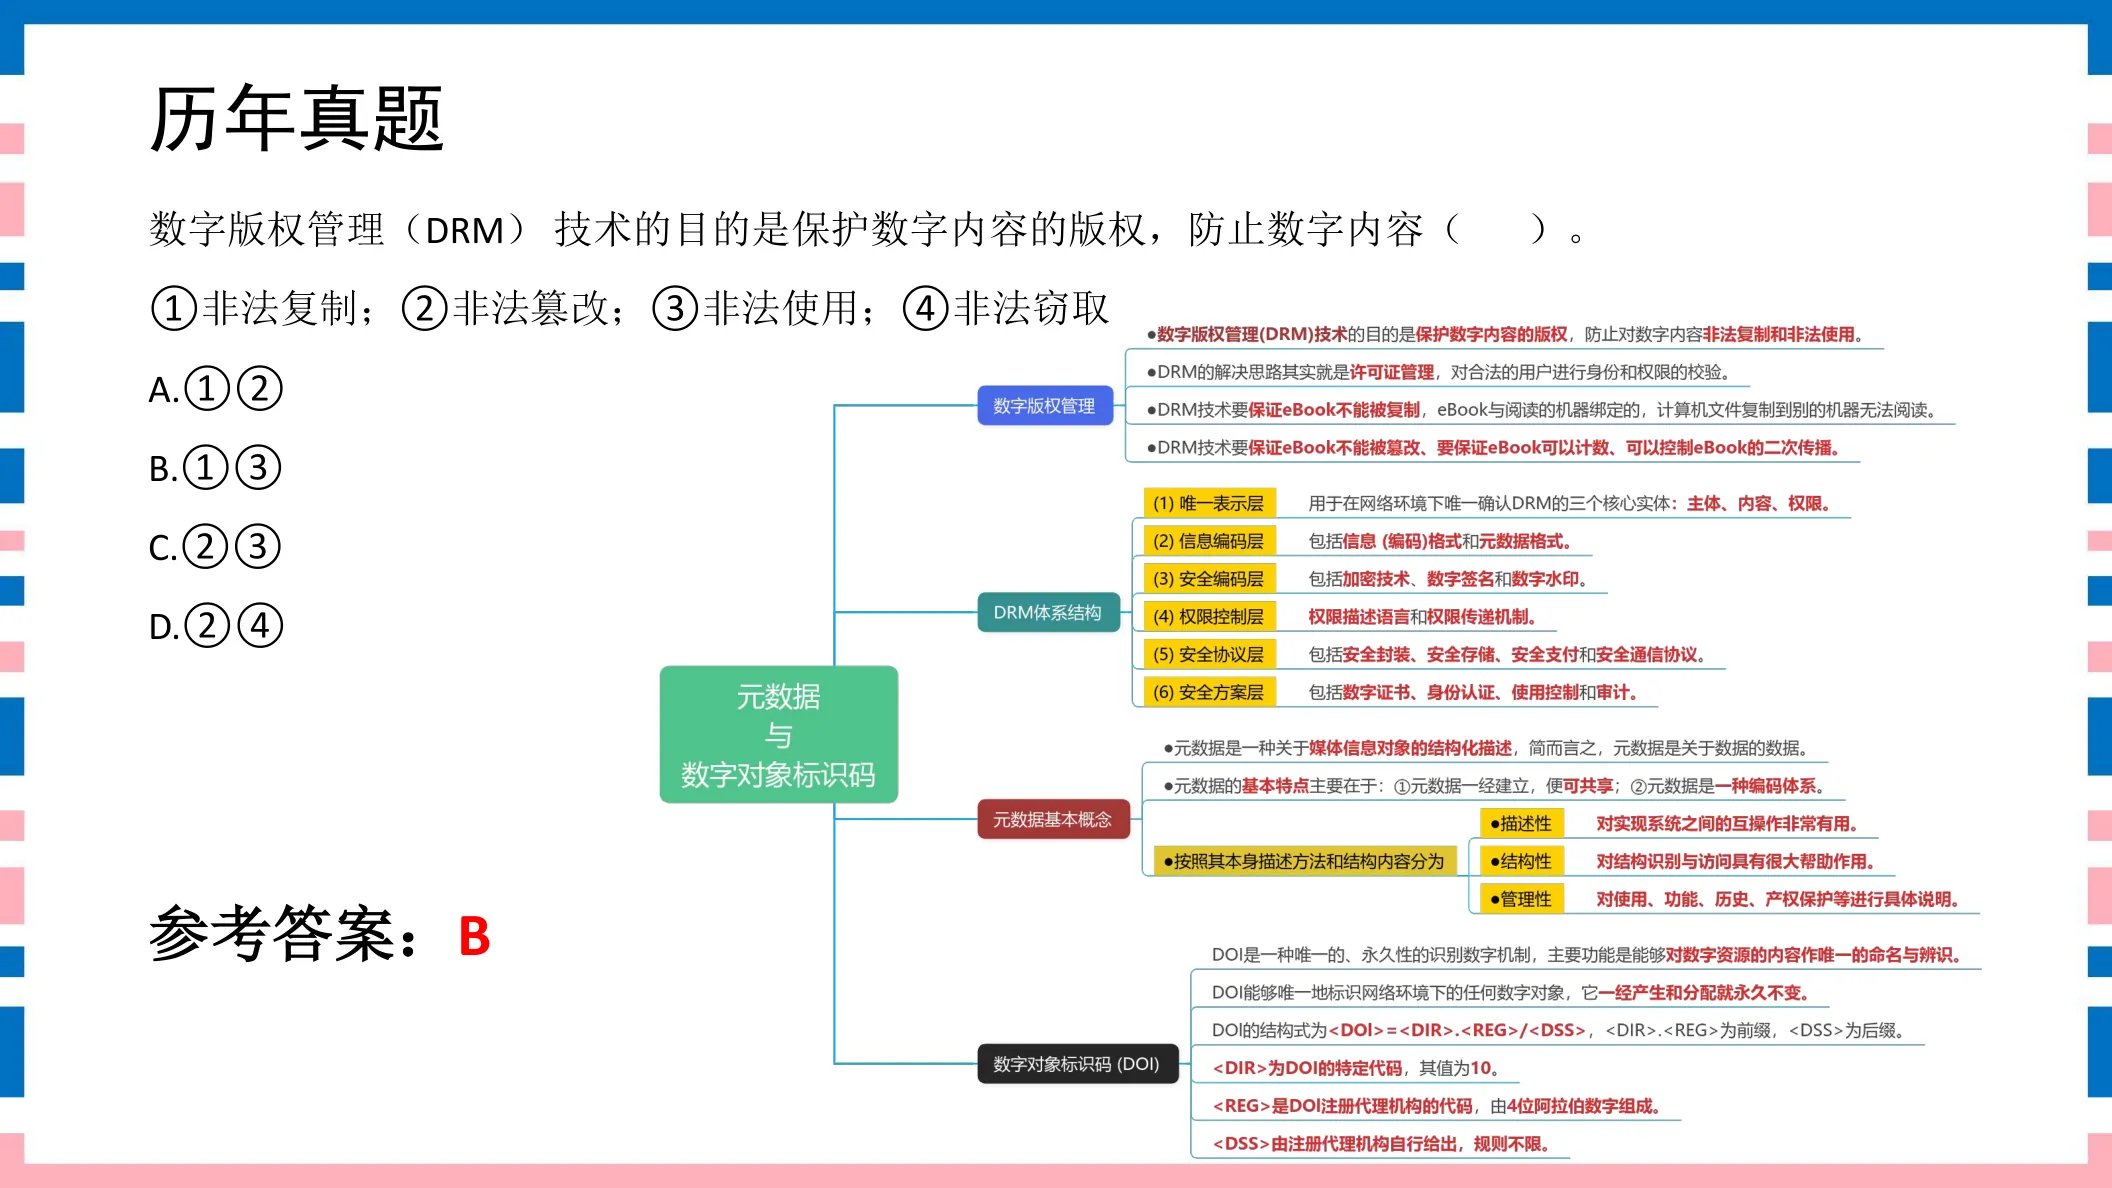
点击图片可弹层放大查看讲义原页
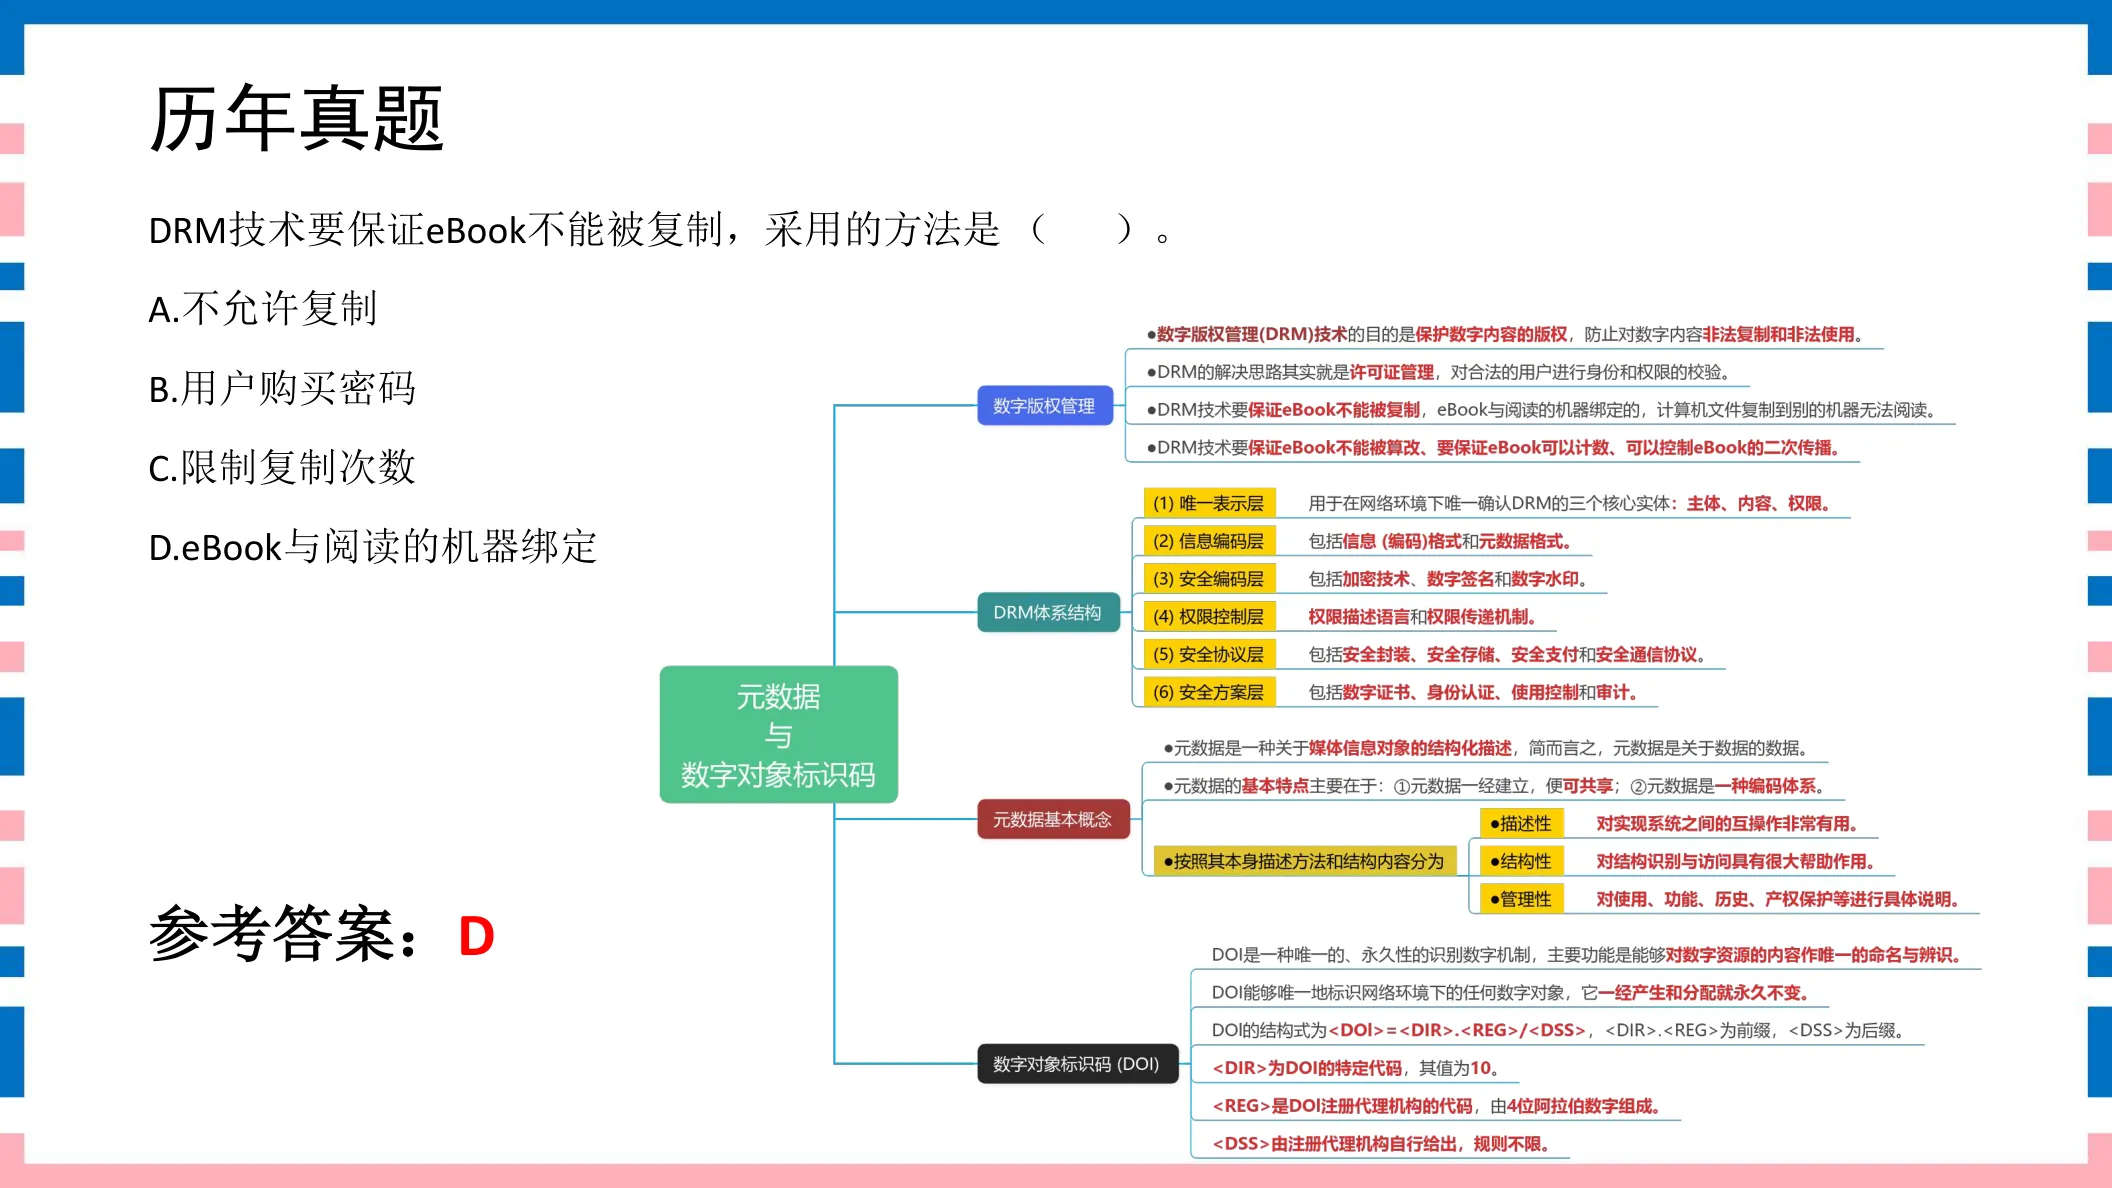
身份认证技术题 26–29 · 4 题
261分身份认证技术讲义第75页
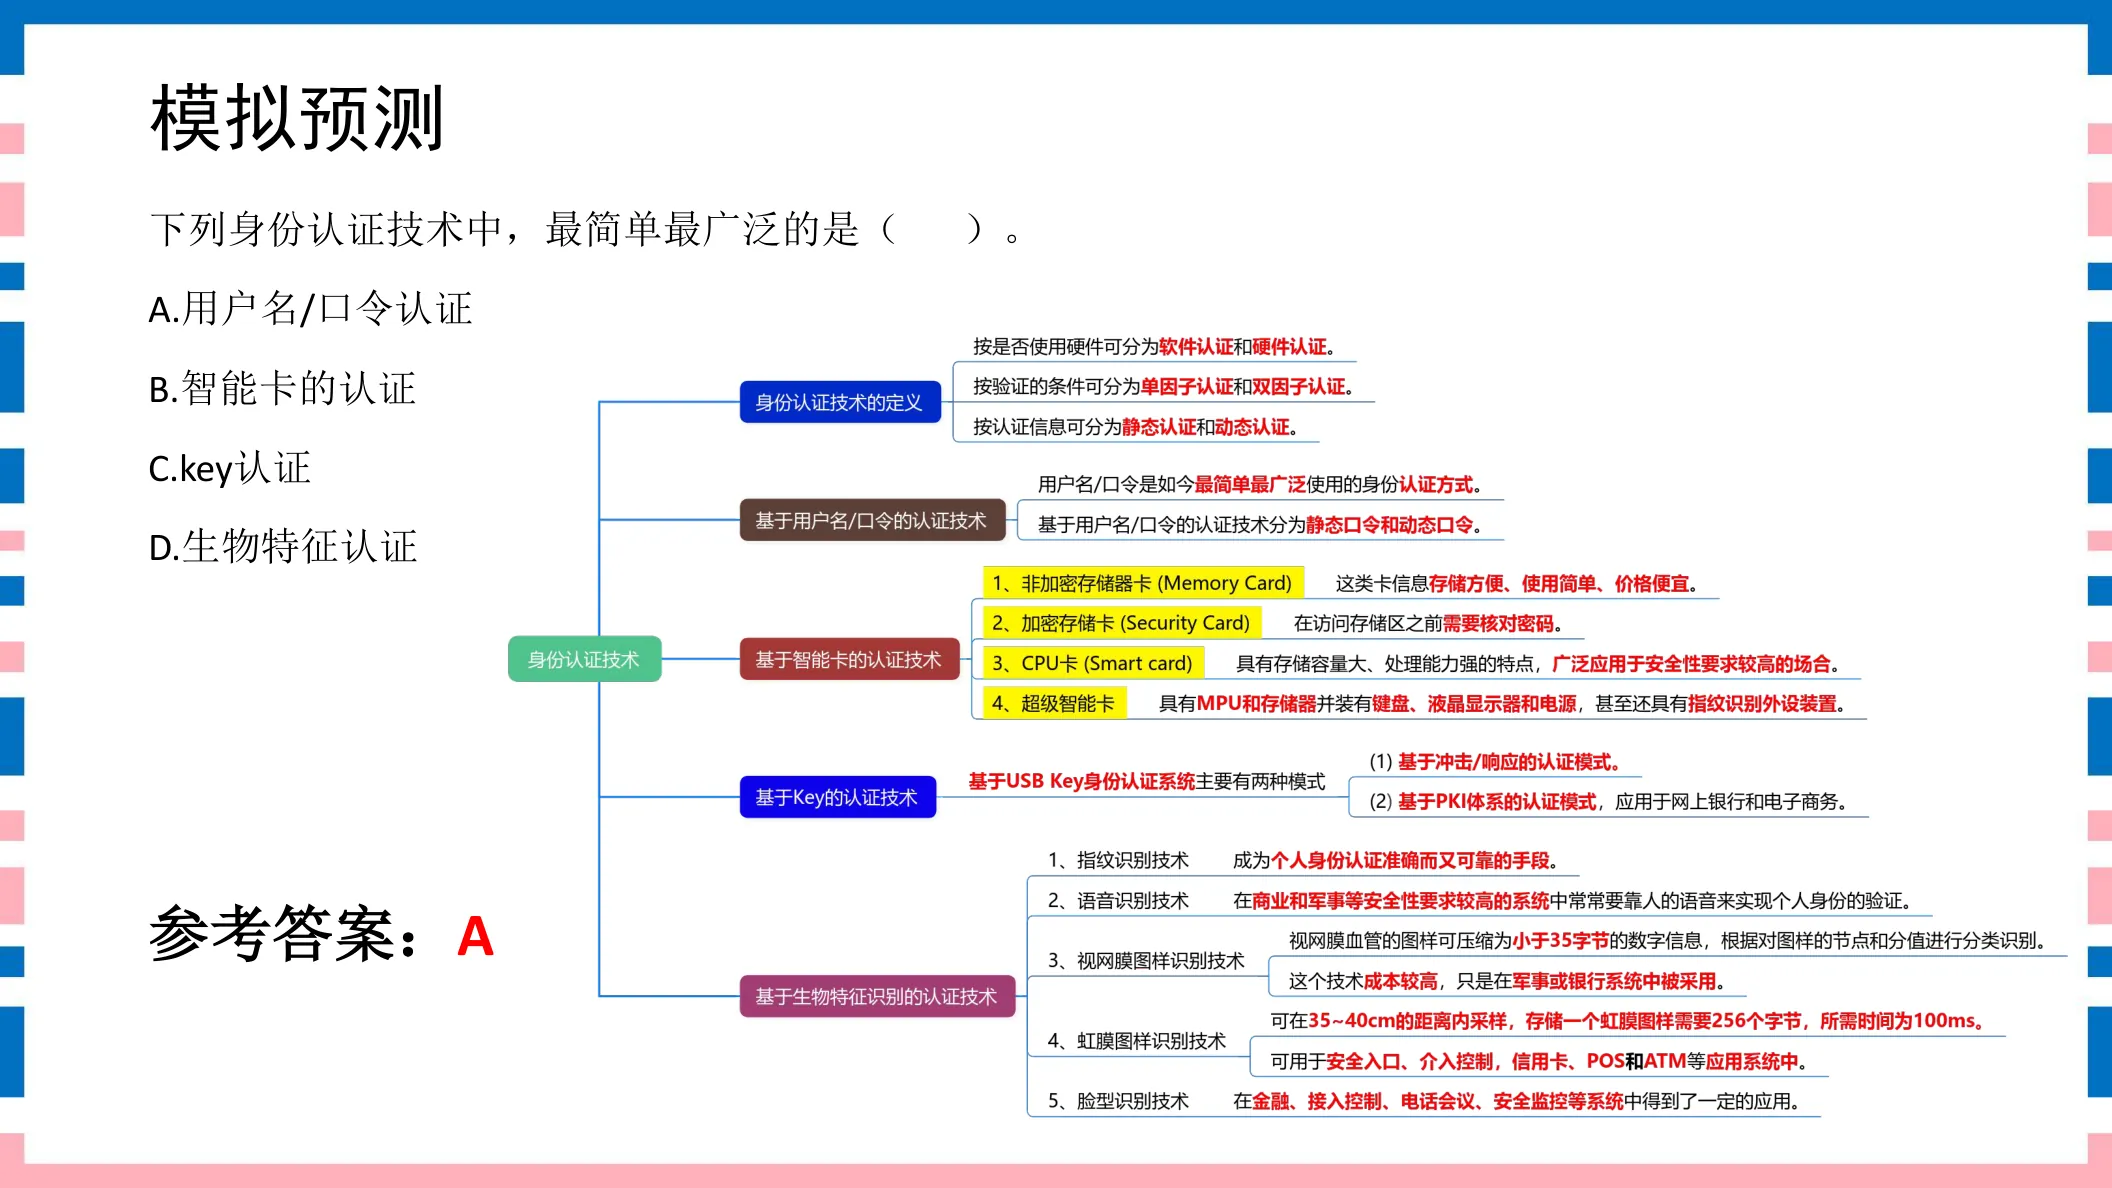
下列身份认证技术中,最简单最广泛的是( )。A. 用户名/口令认证B. 智能卡的认证C. Key认证D. 生物特征认证
参考答案:A
◆ 考点:身份认证技术中最简单、最广泛的是 用户名/口令认证(讲义P75)。
◆ 判定:智能卡、Key、生物特征安全性更高但实现复杂、成本高,远不如口令普及。
⚠ 易错提示:简单+广泛=用户名/口令;安全性更高的智能卡/生物特征反而不“简单广泛”。
讲义原页对照 第75页 · 身份认证技术
点击图片可弹层放大查看讲义原页
271分身份认证技术讲义第76页
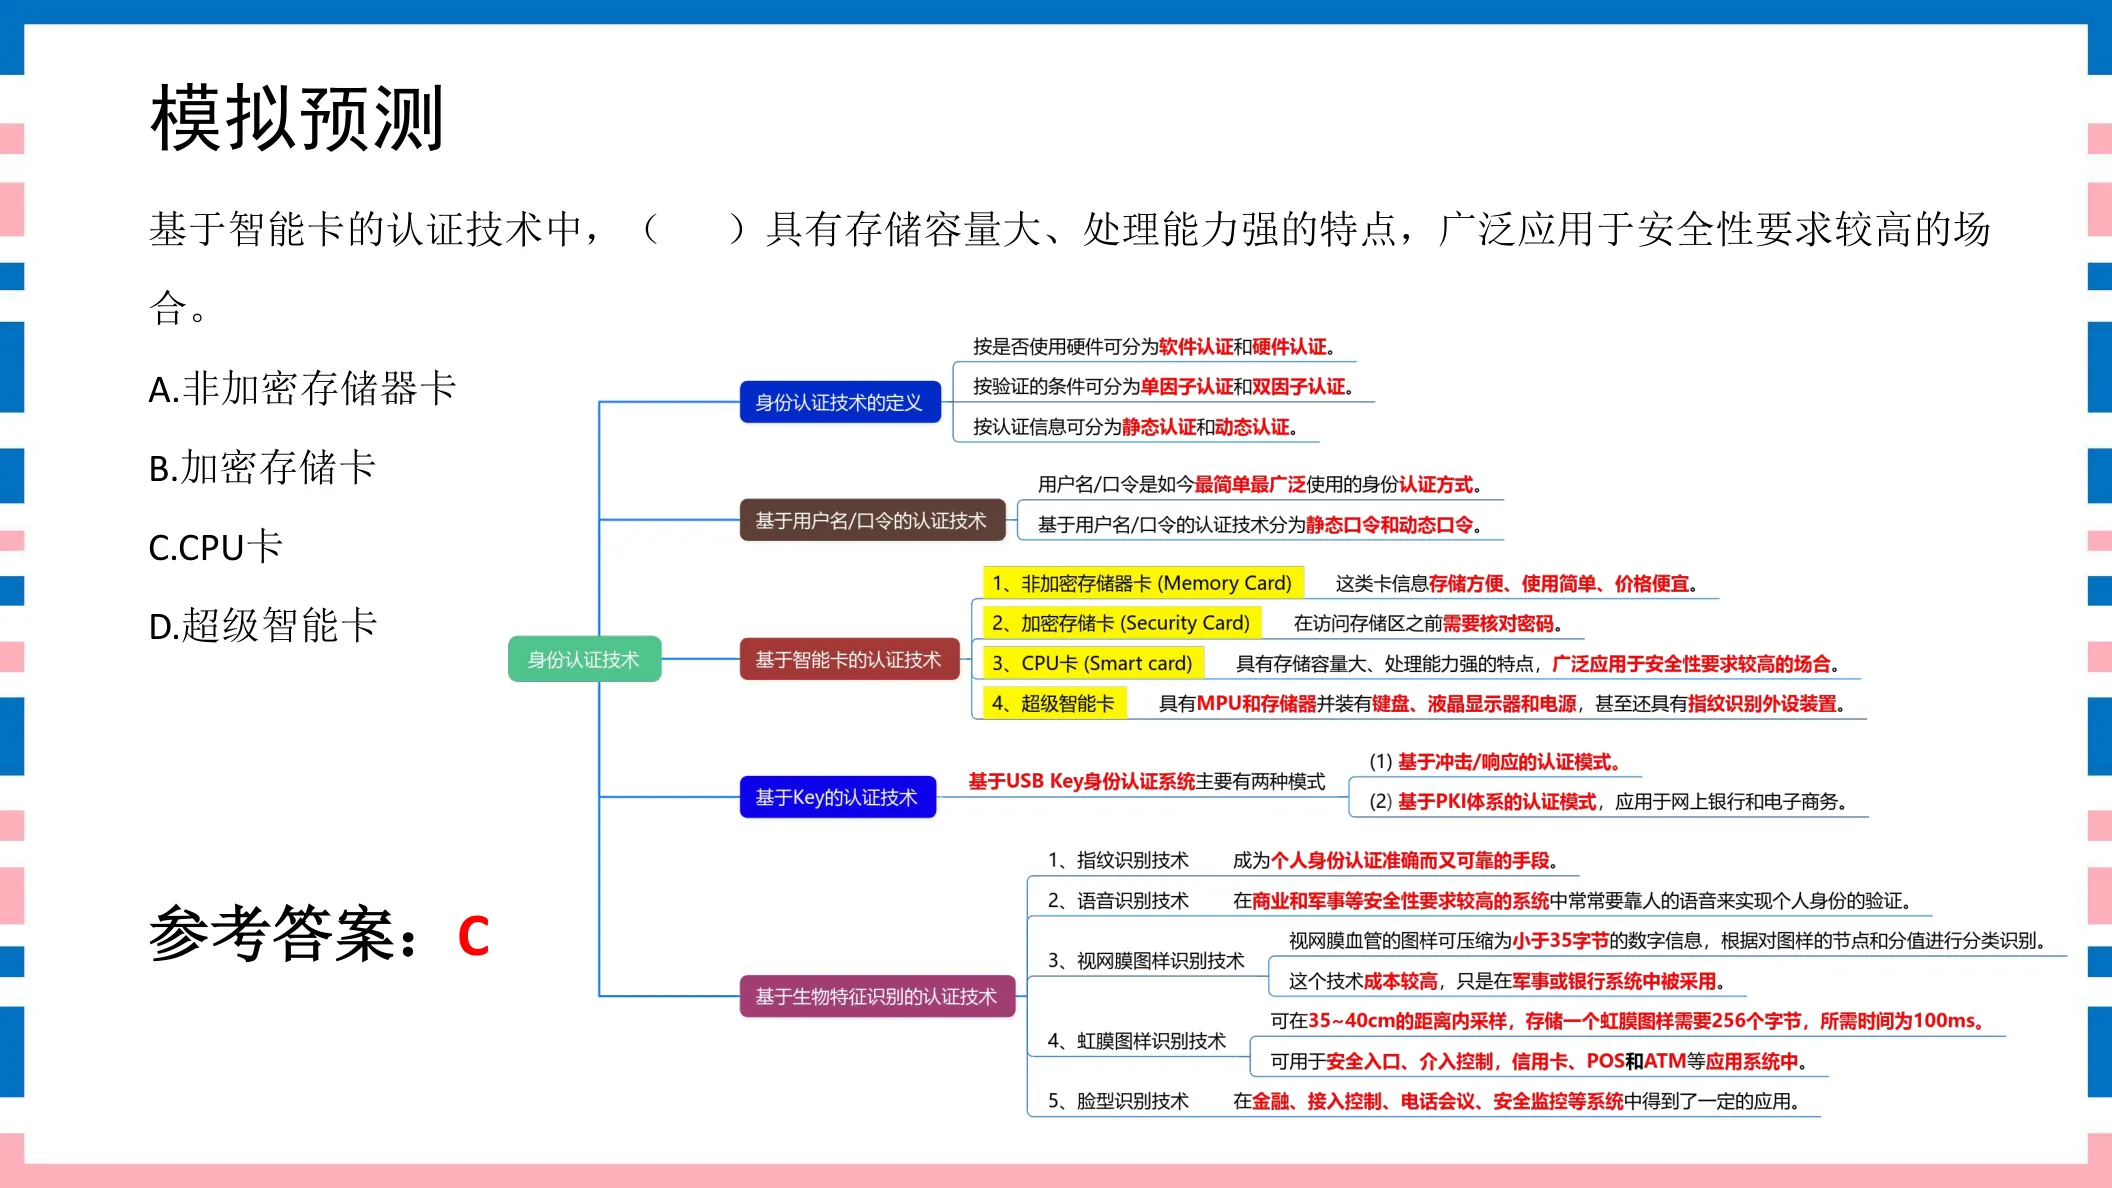
基于智能卡的认证技术中,( )具有存储容量大、处理能力强的特点,广泛应用于安全性要求较高的场合。A. 非加密存储器卡B. 加密存储卡C. CPU卡D. 超级智能卡
参考答案:C
◆ 考点:智能卡中 CPU 卡 带微处理器,存储容量大、处理能力强,用于高安全场合(讲义P76)。
◆ 判定:非加密存储器卡、加密存储卡功能弱;超级智能卡带键盘/生物特征,不是这里所指。
⚠ 易错提示:存储大+处理强=CPU 卡;普通存储卡只存不“处理”。
讲义原页对照 第76页 · 身份认证技术
点击图片可弹层放大查看讲义原页
283分身份认证技术讲义第77页
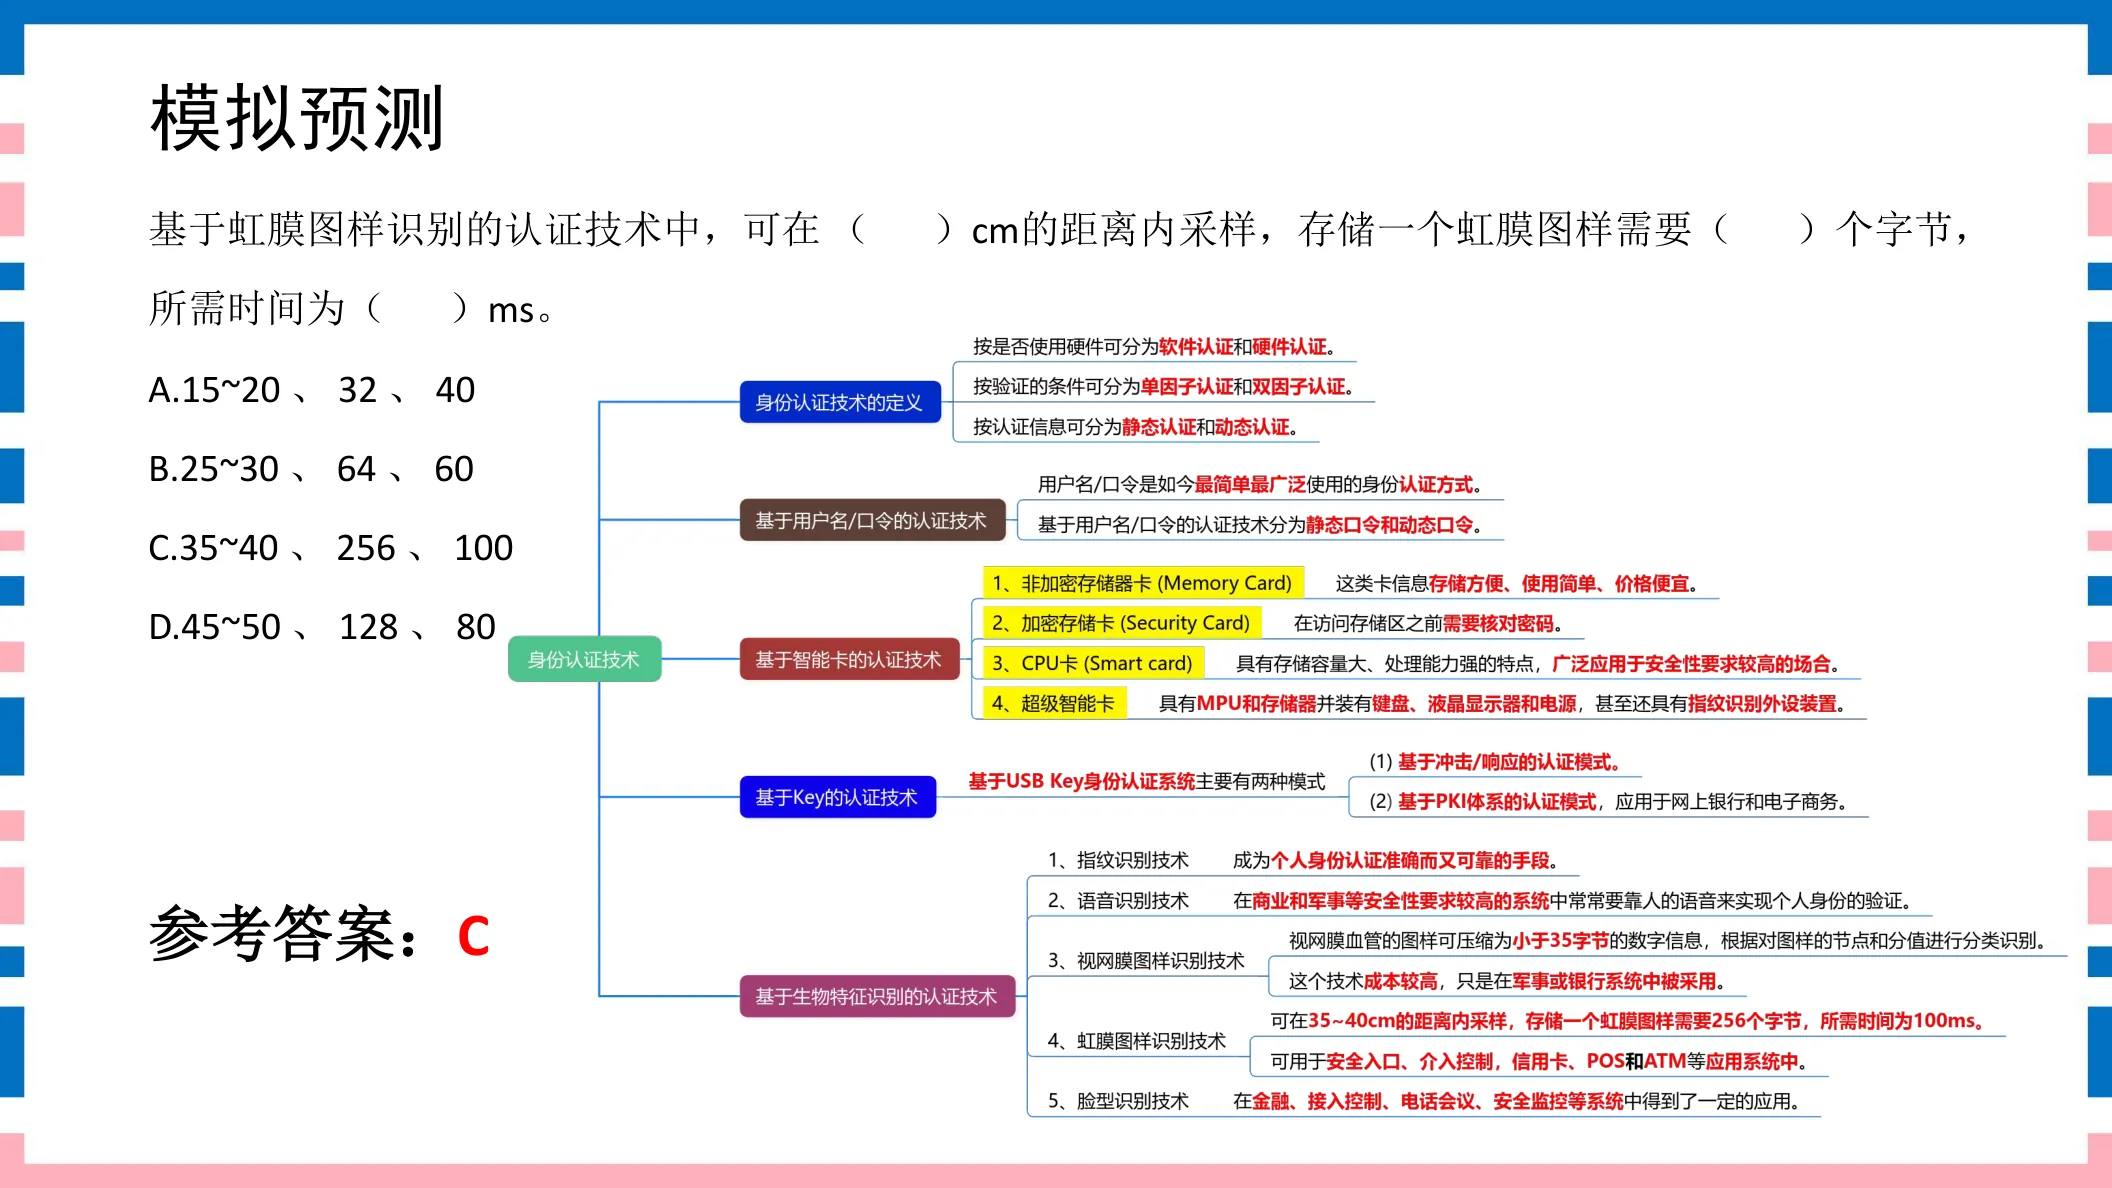
基于虹膜图样识别的认证技术中,可在(请在A~D选择一个答案) cm的距离内采用,存储一个虹膜图样需要(请在E~H选择一个答案)个字节,所需时间为(请在I~L选择一个答案) ms。A. 15~20B. 25~30C. 35~40D. 45~50E. 32F. 64G. 128H. 256I. 40J. 60K. 80L. 100
参考答案:CHL
◆ 考点:虹膜识别可在 35~40 cm 距离采样,存储一个虹膜图样需 256 字节,所需时间约 100 ms(讲义P77)。
◆ 判定:对应选项 C(距离)+ H(256 字节)+ L(100 ms),即答案 CHL。
⚠ 易错提示:虹膜三连记:35~40cm / 256字节 / 100ms;试卷是 A–L 独立空,别漏选 L(时间)。
讲义原页对照 第77页 · 身份认证技术
点击图片可弹层放大查看讲义原页
对称加密题 30–32 · 3 题
301分对称加密讲义第33页
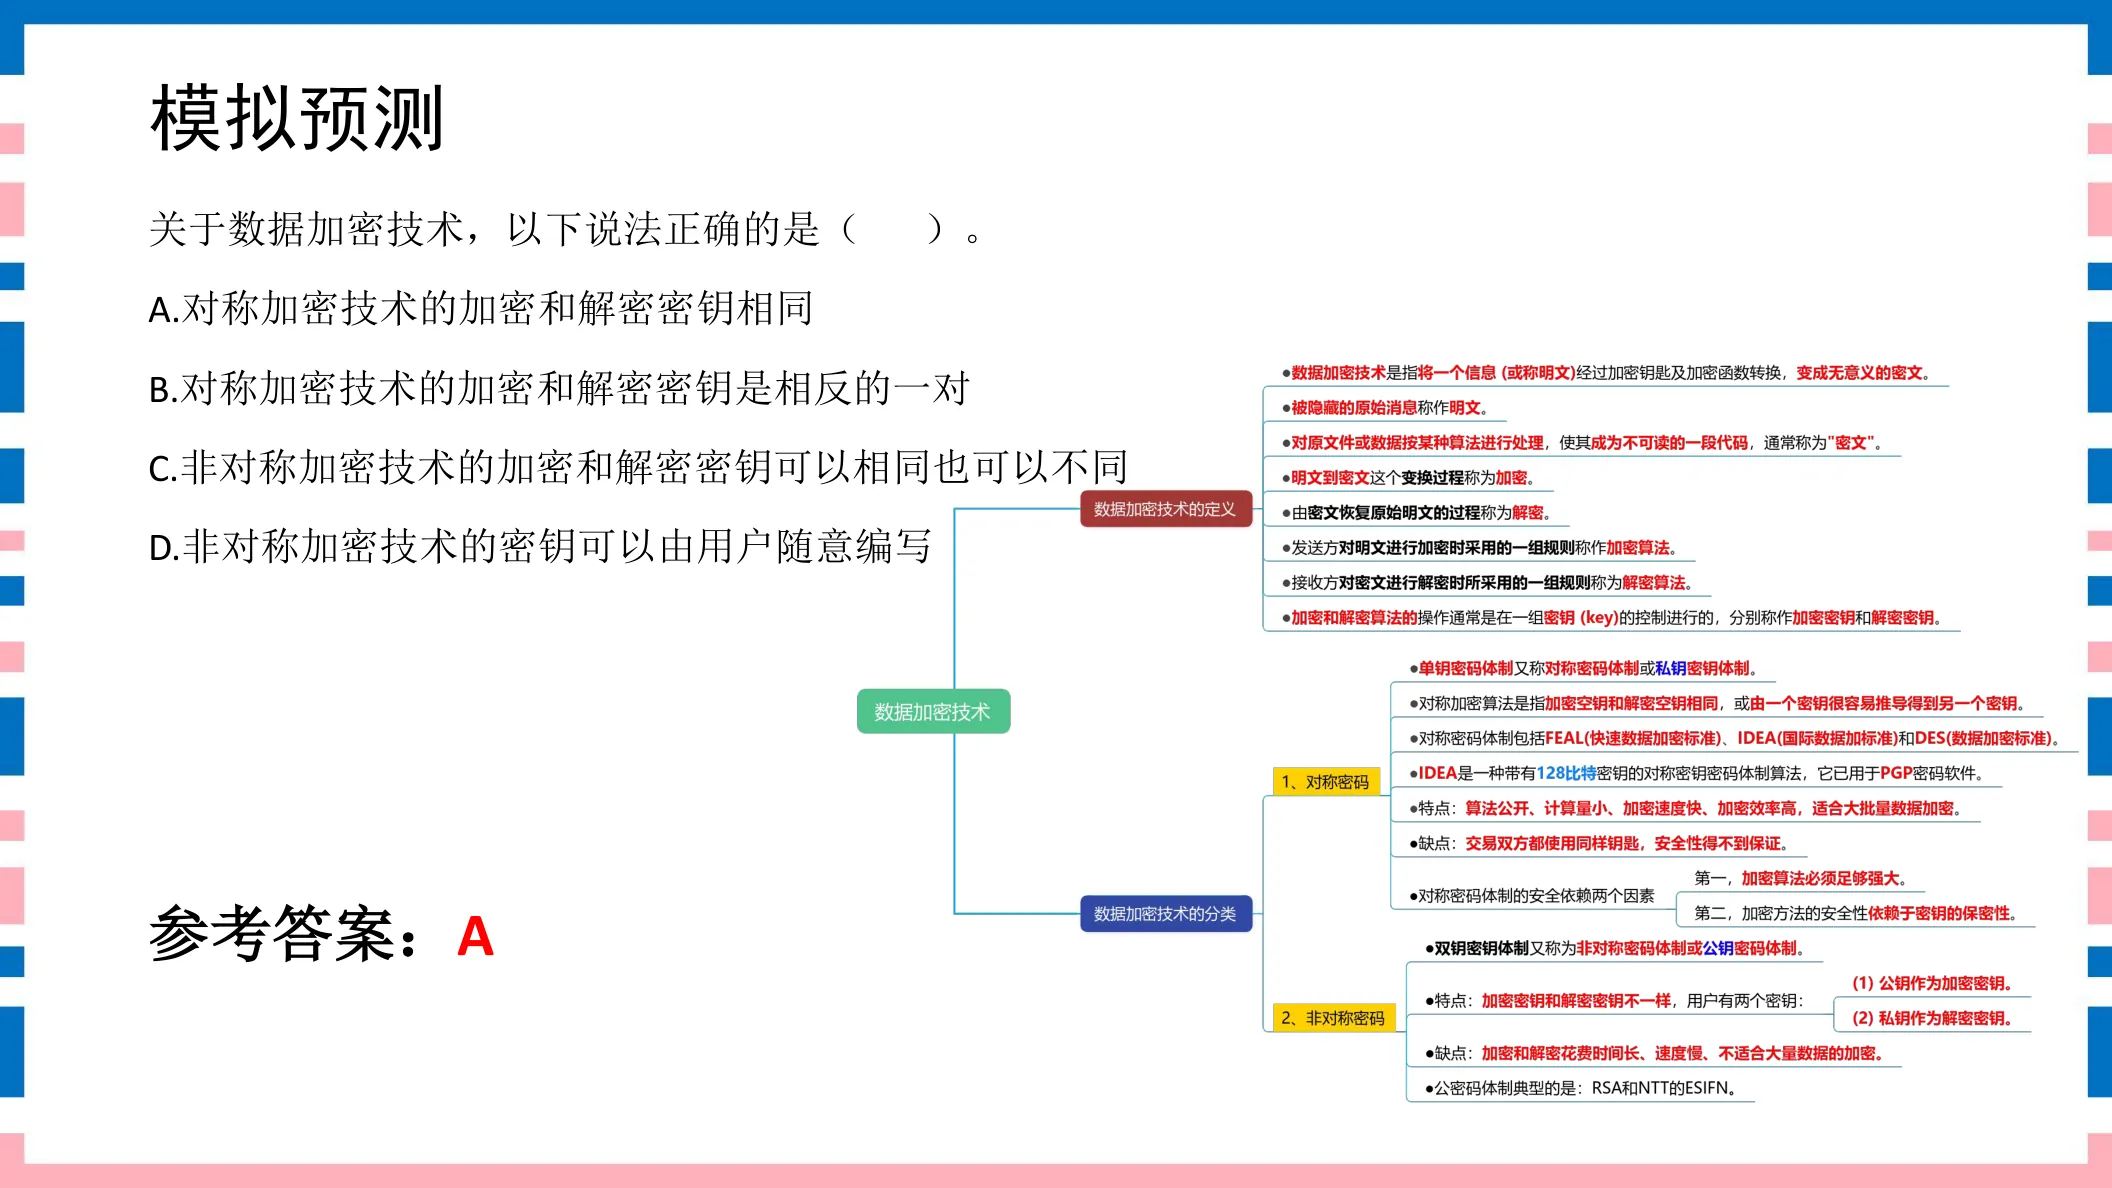
关于数据加密技术,以下说法正确的是( )。A. 对称加密技术的加密和解密密钥相同B. 对称加密技术的加密和解密密钥是相反的一对儿C. 非对称加密技术的加密和解密密钥可以相同也可以不同D. 非对称加密技术的密钥可以由用户随意编写
参考答案:A
◆ 考点:对称加密的加密密钥和解密密钥相同(或可互相容易推导);非对称则公/私钥不同且不能互推(讲义P25)。
◆ 判定:B“相反的一对儿”、C“可同可不同”、D“随意编写”均错误;对称体制核心就是密钥相同。
⚠ 易错提示:对称=同一把密钥;非对称=公钥/私钥一对,这是两组题的分界点。
讲义原页对照 第33页 · 对称加密
点击图片可弹层放大查看讲义原页
311分对称加密讲义第31页
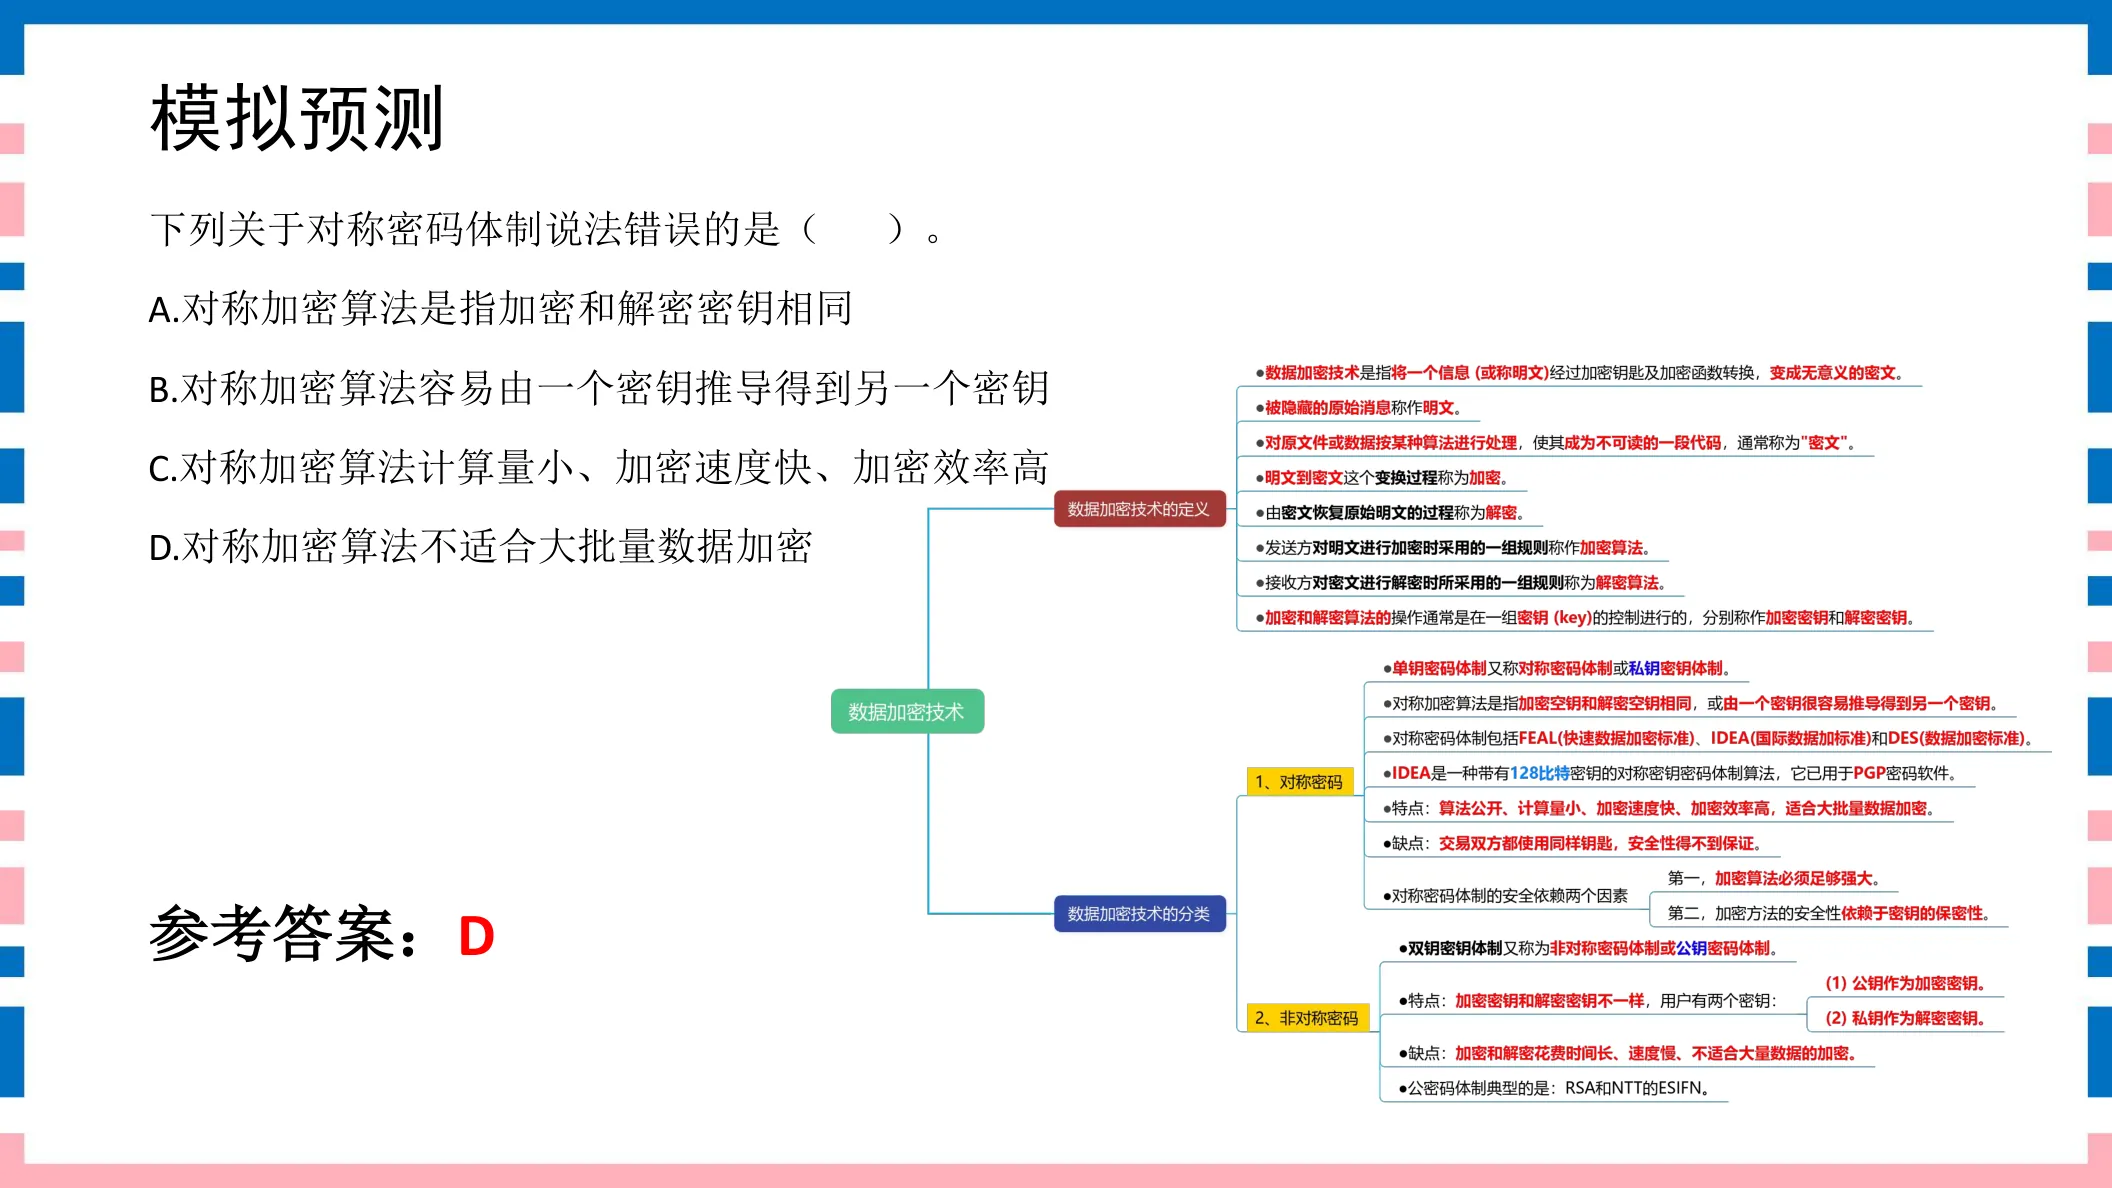
下列关于对称密码体制说法错误的是( )。A. 对称加密算法是指加密和解密密钥相同B. 对称加密算法容易由一个密钥推导得到另一个密钥C. 对称加密算法计算量小、加密速度快、加密效率高D. 对称加密算法不适合大批量数据加密
参考答案:D
◆ 考点:对称加密密钥相同、可互相推导,计算量小、速度快、效率高,适合大批量数据加密(讲义P31)。
◆ 判定:D 说“不适合大批量”与事实相反——对称体制正适合大批量。
⚠ 易错提示:对称体制适合大批量(快);说“不适合大批量”就是错误项。
讲义原页对照 第31页 · 对称加密
点击图片可弹层放大查看讲义原页
数字水印算法题 33–36 · 4 题
331分数字水印算法讲义第65页
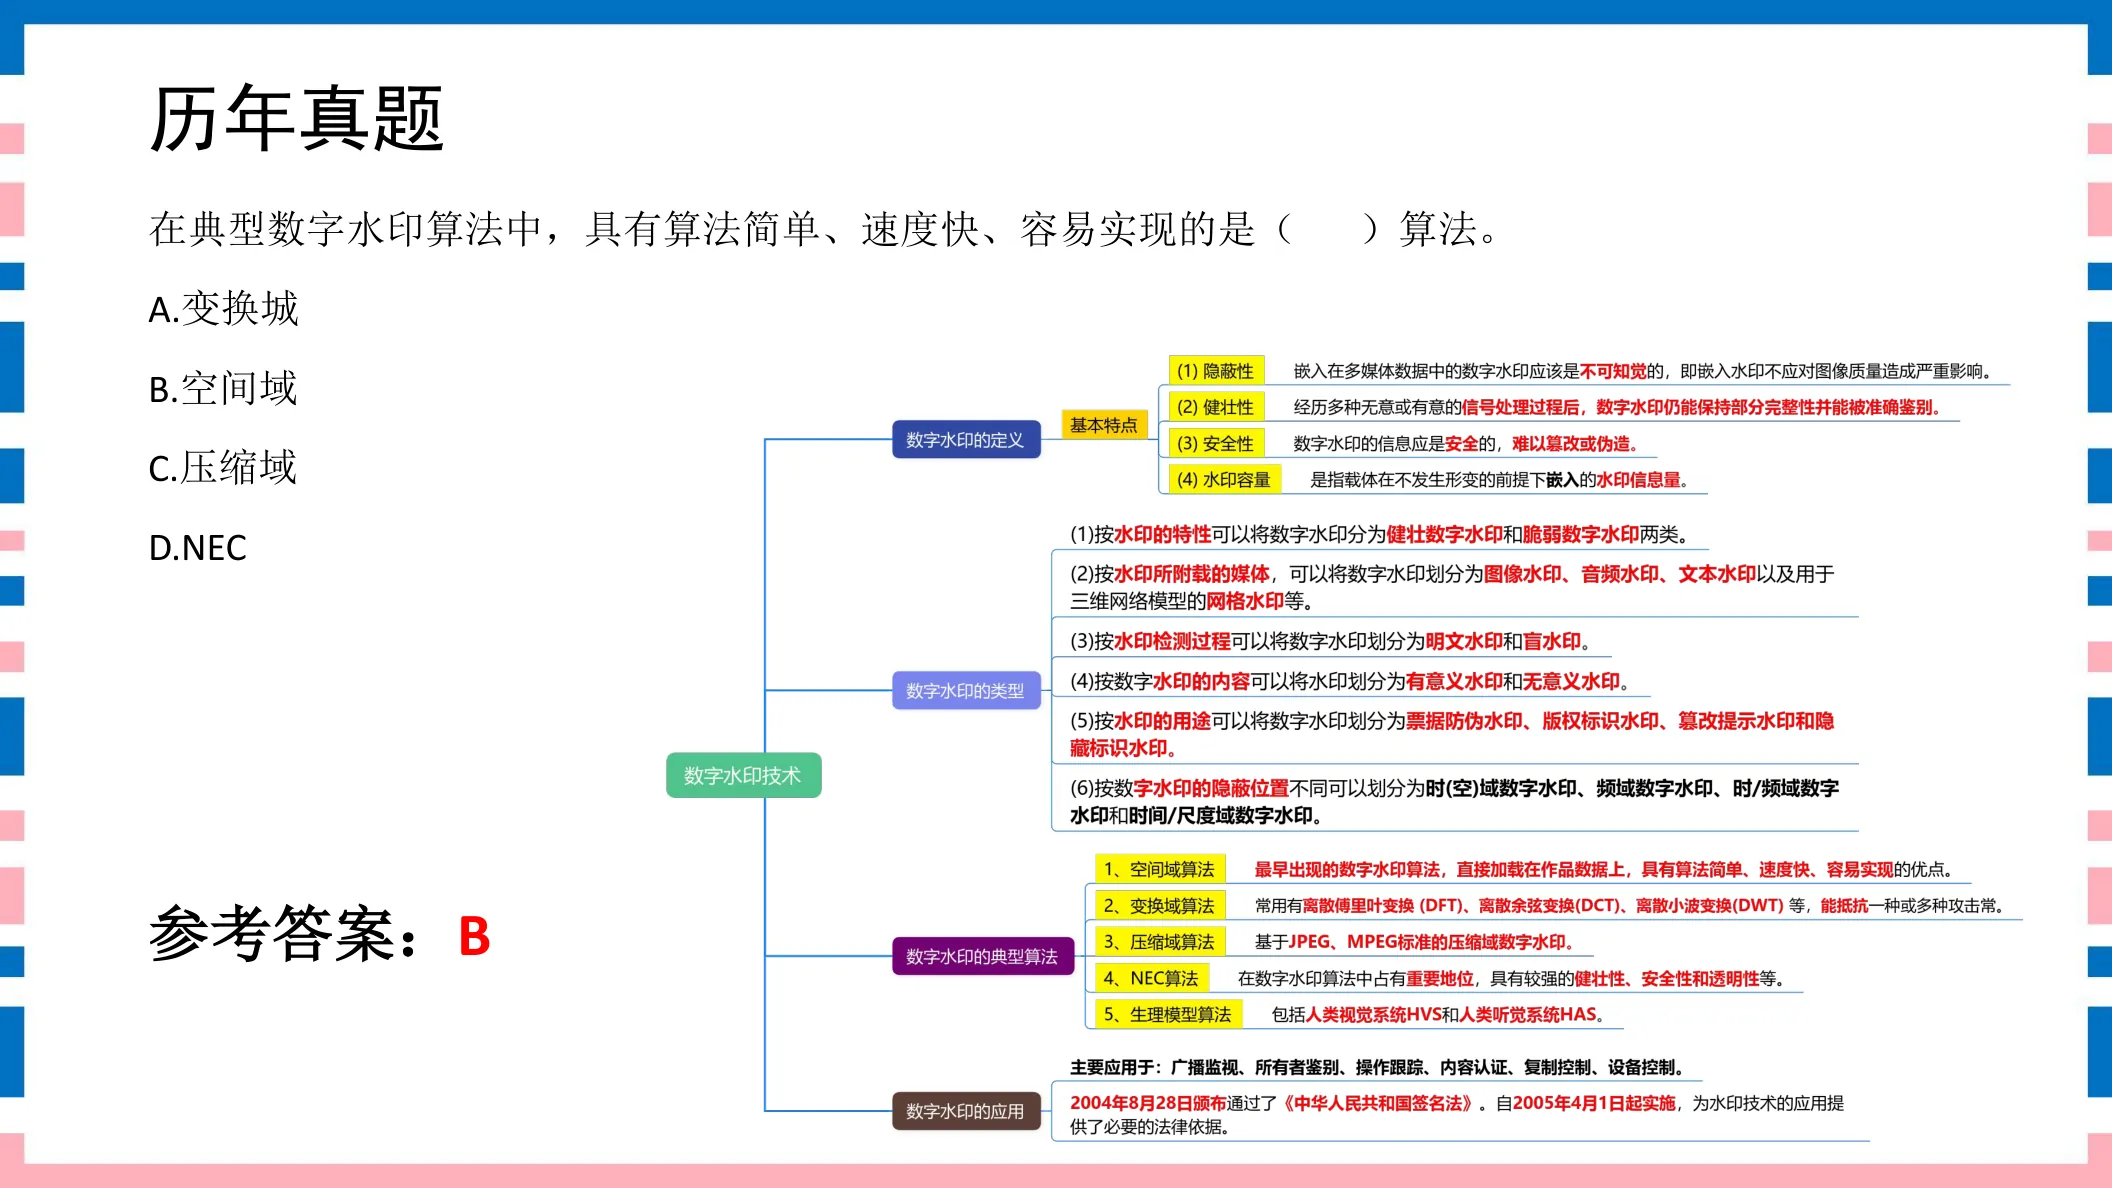
在典型数字水印算法中,具有算法简单、速度快、容易实现的是( )算法。A. 变换域B. 空间域C. 压缩域D. NEC
参考答案:B
◆ 考点:空间域(时域)水印算法直接在像素/样本上叠加,算法简单、速度快、易实现(讲义P65)。
◆ 判定:变换域、压缩域需要先做变换/编解码,复杂度更高;NEC 是生理模型类算法。
⚠ 易错提示:简单、快、易实现=空间域;变换域/压缩域要先做数学变换,更复杂。
讲义原页对照 第65页 · 数字水印算法
点击图片可弹层放大查看讲义原页
341分数字水印算法讲义第70页
下列不属于数字水印变换域算法的是( )。A. 离散傅里叶变换B. 离散余弦变换C. 离散小波变换D. 离散正弦变换
参考答案:D
◆ 考点:变换域水印常用离散傅里叶变换 DFT、离散余弦变换 DCT、离散小波变换 DWT(讲义P70)。
◆ 判定:离散正弦变换(DST)不属于典型变换域水印算法。
⚠ 易错提示:变换域三兄弟=DFT、DCT、DWT;“离散正弦变换”是凑数项。
讲义原页对照 第70页 · 数字水印算法
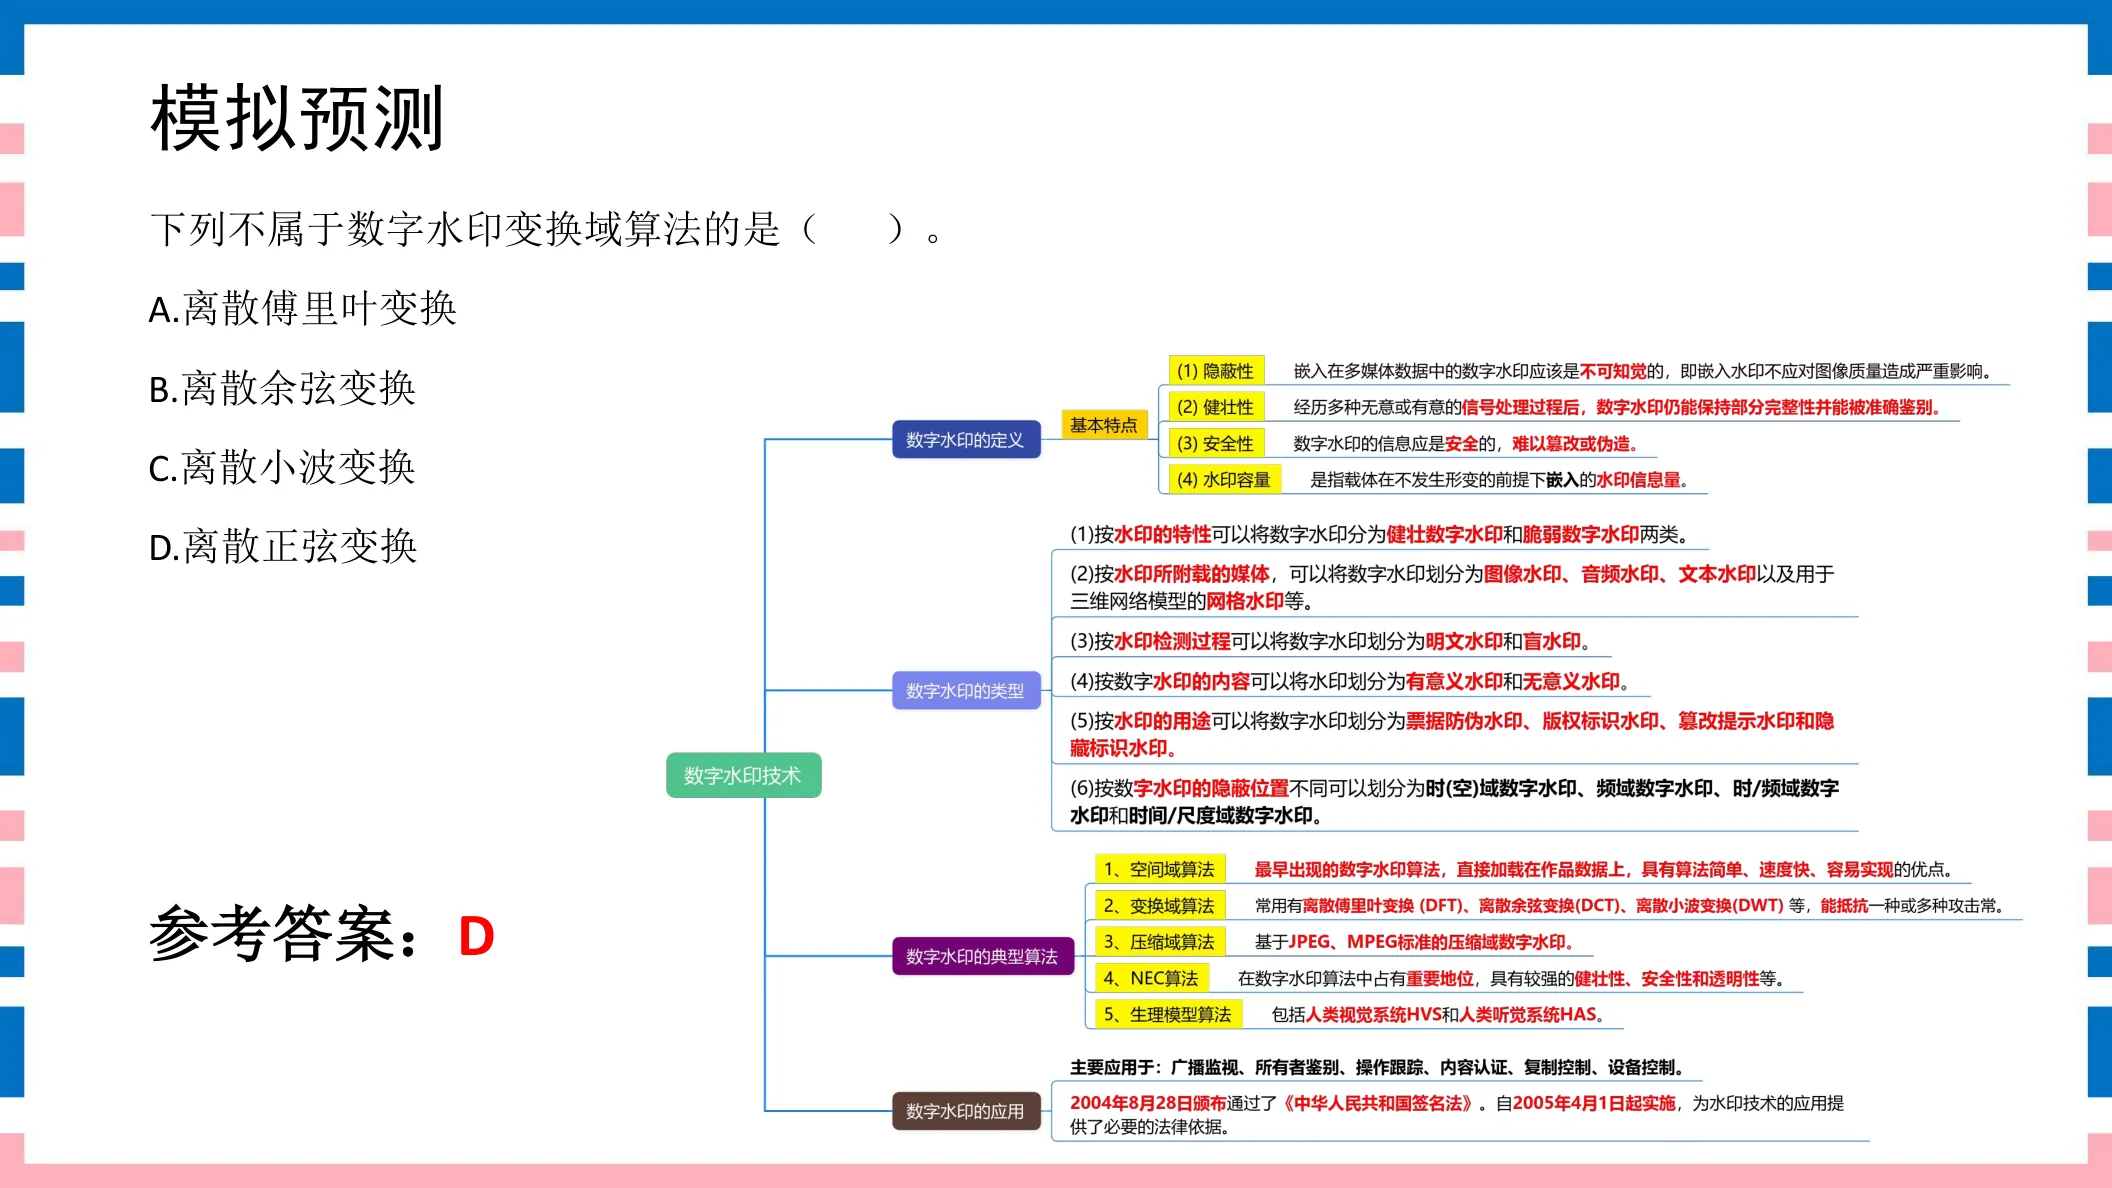
点击图片可弹层放大查看讲义原页
351分数字水印算法讲义第68页
在数字水印算法中,( )基于JPEG、MPEG标准的数字水印。A. 空间域B. 变换域C. 压缩域D. 结构域
参考答案:C
◆ 考点:压缩域水印直接基于 JPEG、MPEG 等压缩标准域嵌入(讲义P68)。
◆ 判定:空间域在像素域、变换域在变换系数域;基于 JPEG/MPEG 的是压缩域。
⚠ 易错提示:看到 JPEG/MPEG 就选压缩域。
讲义原页对照 第68页 · 数字水印算法
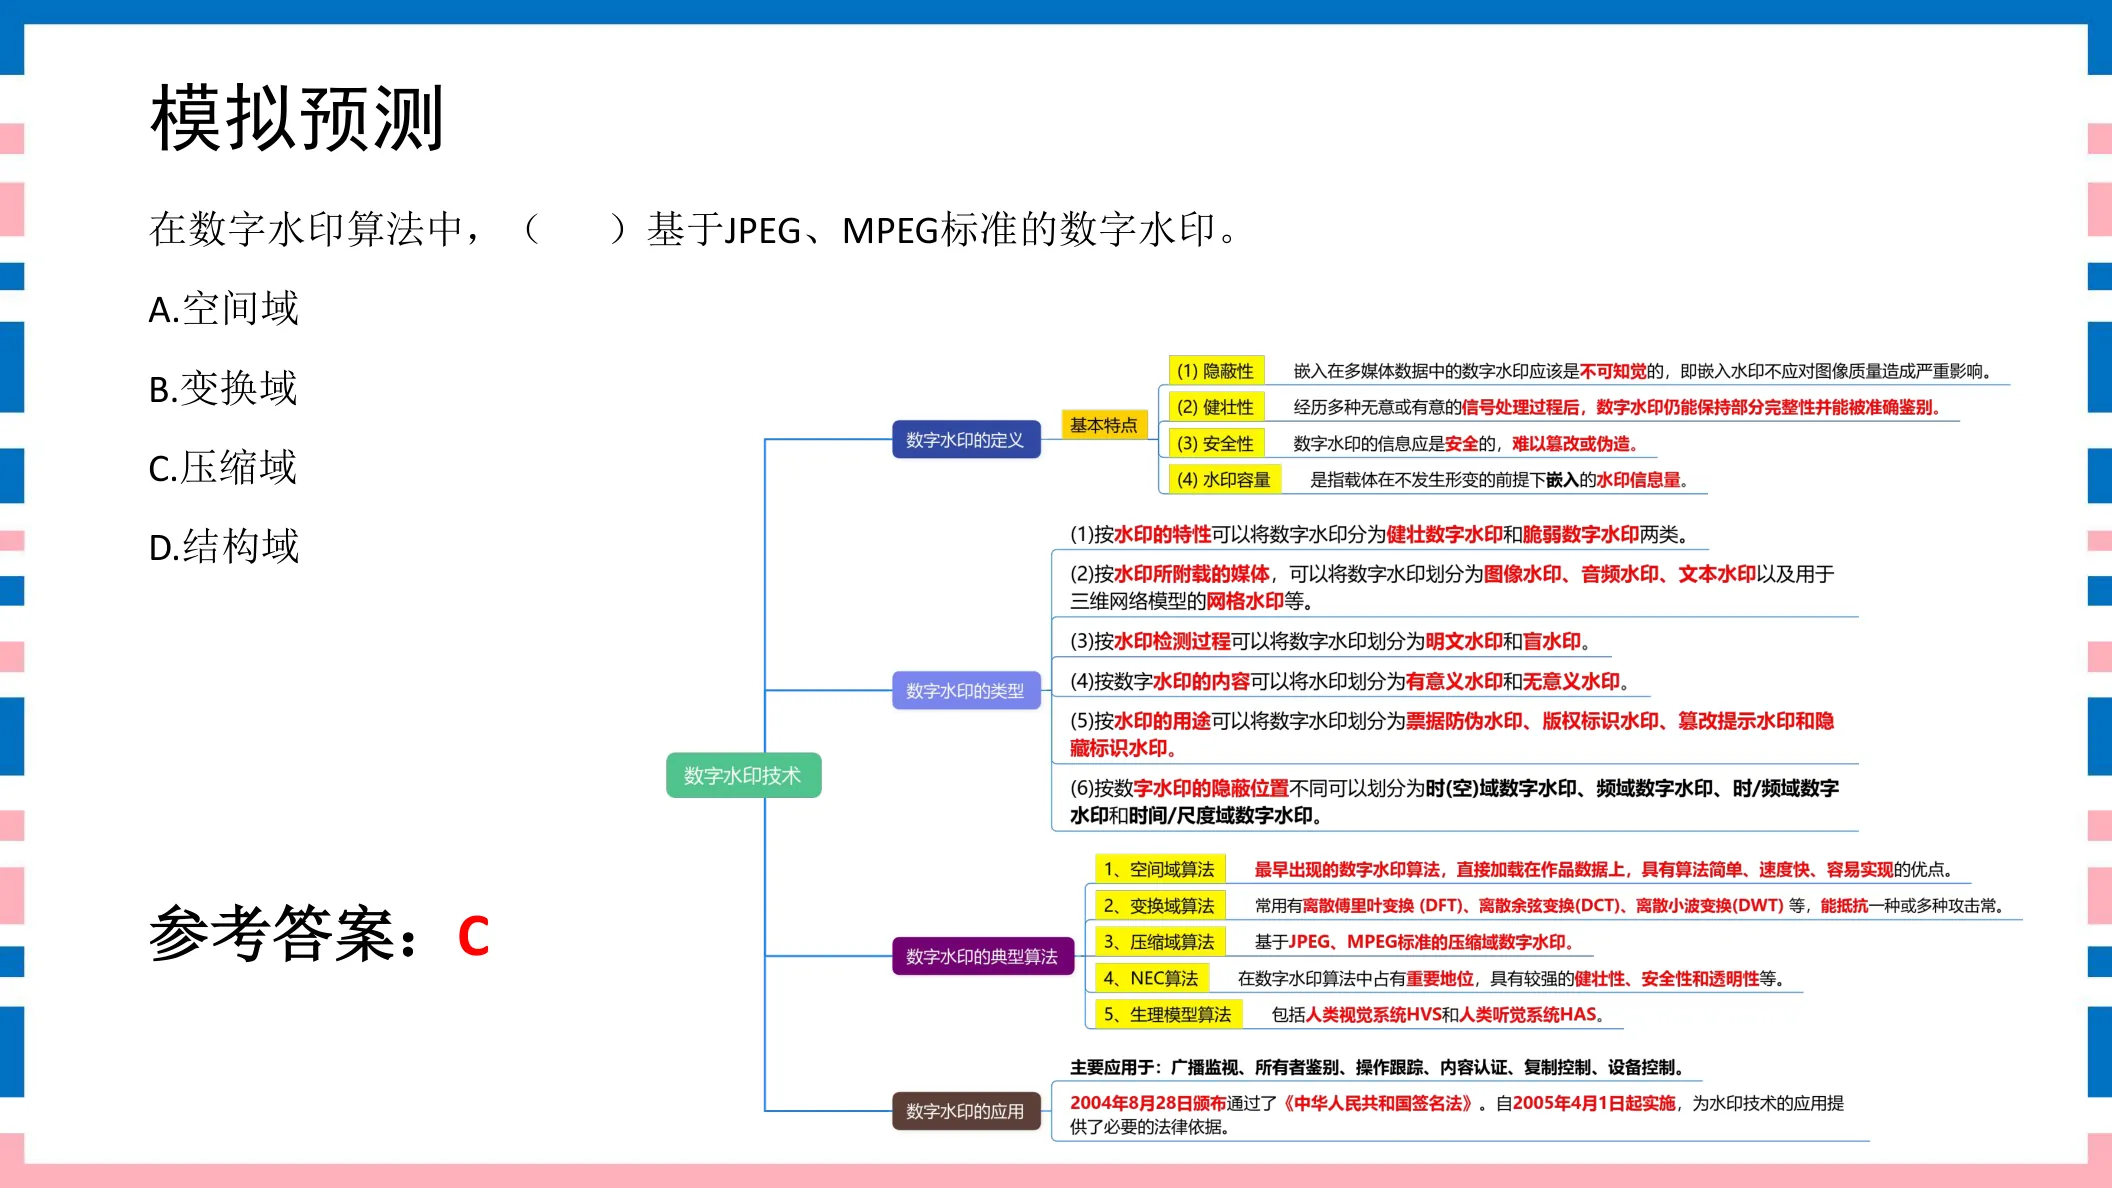
点击图片可弹层放大查看讲义原页
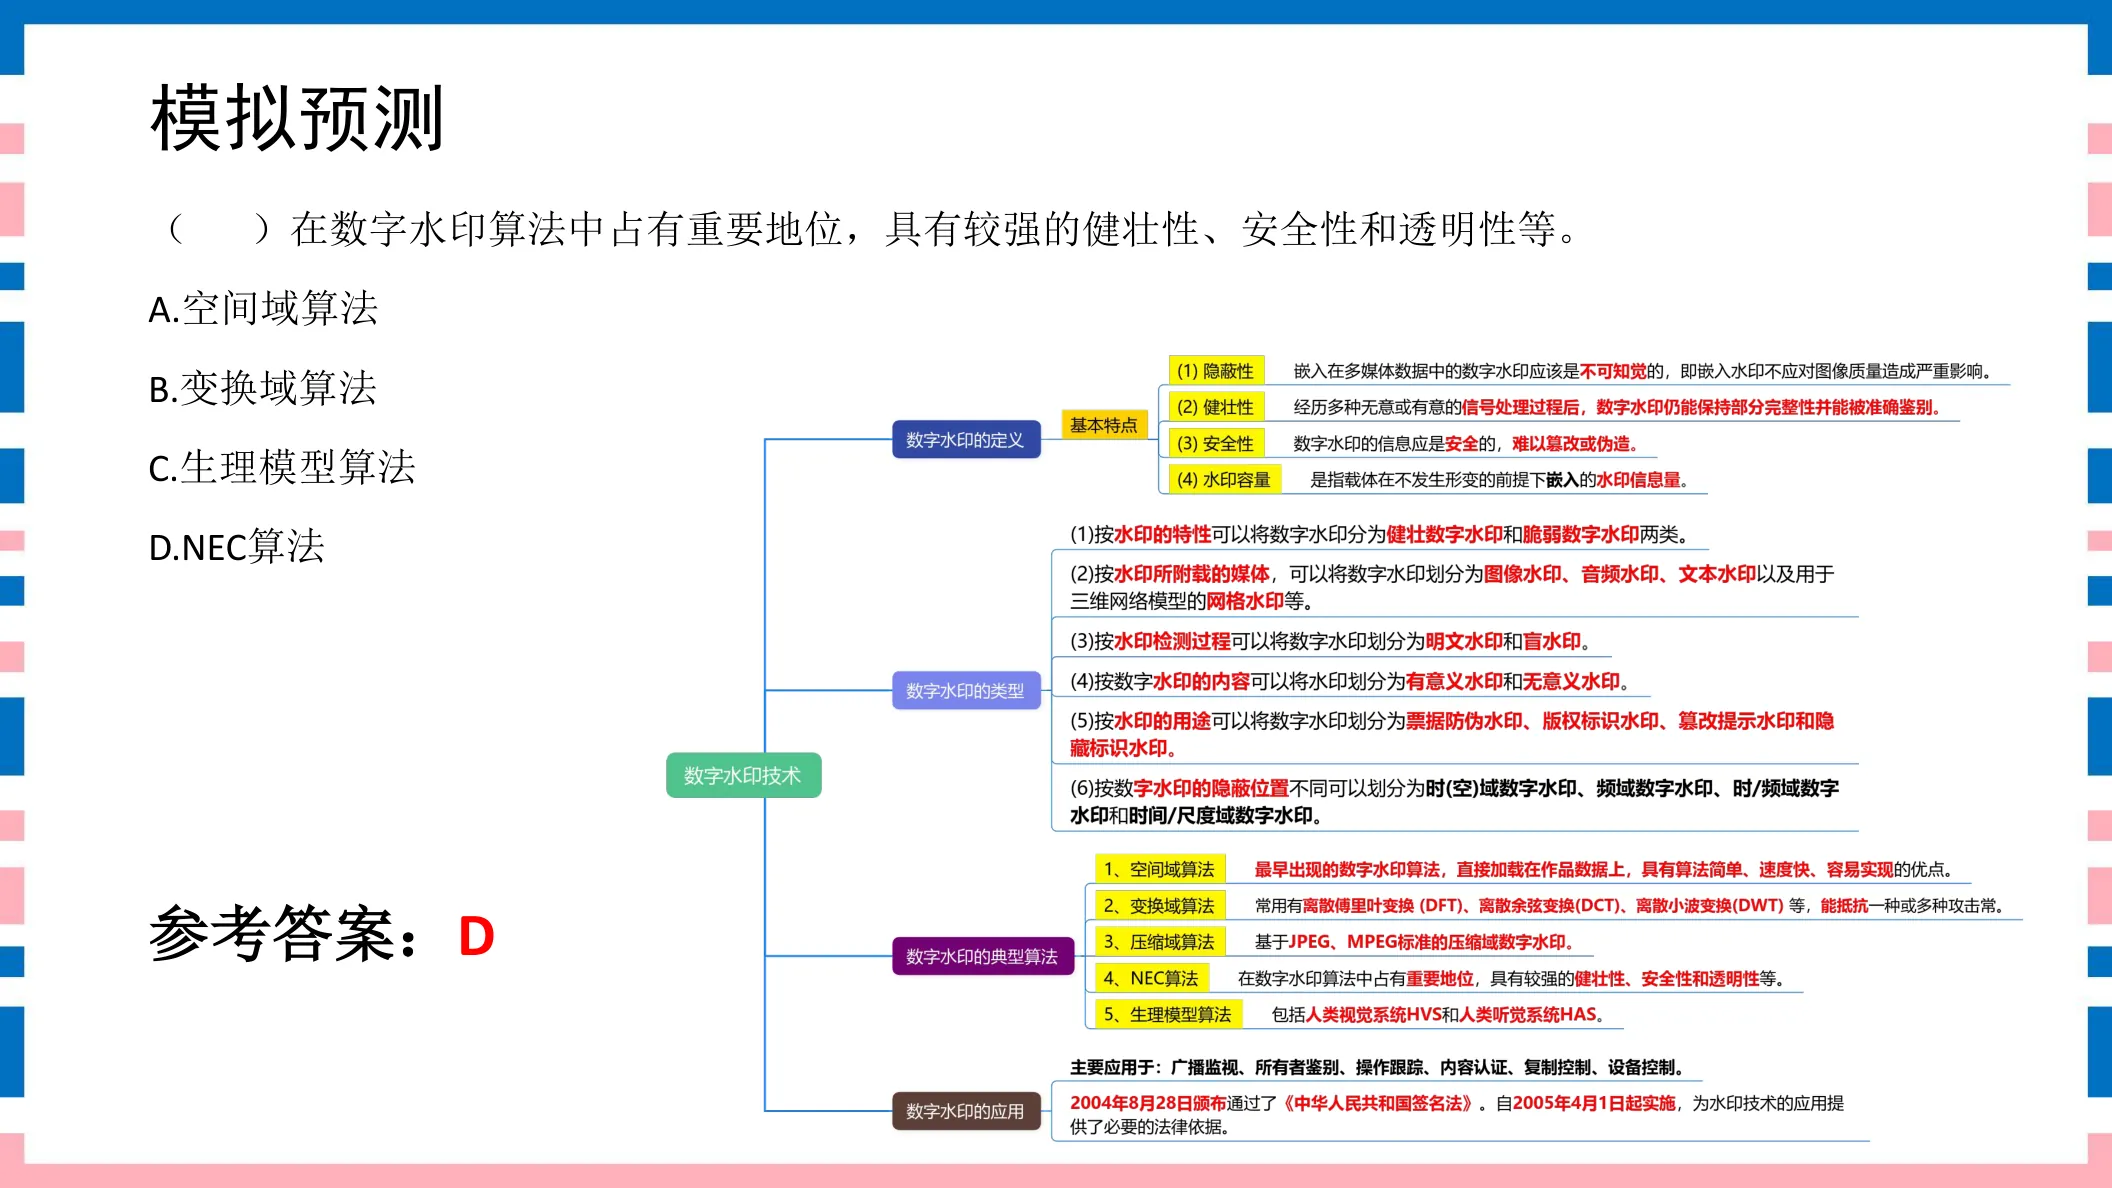
常见加密算法题 37–38 · 2 题
371分常见加密算法讲义第27页
下列属于非对密码算法的是( )。A. FEALB. IDEAC. DESD. RSA
参考答案:D
◆ 考点:RSA 是典型的非对称(公钥)密码算法(讲义P27)。
◆ 判定:FEAL、IDEA、DES 都是对称加密算法;只有 RSA 属于公钥体制。
⚠ 易错提示:非对称算法代表=RSA;DES/IDEA/3DES/AES 全是对称。
🔗 关联题:第38题(同考点,建议对比记忆)
讲义原页对照 第27页 · 常见加密算法
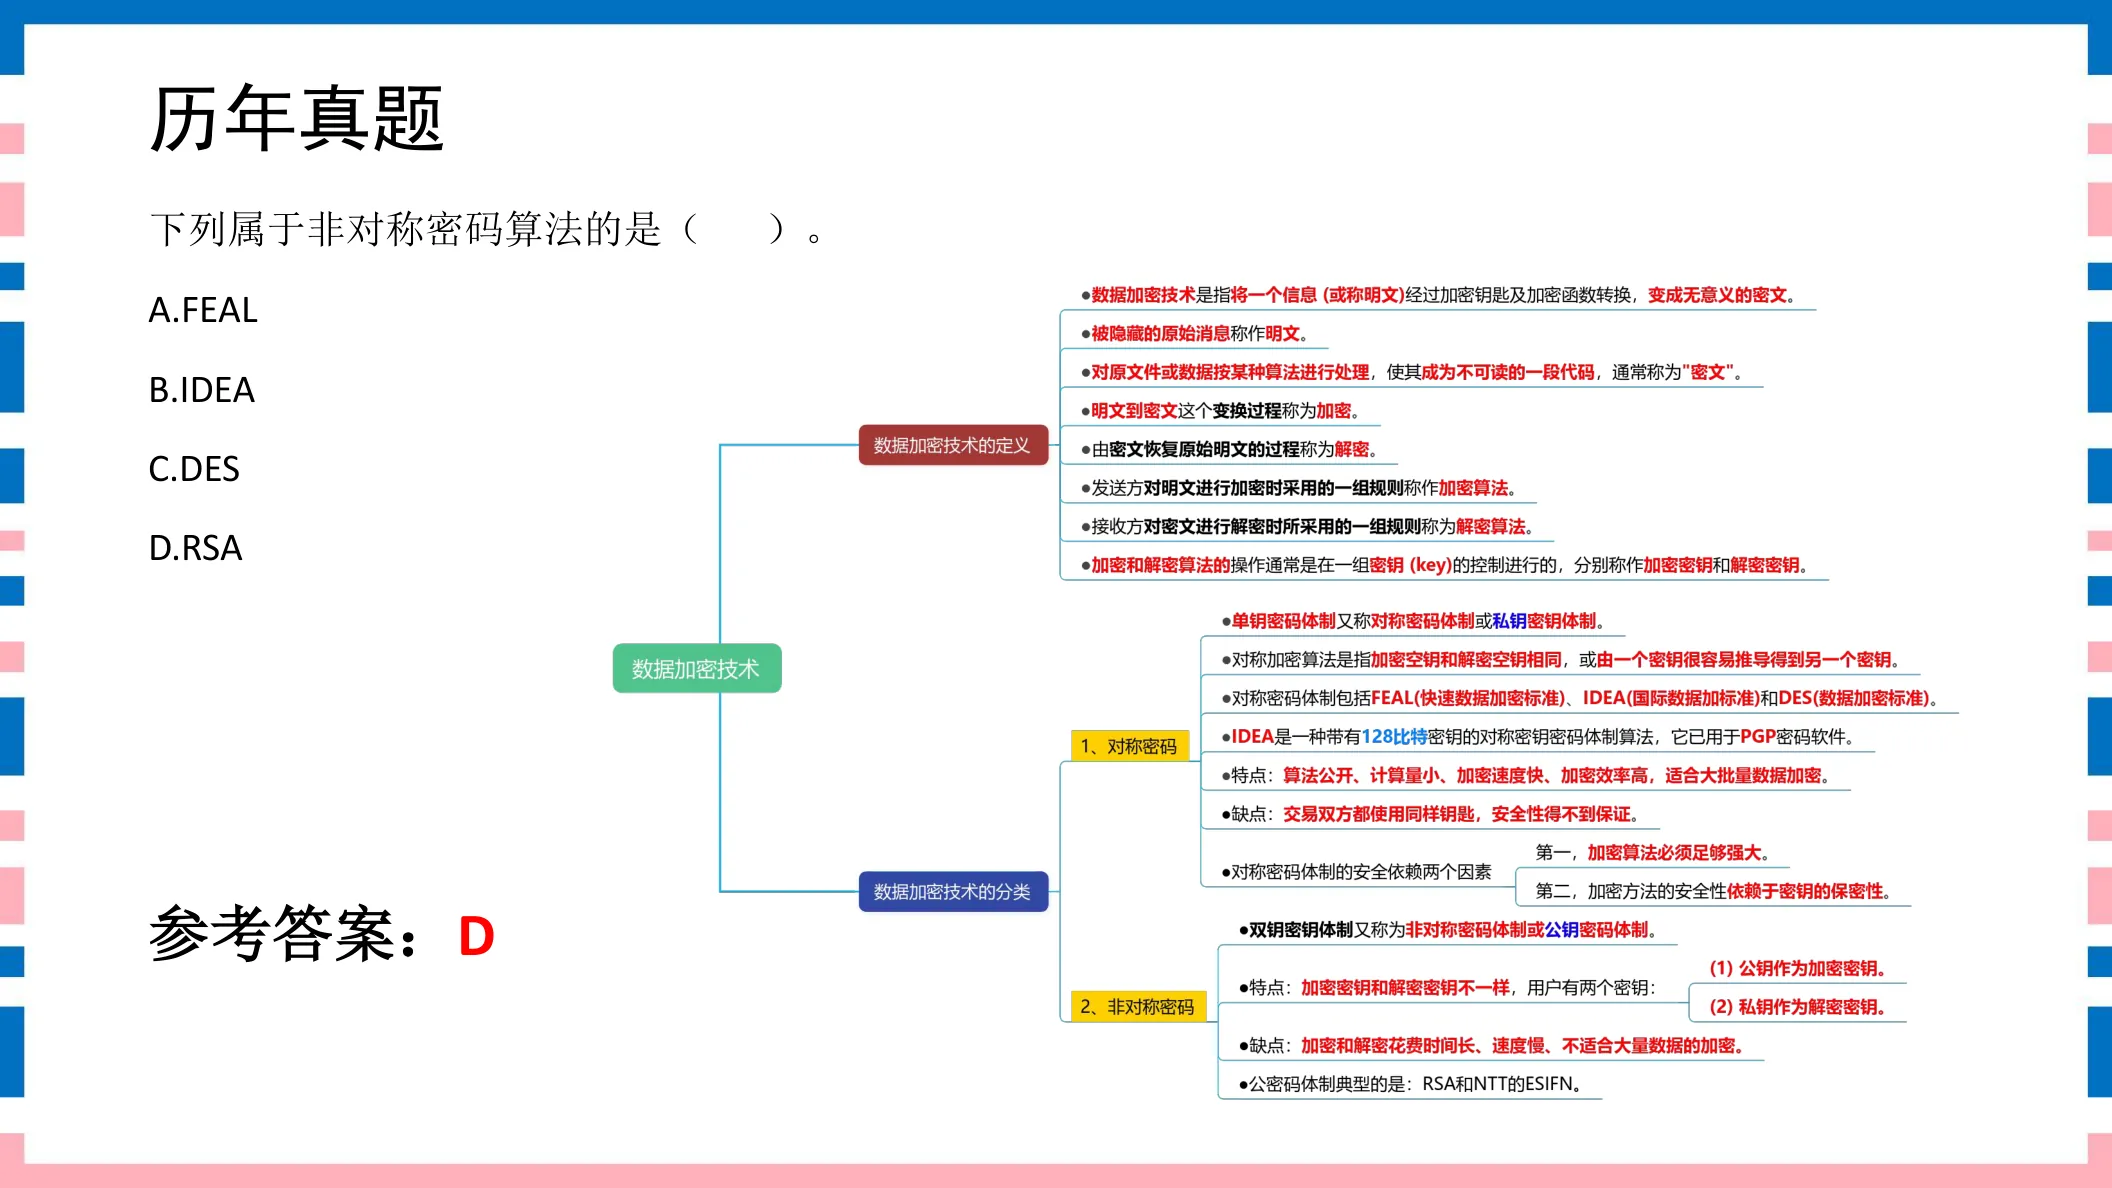
点击图片可弹层放大查看讲义原页
381分常见加密算法讲义第30页
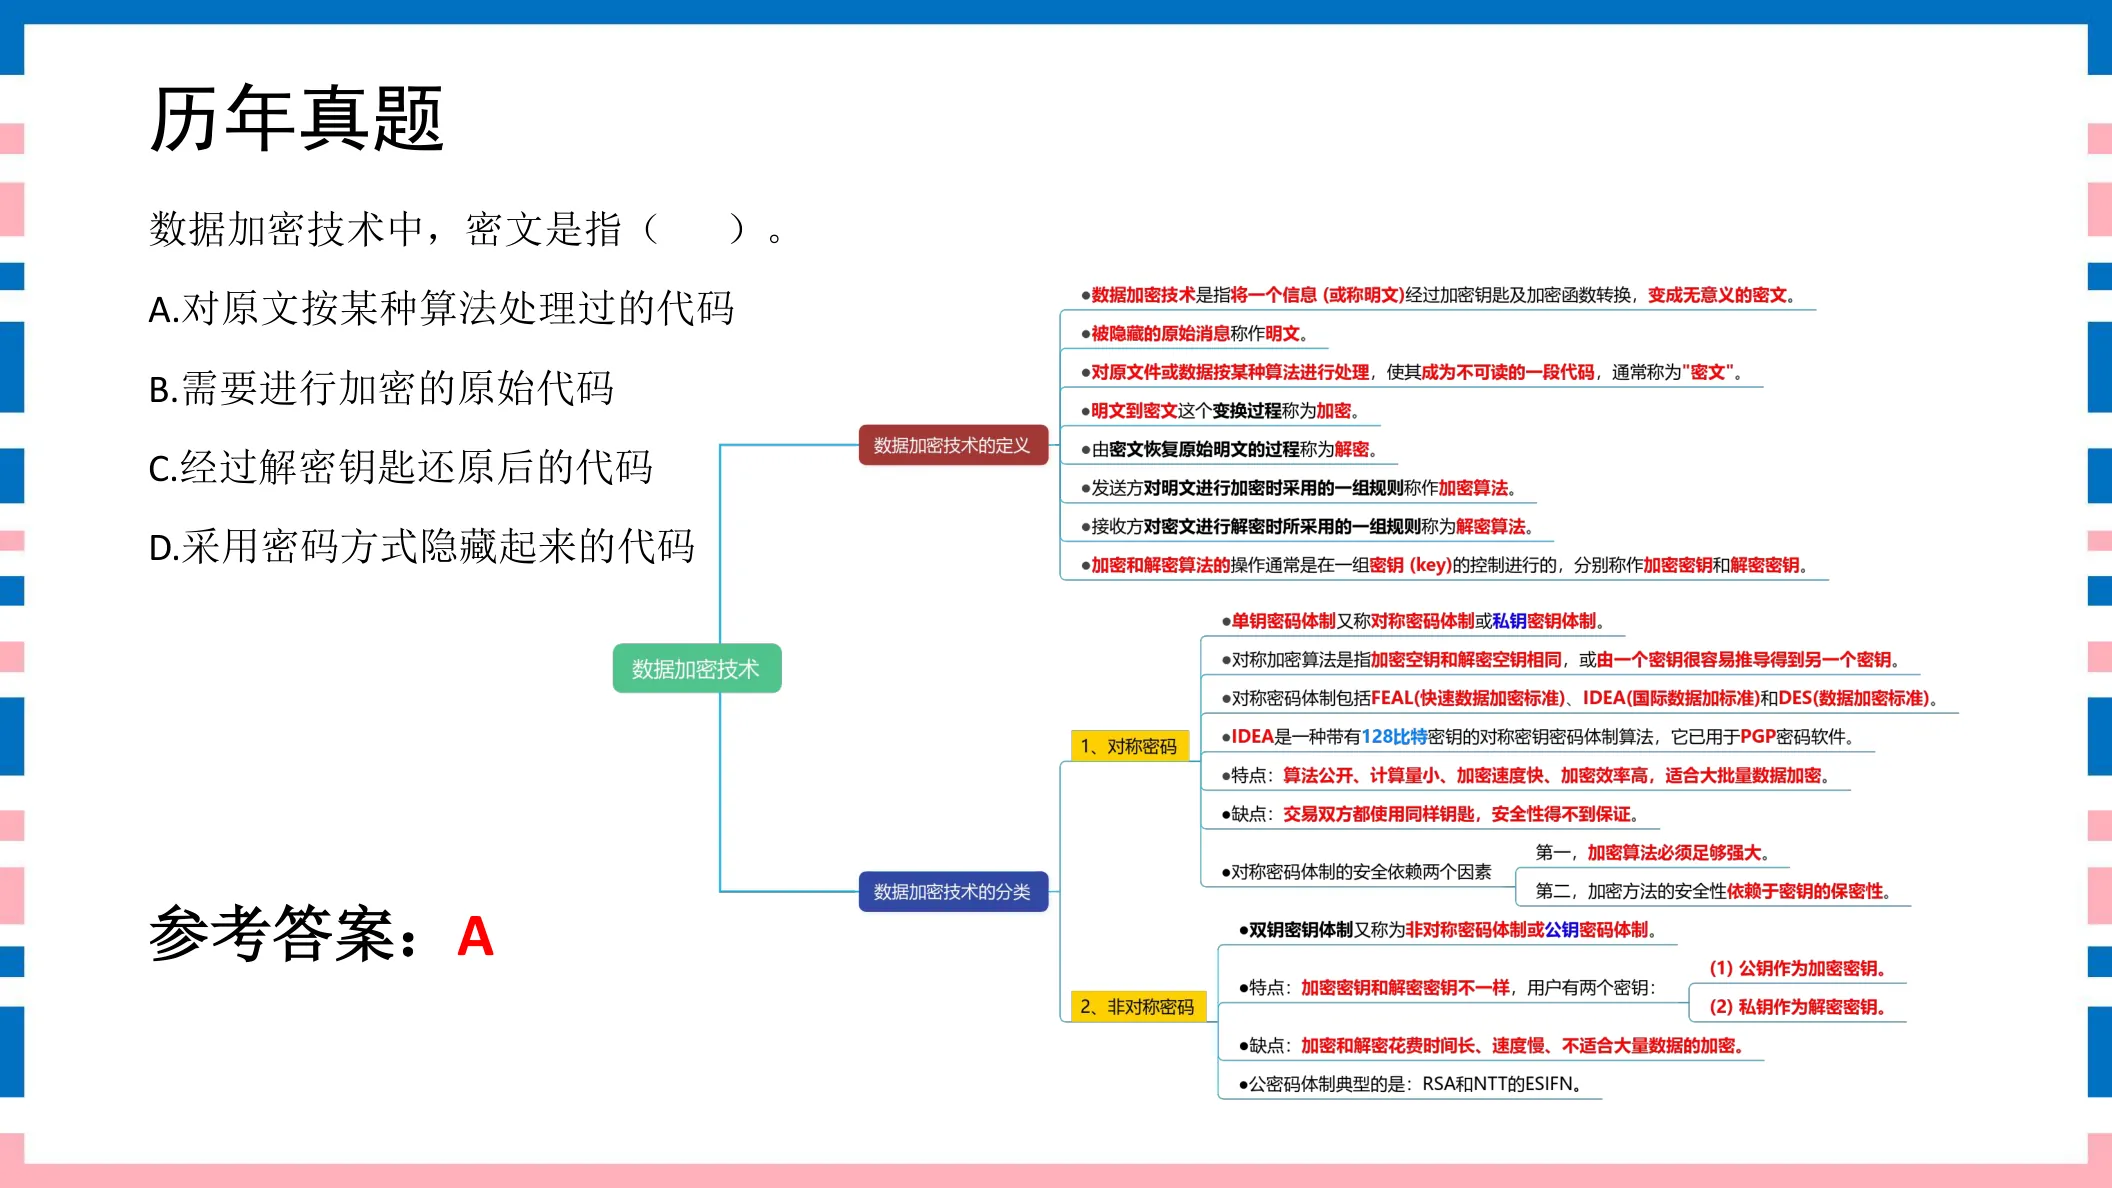
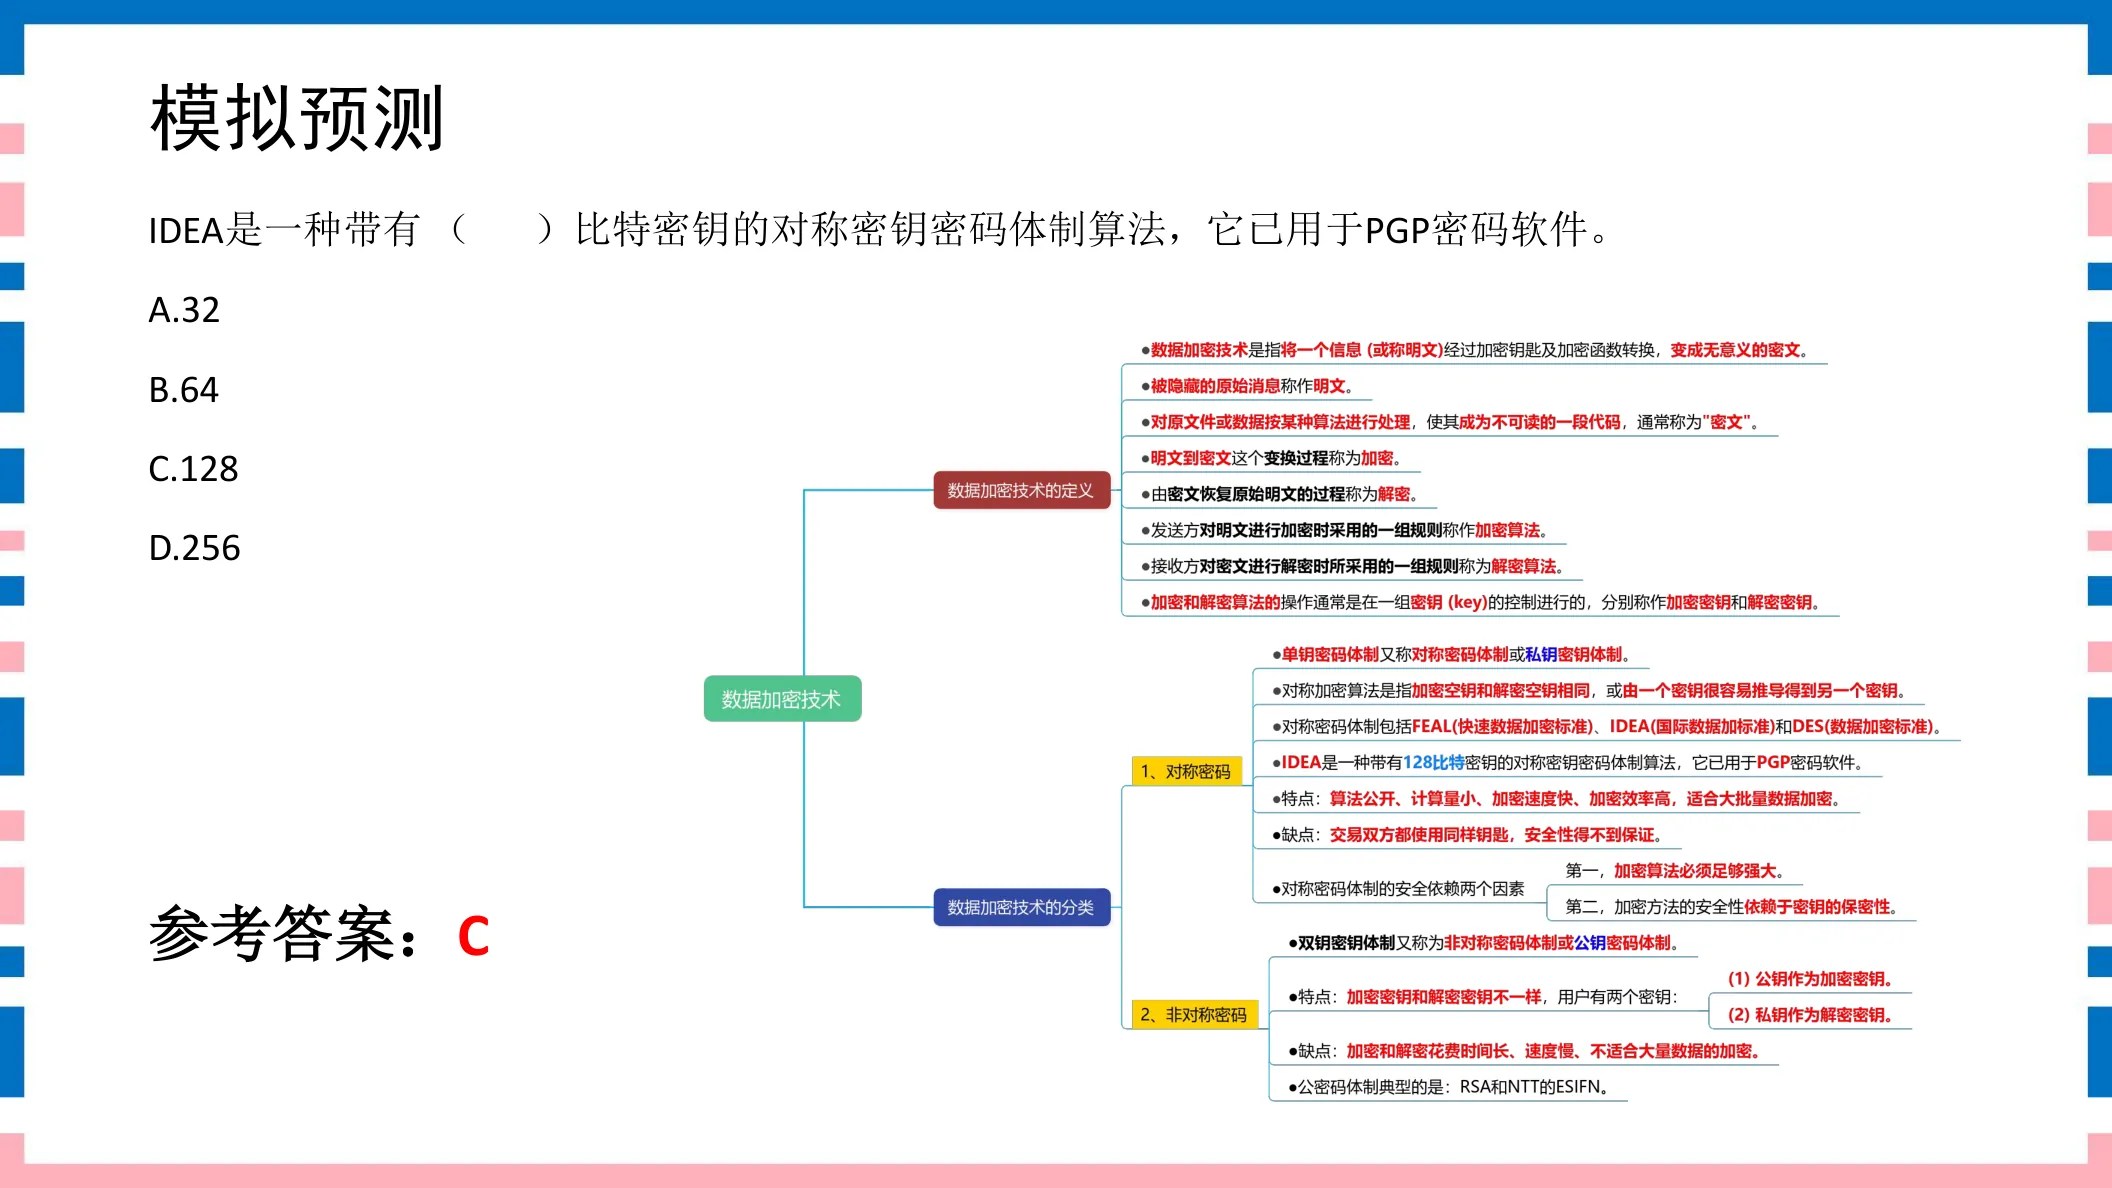
IDEA是一种带有( )比特密钥的对称密钥密码体制算法,它已用于PGP密码软件。A. 32B. 64C. 128D. 256
参考答案:C
◆ 考点:IDEA 是带 128 比特密钥的对称密钥算法,已用于 PGP 软件(讲义P30)。
◆ 判定:IDEA 属对称体制,密钥长度 128 位。
⚠ 易错提示:IDEA 密钥=128 位,且它是对称算法(别因它出现在加密题里就当非对称)。
🔗 关联题:第37题(同考点,建议对比记忆)
讲义原页对照 第30页 · 常见加密算法
点击图片可弹层放大查看讲义原页
电子签名法题 39–39 · 1 题
391分电子签名法讲义第71页
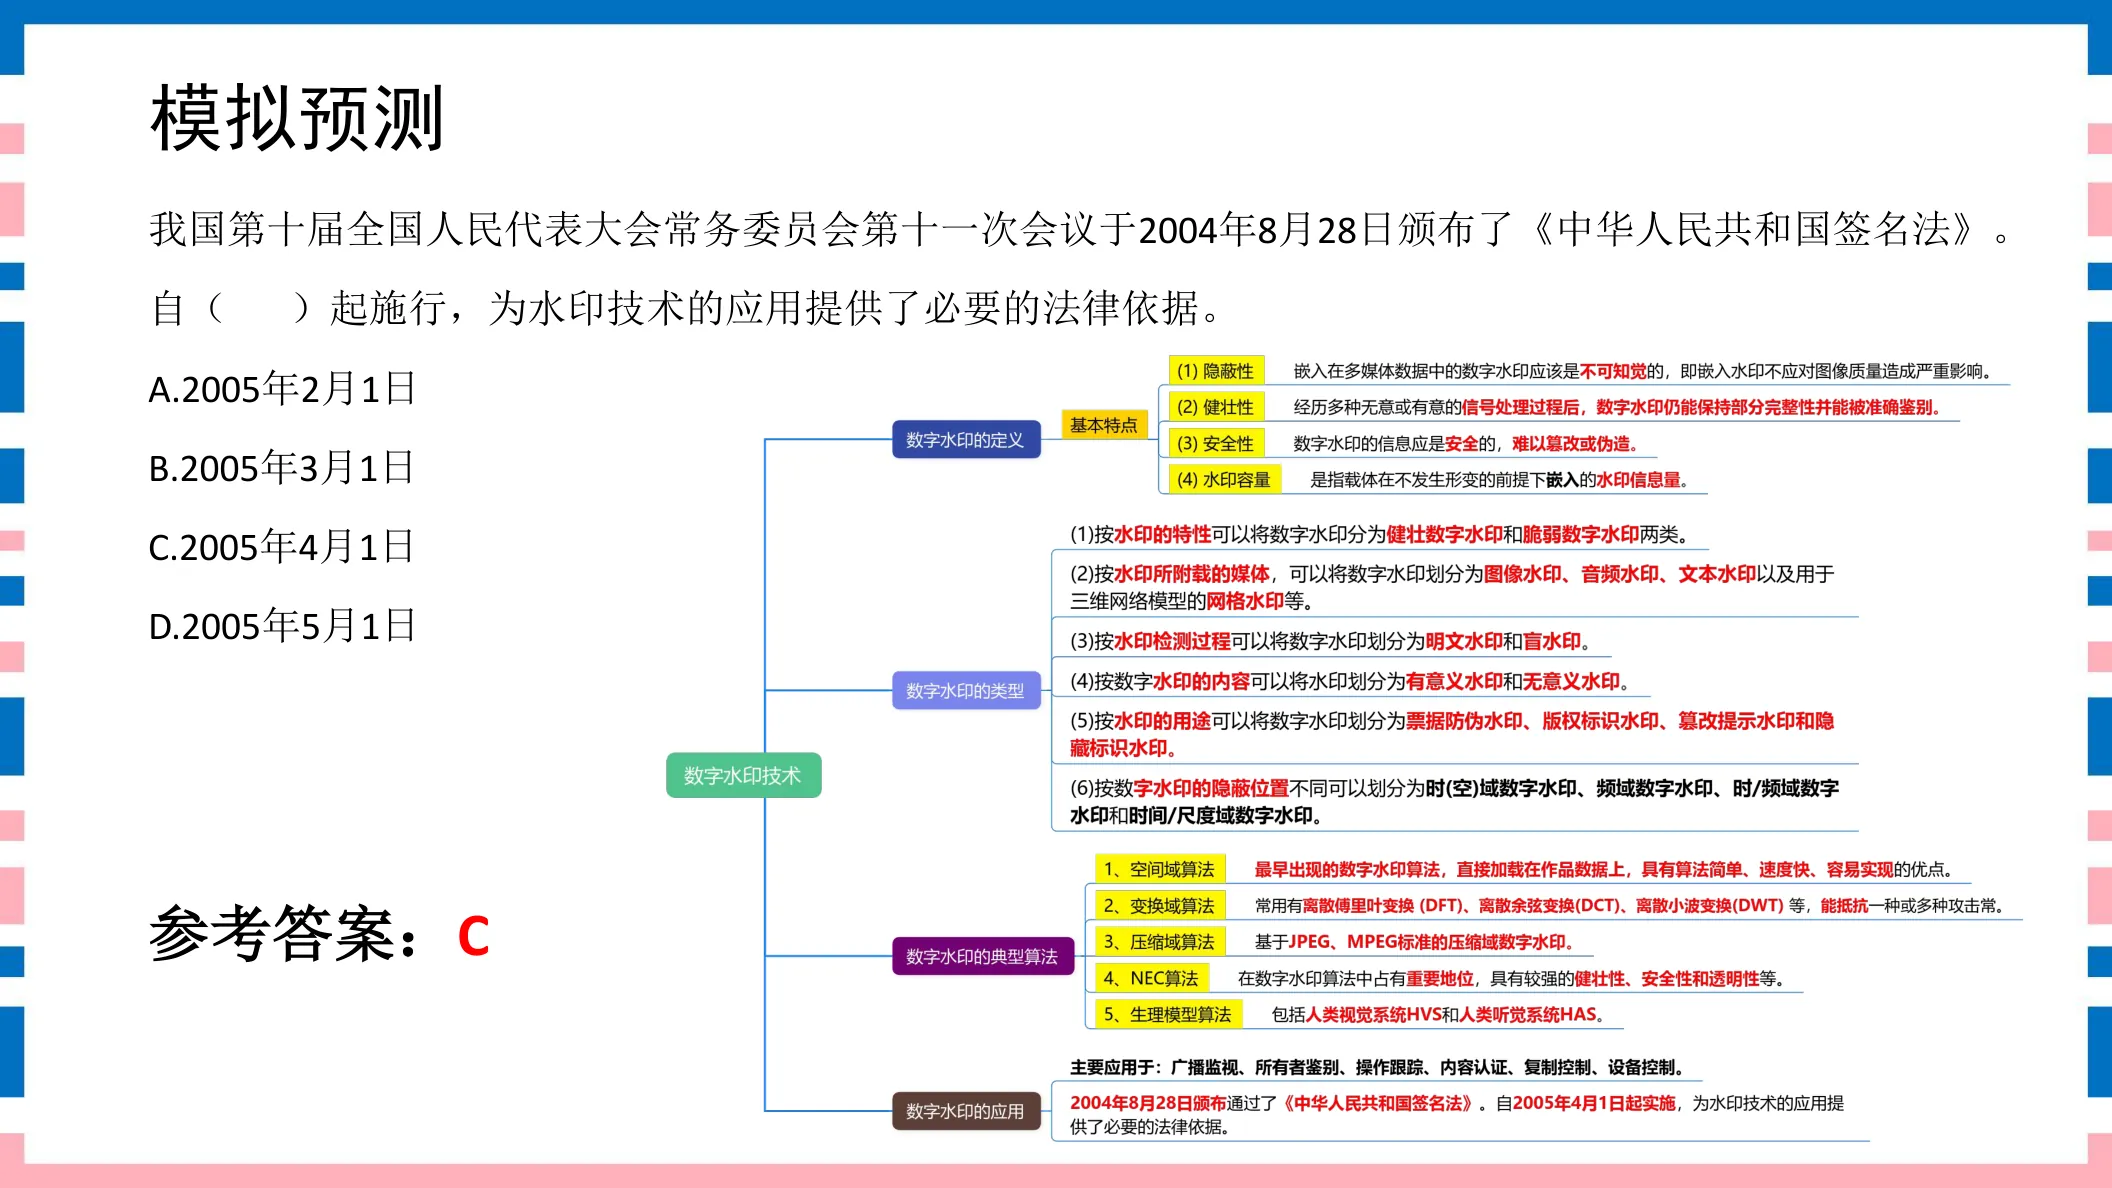
我国第十届全国人民代表大会常务委员会第十一次会议于2004年8月28日颁布了《中华人民共和国签名法》。自( )起施行,为水印技术的应用提供了必要的法律依据。A. 2005年2月1日B. 2005年3月1日C. 2005年4月1日D. 2005年5月1日
参考答案:C
◆ 考点:《中华人民共和国电子签名法》2004-08-28 颁布,自 2005年4月1日 起施行(讲义P71)。
◆ 判定:为水印技术应用提供法律依据;施行日记 2005-04-01。
⚠ 易错提示:电子签名法施行日=2005年4月1日,别与颁布日 2004-08-28 记混。
讲义原页对照 第71页 · 电子签名法
点击图片可弹层放大查看讲义原页
数字签名题 40–45 · 6 题
401分数字签名讲义第59页
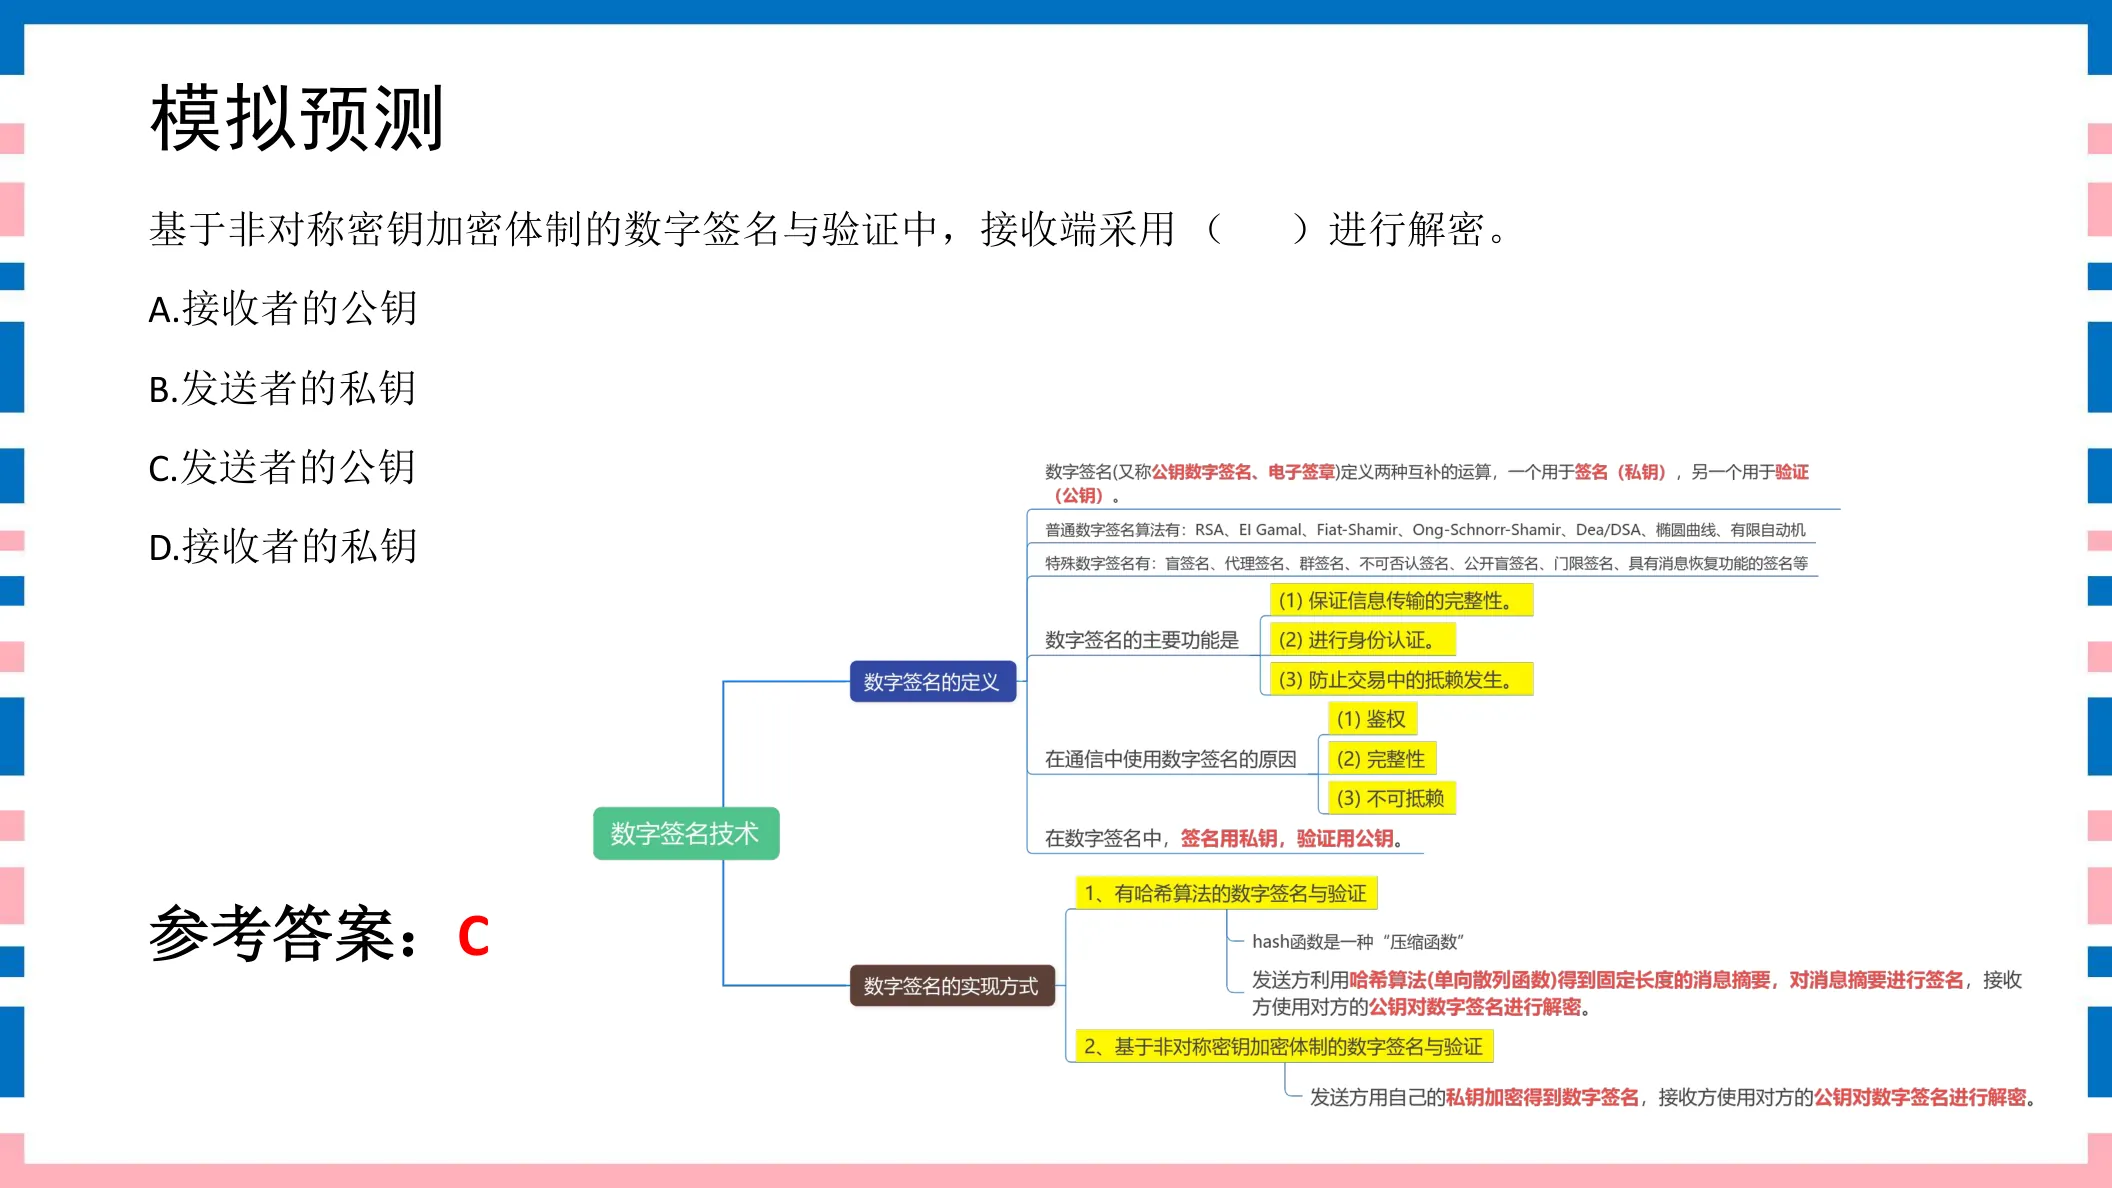
基于非对称密钥加密体制的数字签名与验证中,接收端采用( )进行解密。A. 接收者的公钥B. 发送者的私钥C. 发送者的公钥D. 接收者的私钥
参考答案:C
◆ 考点:数字签名中发送者用自己的私钥加密摘要,接收端用发送者的公钥解密验签(讲义P59)。
◆ 判定:能用发送者公钥解开,就证明该签名确为持有发送者私钥者所为。
⚠ 易错提示:验签(解密)用发送者的公钥;别误选“接收者私钥”(那是解密普通密文用的)。
讲义原页对照 第59页 · 数字签名
点击图片可弹层放大查看讲义原页
411分数字签名讲义第57页
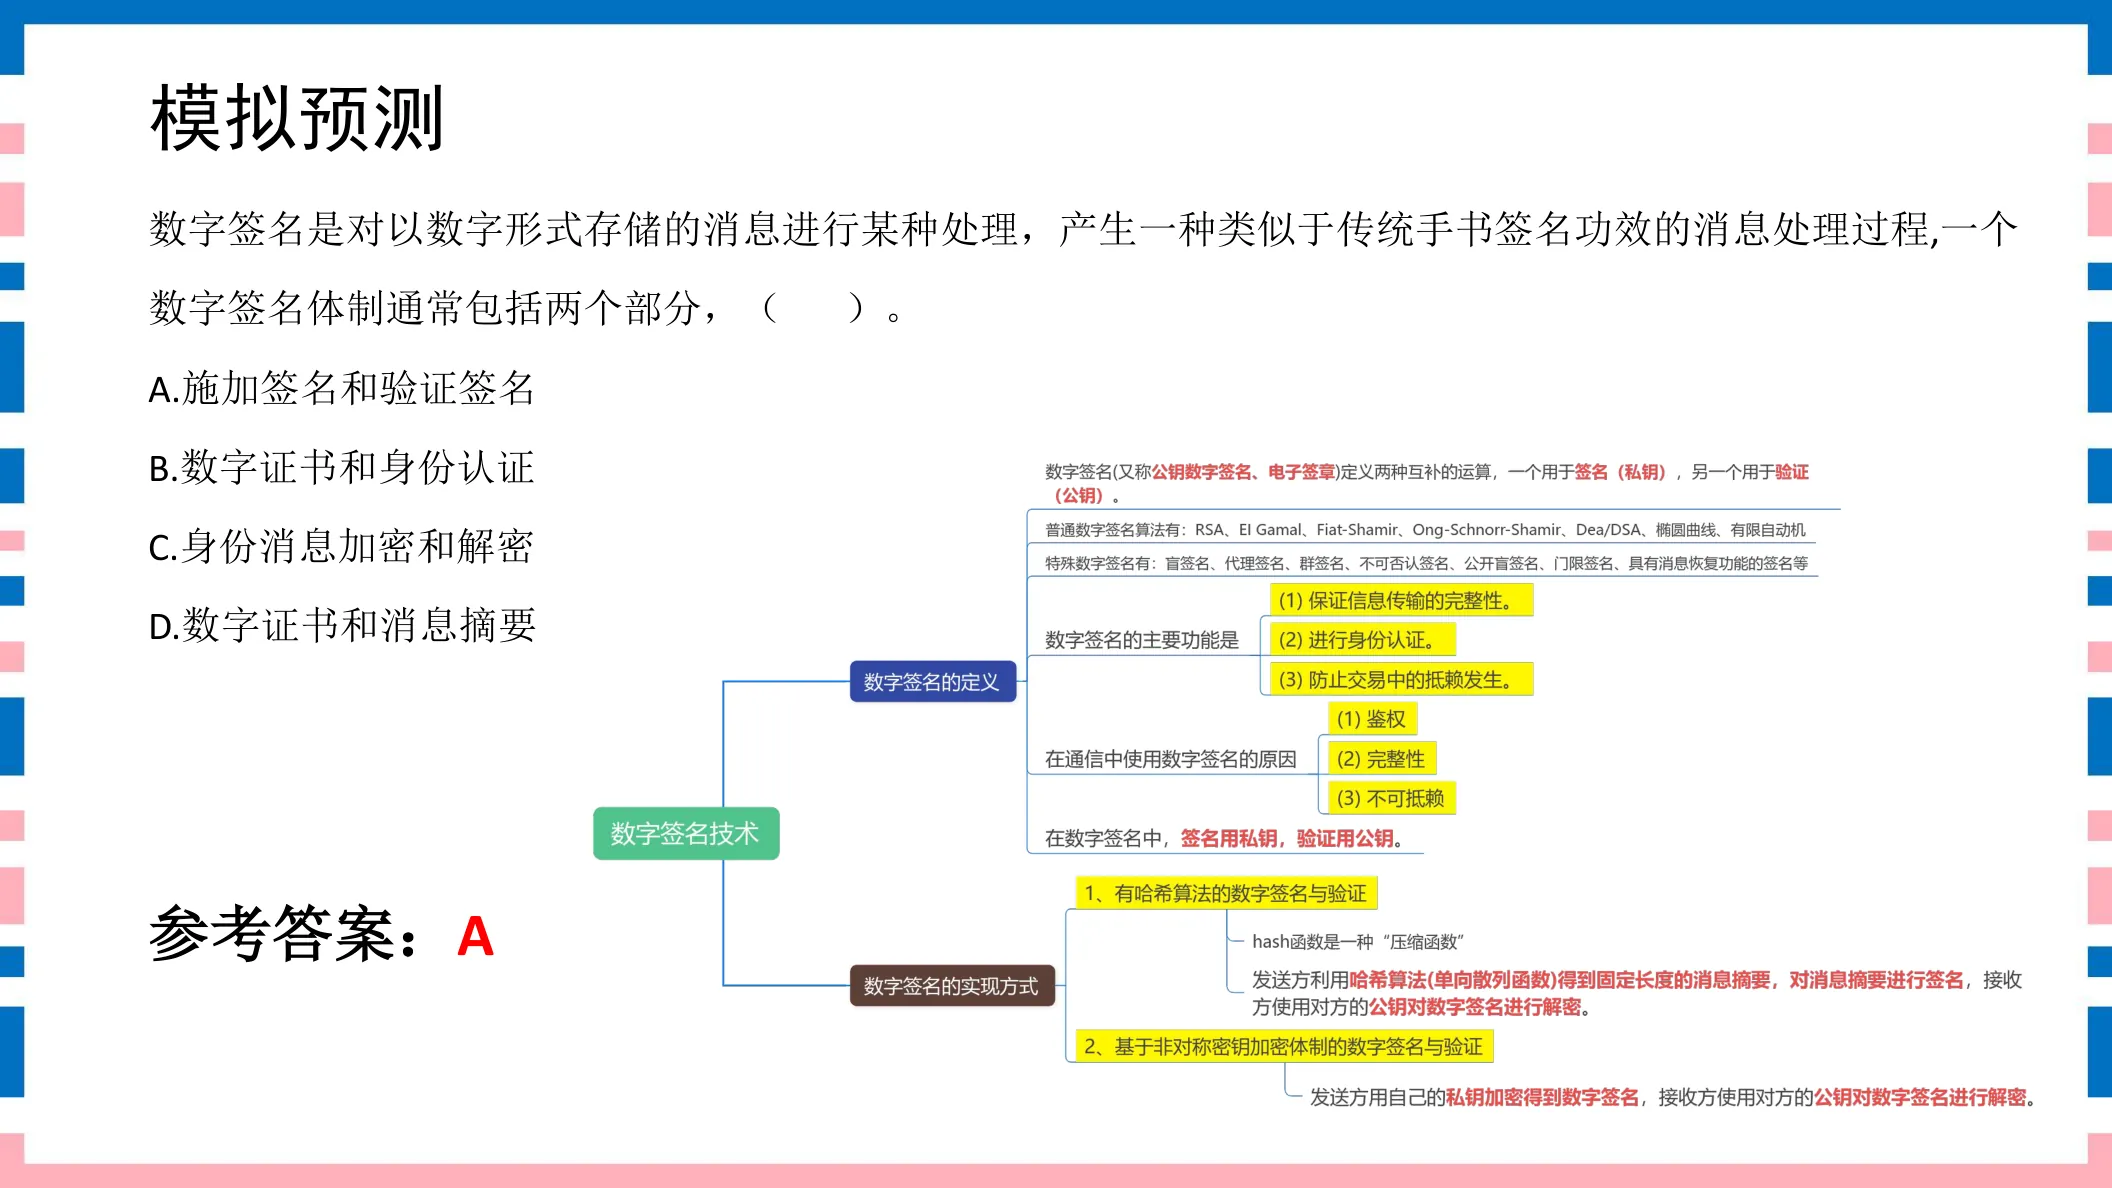
数字签名是对以数字形式存储的消息进行某种处理,产生一种类似于传统手书签名功效的消息处理过程,一个数字签名体制通常包括两个部分,( )。A. 施加签名和验证签名B. 数字证书和身份认证C. 身份消息加密和解密D. 数字证书和消息摘要
参考答案:A
◆ 考点:一个数字签名体制通常包括两部分:施加签名(签名算法)和验证签名(验证算法)(讲义P57)。
◆ 判定:数字证书、身份认证、消息摘要都是相关概念,但不是“签名体制的两个组成部分”。
⚠ 易错提示:签名体制两部分=签名+验证,成对出现。
讲义原页对照 第57页 · 数字签名
点击图片可弹层放大查看讲义原页
421分数字签名讲义第56页
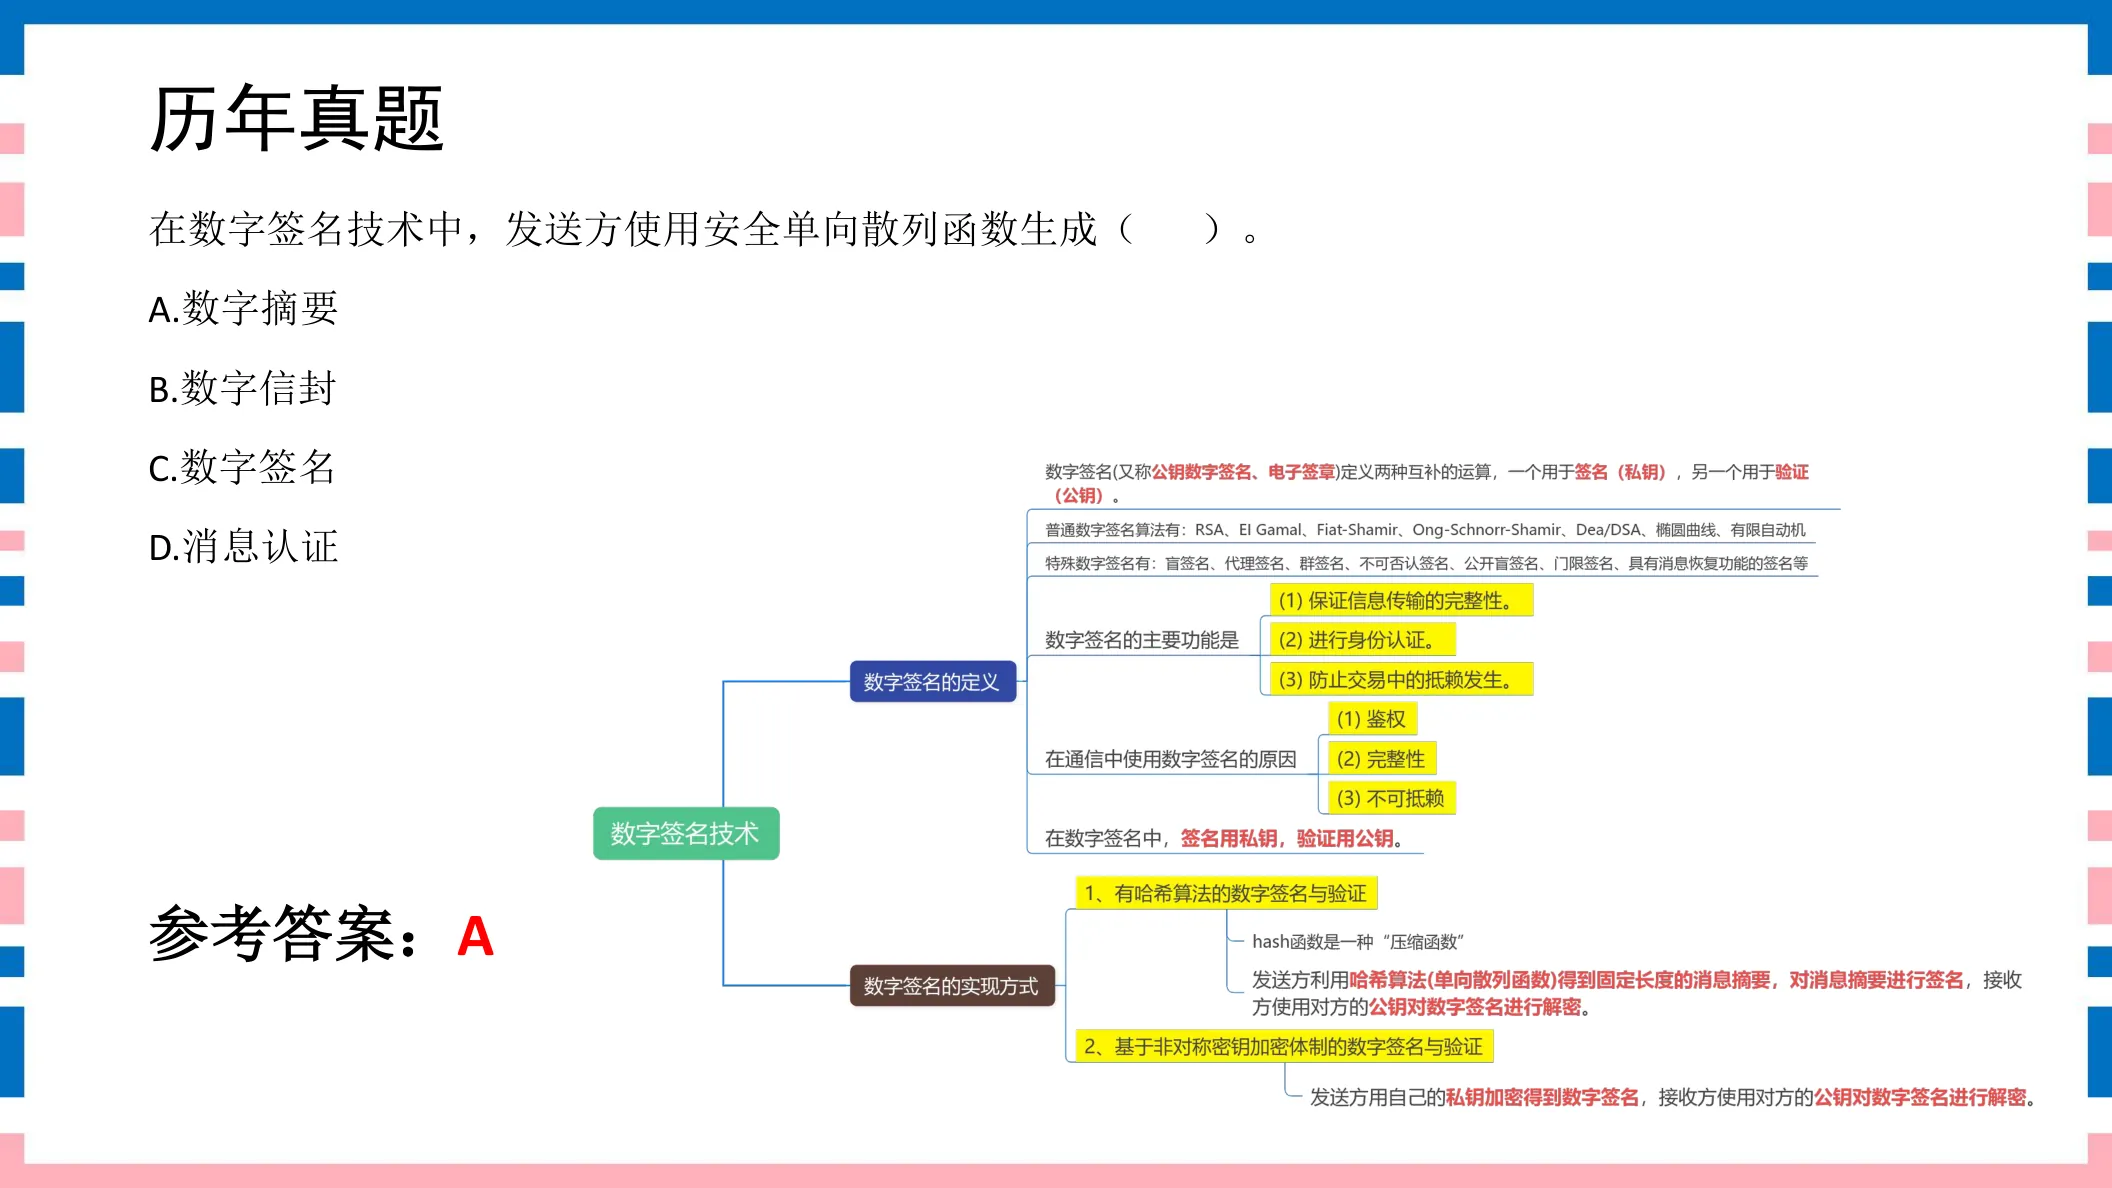
在数字签名技术中,发送方使用安全单向散列函数生成( )。A. 数字摘要B. 数字信封C. 数字签名D. 消息认证
参考答案:A
◆ 考点:发送方先用安全单向散列函数(Hash)生成 数字摘要,再用私钥加密摘要形成数字签名(讲义P56)。
◆ 判定:数字信封、消息认证不是散列函数的直接产物;散列输出=固定长度摘要。
⚠ 易错提示:Hash/散列函数→数字摘要;私钥加密摘要→数字签名,两步别混。
讲义原页对照 第56页 · 数字签名
点击图片可弹层放大查看讲义原页
431分数字签名讲义第60页
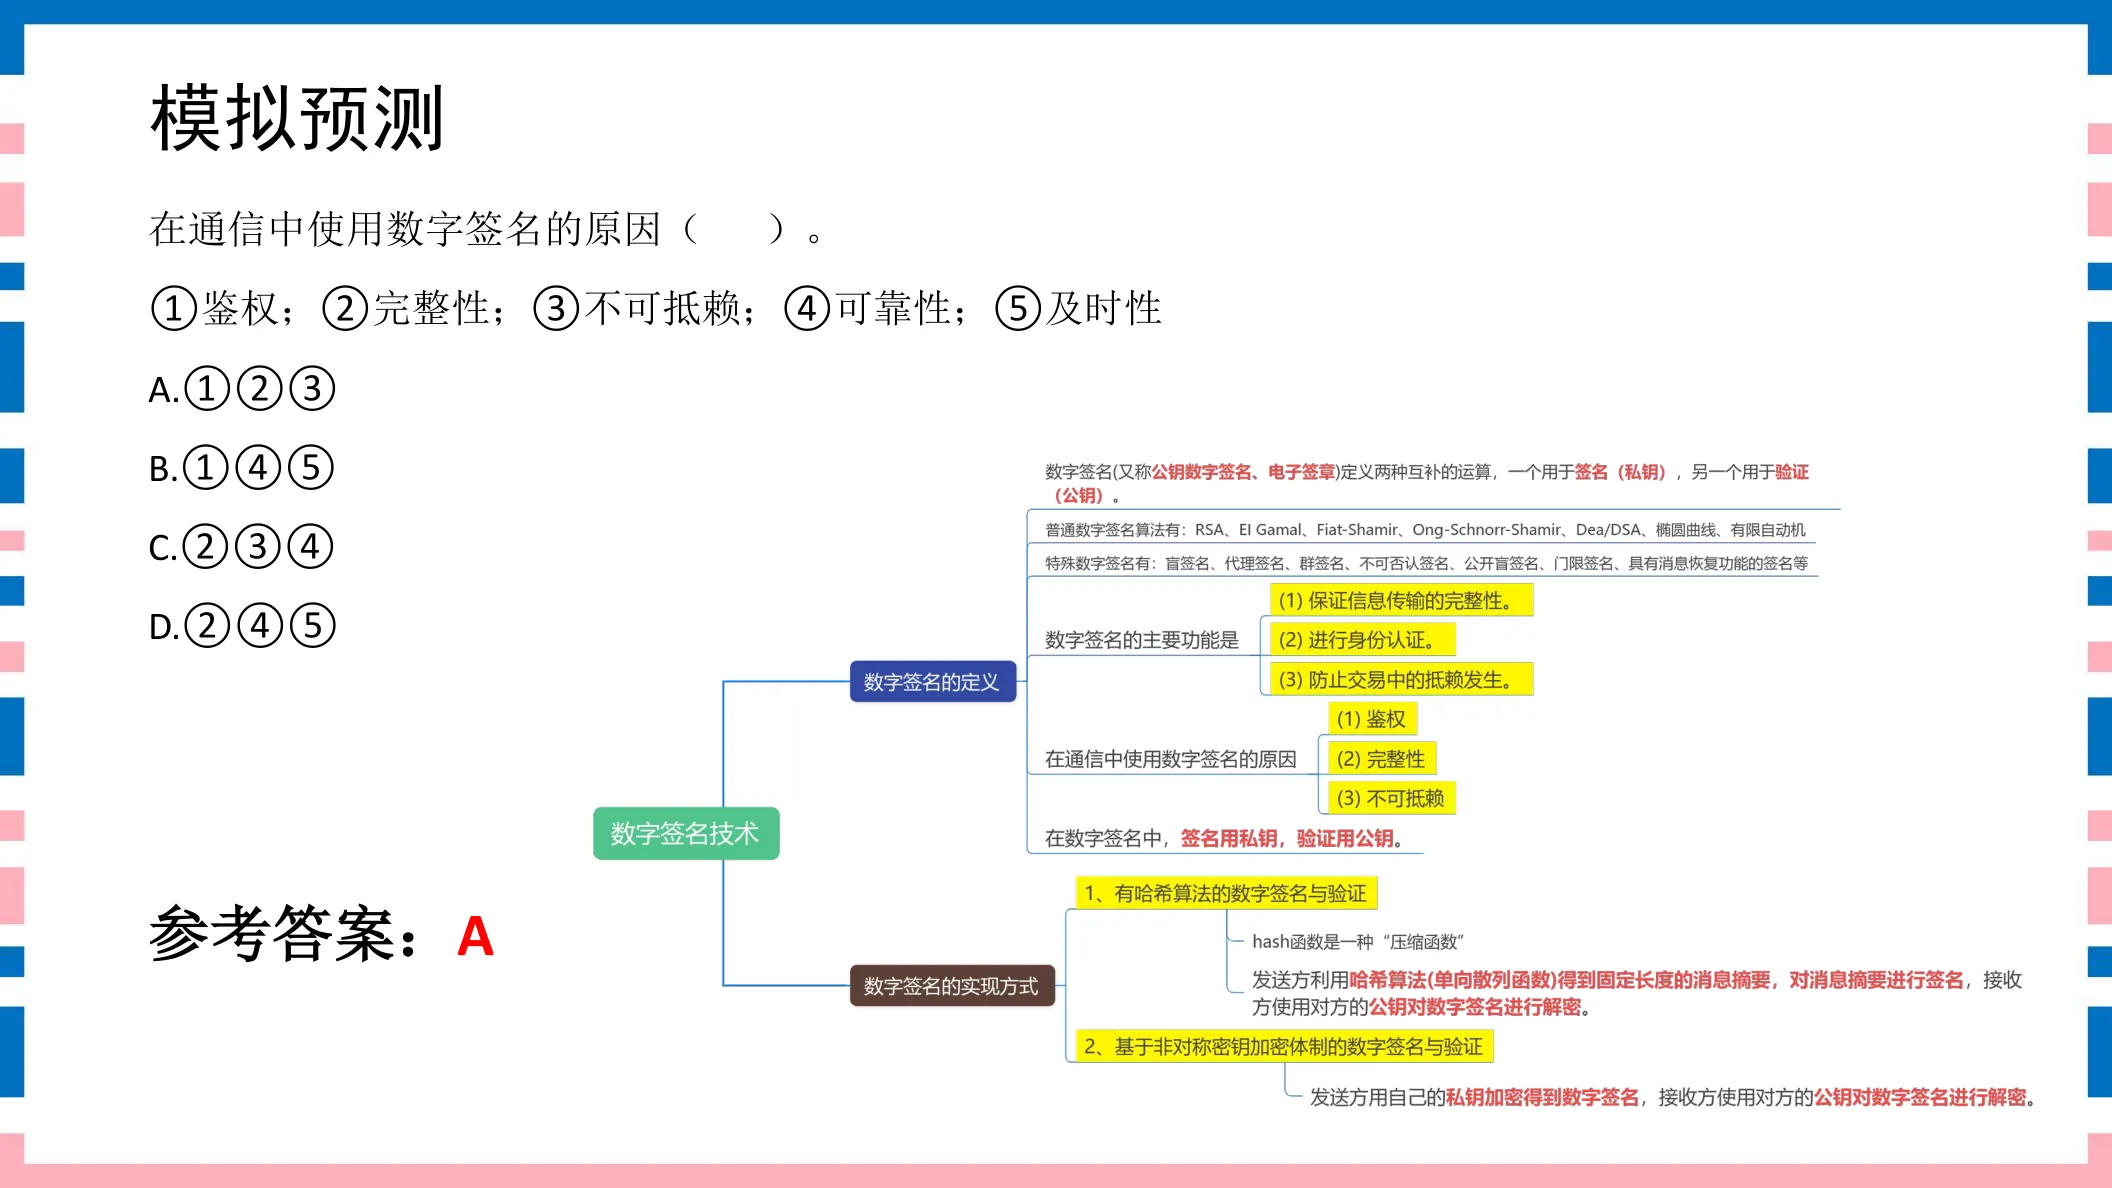
在通信中使用数字签名的原因( )。
①鉴权 ②完整性 ③不可抵赖 ④可靠性 ⑤及时性A. ①②③B. ①④⑤C. ②③④D. ②④⑤
参考答案:A
◆ 考点:通信中使用数字签名是为了 ①鉴权(身份认证)、②完整性、③不可抵赖(讲义P60)。
◆ 判定:可靠性、及时性不是数字签名提供的安全服务。
⚠ 易错提示:数字签名三作用=鉴权+完整性+不可抵赖(①②③)。
讲义原页对照 第60页 · 数字签名
点击图片可弹层放大查看讲义原页
441分数字签名讲义第55页
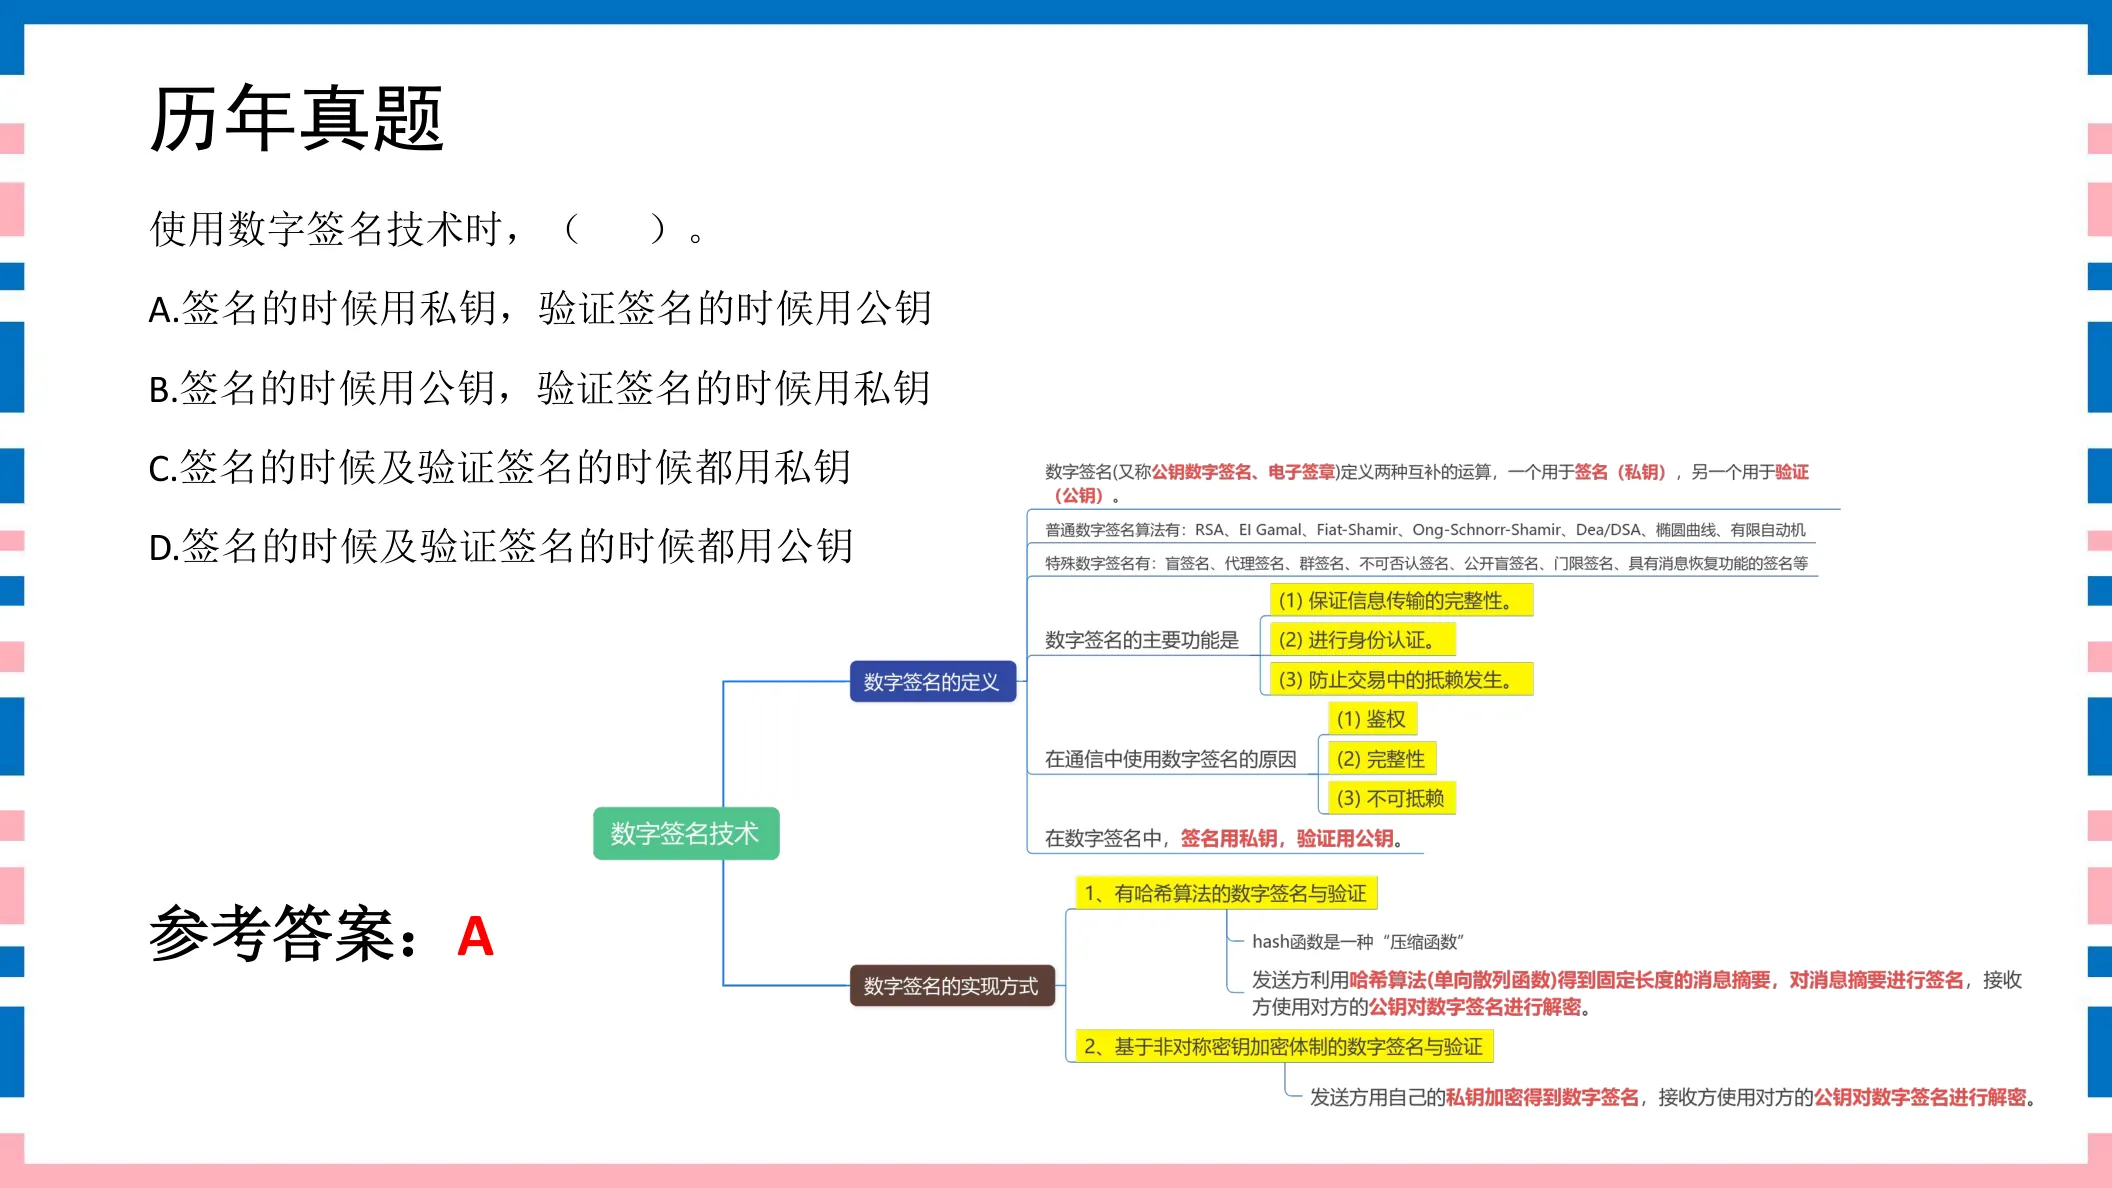
使用数字签名技术时,( ) 。A. 签名的时候用私钥,验证签名的时候用公钥B. 签名的时候用公钥,验证签名的时候用私钥C. 签名的时候及验证签名的时候都用私钥D. 签名的时候及验证签名的时候都用公钥
参考答案:A
◆ 考点:数字签名:签名时用私钥,验证签名时用公钥(讲义P55)。
◆ 判定:私钥只有发送者持有→代表身份;公钥公开→任何人可验证。
⚠ 易错提示:黄金句:签名用私钥,验签用公钥。
讲义原页对照 第55页 · 数字签名
点击图片可弹层放大查看讲义原页
DRM体系结构题 46–49 · 4 题
461分DRM体系结构讲义第15页
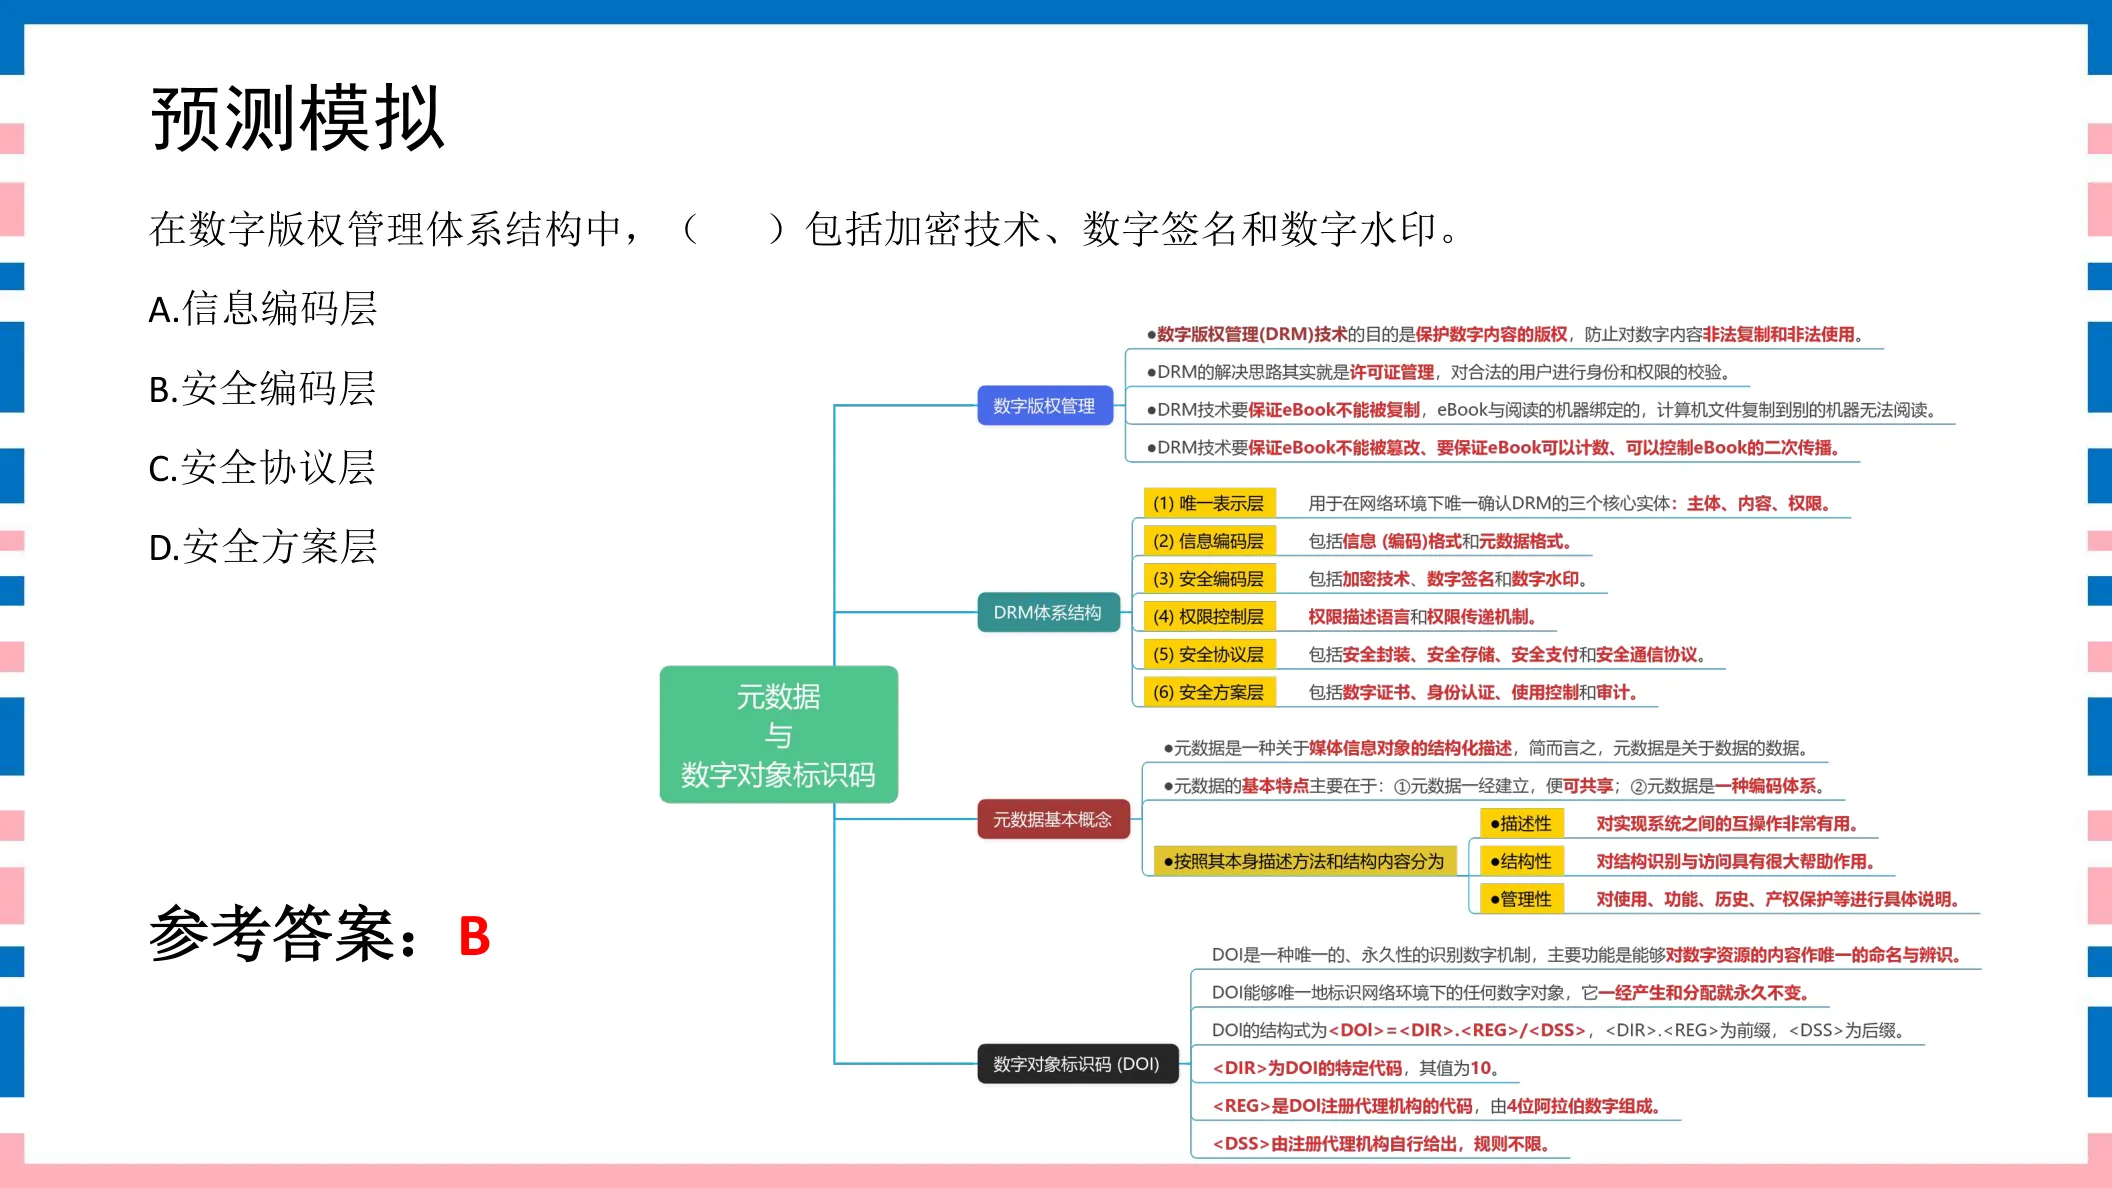
在数字版权管理体系结构中,( )包括加密技术、数字签名和数字水印。A. 信息编码层B. 安全编码层C. 安全协议层D. 安全方案层
参考答案:B
◆ 考点:DRM 体系结构中 安全编码层 包括加密技术、数字签名和数字水印(讲义P15)。
◆ 判定:信息编码层偏内容表示;安全协议层、安全方案层是另外两层。
⚠ 易错提示:三层记法:安全编码层=加密+签名+水印。
讲义原页对照 第15页 · DRM体系结构
点击图片可弹层放大查看讲义原页
471分DRM体系结构讲义第17页
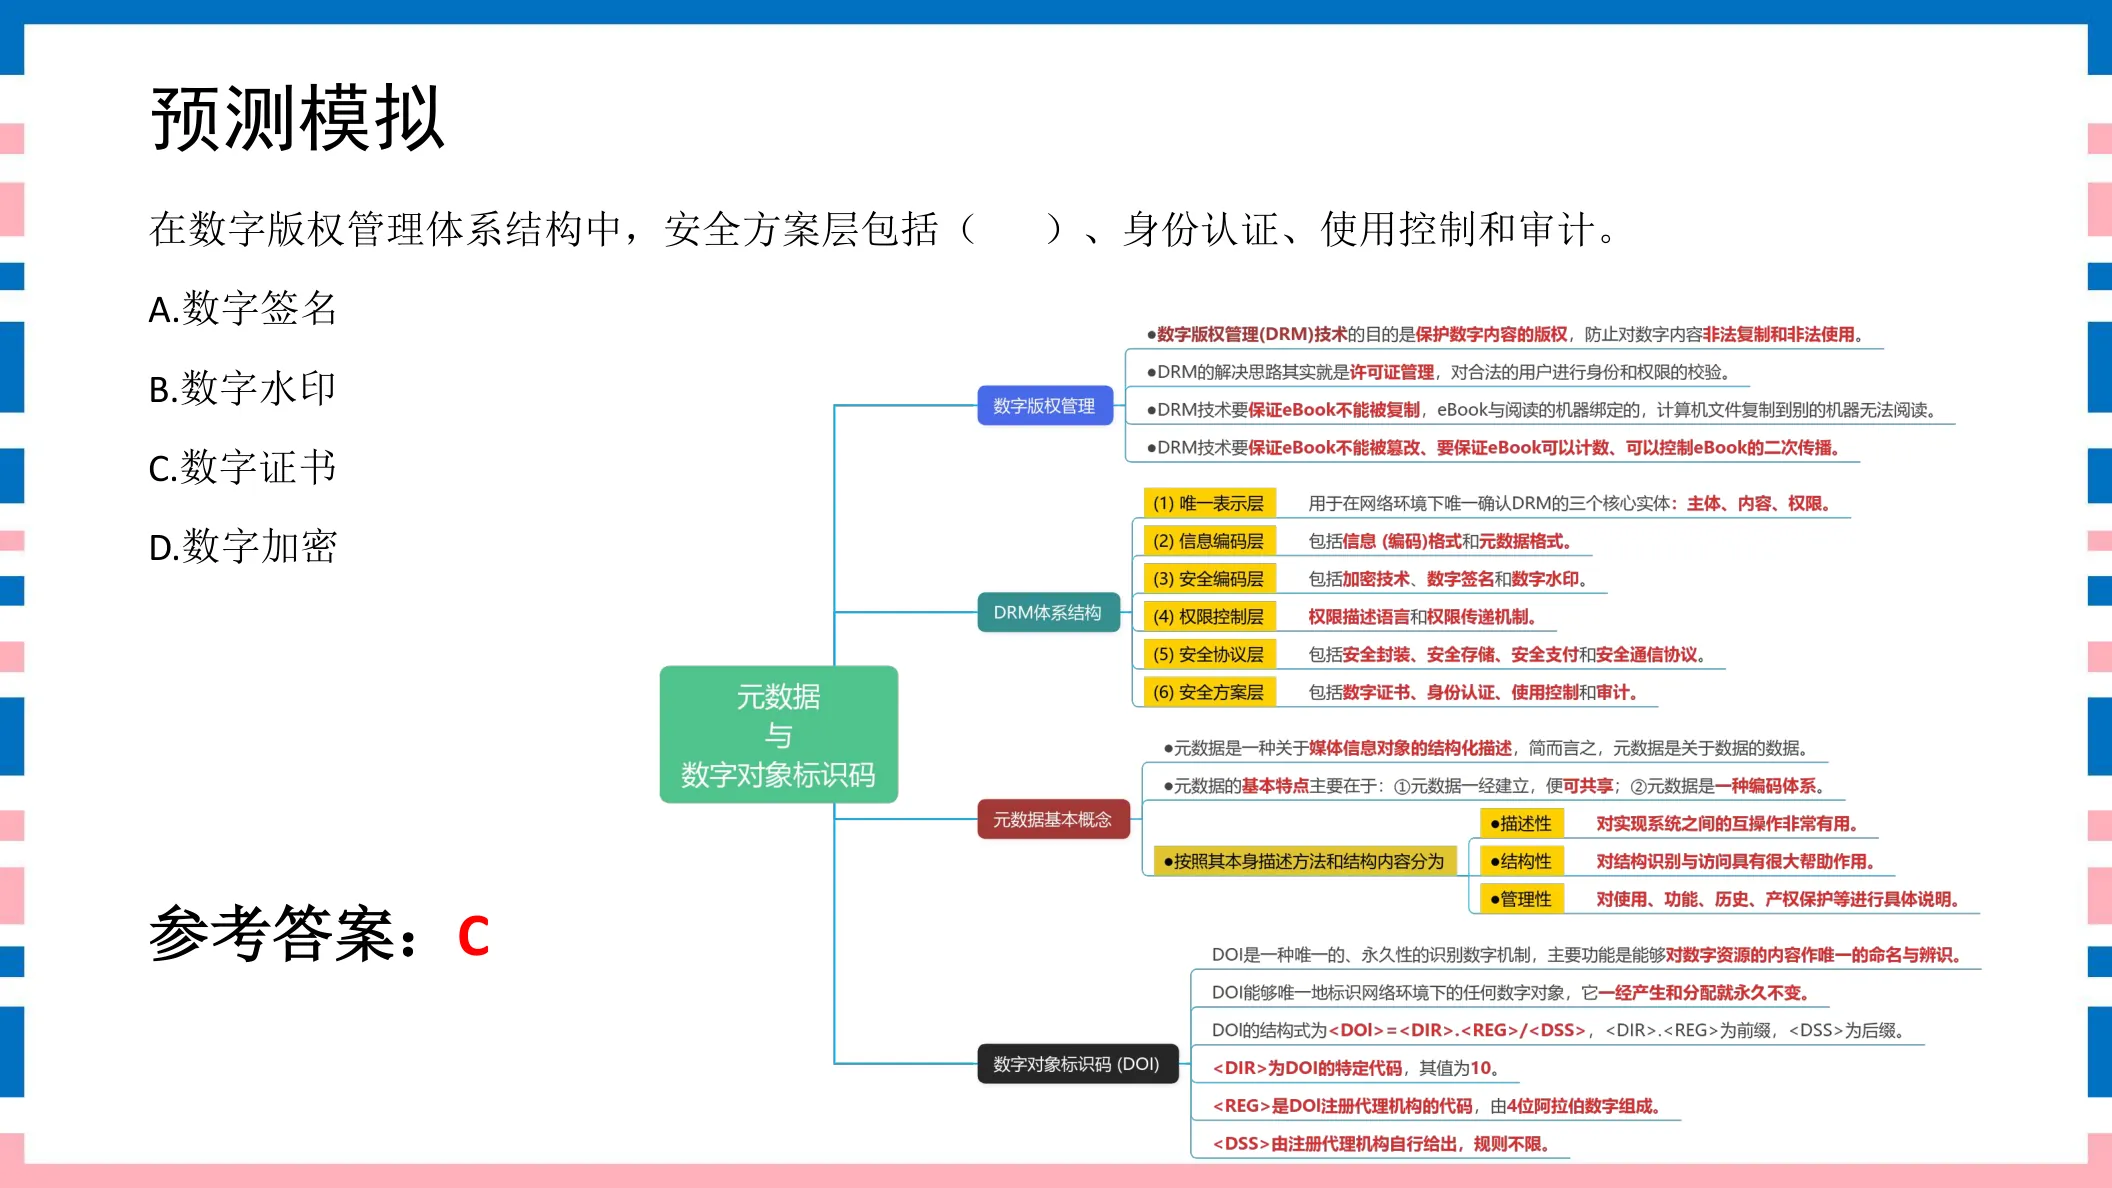
在数字版权管理体系结构中,安全方案层包括( )、身份认证、使用控制和审计。A. 数字签名B. 数字水印C. 数字证书D. 数字加密
参考答案:D
◆ 考点:DRM 体系结构中 安全方案层 由数字加密、身份认证、使用控制和审计构成(讲义P17)。
◆ 判定:数字签名、数字水印属于安全编码层;数字证书是 PKI 概念,此处按试卷答案选数字加密。
⚠ 易错提示:三层分工:安全编码层=加密/签名/水印;安全方案层=数字加密+认证+使用控制+审计。
讲义原页对照 第17页 · DRM体系结构
点击图片可弹层放大查看讲义原页
481分DRM体系结构讲义第16页
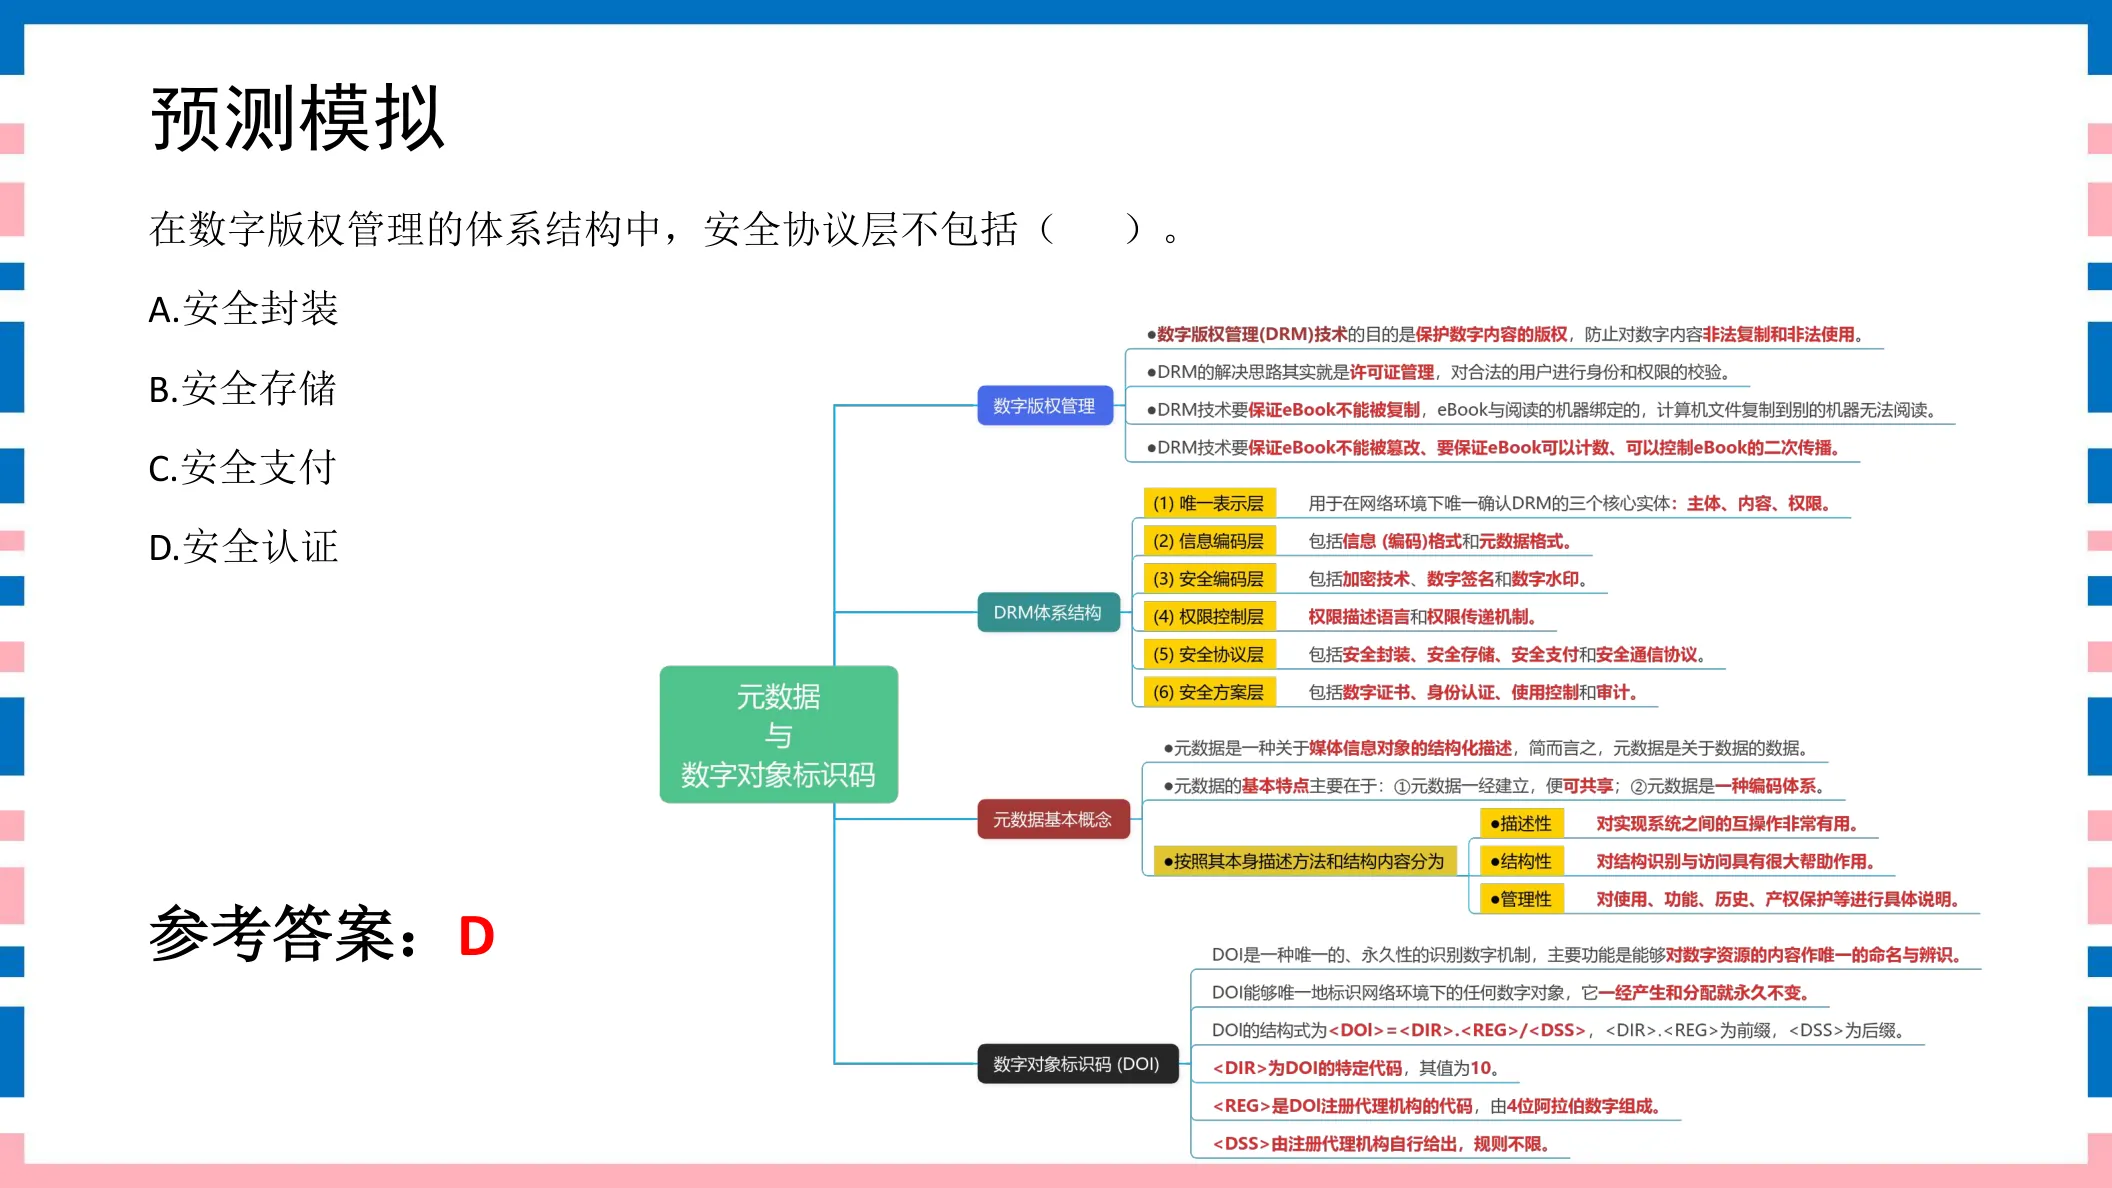
在数字版权管理的体系结构中,安全协议层不包括( )。A. 安全封装B. 安全存储C. 安全支付D. 安全认证
参考答案:D
◆ 考点:DRM 安全协议层包括安全封装、安全存储、安全支付等;安全认证不属于该层(讲义P16)。
◆ 判定:安全认证归安全方案层;本题选“不包括”,即安全认证。
⚠ 易错提示:安全协议层=封装/存储/支付;安全认证不在其中(它在安全方案层)。
讲义原页对照 第16页 · DRM体系结构
点击图片可弹层放大查看讲义原页
元数据分类题 50–51 · 2 题
501分元数据分类讲义第20页
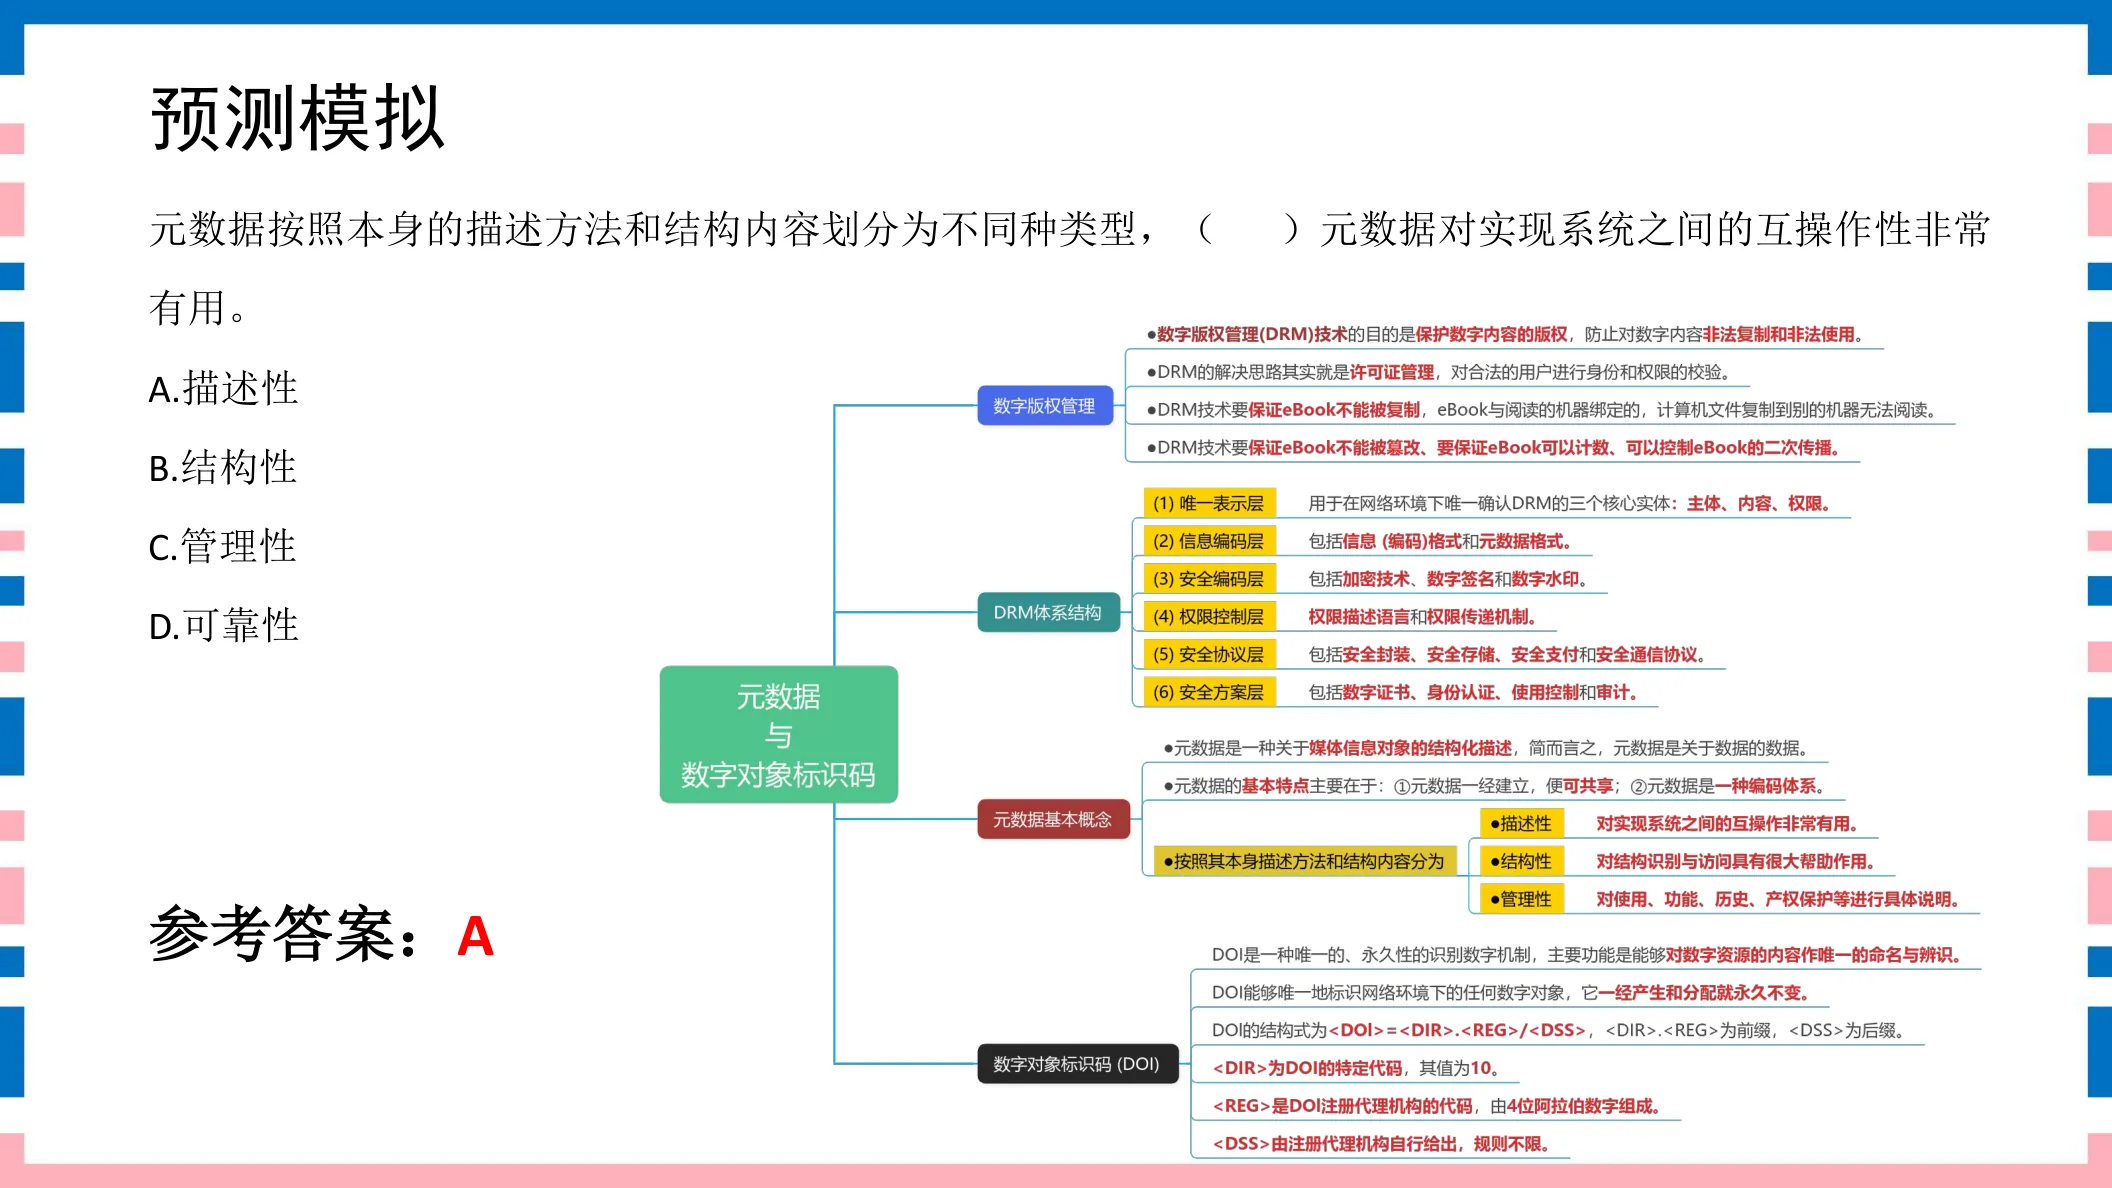
元数据按照本身的描述方法和结构内容划分为不同种类型,( )元数据对实现系统之间的互操作性非常有用。A. 描述性B. 结构性C. 管理性D. 可靠性
参考答案:A
◆ 考点:描述性元数据描述内容本身的特征,对实现系统间互操作性非常有用(讲义P20)。
◆ 判定:结构性元数据描述内部结构、管理性元数据用于权限/保存管理;可靠性是干扰项。
⚠ 易错提示:互操作性=描述性元数据;结构识别/访问=结构性元数据(见第37题)。
🔗 关联题:第51题(同考点,建议对比记忆)
讲义原页对照 第20页 · 元数据分类
点击图片可弹层放大查看讲义原页
511分元数据分类讲义第9页
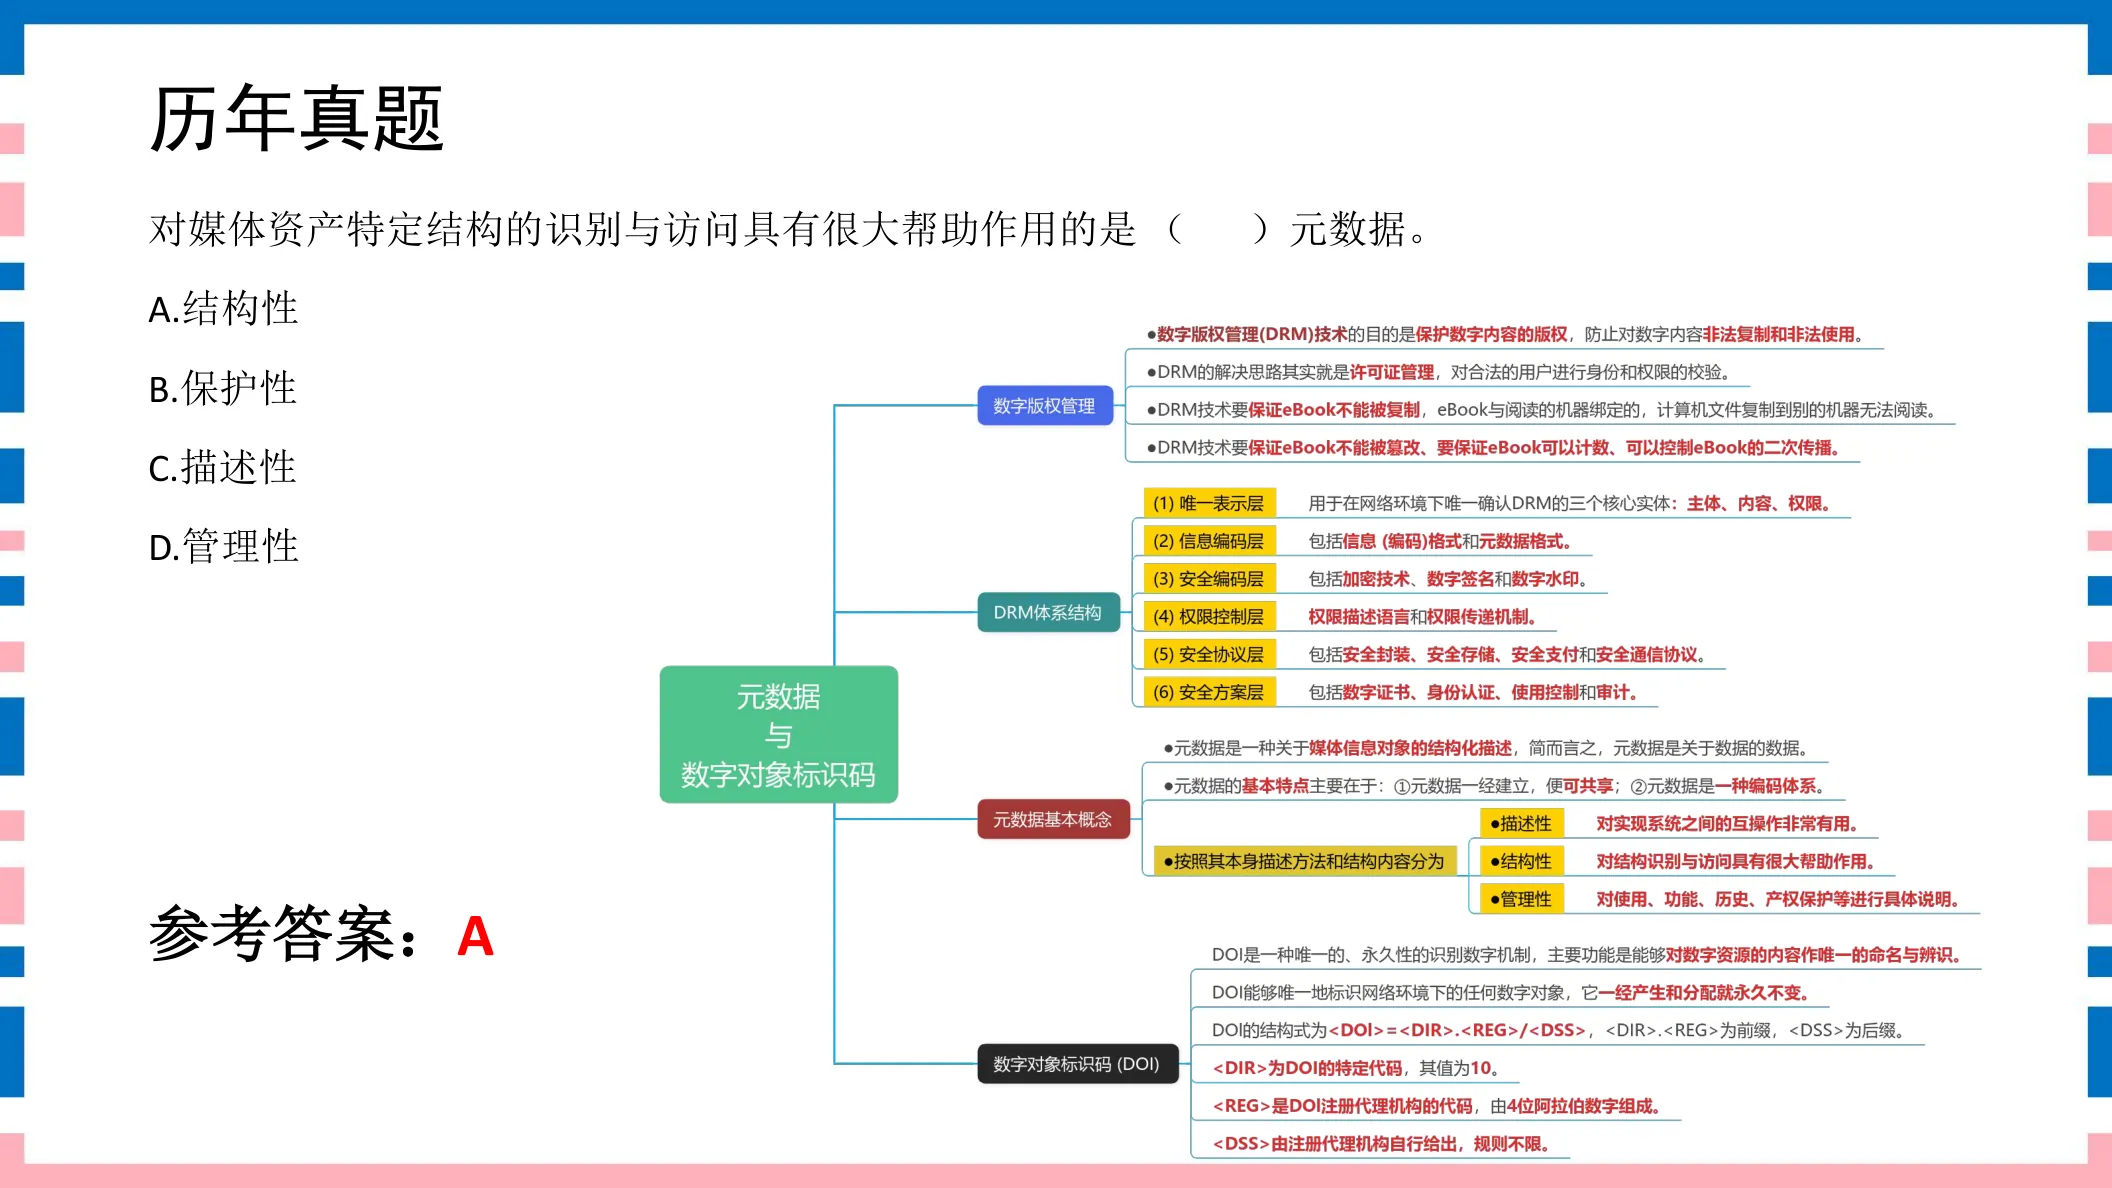
对媒体资产特定结构的识别与访问具有很大帮助作用的是( )元数据。A. 结构性B. 保护性C. 描述性D. 管理性
参考答案:A
◆ 考点:结构性元数据描述媒体资产的内部结构,对特定结构的识别与访问帮助很大(讲义P9)。
◆ 判定:描述性元数据利于互操作(见第25题);保护性、管理性不符合题意。
⚠ 易错提示:结构识别/访问=结构性元数据;互操作=描述性元数据,正好一对。
🔗 关联题:第50题(同考点,建议对比记忆)
讲义原页对照 第9页 · 元数据分类
点击图片可弹层放大查看讲义原页
数字水印特性题 52–53 · 2 题
521分数字水印特性讲义第66页
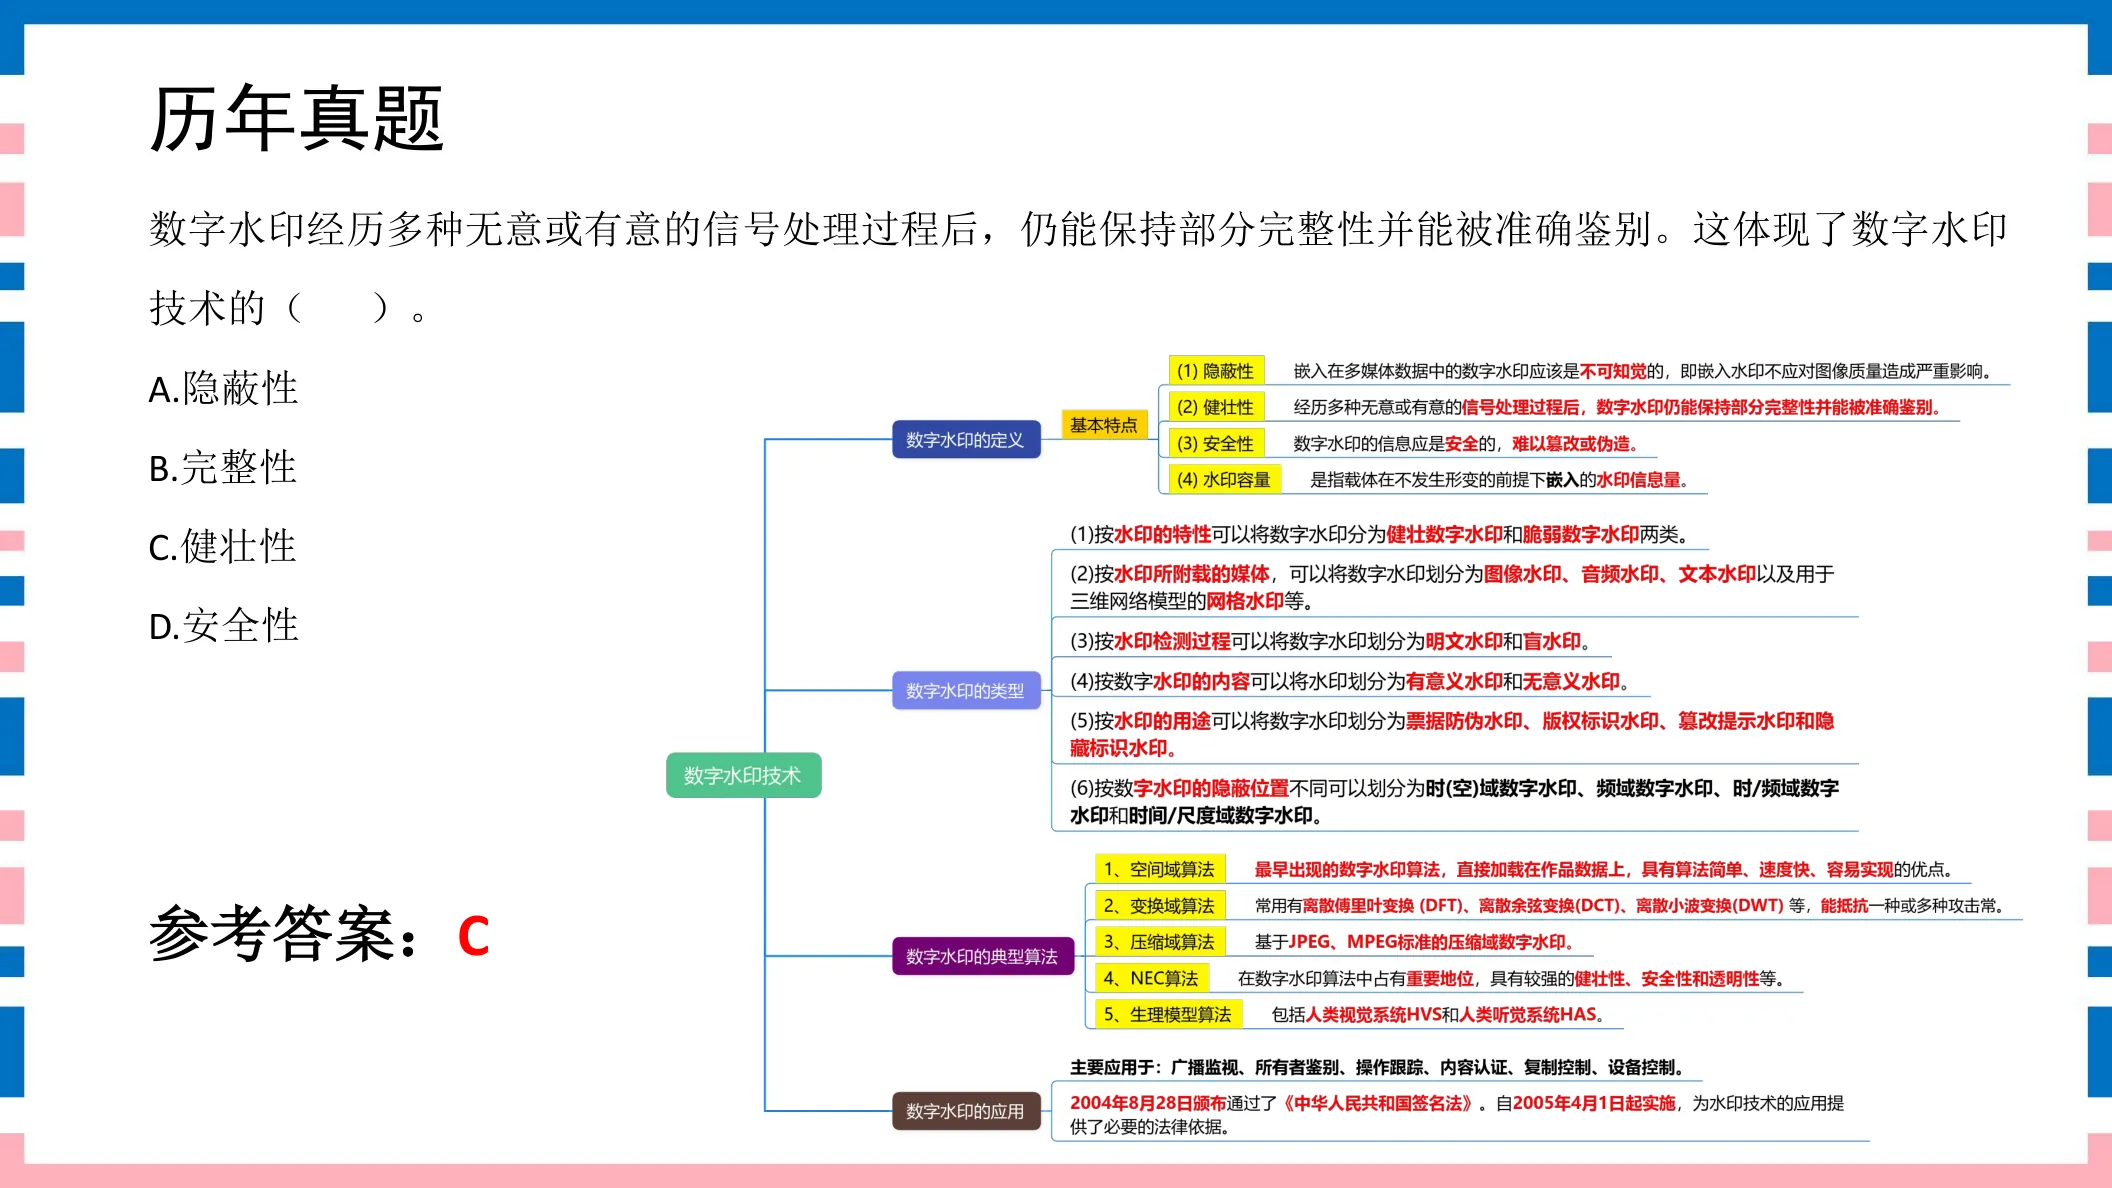
数字水印经历多种无意或有意的信号处理过程后,仍能保持部分完整性并能被准确鉴别。这体现了数字水印技术的( )。A. 隐蔽性B. 完整性C. 健壮性D. 安全性
参考答案:C
◆ 考点:数字水印经历各种无意/有意信号处理后仍能保持完整性并被准确鉴别,体现的是 健壮性(鲁棒性)(讲义P66)。
◆ 判定:隐蔽性指不被感知、安全性指难以去除,与“经受处理后仍可检出”不符。
⚠ 易错提示:扛得住攻击/处理还能检出=健壮性;“看不见”才是隐蔽性。
🔗 关联题:第53题(同考点,建议对比记忆)
讲义原页对照 第66页 · 数字水印特性
点击图片可弹层放大查看讲义原页
531分数字水印特性讲义第64页
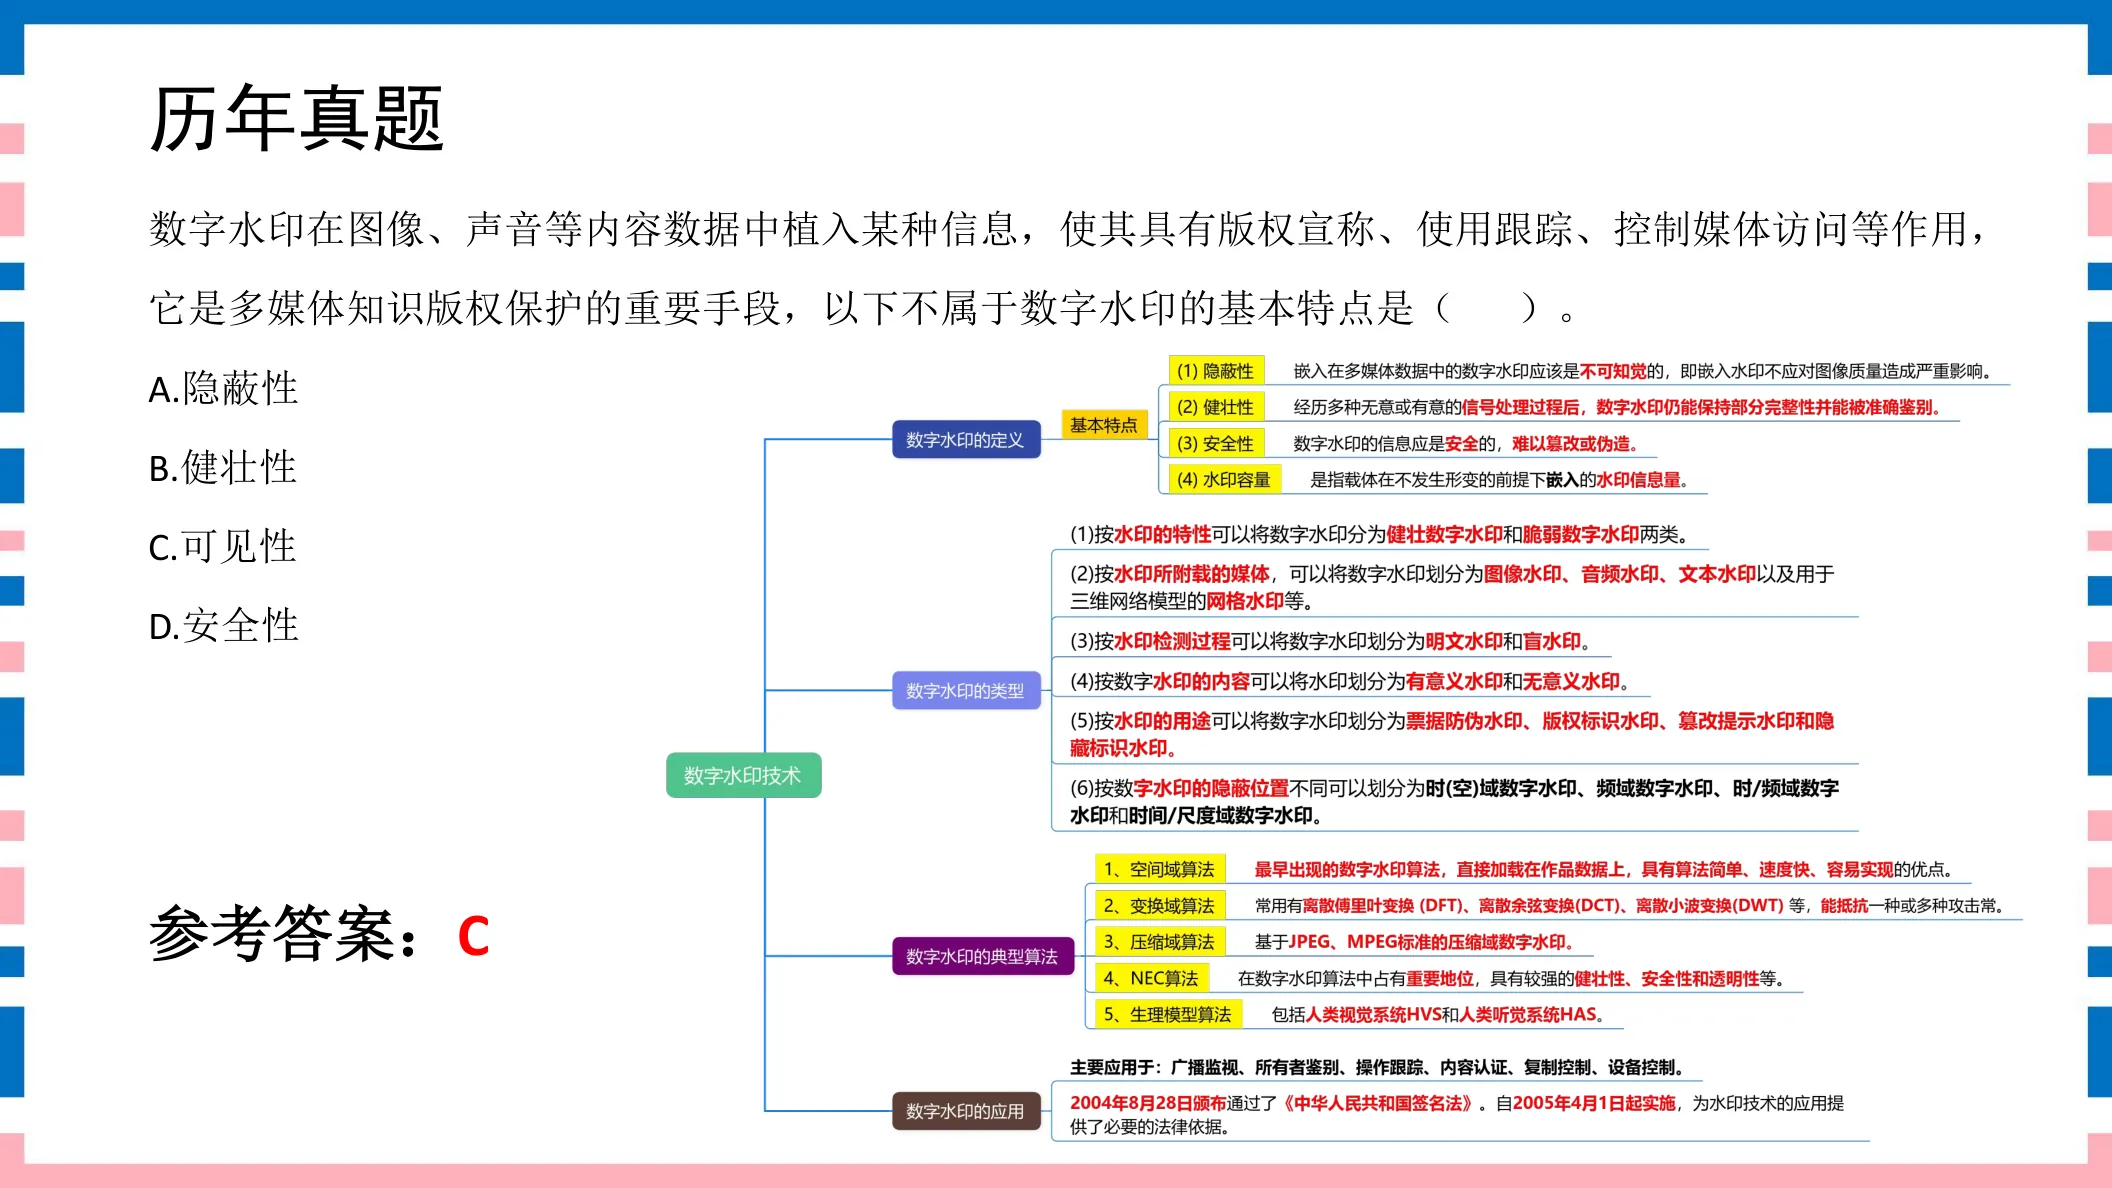
数字水印在图像、声音等内容数据中植入某种信息,使其具有版权宣称、使用跟踪、控制媒体访问等作用,它是多媒体知识版权保护的重要手段,以下不属于数字水印的基本特点是( )。A. 隐蔽性B. 健壮性C. 可见性D. 安全性
参考答案:C
◆ 考点:数字水印基本特点包括 隐蔽性、健壮性、安全性 等;可见性不是其基本特点(讲义P64)。
◆ 判定:水印要隐蔽(不可感知),“可见”与隐蔽性矛盾。
⚠ 易错提示:水印三性=隐蔽+健壮+安全;它要“看不见”,故“可见性”错。
🔗 关联题:第52题(同考点,建议对比记忆)
讲义原页对照 第64页 · 数字水印特性
点击图片可弹层放大查看讲义原页
PKI在DRM中应用题 54–55 · 2 题
541分PKI在DRM中应用讲义第45页
PKI用在DRM中时,用户从( )中获得内容的信息摘要和对称加密密钥。A. CAB. RIC. SSLD. RO
参考答案:D
◆ 考点:PKI 用于 DRM 时,用户从 RO(Rights Object,权利对象/许可证) 中获得内容的信息摘要和对称加密密钥(讲义P45)。
◆ 判定:CA 发证书、RI/SSL 不符;承载权利与密钥的是 RO。
⚠ 易错提示:记缩写:RO=Rights Object 权利对象/许可证,装着摘要+对称密钥。
🔗 关联题:第55题(同考点,建议对比记忆)
讲义原页对照 第45页 · PKI在DRM中应用
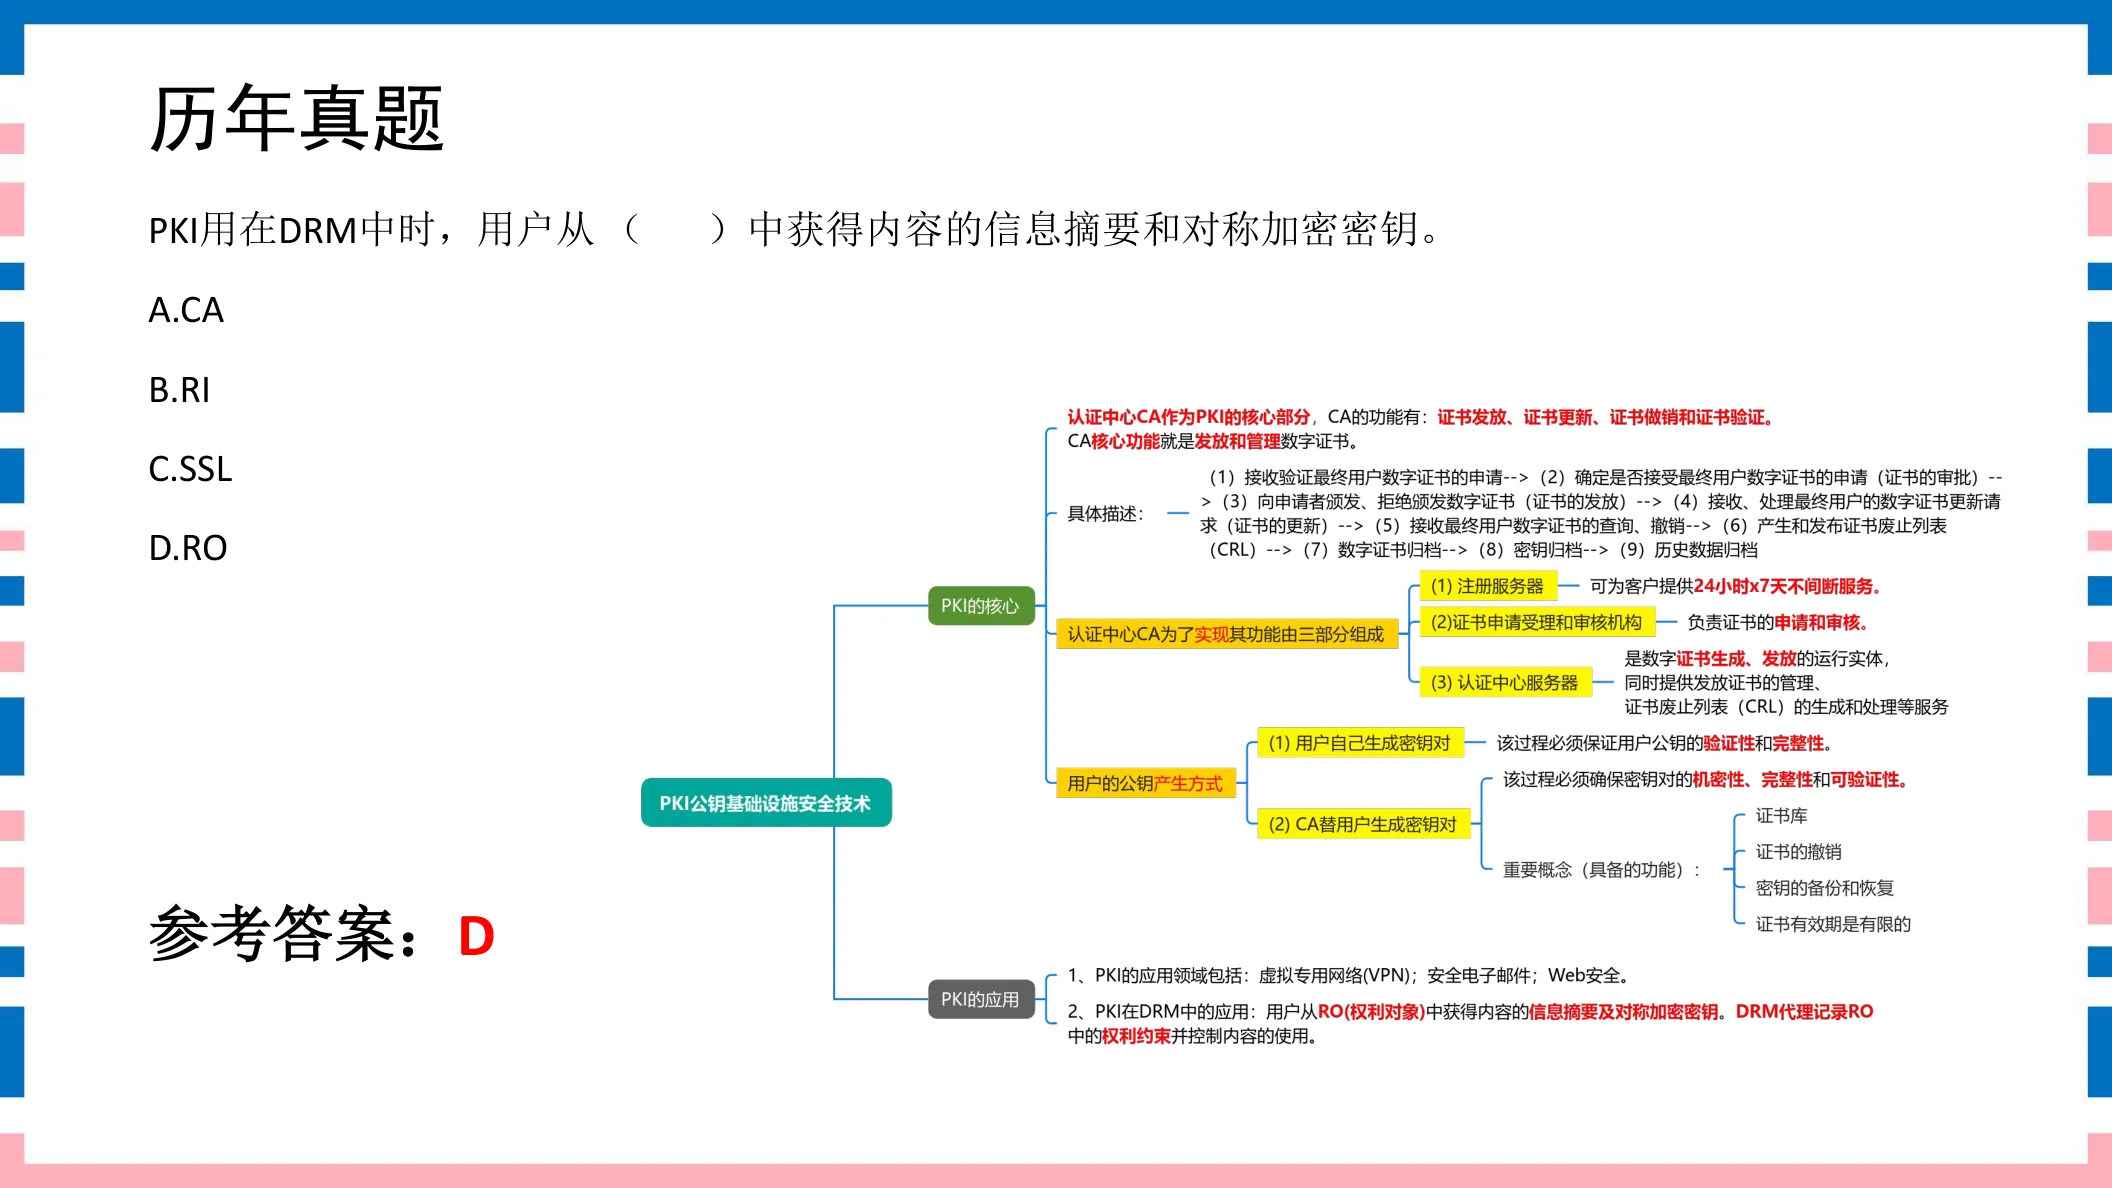
点击图片可弹层放大查看讲义原页
551分PKI在DRM中应用讲义第51页
PKI用在DRM中时,DRM代理记录( )中的权利约束并控制内容的使用。A. CAB. RIC. SSLD. RO
参考答案:D
◆ 考点:PKI 用于 DRM 时,DRM 代理记录 RO 中的权利约束并据此控制内容使用(讲义P51)。
◆ 判定:RO 即权利对象,里面写明使用权限/约束。
⚠ 易错提示:与第45题对照:用户从 RO 取密钥,代理按 RO 的权利约束控权。
🔗 关联题:第54题(同考点,建议对比记忆)
讲义原页对照 第51页 · PKI在DRM中应用
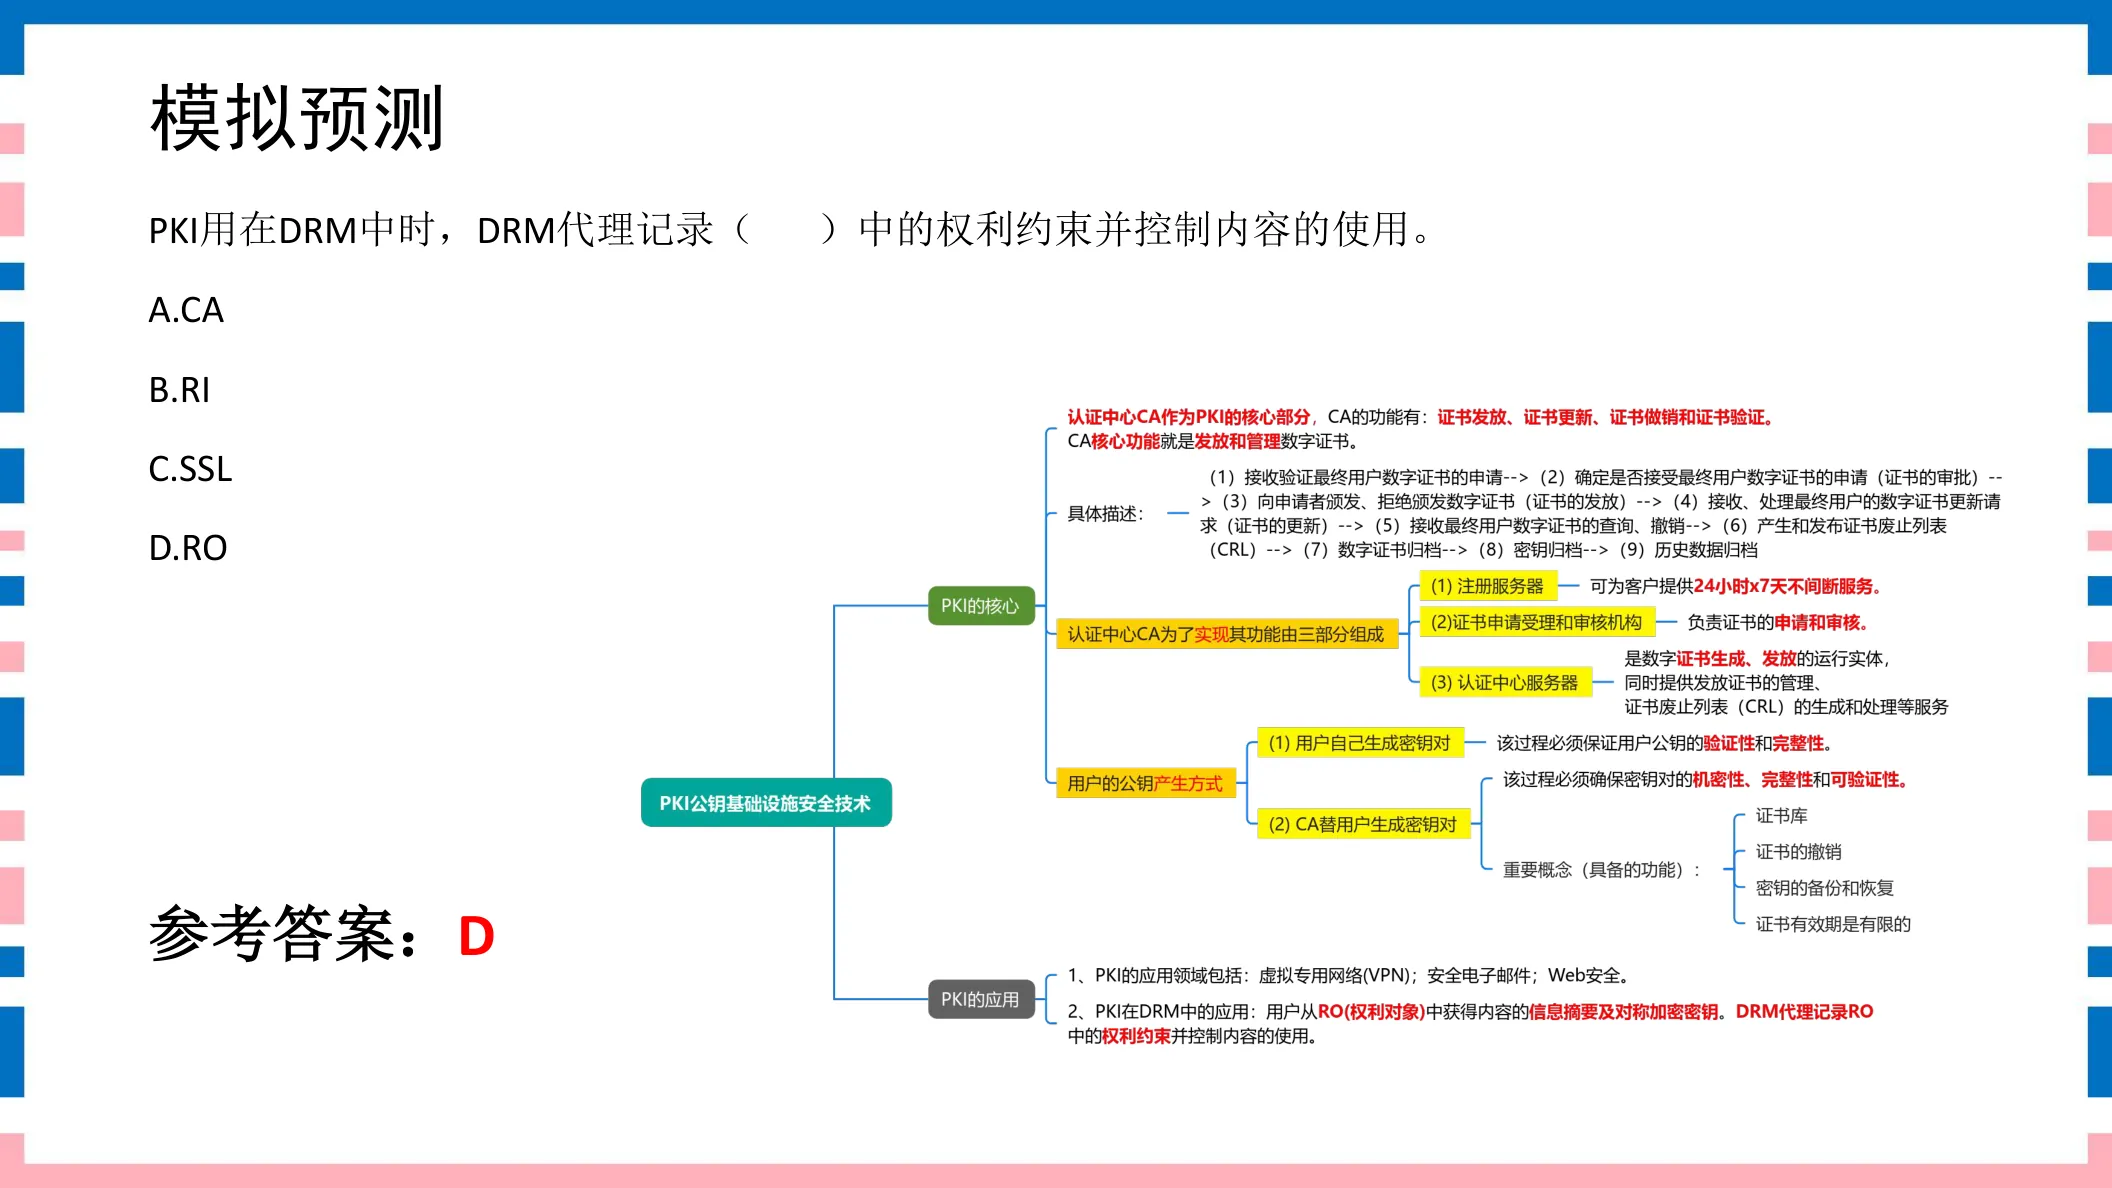
点击图片可弹层放大查看讲义原页