第九章 · 信息安全知识 — 考点分组解析(样稿)
43 题按考点归类,同考点题目聚在一起:每题为 题干 + 答案 + 解析 + 易错提示 + 关联题 + 讲义原页对照
43题目数
19个考点
易错提示 43 条
逐题讲义对照
OSI安全服务题 1–3 · 3 题
11分OSI安全服务讲义第5页
OSI安全体系结构提供了5个安全性服务,( )保证信息在存储、传输以及使用过程中不被未授权的实体所更改或损坏,从而使信息保持内部和外部的一致性。A. 身份认证B. 访问控制C. 数据保密性D. 数据完整性
参考答案:D
◆ 考点:OSI五大安全服务中,数据完整性保证信息在存储、传输、使用中不被未授权实体更改或损坏,保持内外一致性(讲义P5)。
◆ 判定:身份认证/访问控制/数据保密性均不负责“不被更改”→ 只有数据完整性对应“一致性”。
⚠ 易错提示:抓关键词:“不被更改/损坏”=完整性;“不被访问”=保密性。两词只差一字,别把完整性和保密性配反。
讲义原页对照 第5页 · OSI安全服务
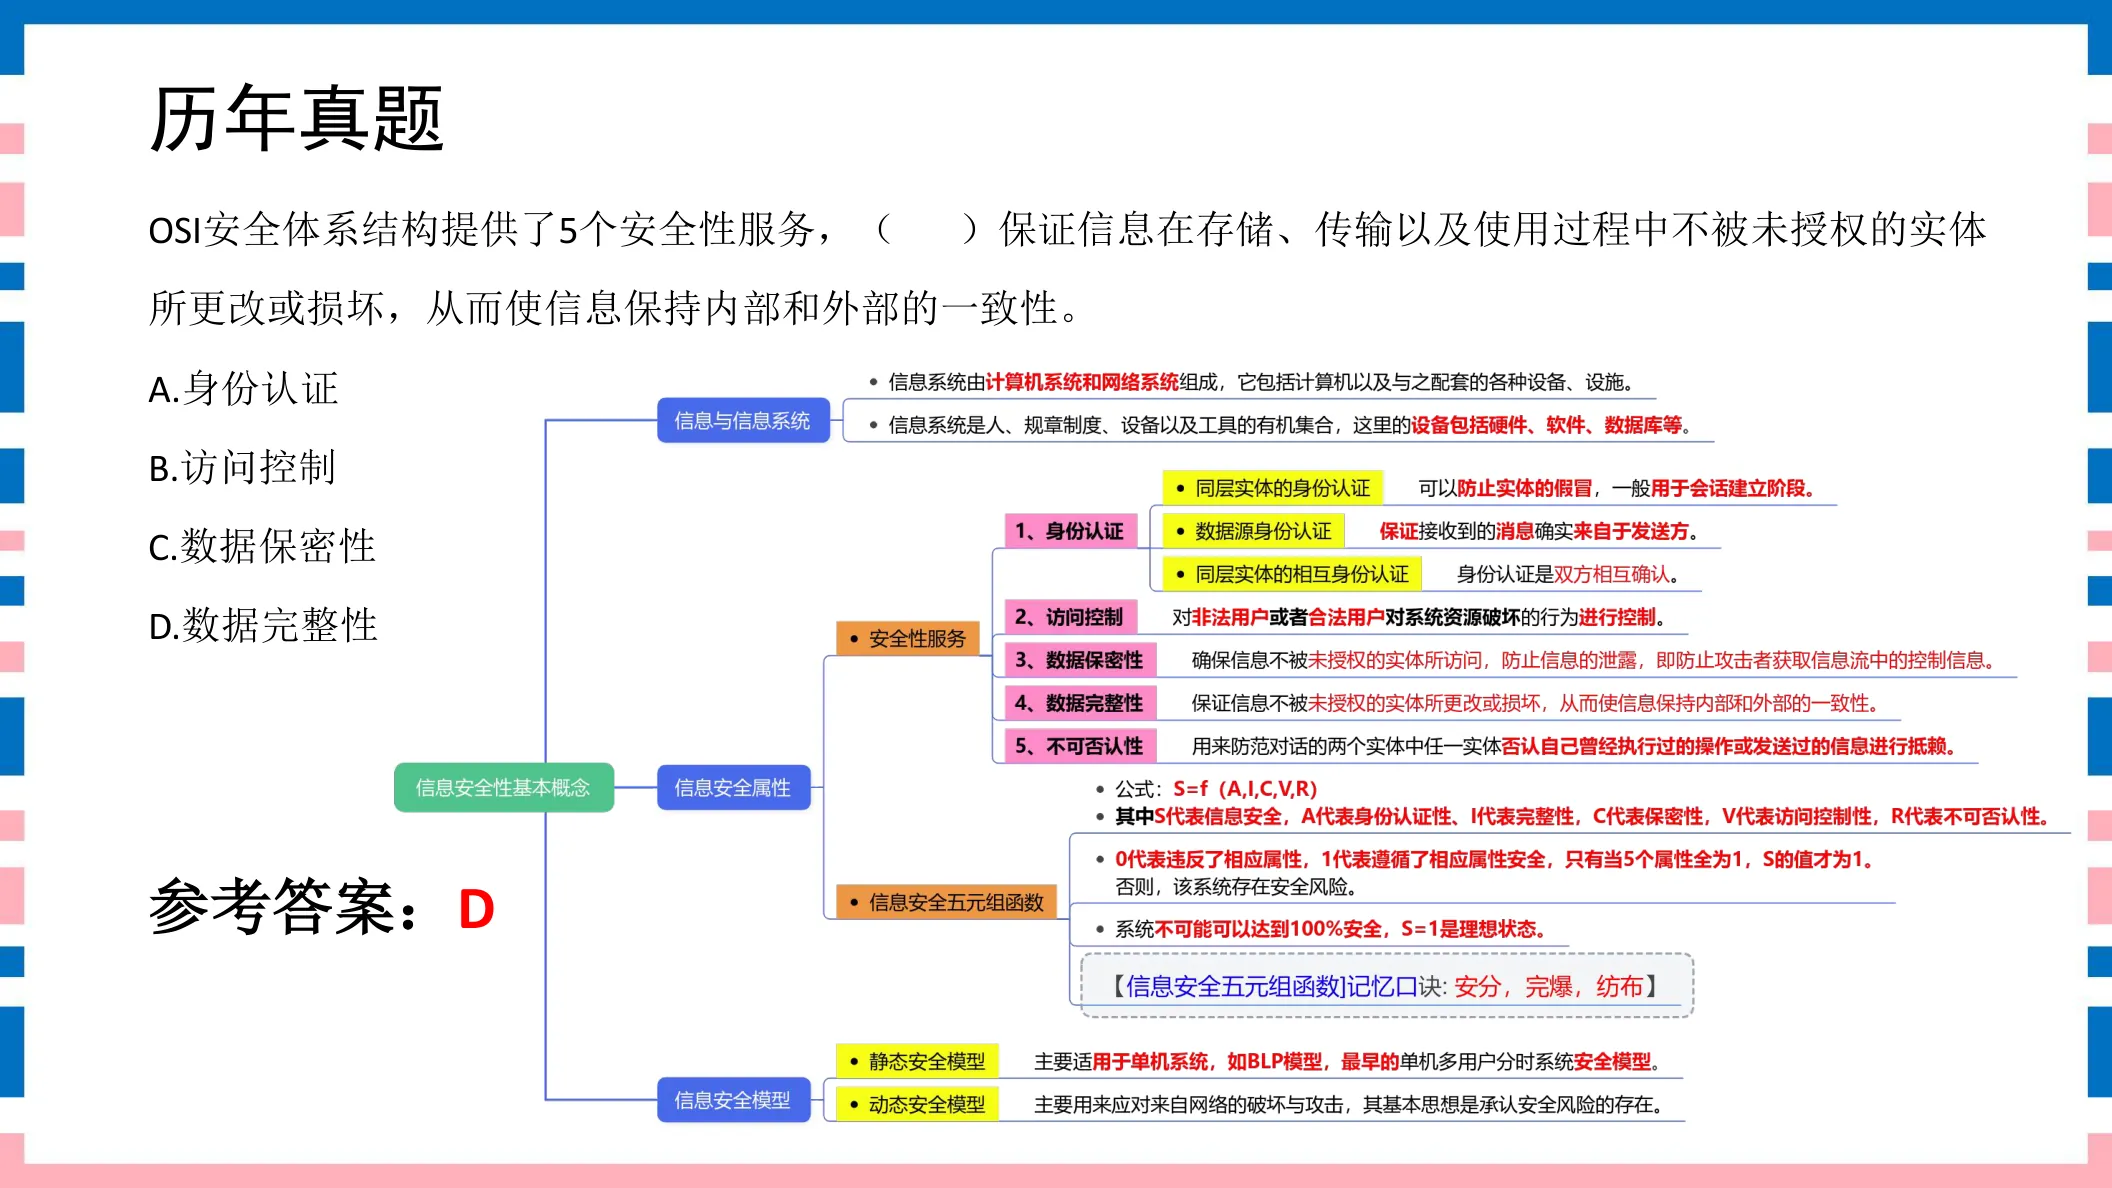
点击图片可弹层放大查看讲义原页
21分OSI安全服务讲义第7页
OSI安全体系结构提供了5个安全性服务,即身份验证、访问控制、( )。A. 数据保密、数据完整性、不可否认服务B. 数字签名、数据完整性、不可否认服务C. 数据保密、包过滤、不可否认服务D. 数据保密、数据完整性、消息认证
参考答案:A
◆ 考点:OSI五大安全服务=身份验证、访问控制、数据保密、数据完整性、不可否认服务(讲义P7)。
⚠ 易错提示:五大服务口诀:认证、访问、保密、完整、不可否认。“数字签名”“包过滤”“消息认证”都不是这五者之一。
讲义原页对照 第7页 · OSI安全服务
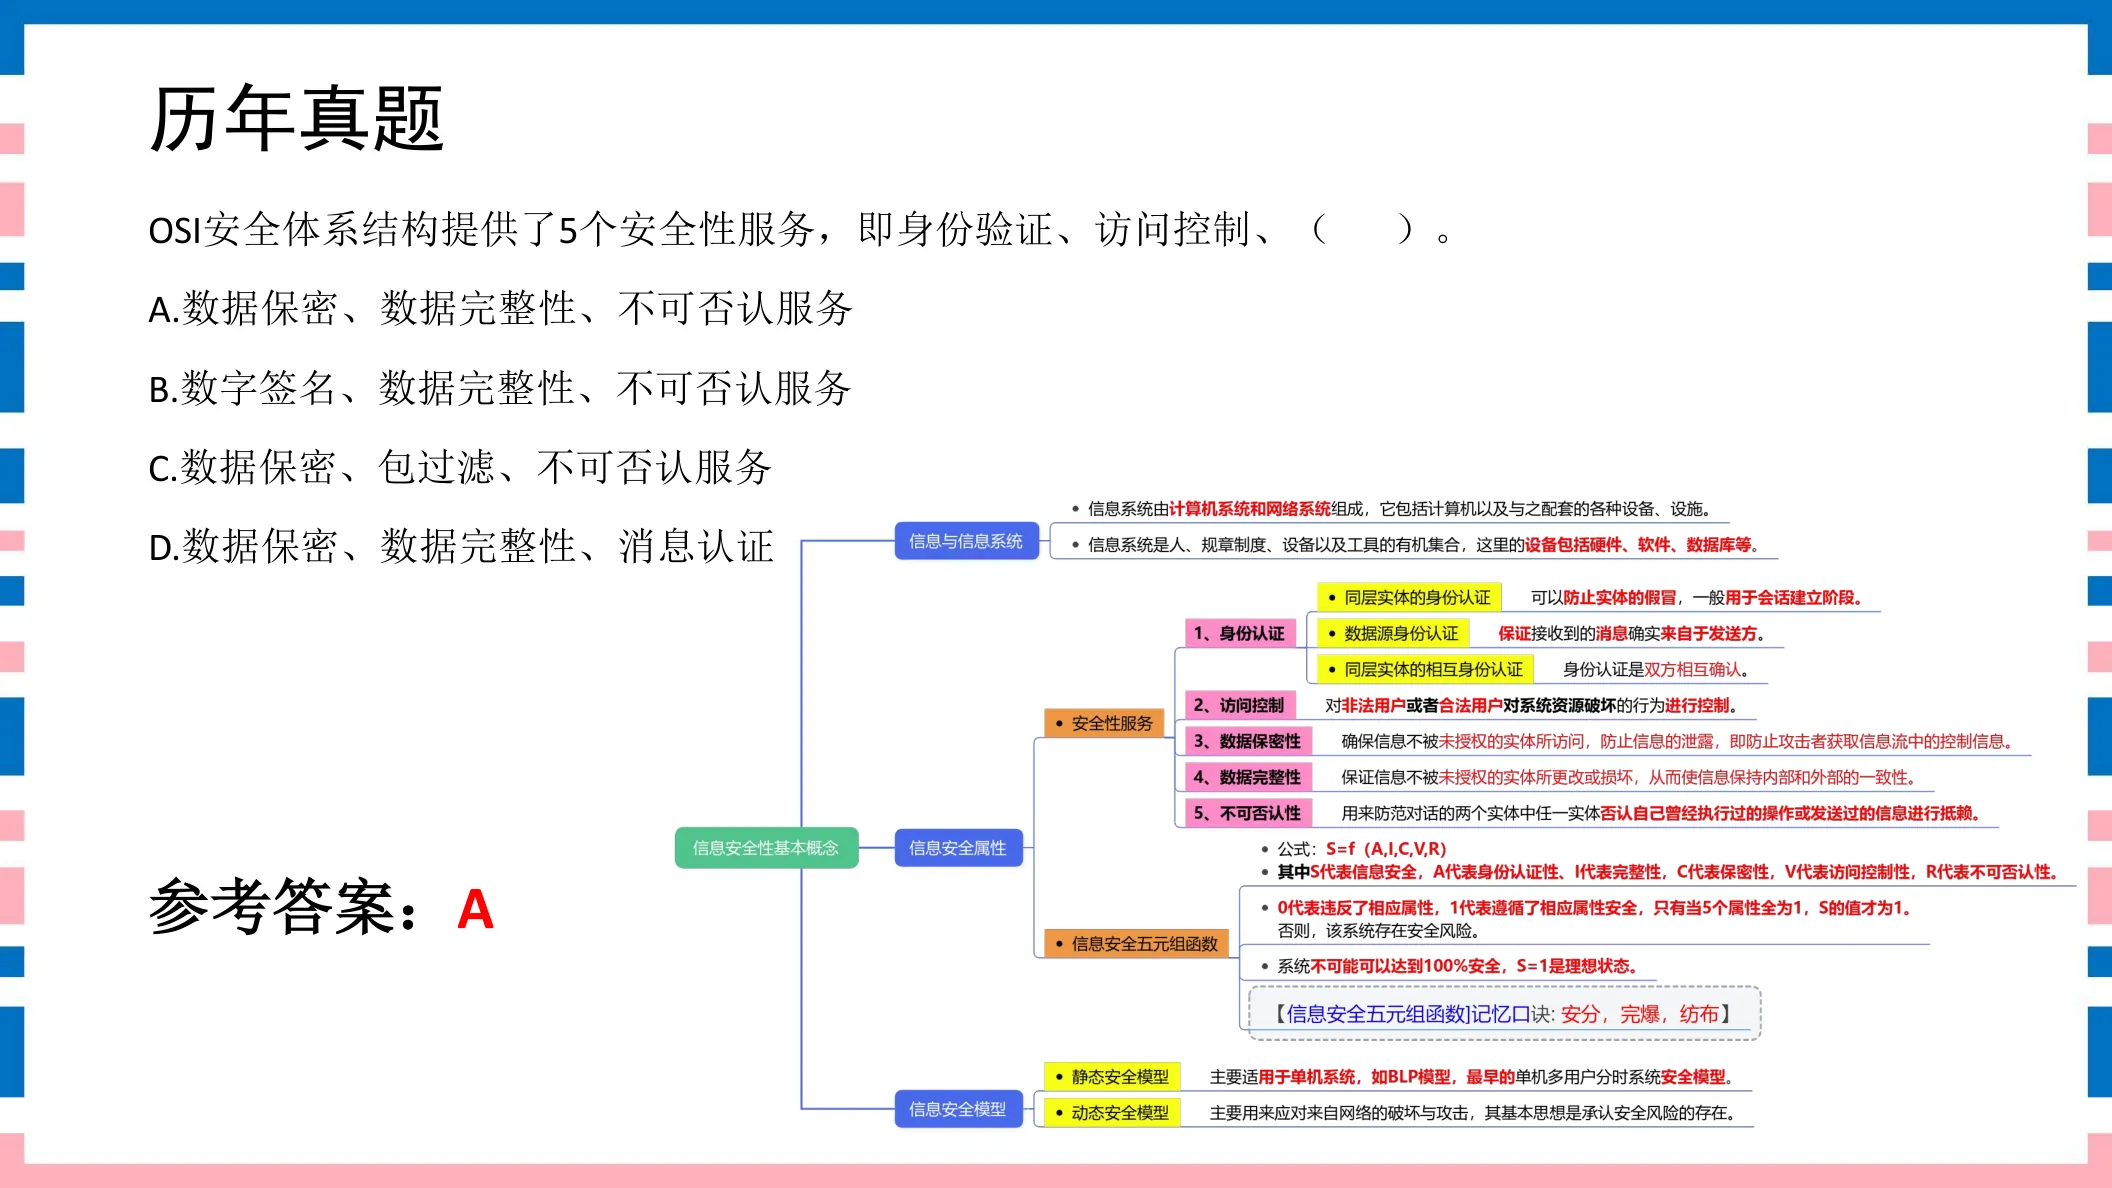
点击图片可弹层放大查看讲义原页
31分OSI安全服务讲义第11页
OSI安全体系结构提供了5个安全性服务,( )是为了确保信息在存储、传输以及使用过程中不被未授权的实体所访问,即防止攻击者获取信息流中的控制信息。A. 访问控制B. 数据保密性C. 数据完整性D. 不可否认性
参考答案:B
◆ 考点:数据保密性确保信息不被未授权实体访问,防止攻击者获取信息流中的控制信息(讲义P11)。
◆ 判定:题干“不被未授权的实体所访问”=保密 → B;完整性管“不被更改”,访问控制管“谁能访问”。
⚠ 易错提示:“不被访问/获取”=保密性;“不被更改”=完整性。本题与第1题正好是一对反义词,对比记。
讲义原页对照 第11页 · OSI安全服务
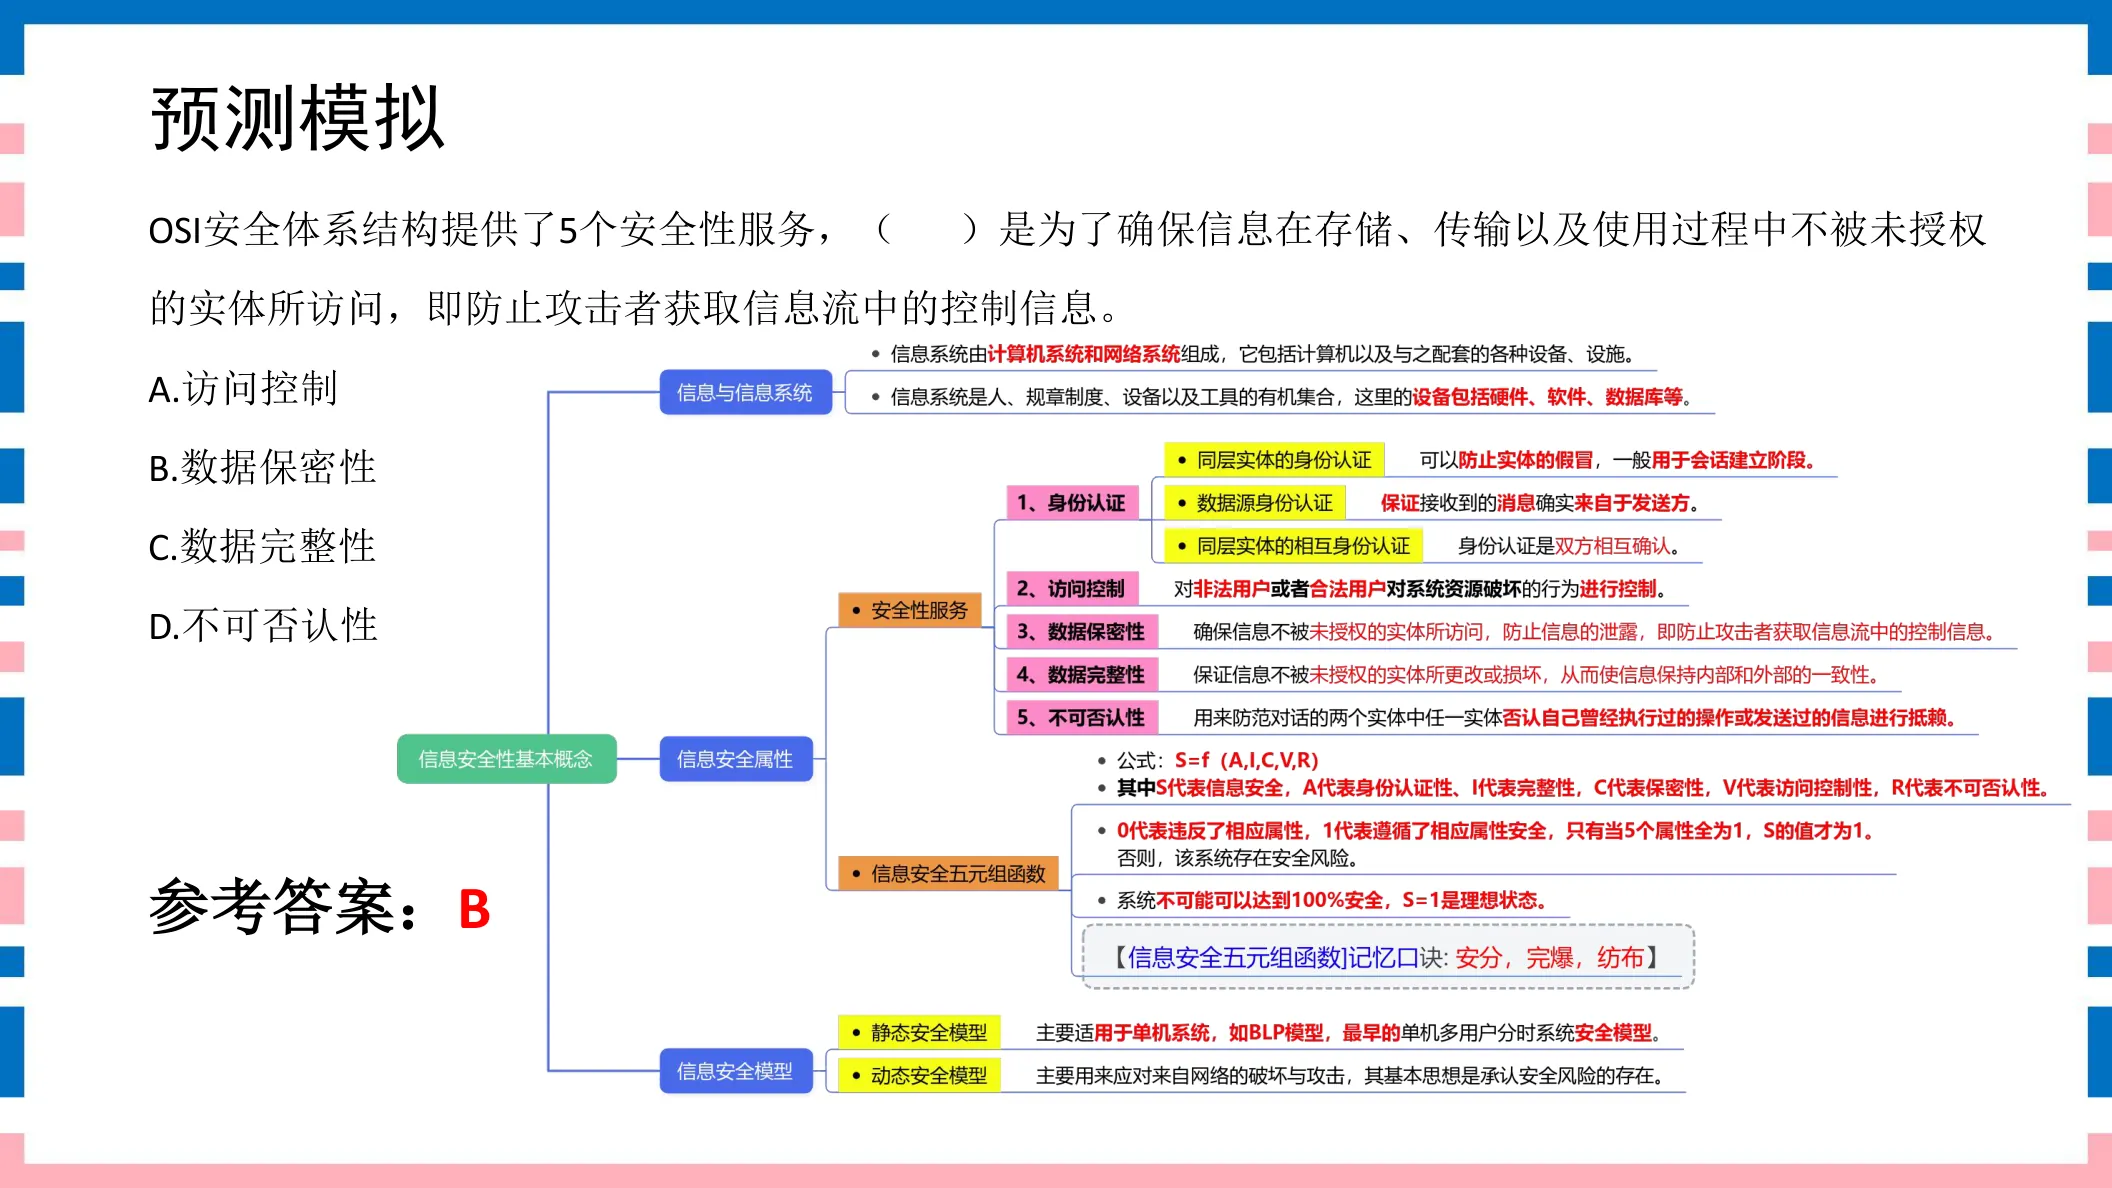
点击图片可弹层放大查看讲义原页
信息系统组成题 4–4 · 1 题
41分信息系统组成讲义第6页
信息系统是人、规章制度、设备以及工具的有机集合,这里的设备包括( )。A. 计算机主机、外部设备B. 计算机硬件C. 运算器、存储器D. 硬件、软件、数据库
参考答案:D
◆ 考点:信息系统是人、规章制度、设备、工具的有机集合,其中“设备”是广义的,包括硬件、软件、数据库(讲义P6)。
⚠ 易错提示:“设备”不要狭义理解成只指硬件机器;它涵盖硬件+软件+数据库。A/B/C都只说了硬件的一部分。
讲义原页对照 第6页 · 信息系统组成
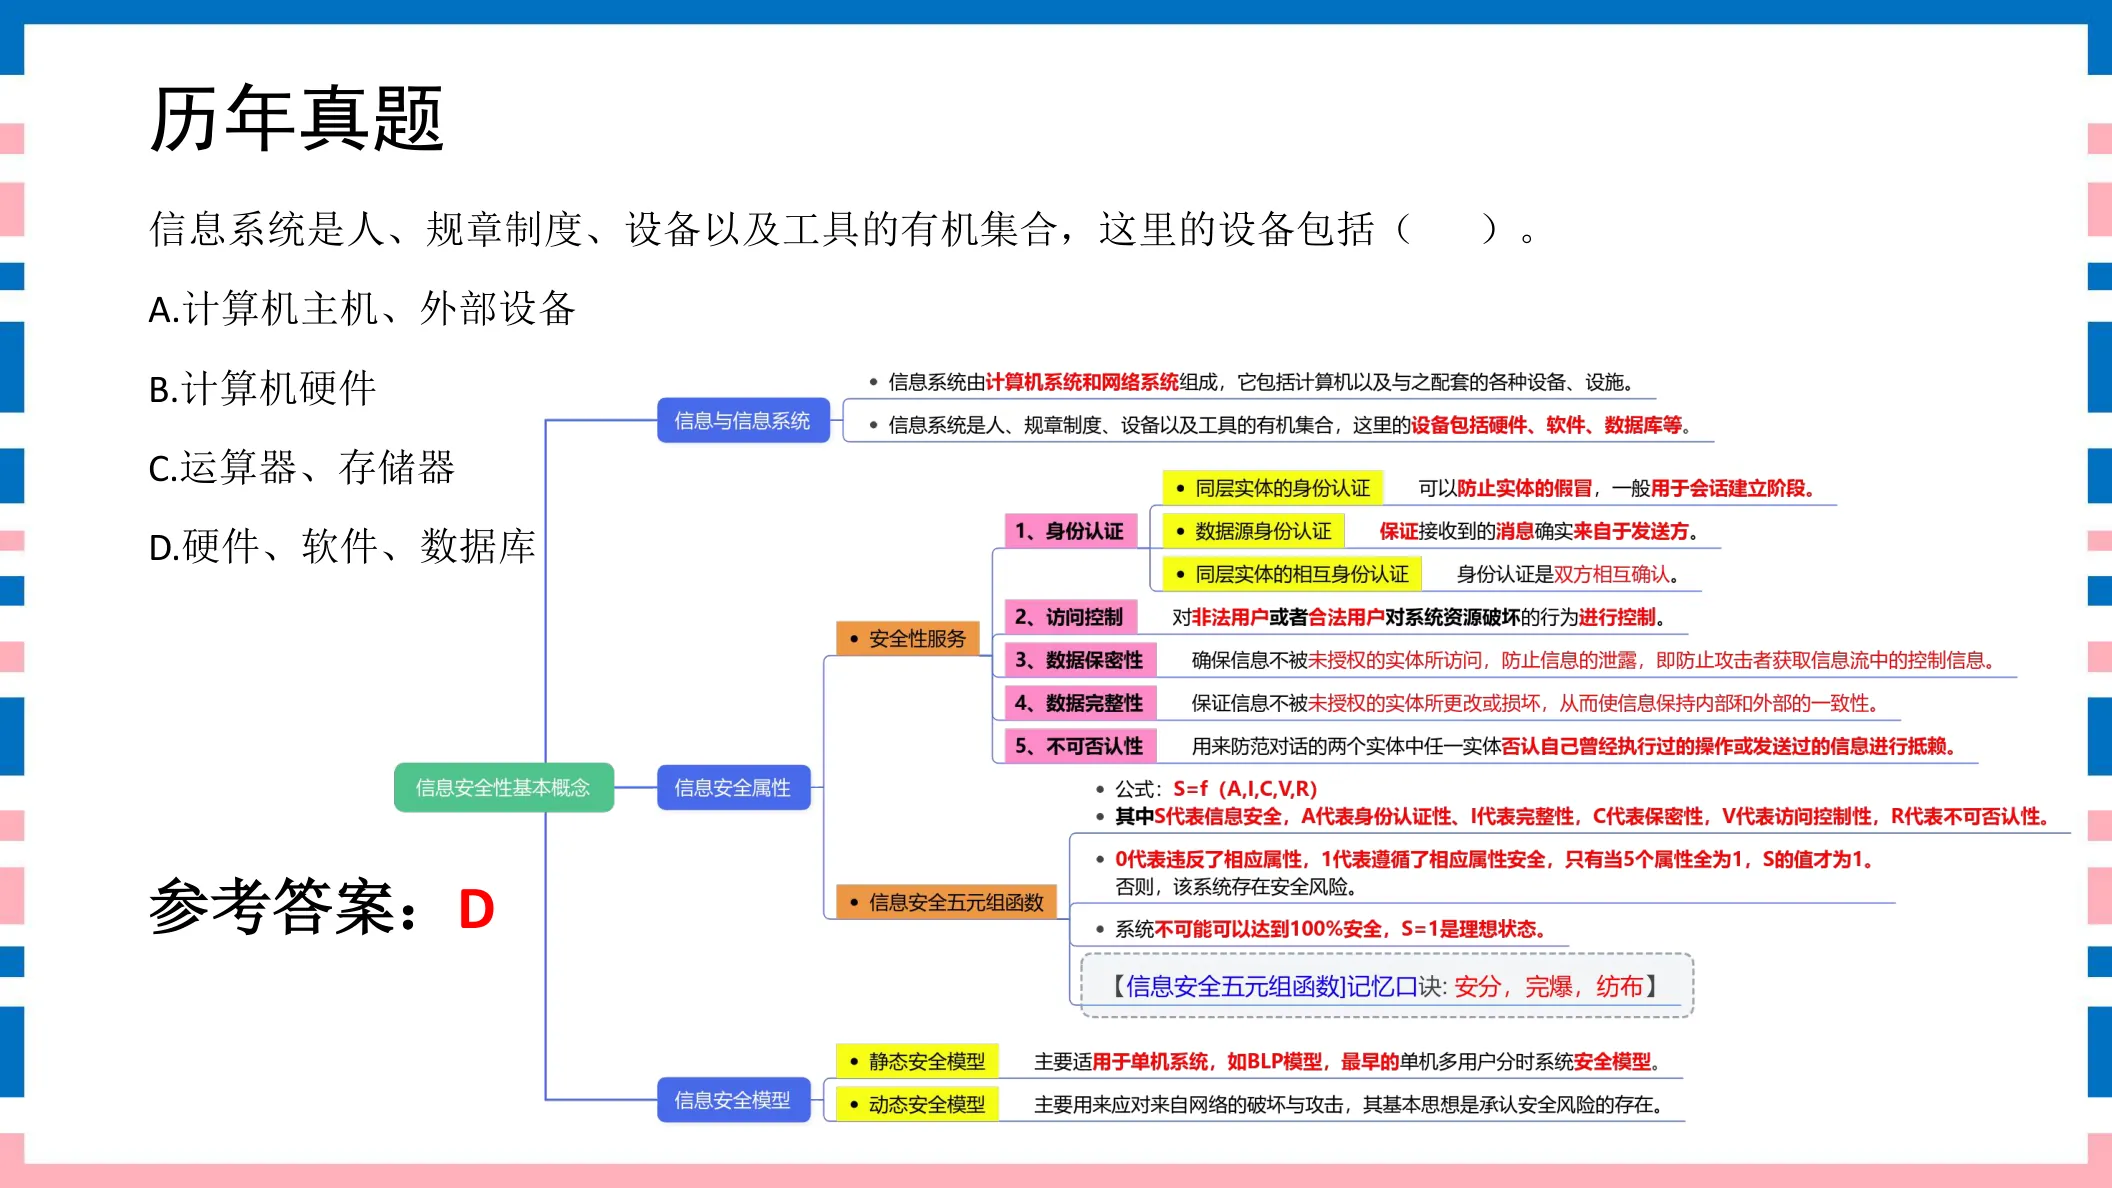
点击图片可弹层放大查看讲义原页
信息安全五元组题 5–7 · 3 题
51分信息安全五元组讲义第8页
信息安全可以表示成一个五元组的函数,即( )。A. S=f (A,I,I,V,R)B. S=f (A,l,C,V,R)C. S=f (A,C,I,A,R)D. S=f (A,I,l,C,A,R)
参考答案:B
◆ 考点:信息安全表示为五元组函数 S=f(A,I,C,V,R)(讲义P8)。
◆ 判定:B 即 S=f(A,I,C,V,R)(题中 I 印刷形似小写 l);其余选项字母个数/顺序均错。
⚠ 易错提示:记住五个字母 A-I-C-V-R;题干里那个形似小写 l 的其实是大写 I。选项D是6个字母,明显凑数。
讲义原页对照 第8页 · 信息安全五元组
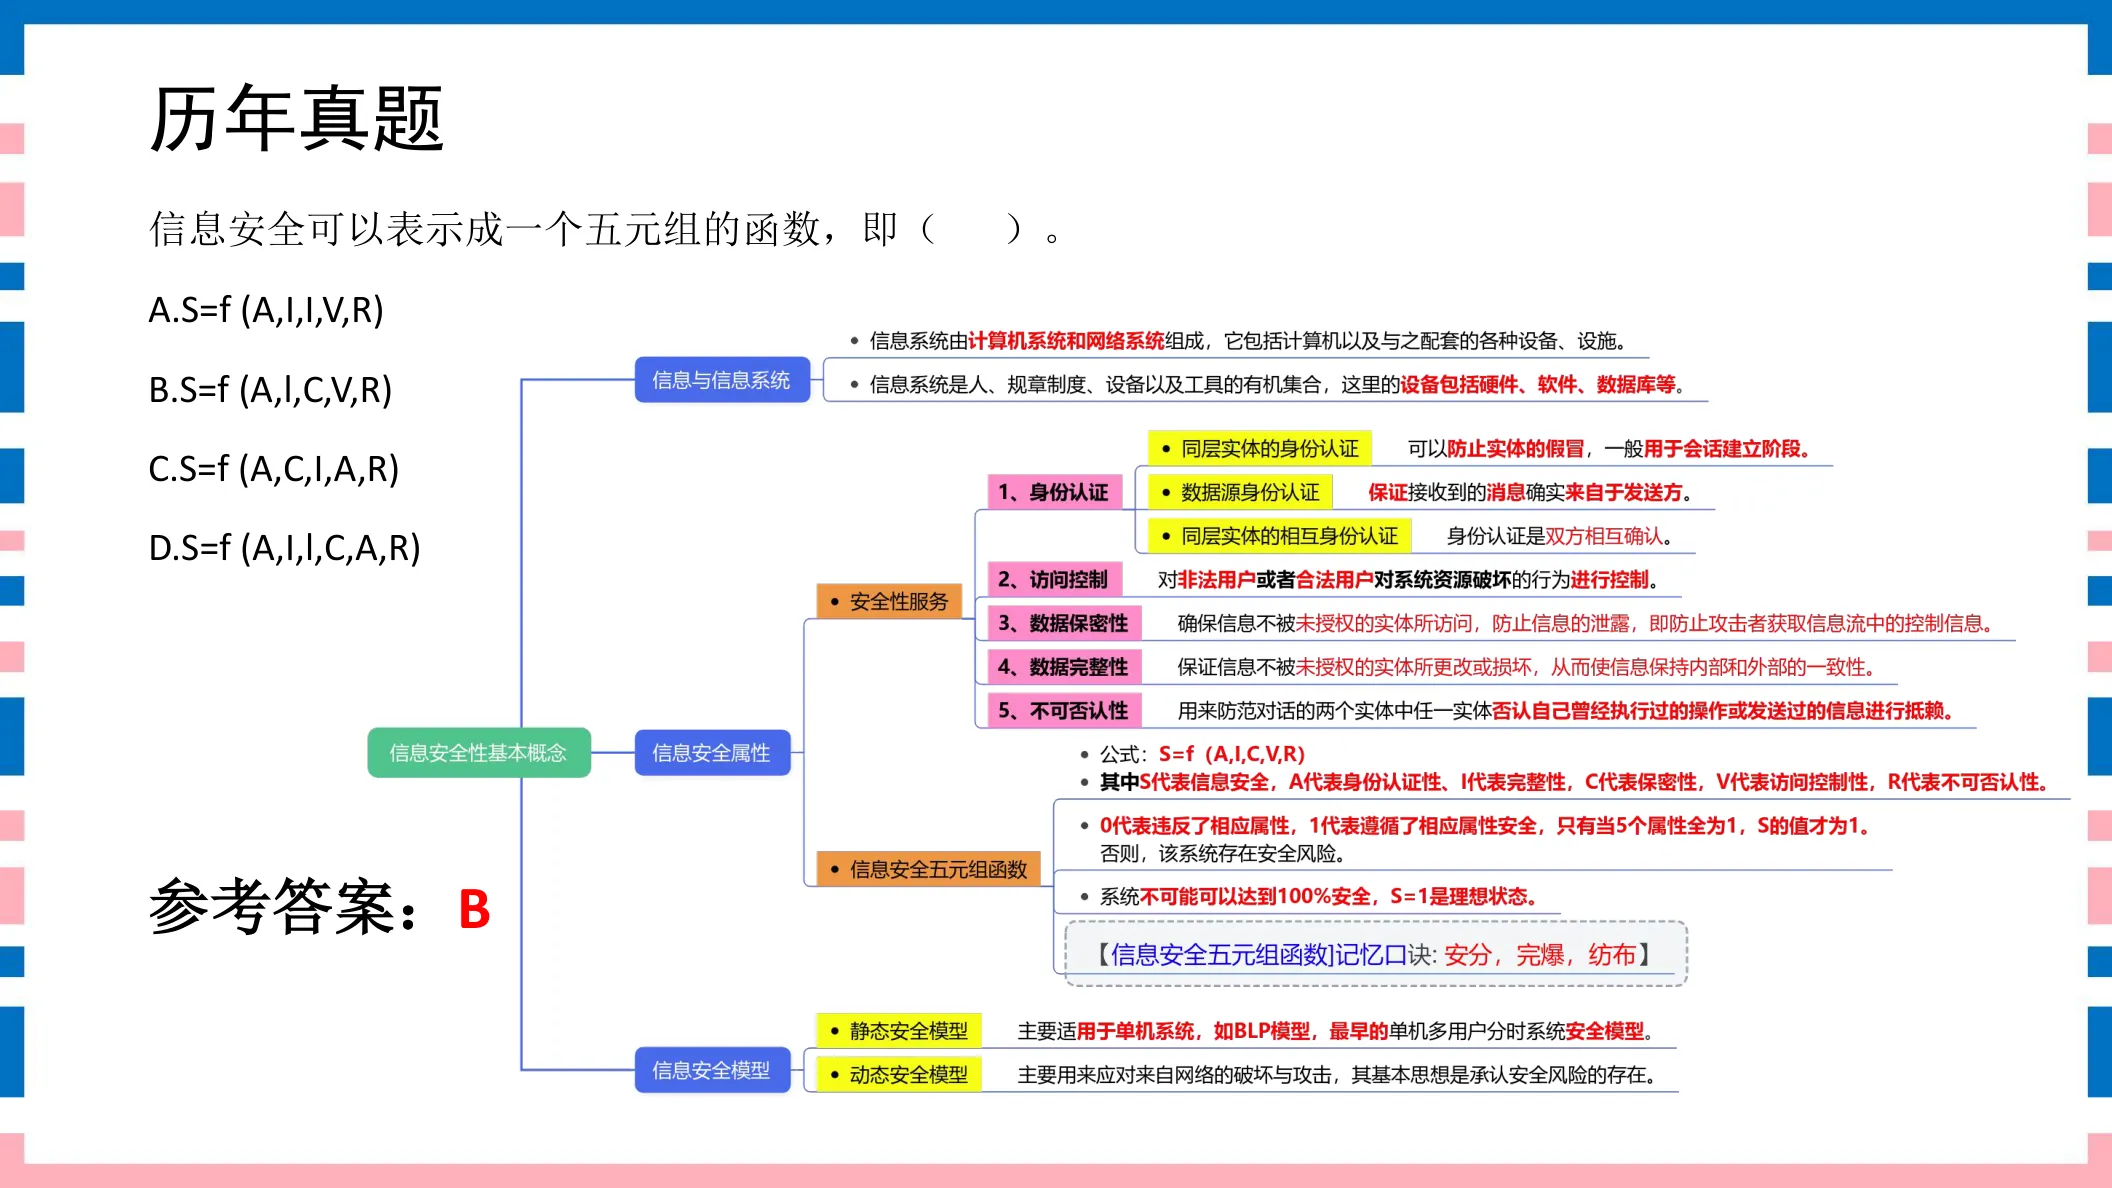
点击图片可弹层放大查看讲义原页
61分信息安全五元组讲义第10页
信息安全可以表示成一个五元组的函数,即五个属性组成的函数S=f(A,I,C,V,R),其中C代表( )。A. 完整性B. 保密性C. 访问控制性D. 不可否认性
参考答案:B
◆ 考点:S=f(A,I,C,V,R) 中 C=保密性 Confidentiality(讲义P10)。
◆ 判定:I 才是完整性,故A错;访问控制性、不可否认性均不对应C。
⚠ 易错提示:按英文首字母记:C=Confidentiality=保密性,I=Integrity=完整性。别把C记成“完整”。
讲义原页对照 第10页 · 信息安全五元组
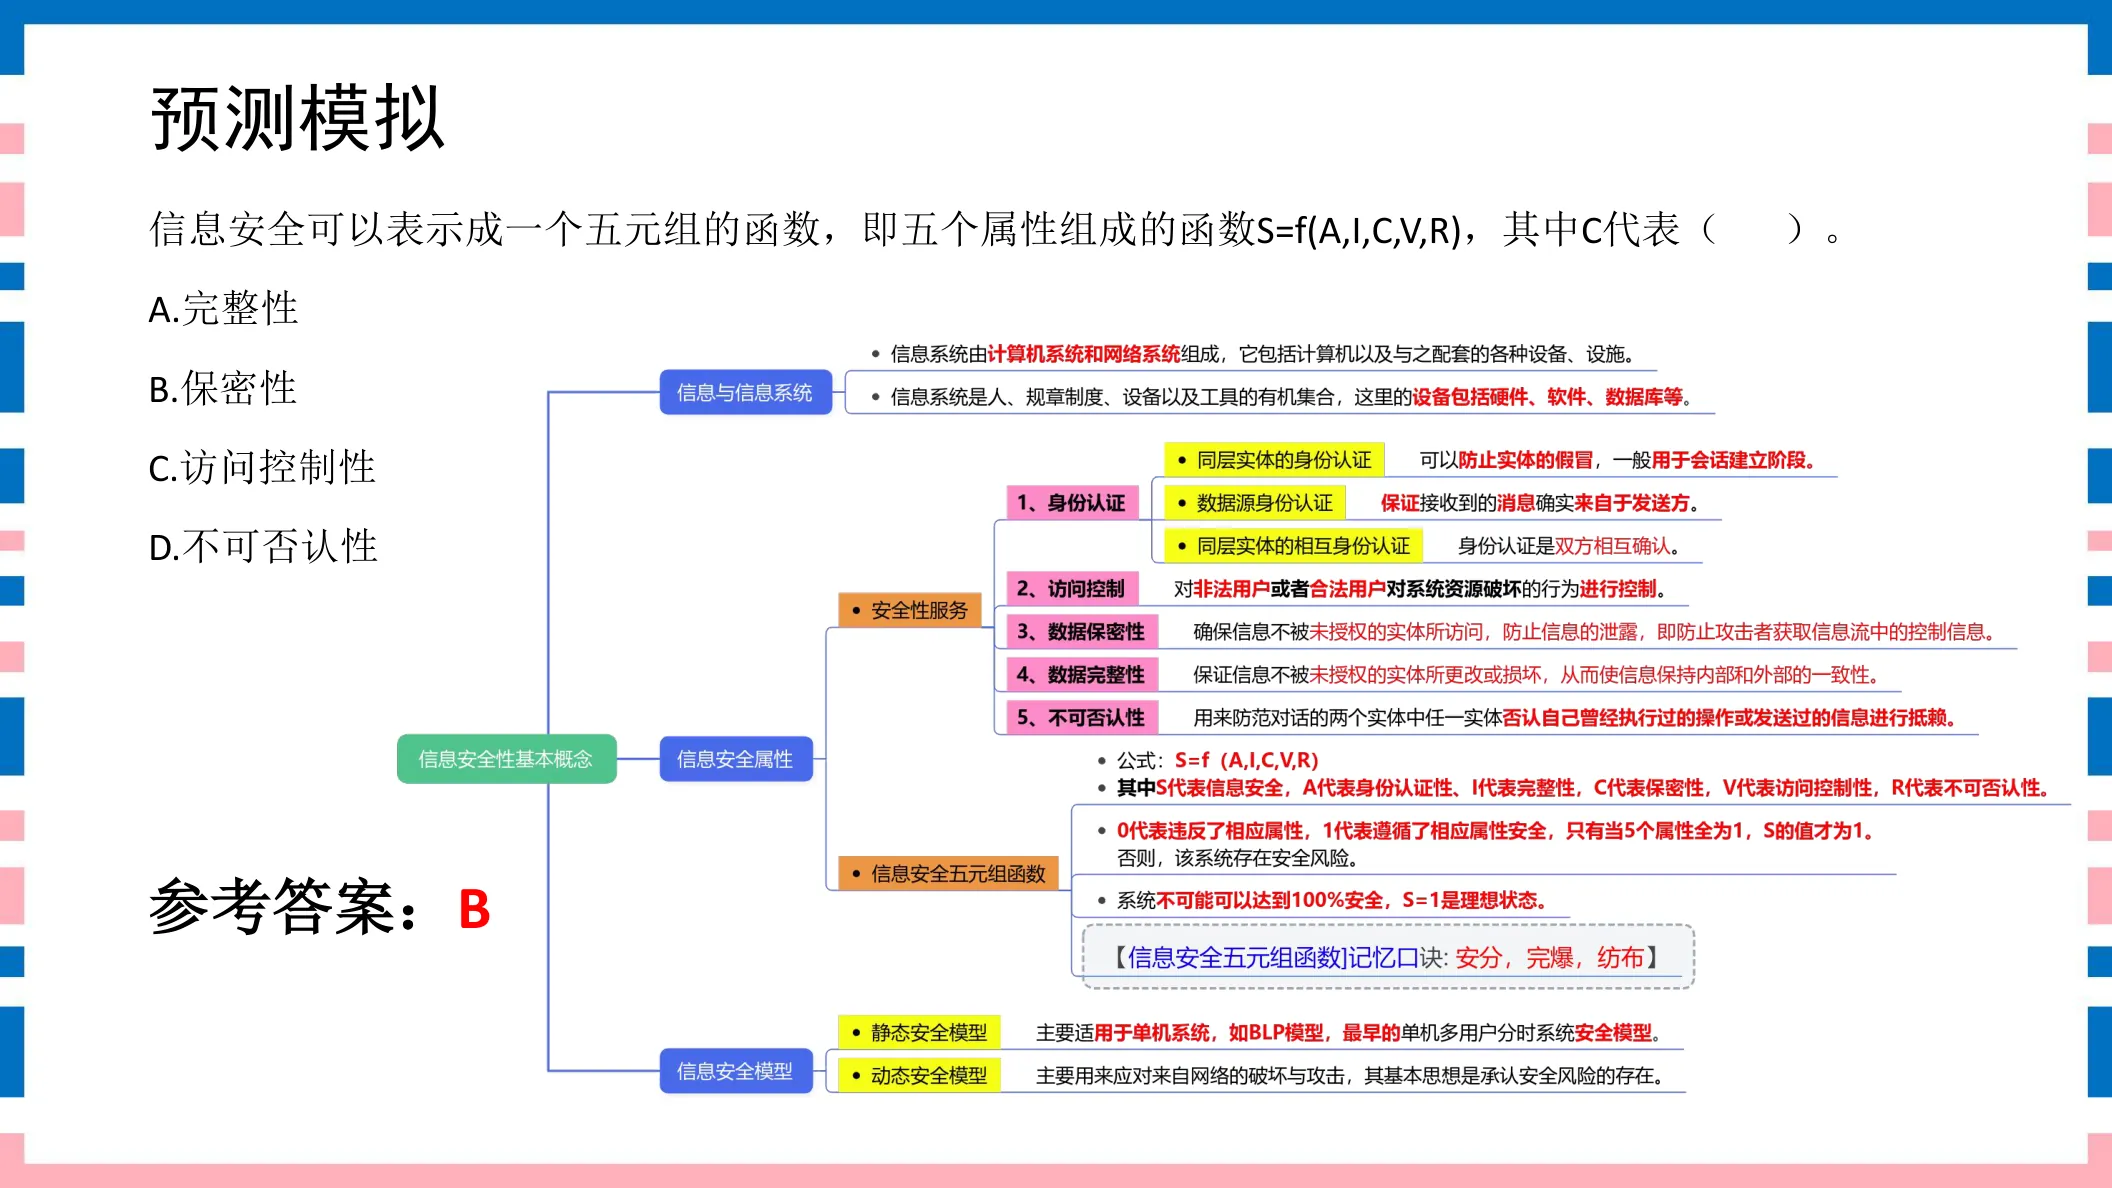
点击图片可弹层放大查看讲义原页
71分信息安全五元组讲义第12页
信息安全可以表示成一个五元组的函数,即五个属性组成的函数S=f(A,I,C,V,R),下列描述正确的是( )。A. S代表信息安全,A代表身份认证性B. 当属性为0,表示信息是安全的C. 当5个属性全为1,说明该系统存在风险D. S=1是100%安全
参考答案:A
◆ 考点:S 代表信息安全,A 代表身份认证性(讲义P12)。
◆ 判定:B属性为0=不安全;C五属性全为1=最安全而非有风险;D S=1并非100%安全,故只有A正确。
⚠ 易错提示:属性取值别记反:属性=1才安全,全1最安全;S=1也不等于100%安全。
讲义原页对照 第12页 · 信息安全五元组
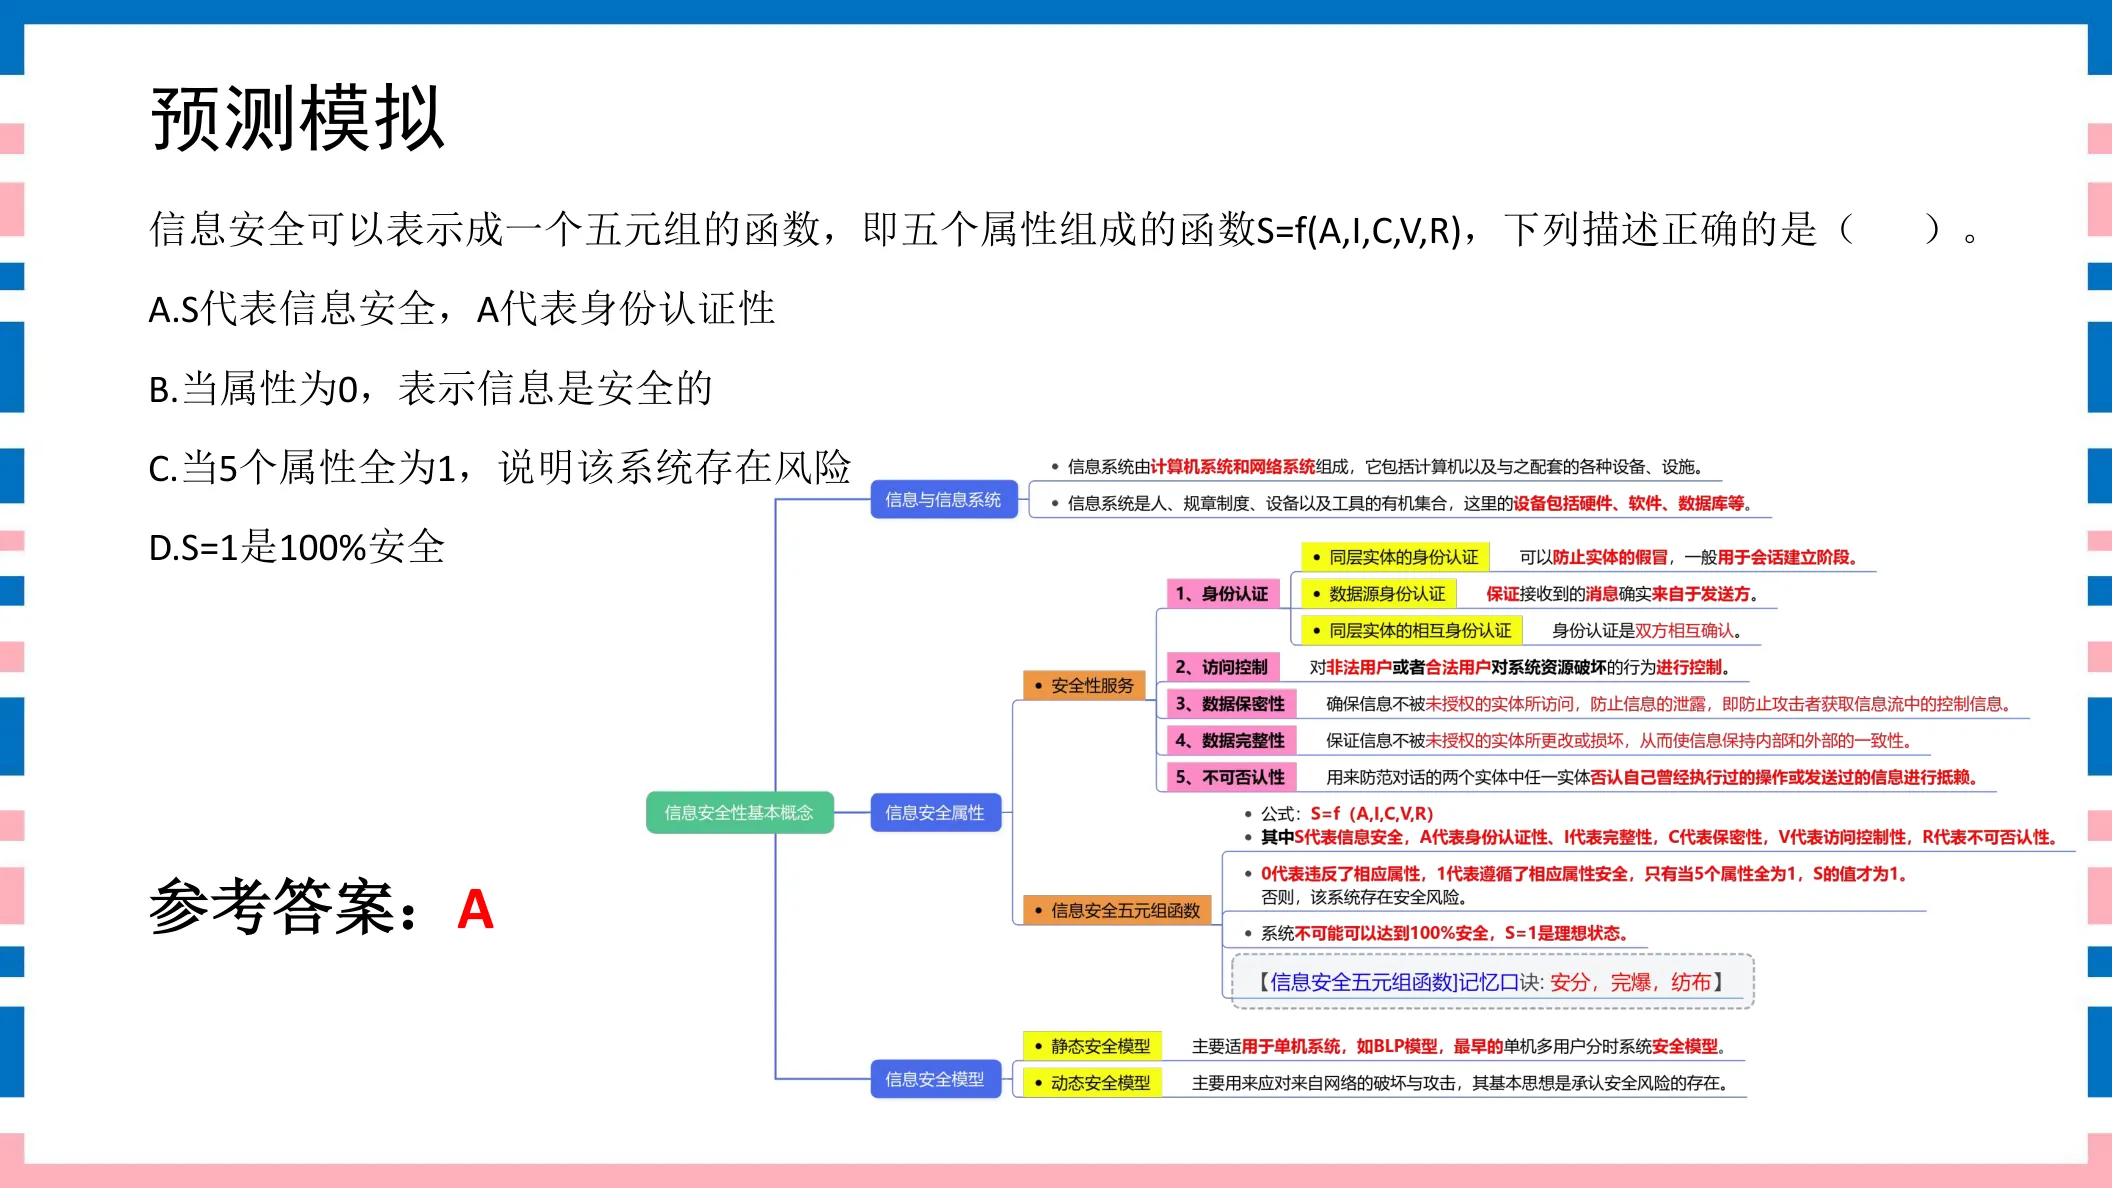
点击图片可弹层放大查看讲义原页
身份认证服务方式题 8–8 · 1 题
81分身份认证服务方式讲义第9页
以下哪种不是身份认证的服务方式( )。A. 同层实体身份认证B. 数据源身份认证C. 同层实体相互身份认证D. 数据目的地身份认证
参考答案:D
◆ 考点:OSI身份认证服务方式有:同层实体身份认证、数据源身份认证、同层实体相互身份认证(讲义P9)。
◆ 判定:没有“数据目的地身份认证”这种说法 → D。
⚠ 易错提示:认证对象是“实体”和“数据源”,没有“数据目的地”。目的地是接收方,不是认证服务类型。
讲义原页对照 第9页 · 身份认证服务方式
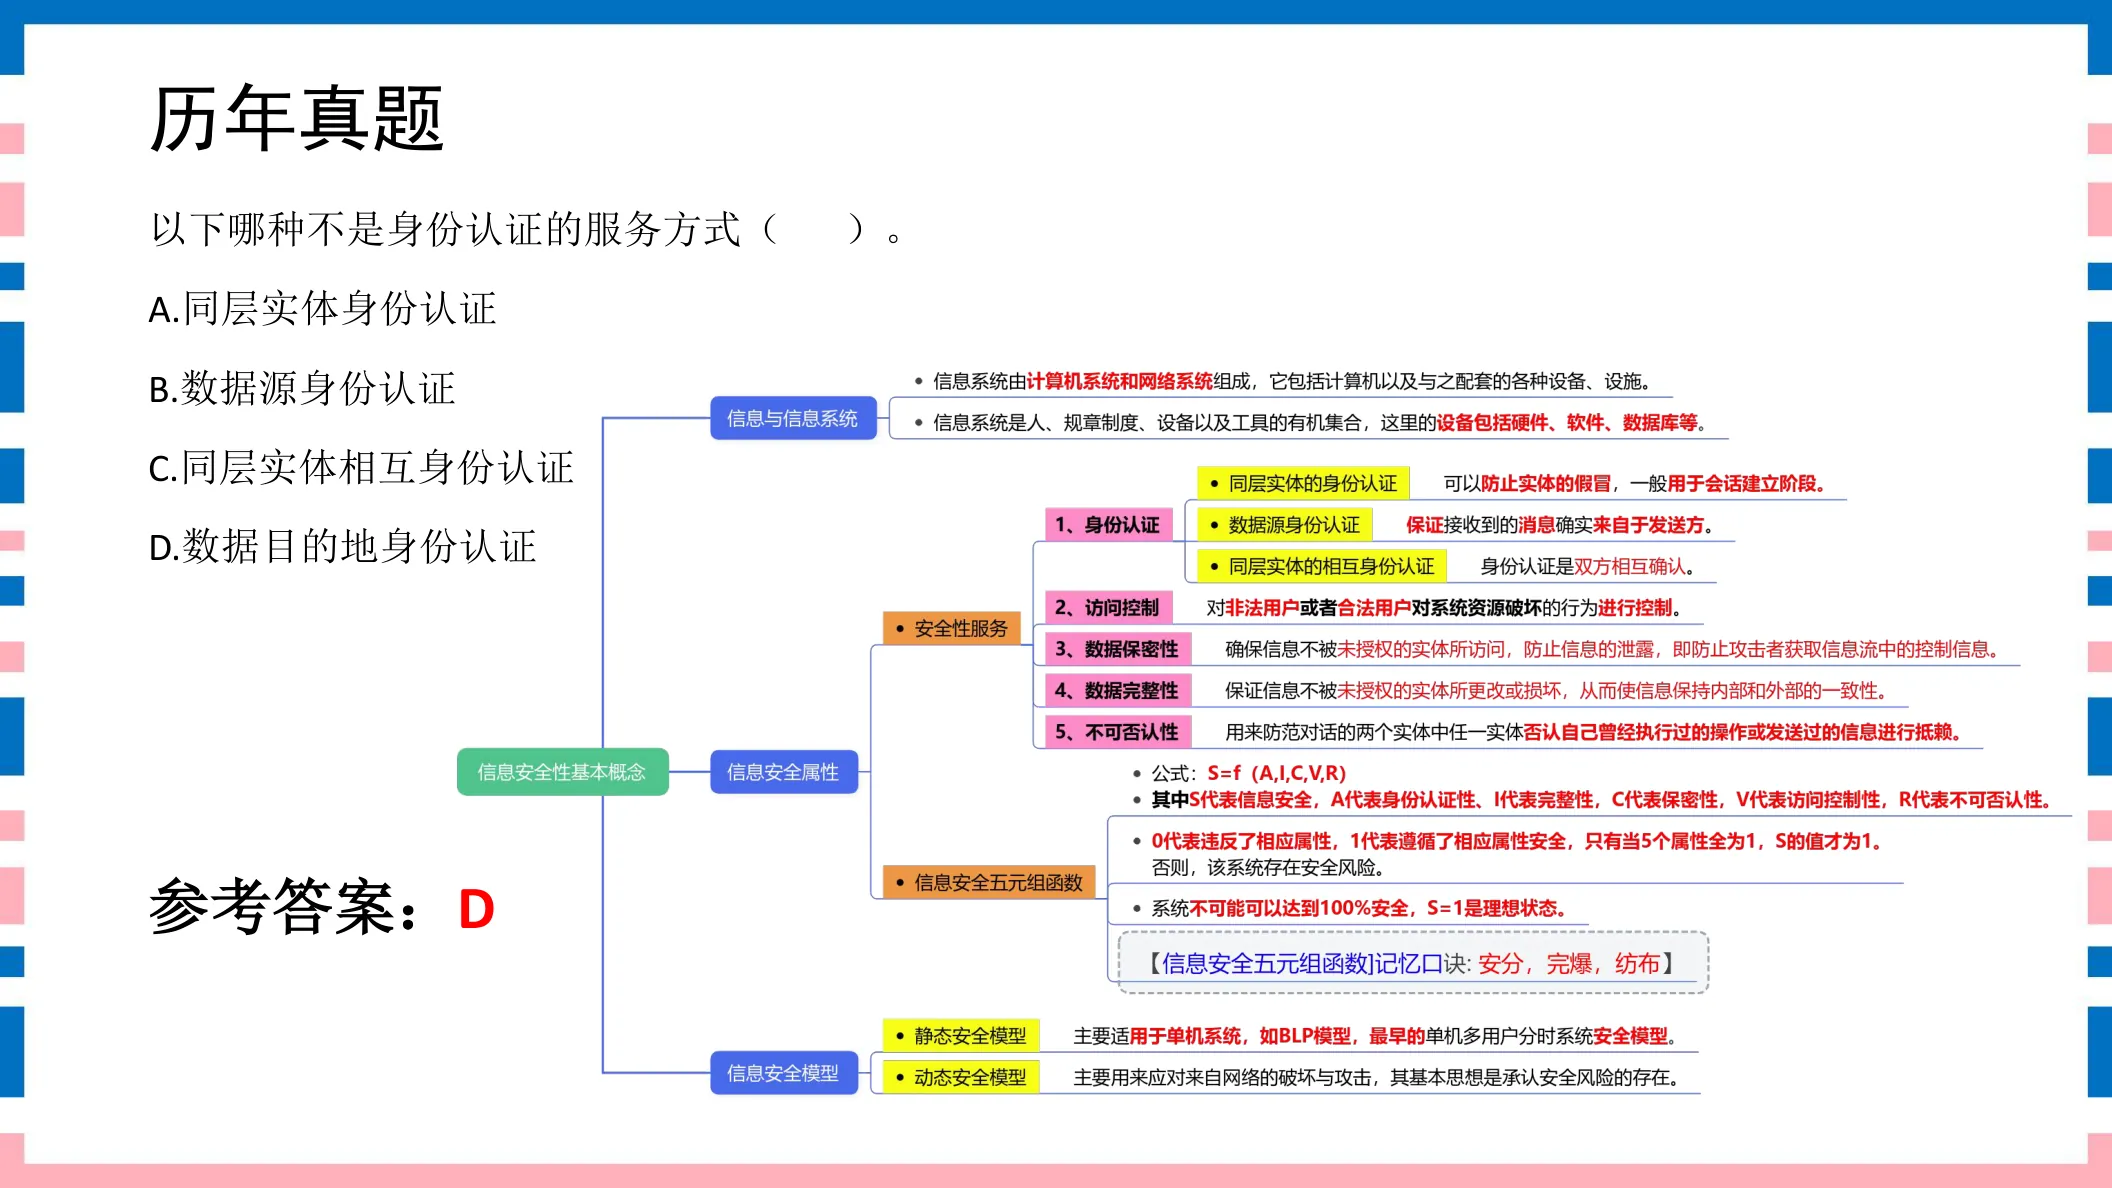
点击图片可弹层放大查看讲义原页
信息安全模型题 9–9 · 1 题
91分信息安全模型讲义第13页
下列描述信息安全模型错误的是( )。A. 静态安全模型用于单机系统B. BLP模型是最早的静态安全模型C. 动态安全模型主要用来应对网络的破坏与攻击D. 动态安全模型不承认安全风险存在
参考答案:D
◆ 考点:静态安全模型用于单机(BLP是最早的静态模型),动态安全模型应对网络破坏攻击——动态模型恰恰承认安全风险存在(讲义P13)。
◆ 判定:D说“动态模型不承认风险存在”与事实相反 → 错误项即答案。
⚠ 易错提示:静态模型=理想化不承认风险;动态模型=承认风险、主动应对。D把两者说反了。
讲义原页对照 第13页 · 信息安全模型
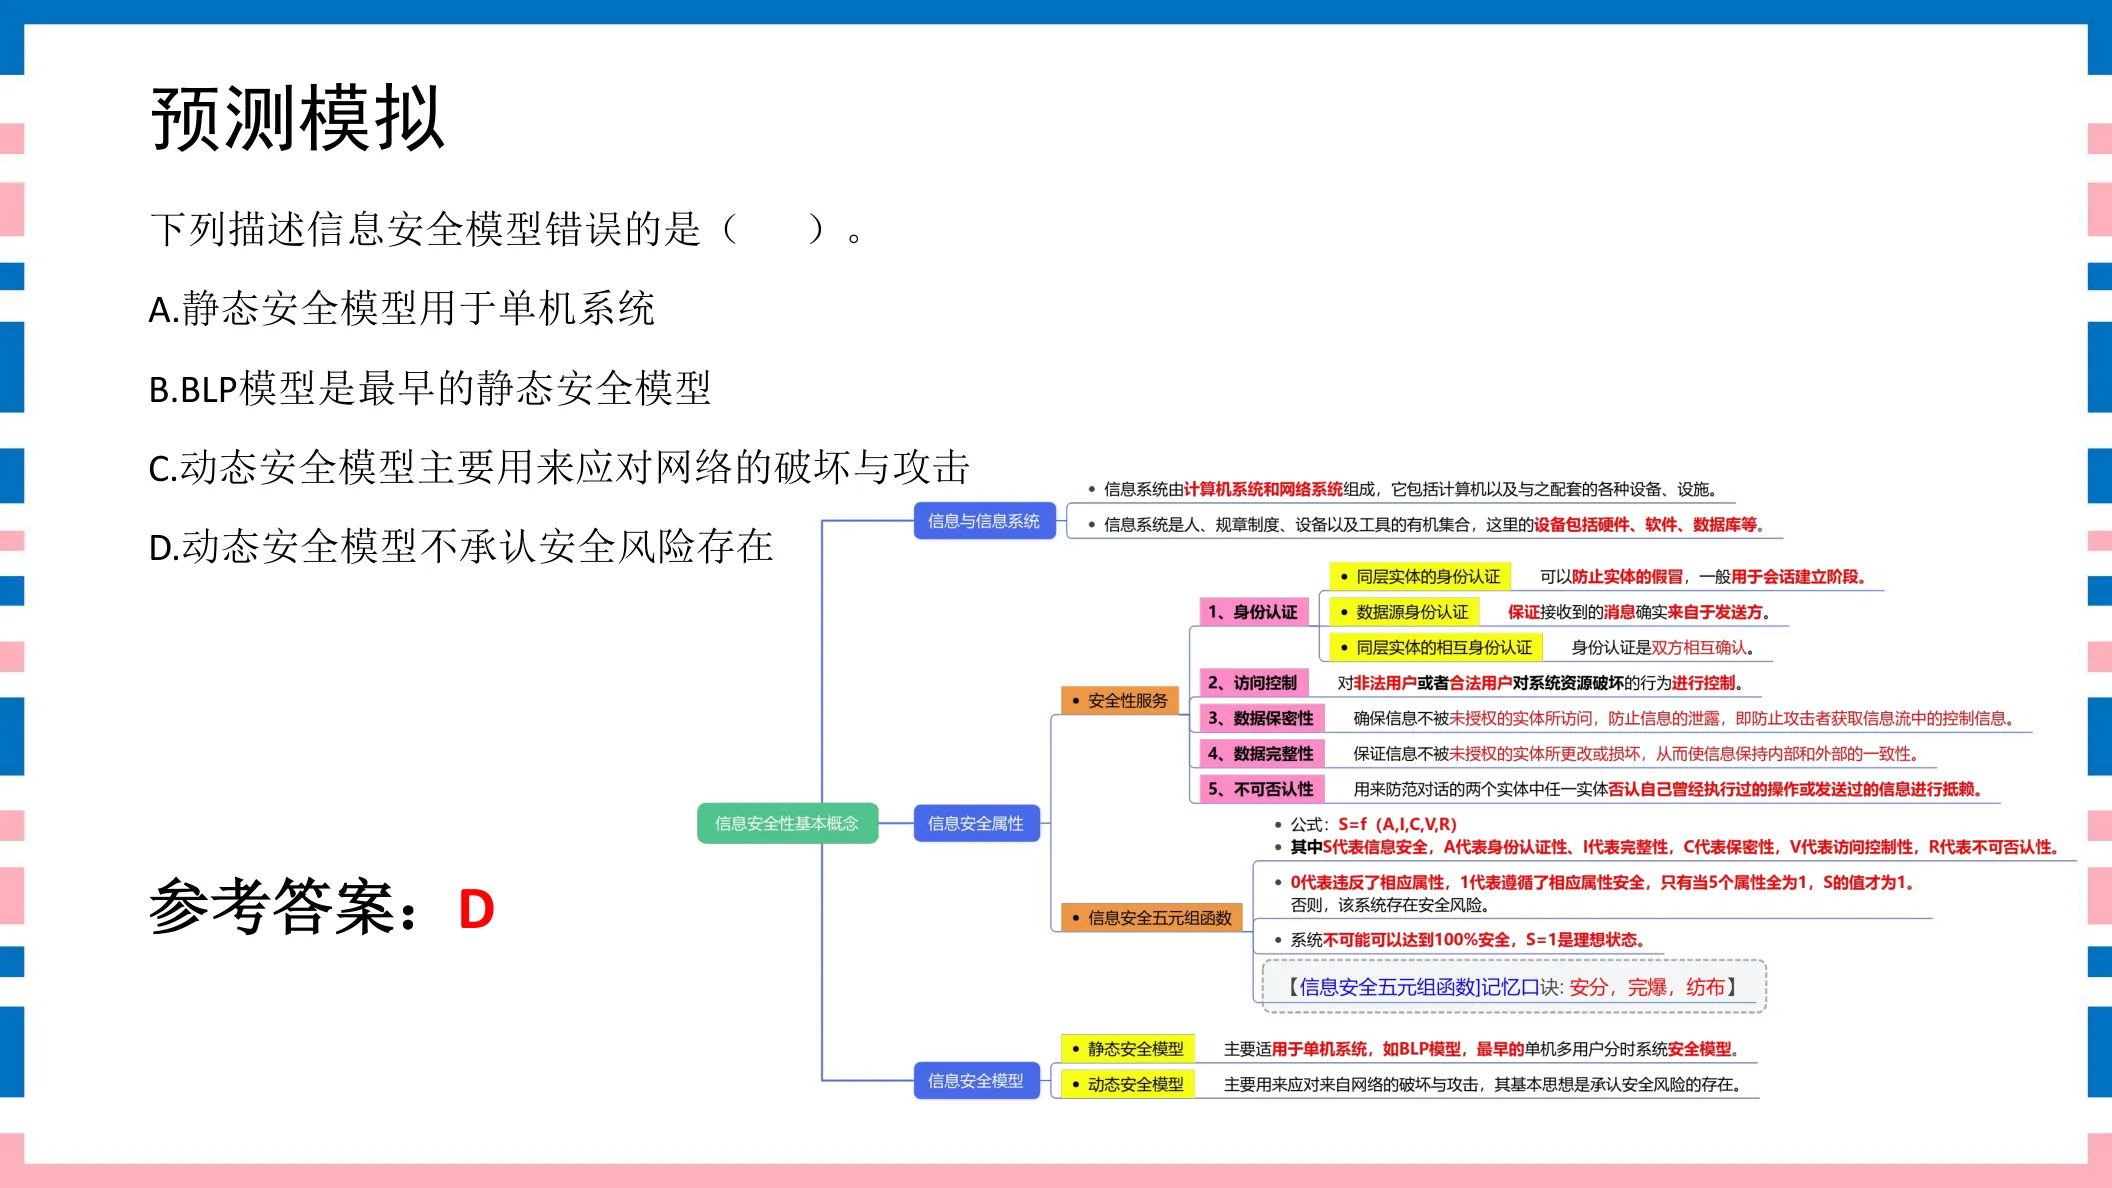
点击图片可弹层放大查看讲义原页
计算机病毒特征题 10–11 · 2 题
101分计算机病毒特征讲义第16页
计算机病毒是一种( ),具有隐蔽性、传染性、破坏性以及潜伏性等。A. 代码B. 程序C. 命令D. 指令
参考答案:B
◆ 考点:计算机病毒是一种程序,具有隐蔽性、传染性、破坏性、潜伏性等(讲义P16)。
⚠ 易错提示:病毒的本质是“程序”,不是一行代码/命令/指令;它是一段可独立运行的程序。
🔗 关联题:第11题(同考点,建议对比记忆)
讲义原页对照 第16页 · 计算机病毒特征
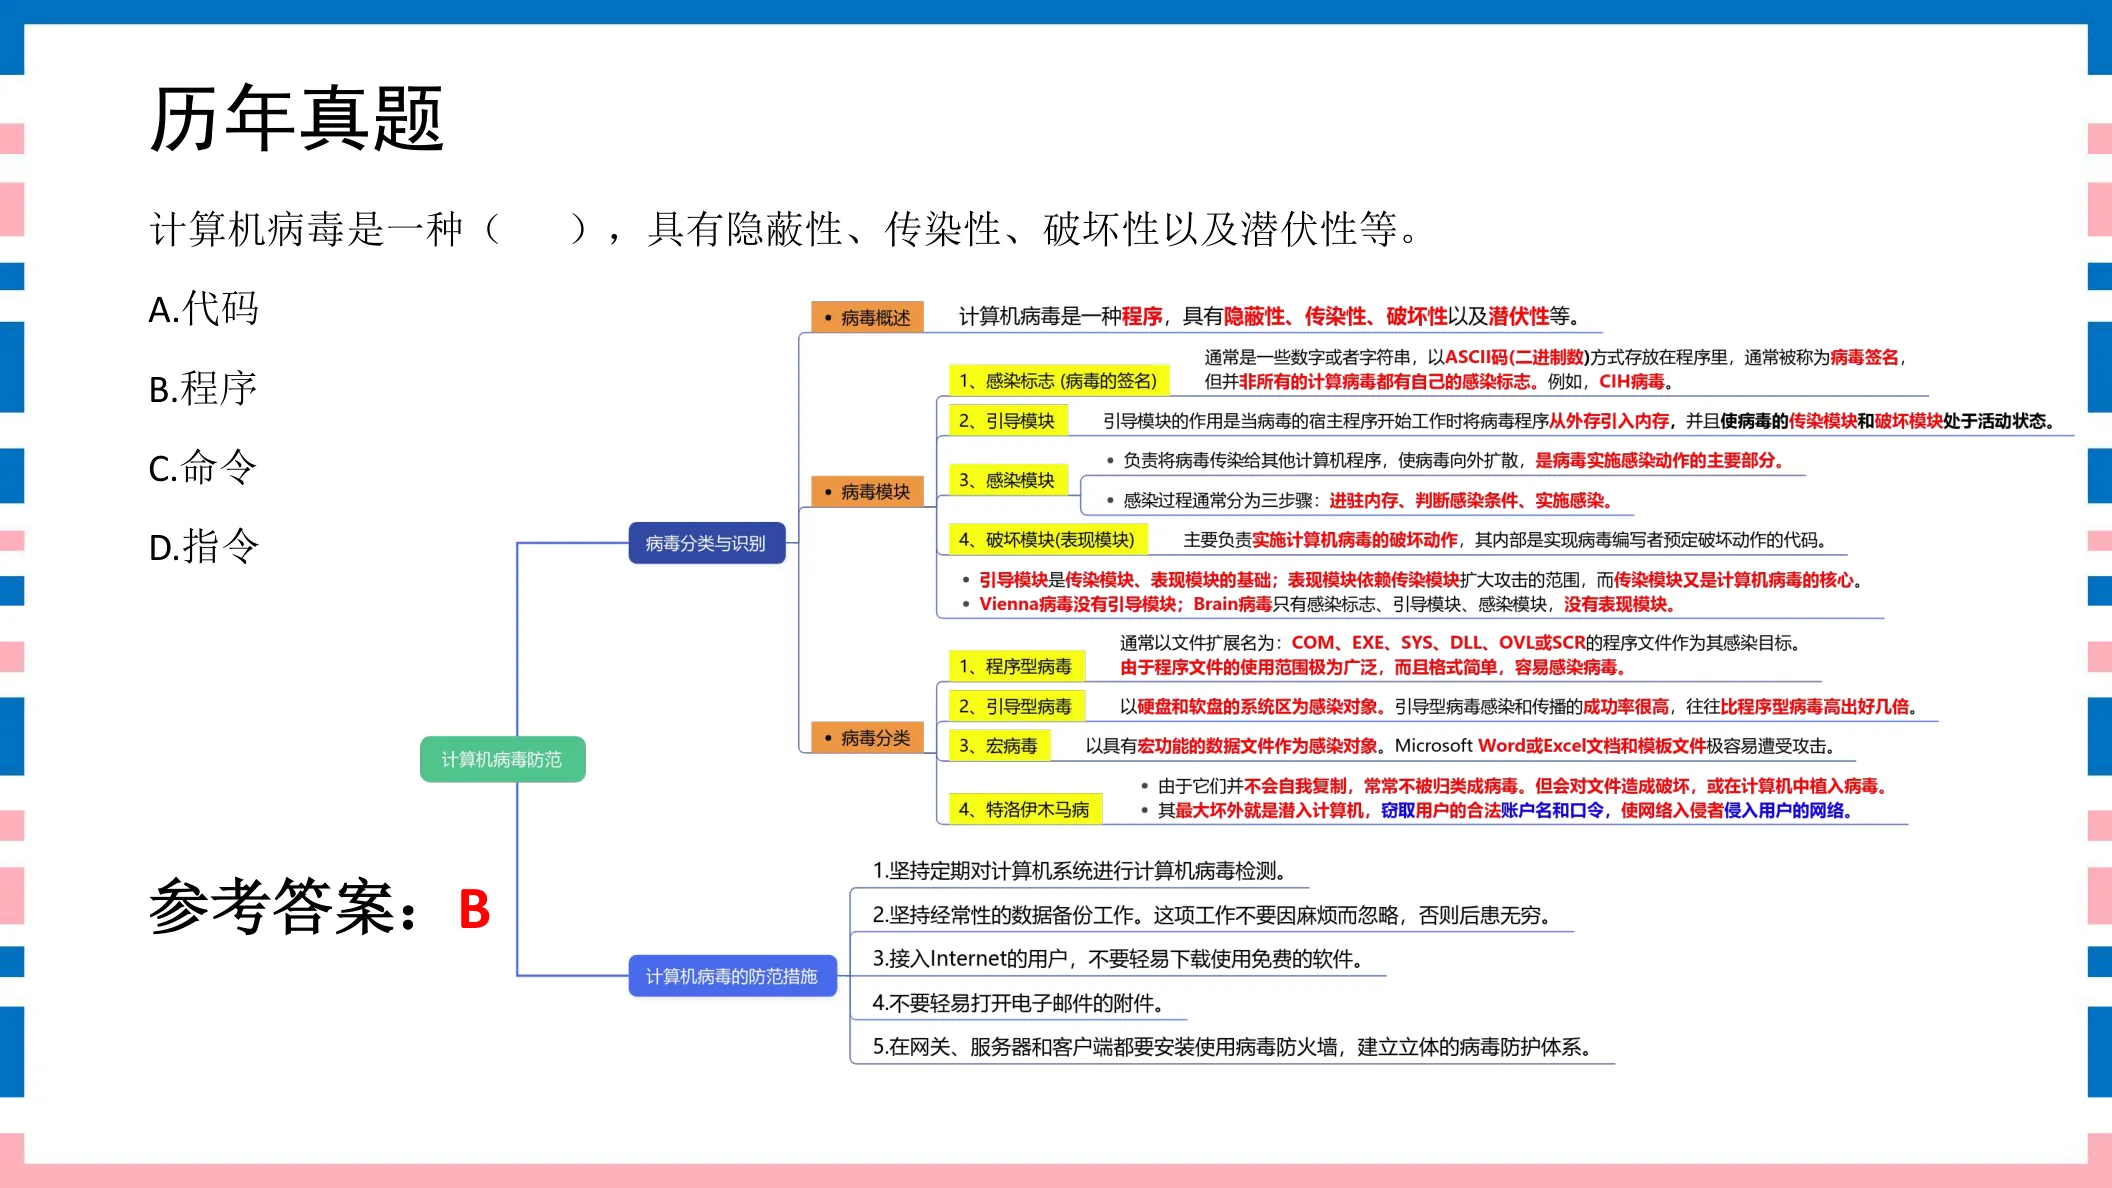
点击图片可弹层放大查看讲义原页
111分计算机病毒特征讲义第24页
下列不属于计算机病毒特征的是( )。A. 潜伏性B. 传染性C. 可预见性D. 隐蔽性
参考答案:C
◆ 考点:病毒特征:隐蔽性、传染性、破坏性、潜伏性——没有“可预见性”(讲义P24)。
⚠ 易错提示:病毒恰恰不可预见、难以预测;“可预见性”是反向干扰项。
🔗 关联题:第10题(同考点,建议对比记忆)
讲义原页对照 第24页 · 计算机病毒特征
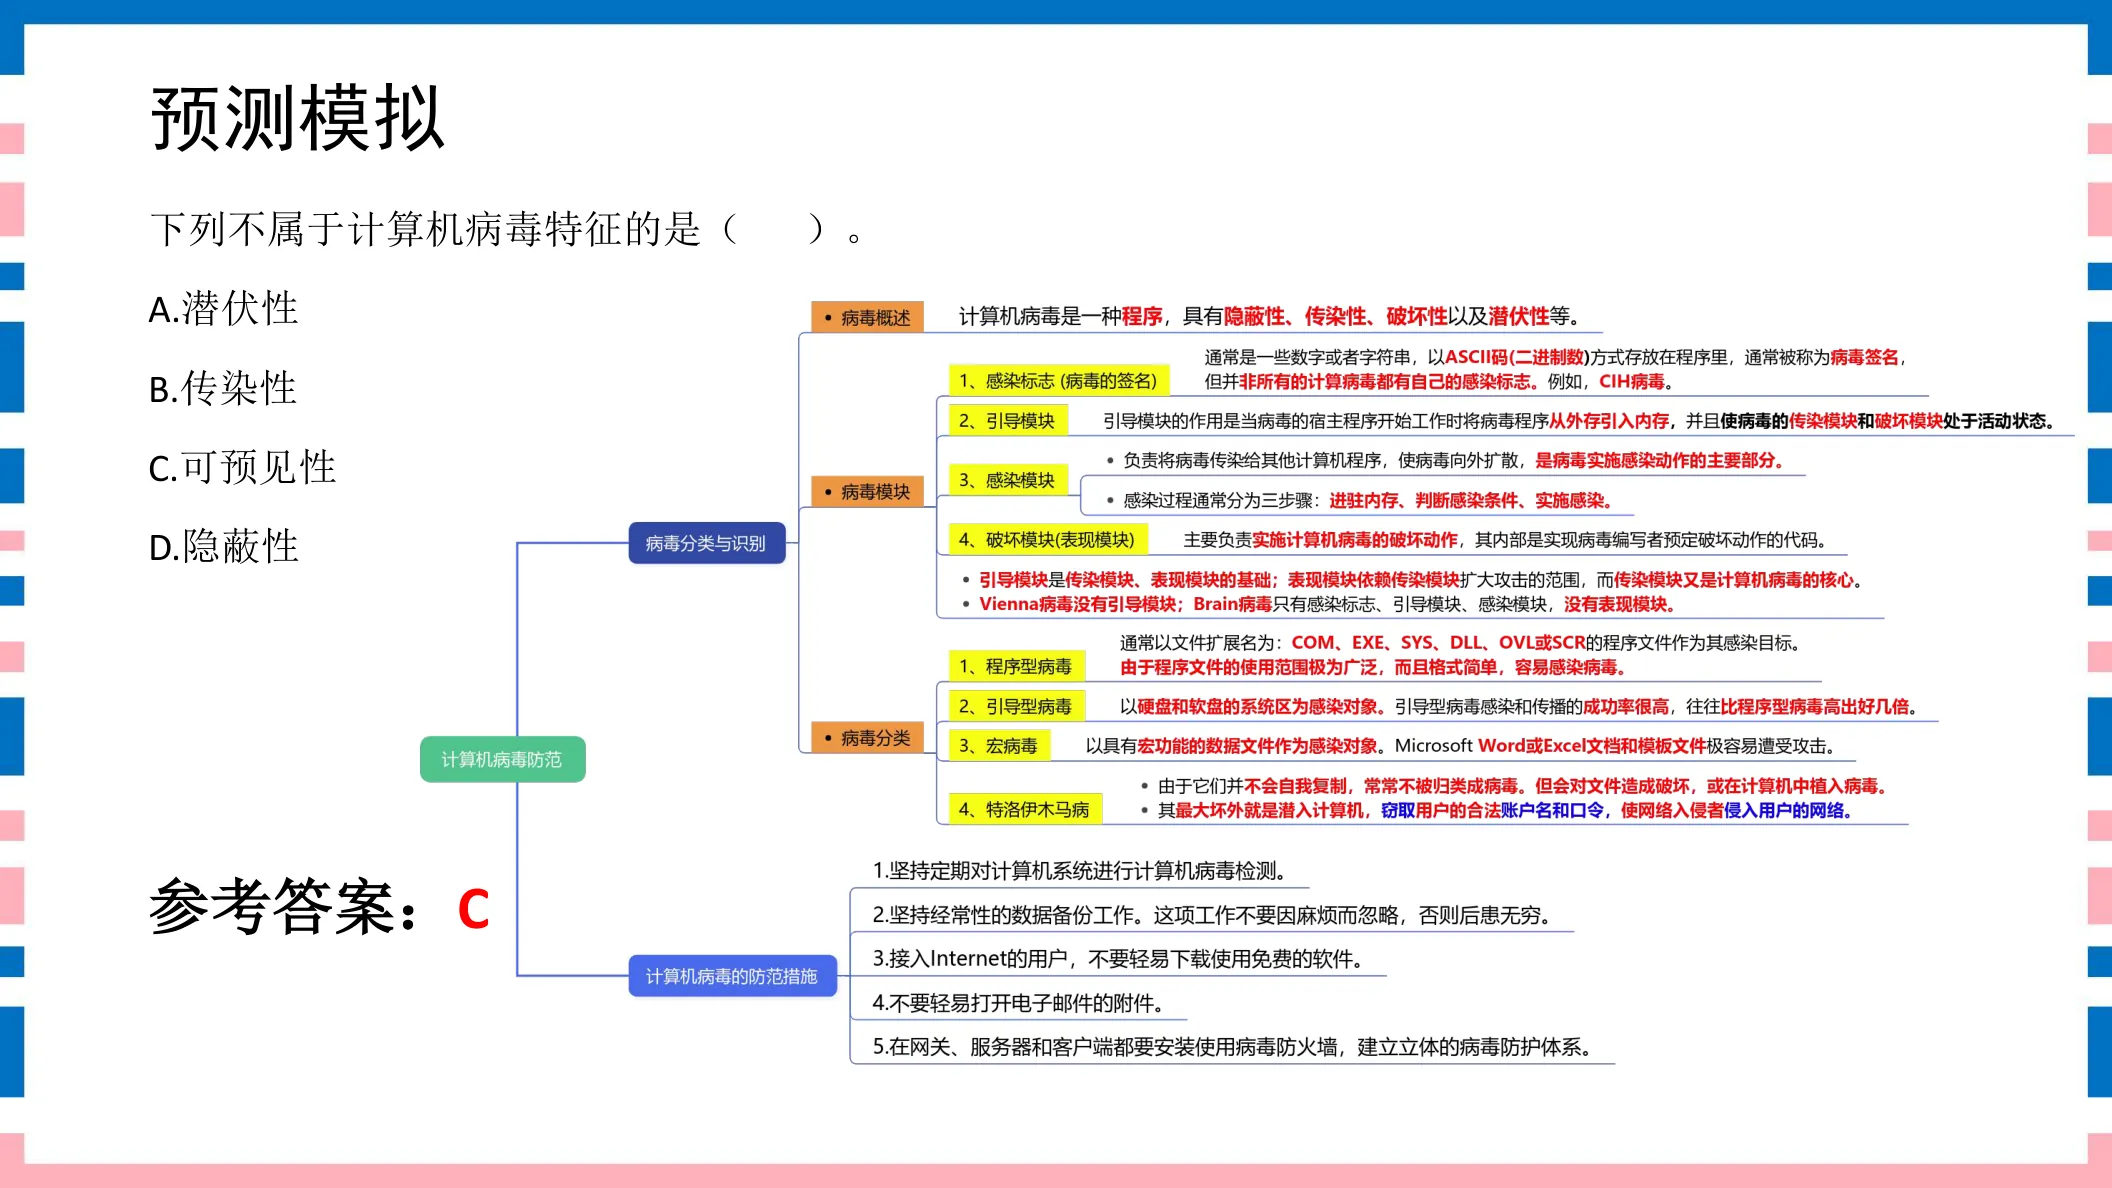
点击图片可弹层放大查看讲义原页
病毒结构与组成题 12–15 · 4 题
121分病毒结构与组成讲义第17页
感染标志通常是一些数字或者字符串,它们会以( )方式存放在程序里。A. 二进制B. 十进制C. 八进制D. 十六进制
参考答案:A
◆ 考点:感染标志是一些数字或字符串,以二进制方式存放在程序里(讲义P17)。
⚠ 易错提示:注意和第16题区分:本题问“存放方式”答二进制;第16题强调“以ASCII码、称病毒签名”。
讲义原页对照 第17页 · 病毒结构与组成
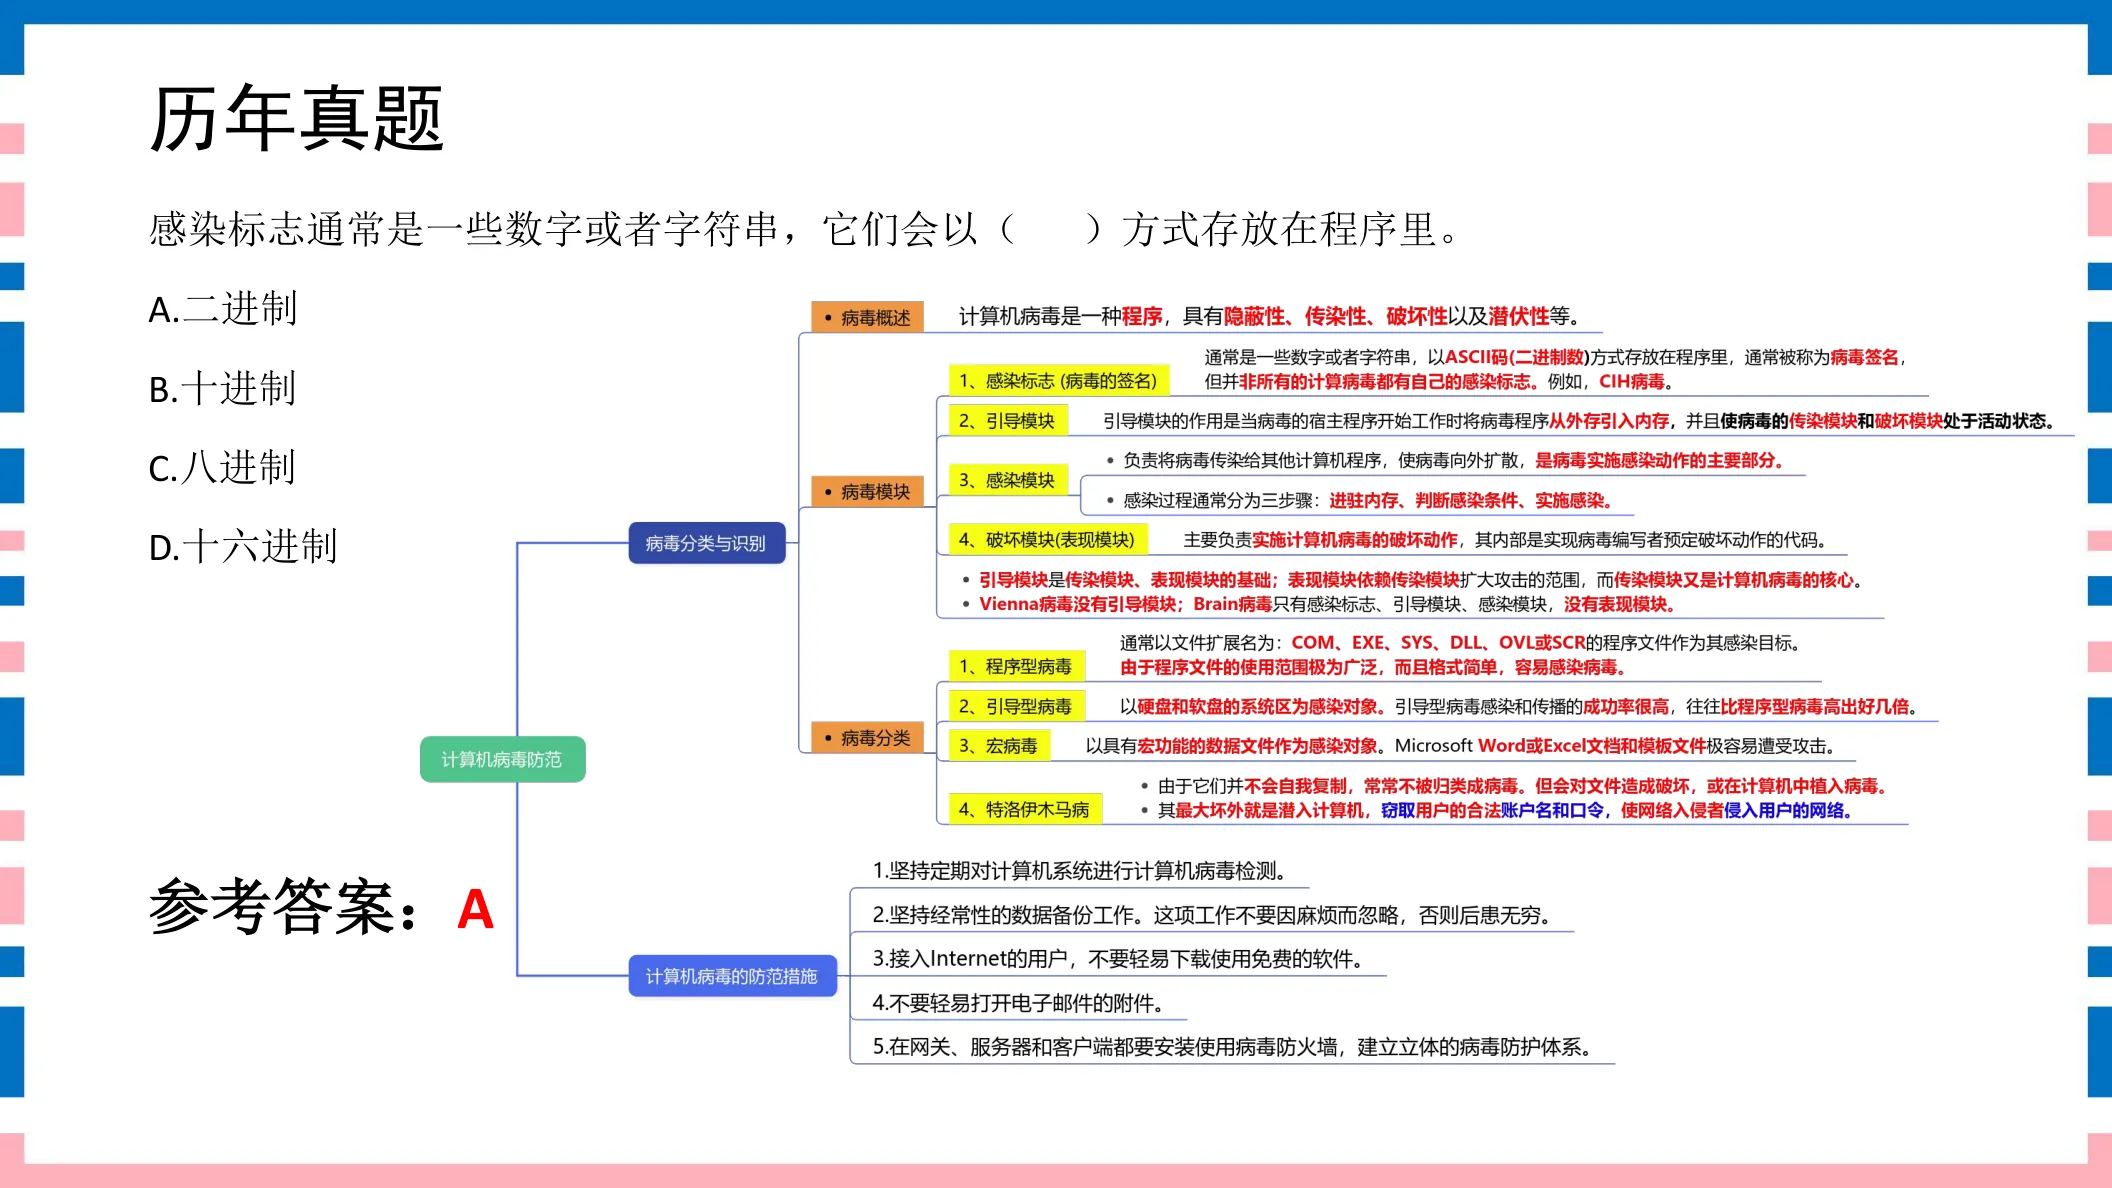
点击图片可弹层放大查看讲义原页
131分病毒结构与组成讲义第19页
计算机病毒一般由四个部分组成,其核心是( )。A. 感染标志B. 引导模块C. 感染模块D. 破坏模块
参考答案:C
◆ 考点:病毒一般由四部分组成,其核心是感染模块(负责把自身复制传染给其他程序)(讲义P19)。
⚠ 易错提示:四部分=引导模块、感染模块、破坏(表现)模块、感染标志;核心=感染模块,因为病毒要靠感染才能扩散。
讲义原页对照 第19页 · 病毒结构与组成
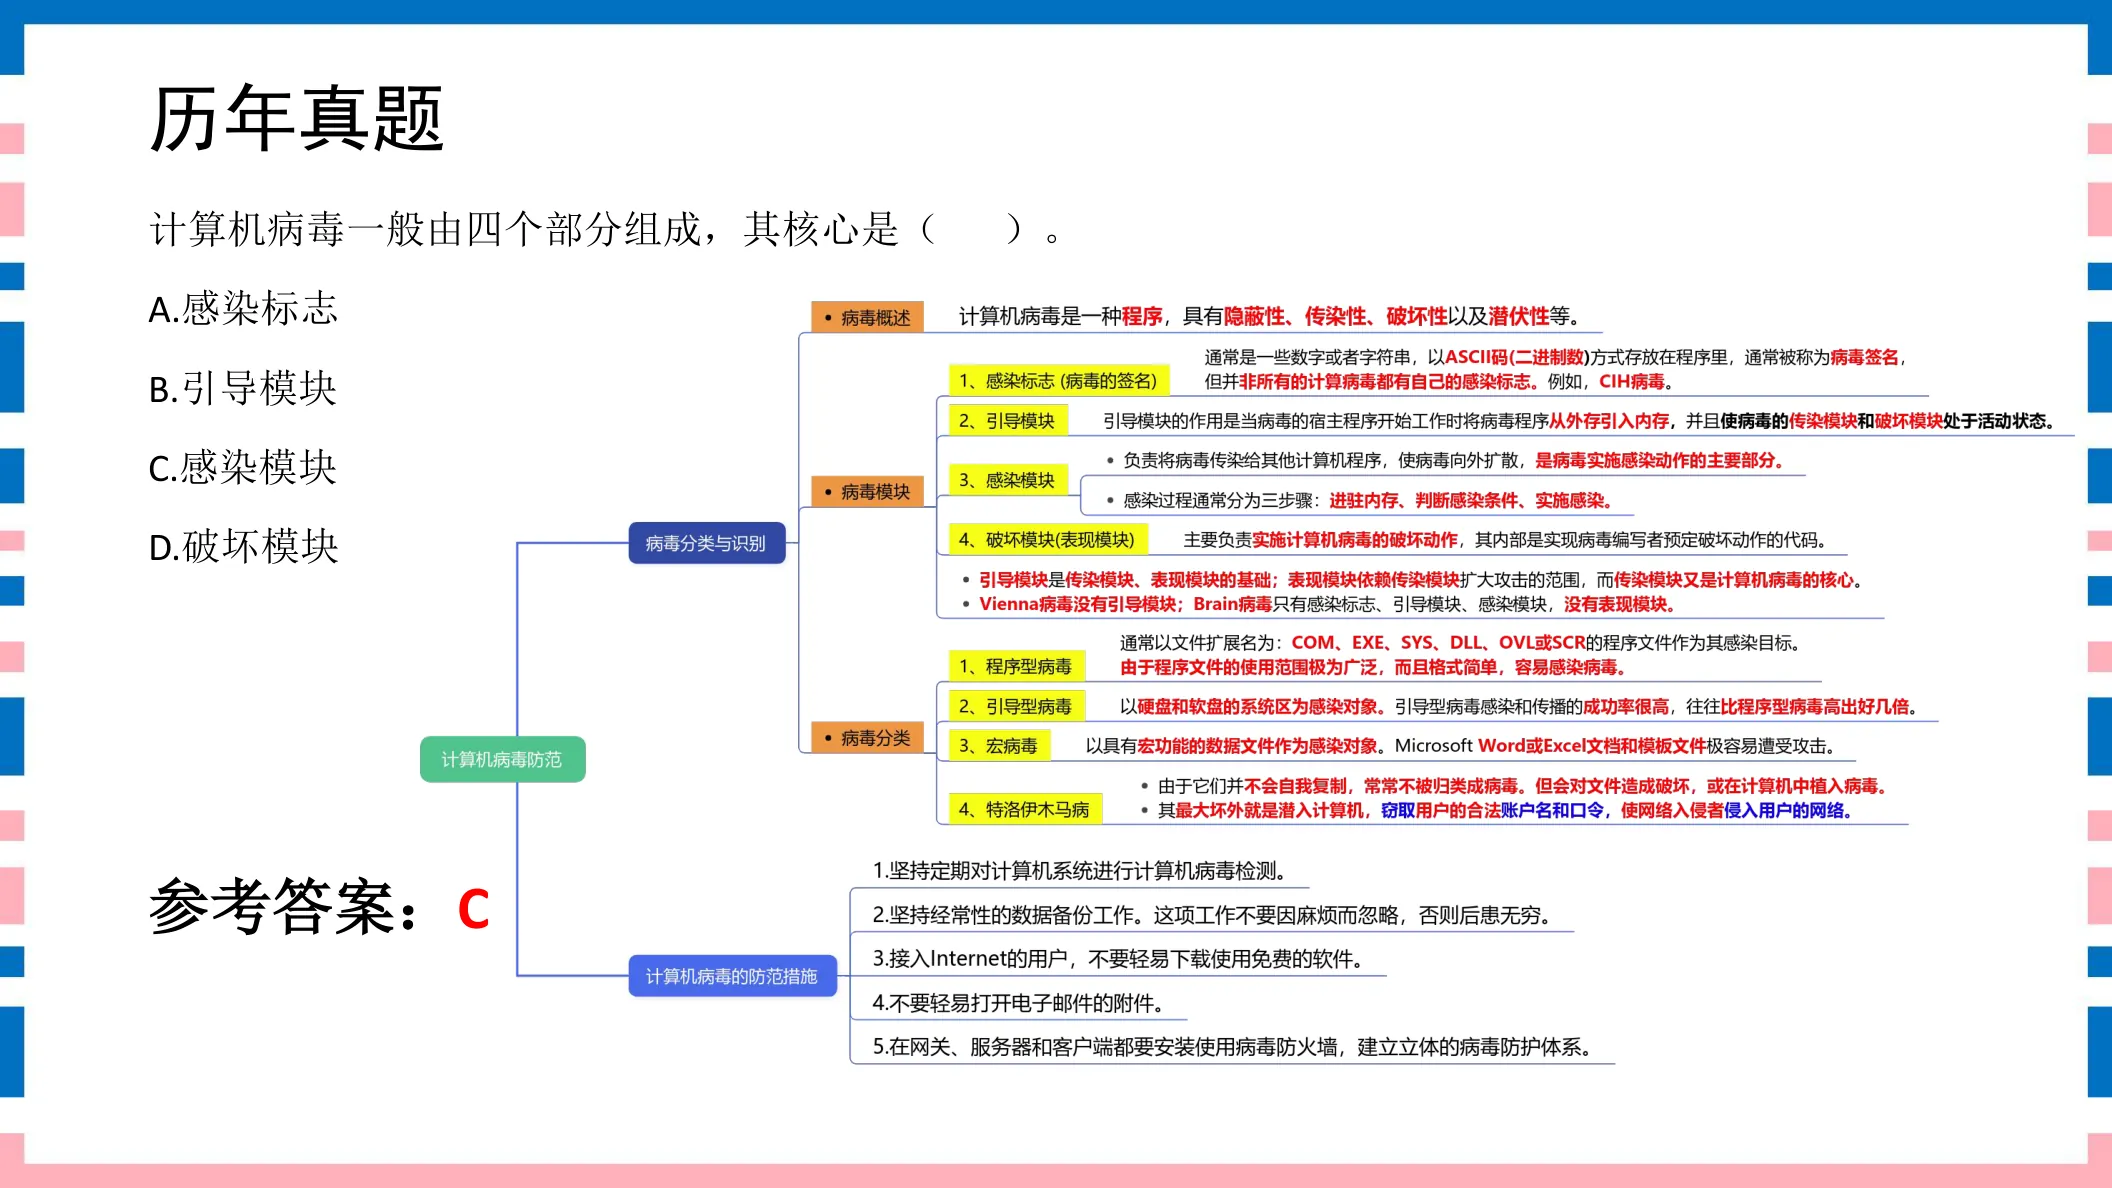
点击图片可弹层放大查看讲义原页
141分病毒结构与组成讲义第22页
计算机病毒中,( )通常是一些数字或者字符串,它们会以ASCII码方式存放在程序里,通常被称为病毒签名。A. 引导模块B. 感染模块C. 感染标志D. 表现模块
参考答案:C
◆ 考点:感染标志通常是数字或字符串,以ASCII码方式存放在程序里,又称“病毒签名”(讲义P22)。
⚠ 易错提示:感染标志=病毒签名=ASCII串;它是杀毒软件识别病毒的“指纹”,不是模块。
讲义原页对照 第22页 · 病毒结构与组成
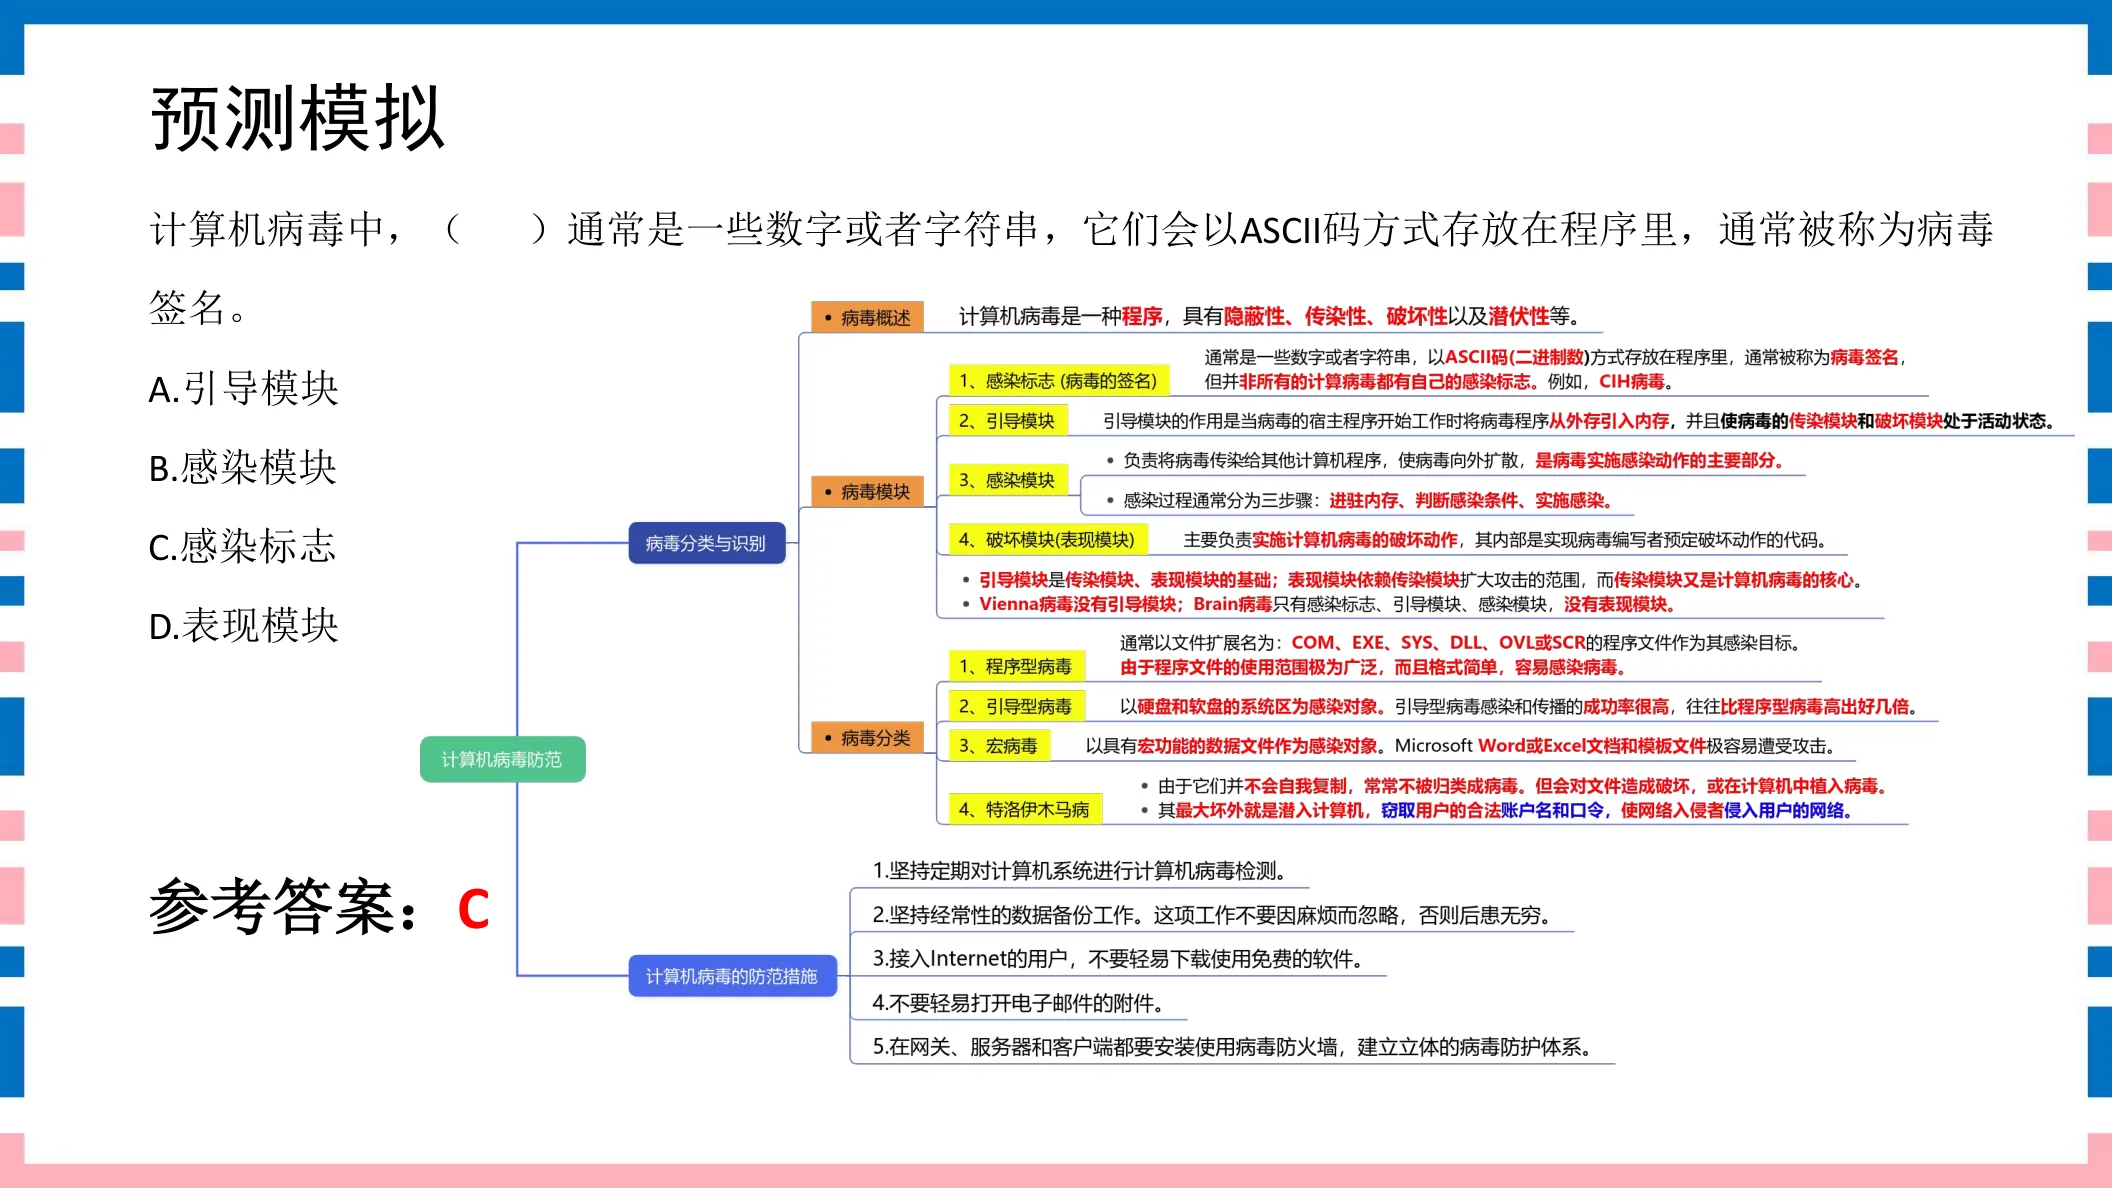
点击图片可弹层放大查看讲义原页
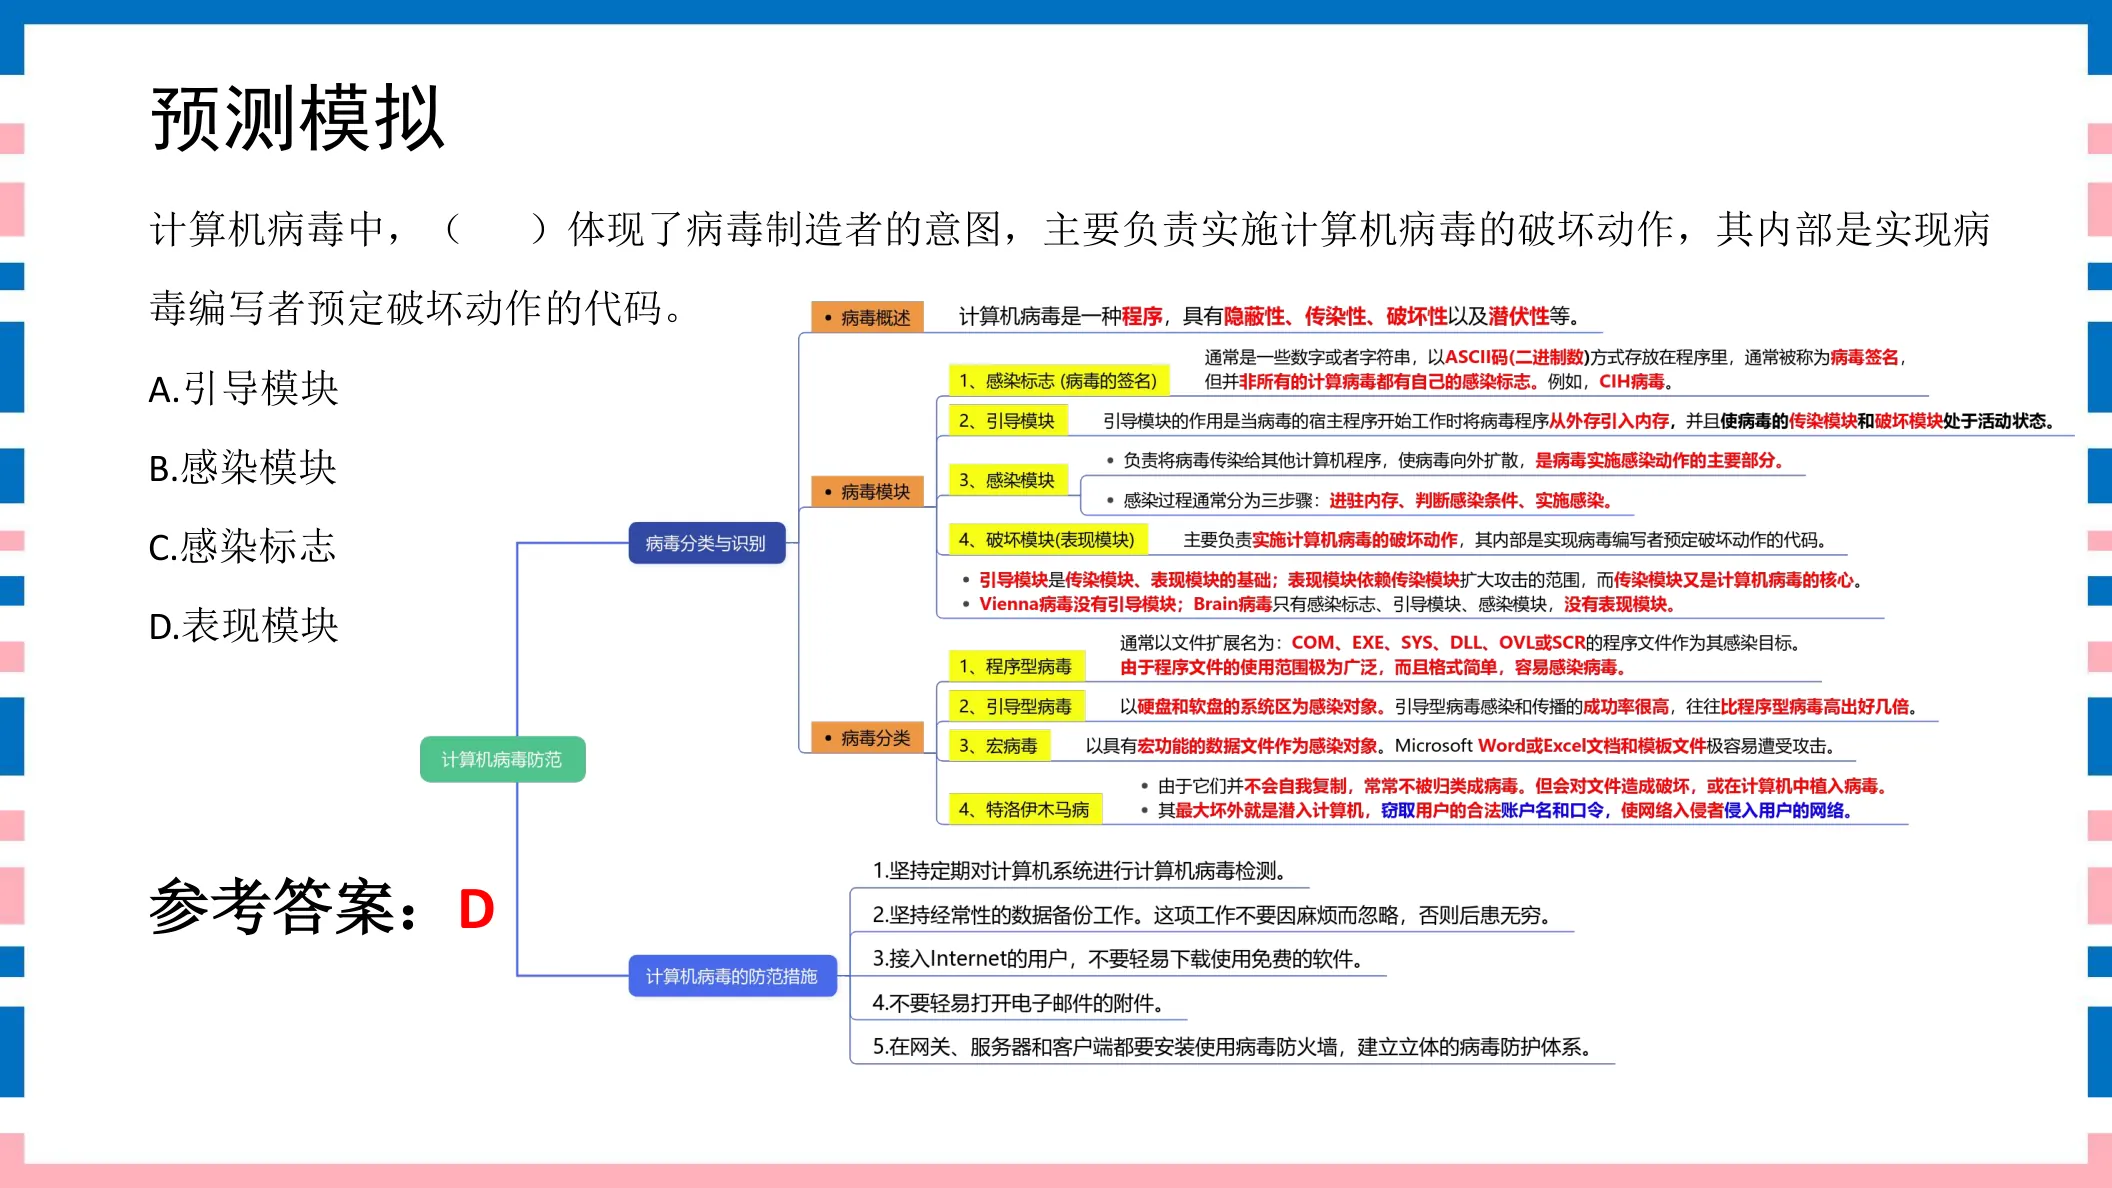
特洛伊木马病毒题 16–16 · 1 题
161分特洛伊木马病毒讲义第18页
特洛伊木马病毒最大坏处就是潜入计算机,( )用户的合法账户和口令,使网络入侵者侵入用户的网络。A. 检测B. 篡改C. 窃取D. 破坏
参考答案:C
◆ 考点:特洛伊木马潜入计算机,窃取用户合法账户和口令,使入侵者进入用户网络(讲义P18)。
⚠ 易错提示:木马的核心动作是“窃取”账户口令,不是篡改、破坏或检测;它伪装成合法程序潜伏。
讲义原页对照 第18页 · 特洛伊木马病毒
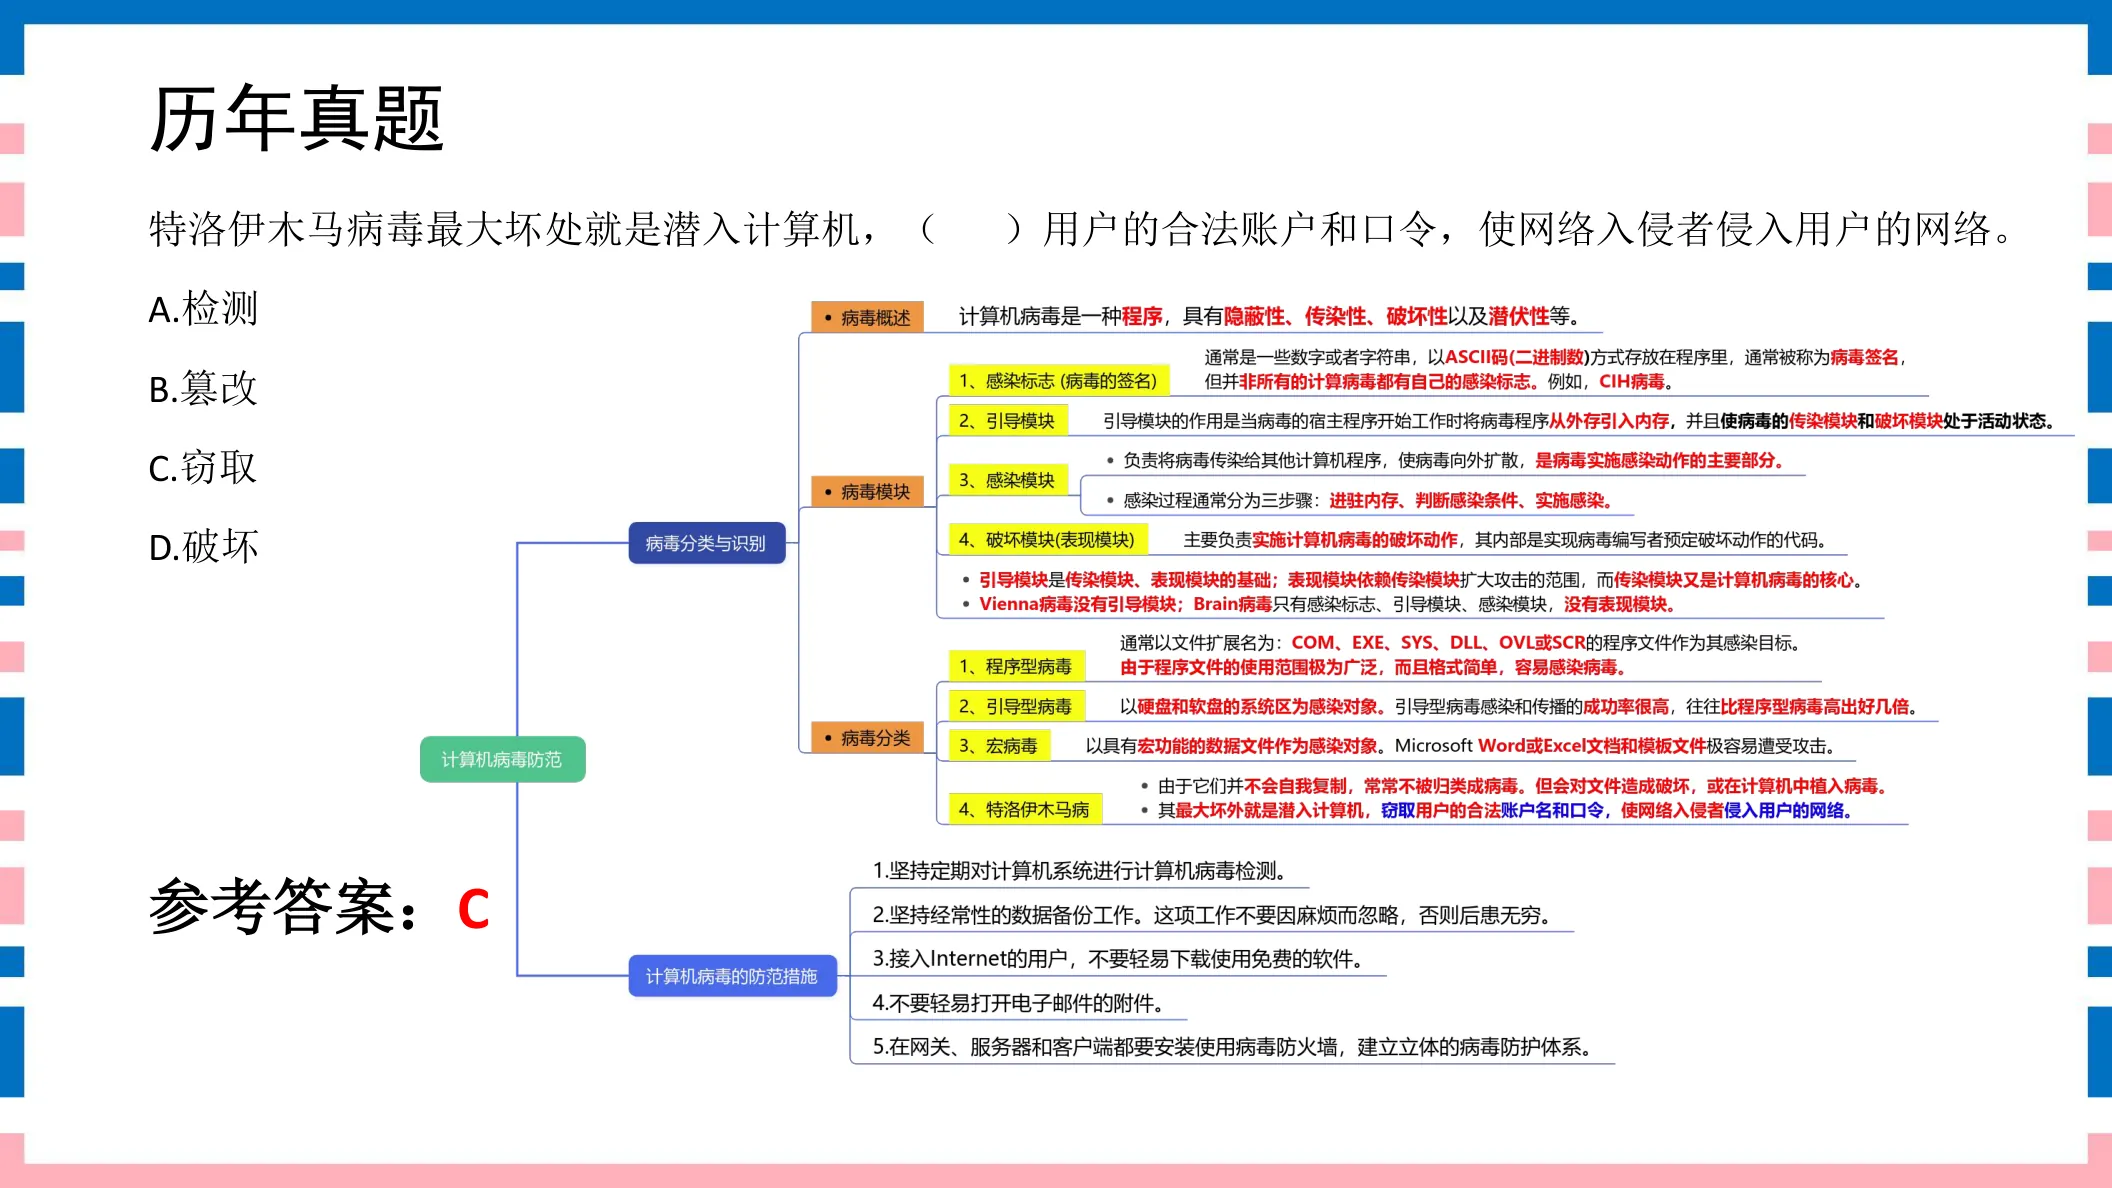
点击图片可弹层放大查看讲义原页
病毒分类题 17–19 · 3 题
171分病毒分类讲义第20页
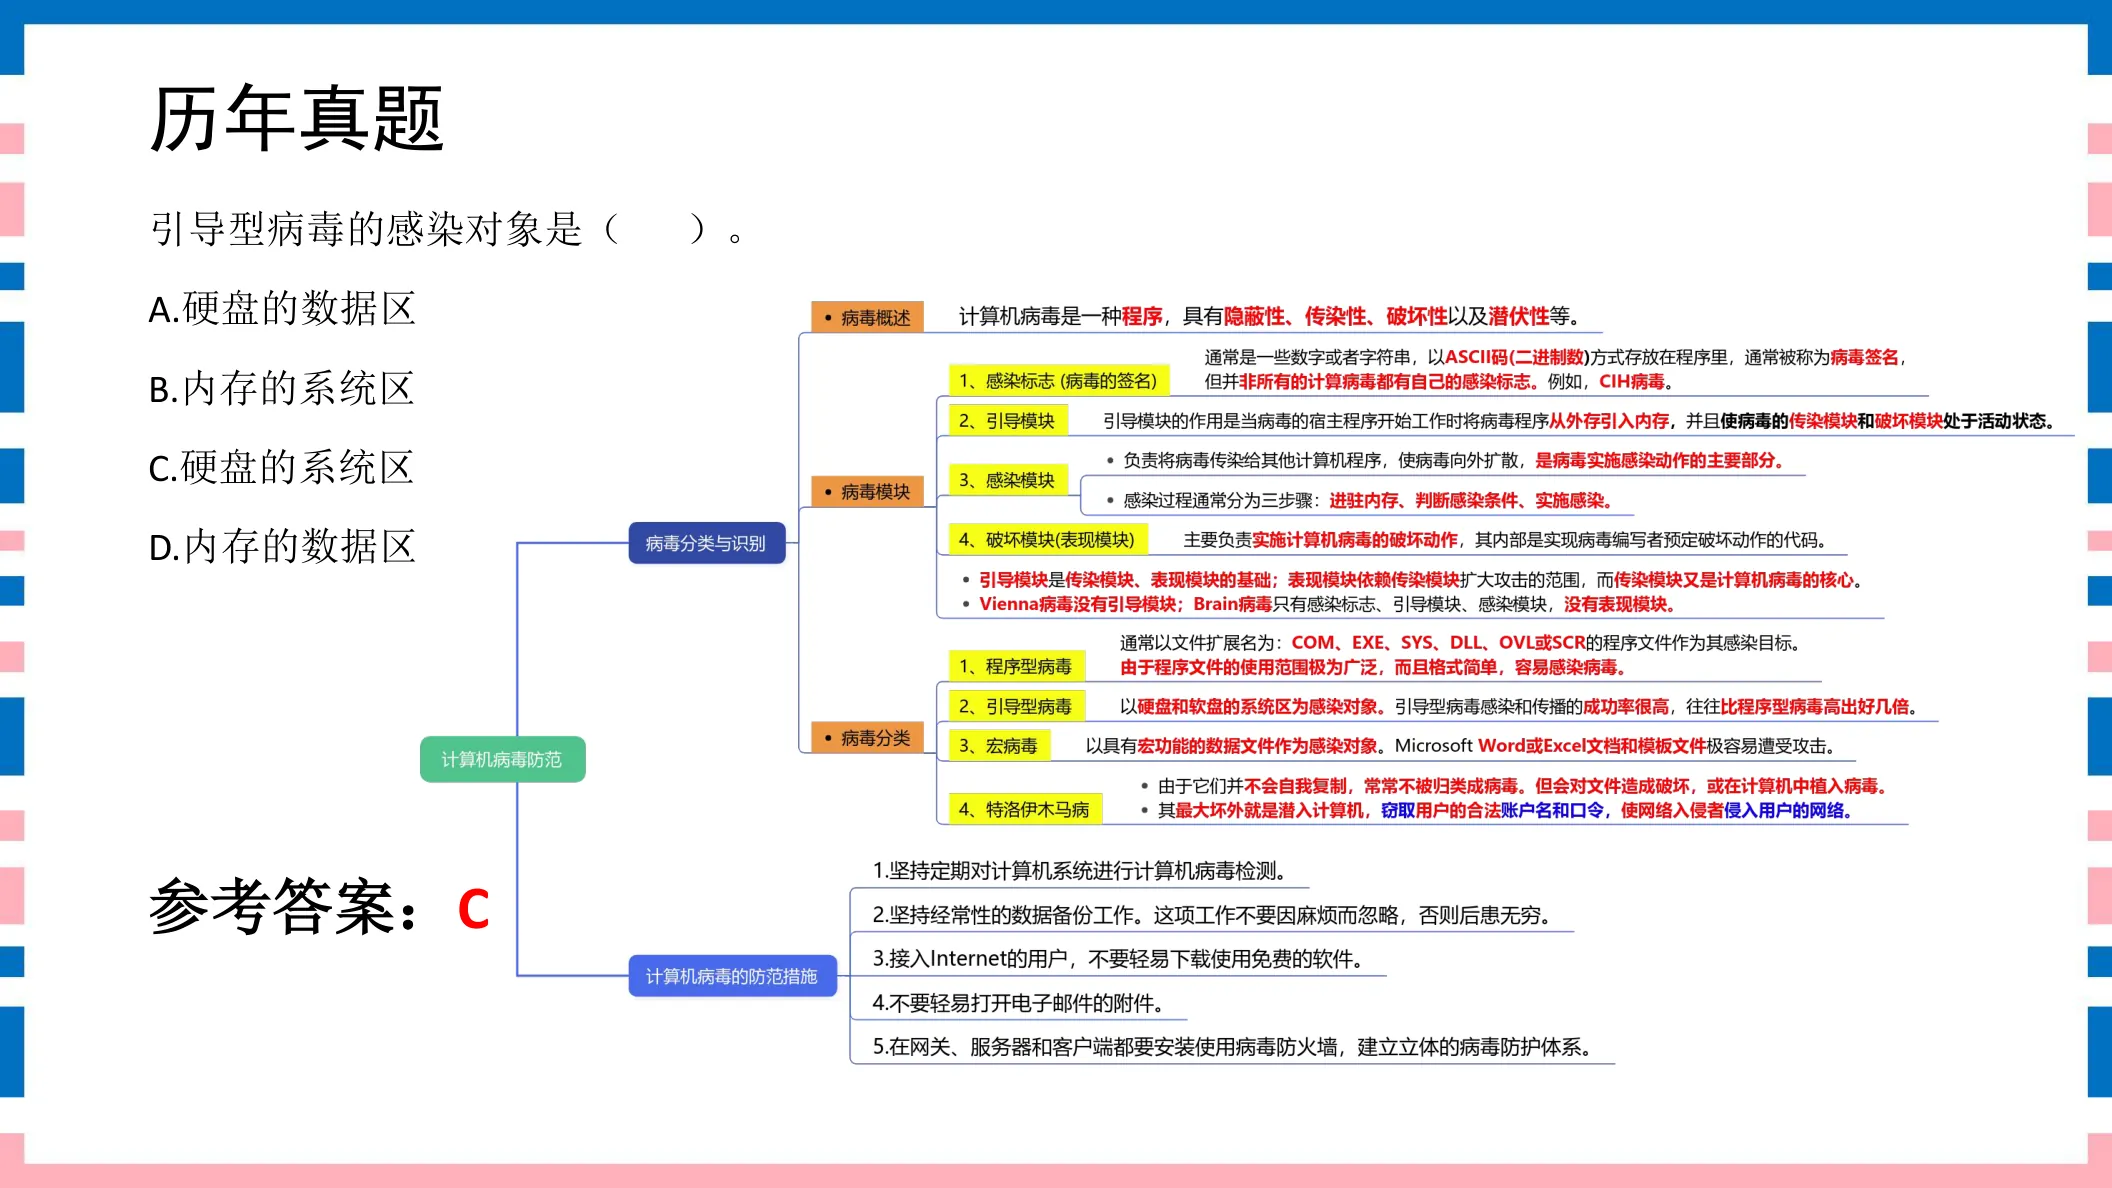
引导型病毒的感染对象是( )。A. 硬盘的数据区B. 内存的系统区C. 硬盘的系统区D. 内存的数据区
参考答案:C
◆ 考点:引导型病毒感染对象是硬盘的系统区(引导扇区/主引导记录)(讲义P20)。
⚠ 易错提示:引导型盯硬盘系统区(引导扇区),不是数据区,也不是内存。
讲义原页对照 第20页 · 病毒分类
点击图片可弹层放大查看讲义原页
181分病毒分类讲义第27页
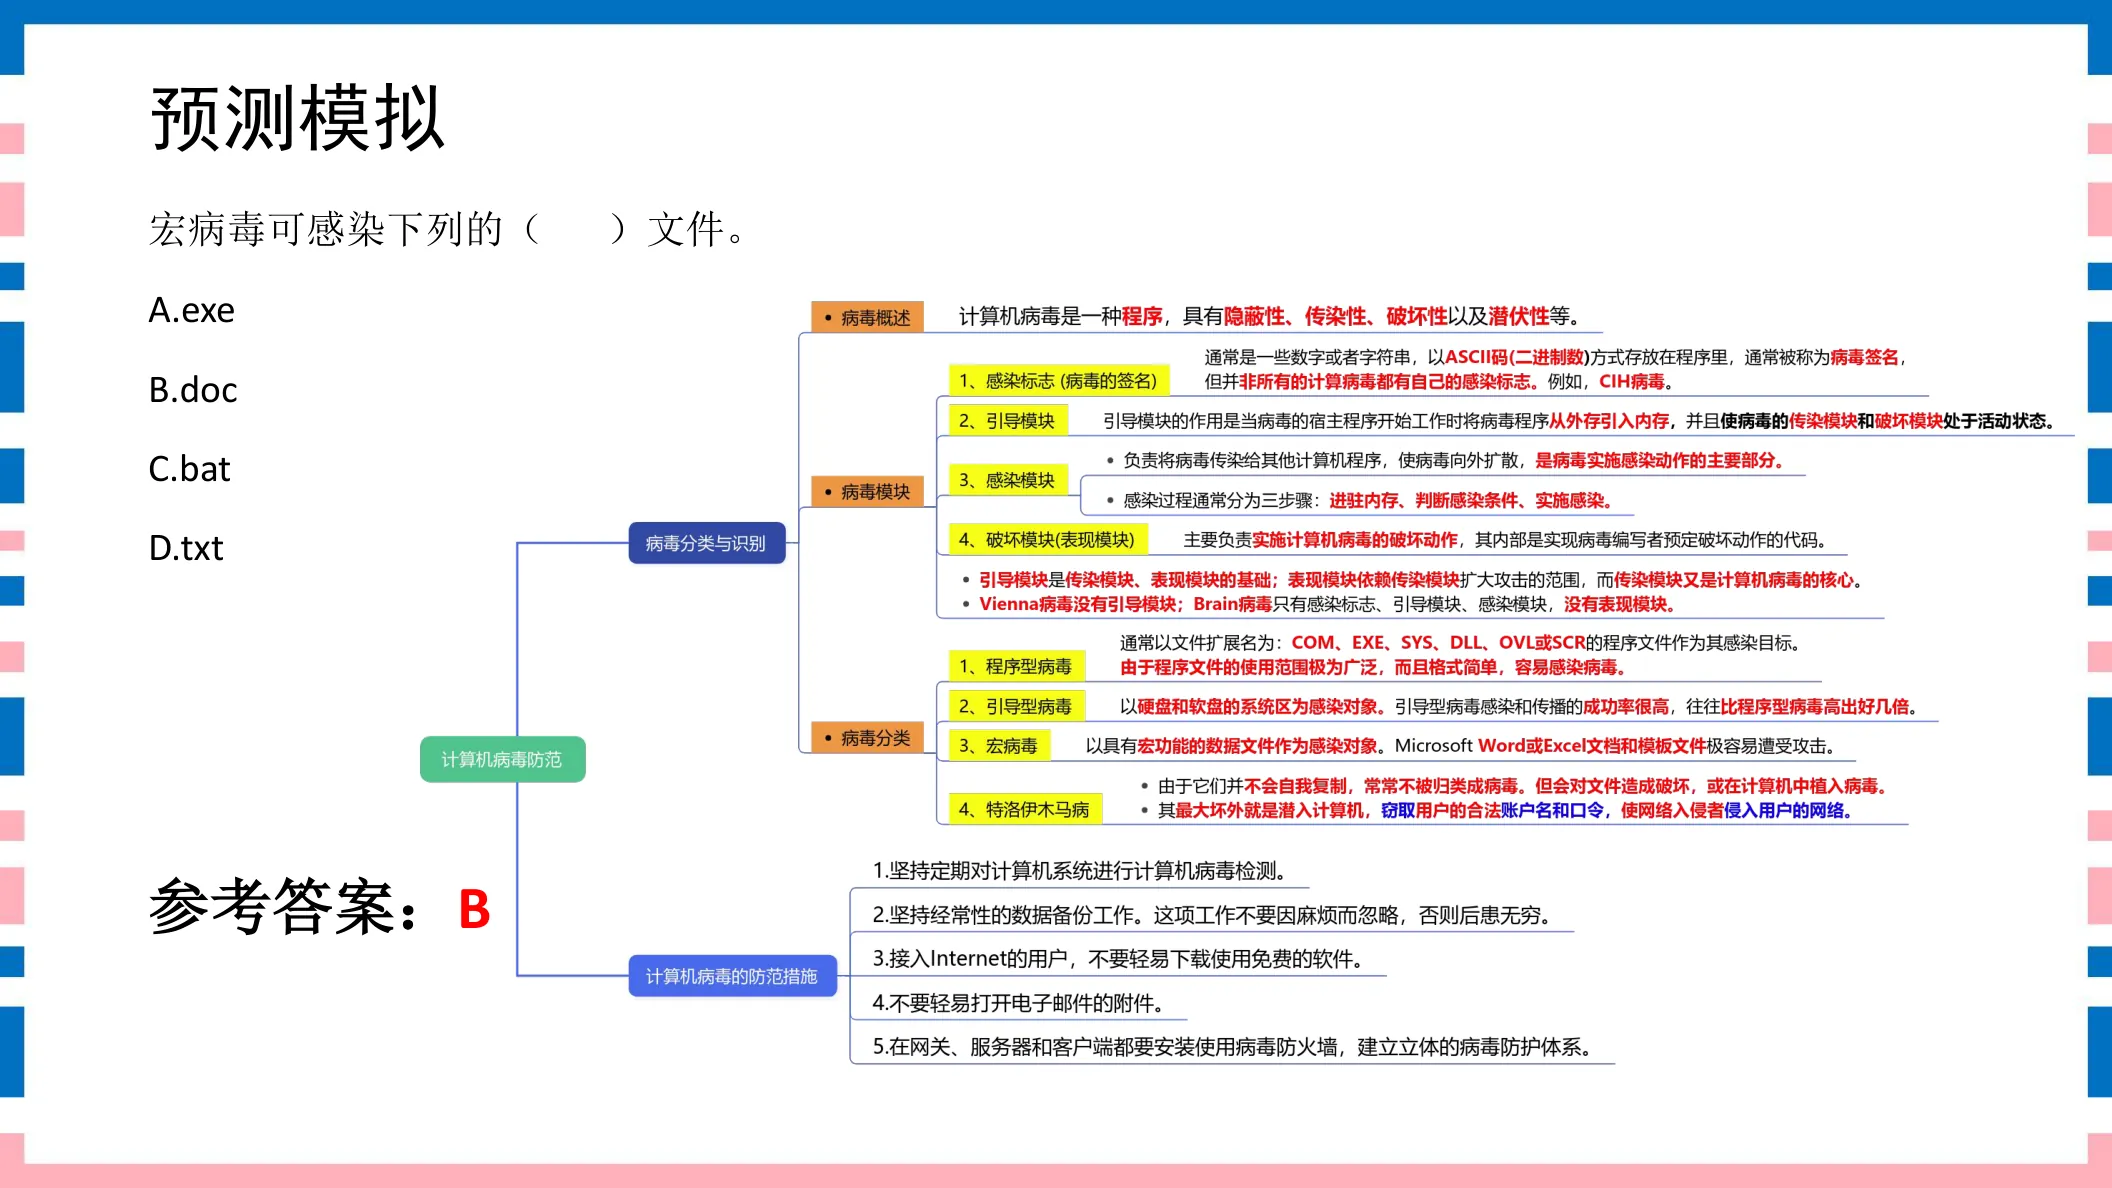
宏病毒可感染下列的( )文件。A. exeB. docC. batD. txt
参考答案:B
◆ 考点:宏病毒寄生在文档宏里,可感染 .doc 等Office文档文件(讲义P27)。
⚠ 易错提示:宏病毒→文档文件(doc/xls);exe是程序型,bat是批处理,txt纯文本不含宏。
讲义原页对照 第27页 · 病毒分类
点击图片可弹层放大查看讲义原页
病毒防范题 20–20 · 1 题
201分病毒防范讲义第21页
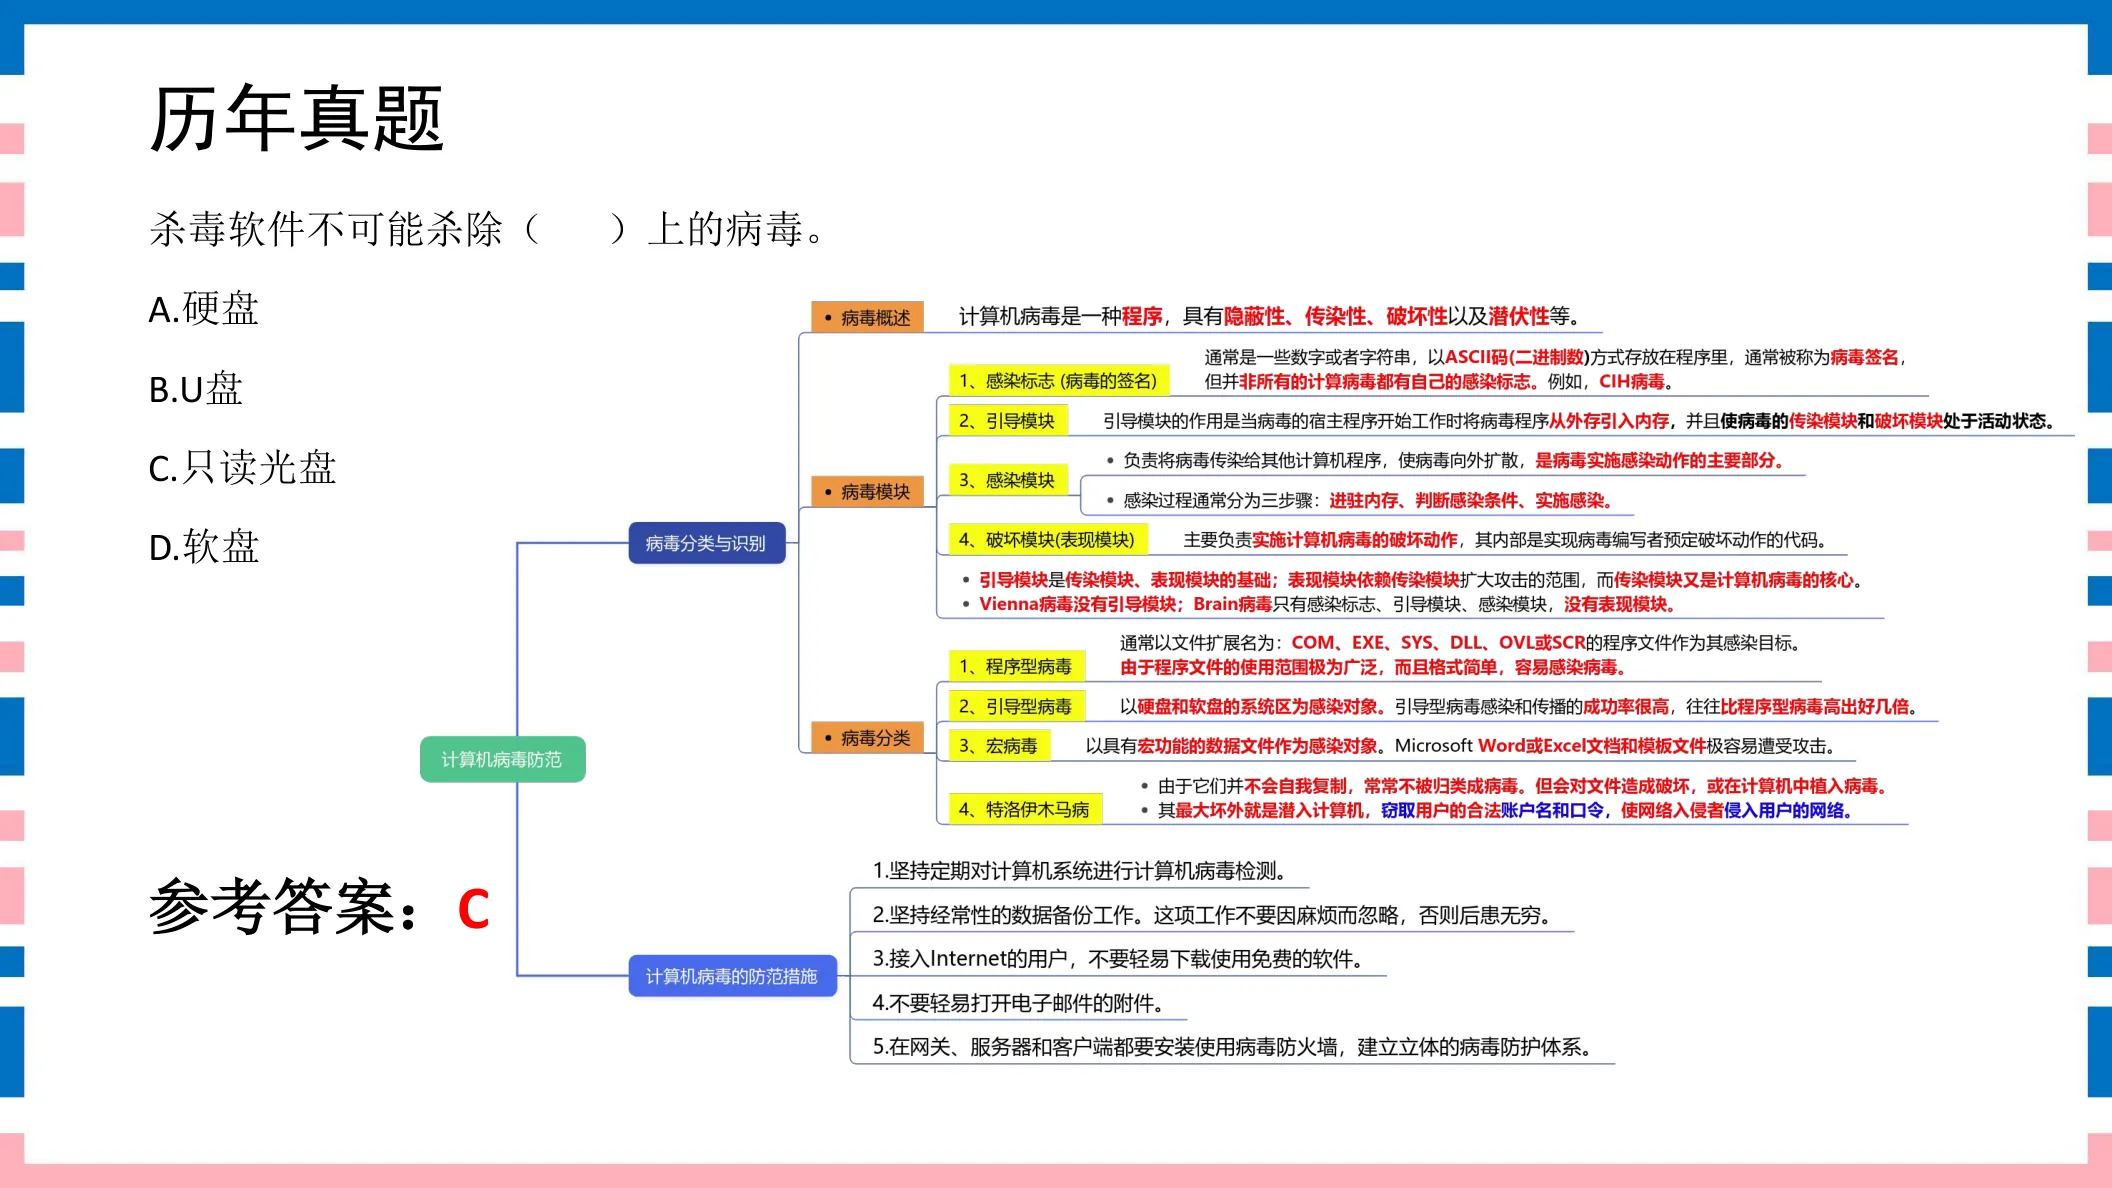
杀毒软件不可能杀除( )上的病毒。A. 硬盘B. U盘C. 只读光盘D. 软盘
参考答案:C
◆ 考点:杀毒软件要清除病毒必须能写入磁盘;只读光盘(CD-ROM)不可写,故无法杀毒(讲义P21)。
⚠ 易错提示:只读介质杀不了毒——杀毒=改写文件,光盘只读改不动。硬盘/U盘/软盘都可写。
讲义原页对照 第21页 · 病毒防范
点击图片可弹层放大查看讲义原页
典型病毒案例题 21–22 · 2 题
211分典型病毒案例讲义第25页
计算机病毒Vienna没有( )。A. 引导模块B. 感染模块C. 感染标志D. 表现模块
参考答案:A
◆ 考点:Vienna 病毒没有引导模块(直接由感染模块触发)(讲义P25)。
⚠ 易错提示:两个特例对比记:Vienna 缺引导模块;Brain 缺表现模块。别记反。
🔗 关联题:第22题(同考点,建议对比记忆)
讲义原页对照 第25页 · 典型病毒案例
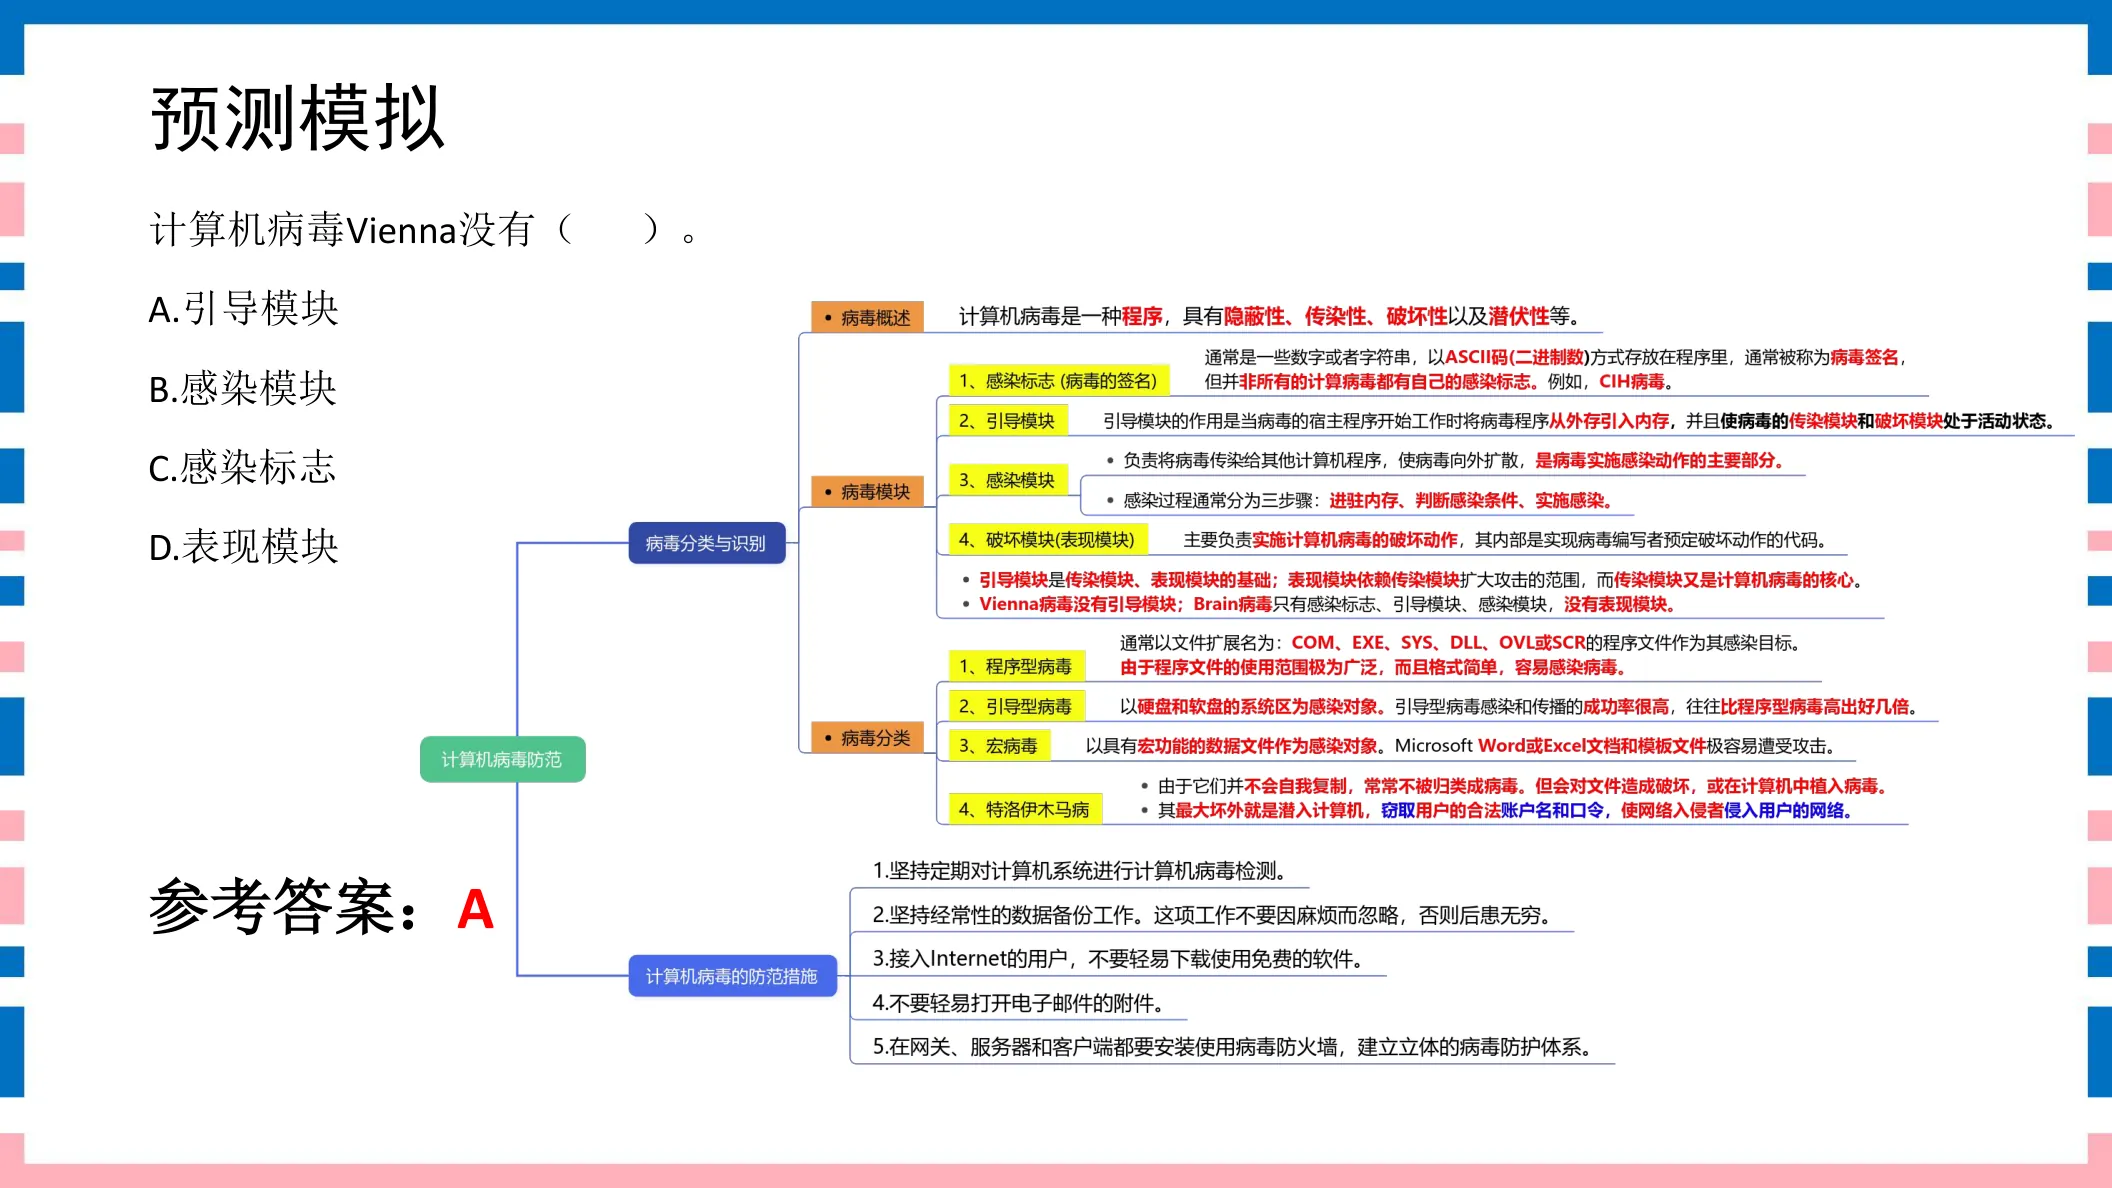
点击图片可弹层放大查看讲义原页
221分典型病毒案例讲义第26页
计算机病毒Brain没有( )。A. 引导模块B. 感染模块C. 感染标志D. 表现模块
参考答案:D
◆ 考点:Brain 病毒没有表现模块(不破坏数据)(讲义P26)。
⚠ 易错提示:Brain 是最早的引导型病毒之一,只感染不破坏;与 Vienna(缺引导)成对记忆。
🔗 关联题:第21题(同考点,建议对比记忆)
讲义原页对照 第26页 · 典型病毒案例
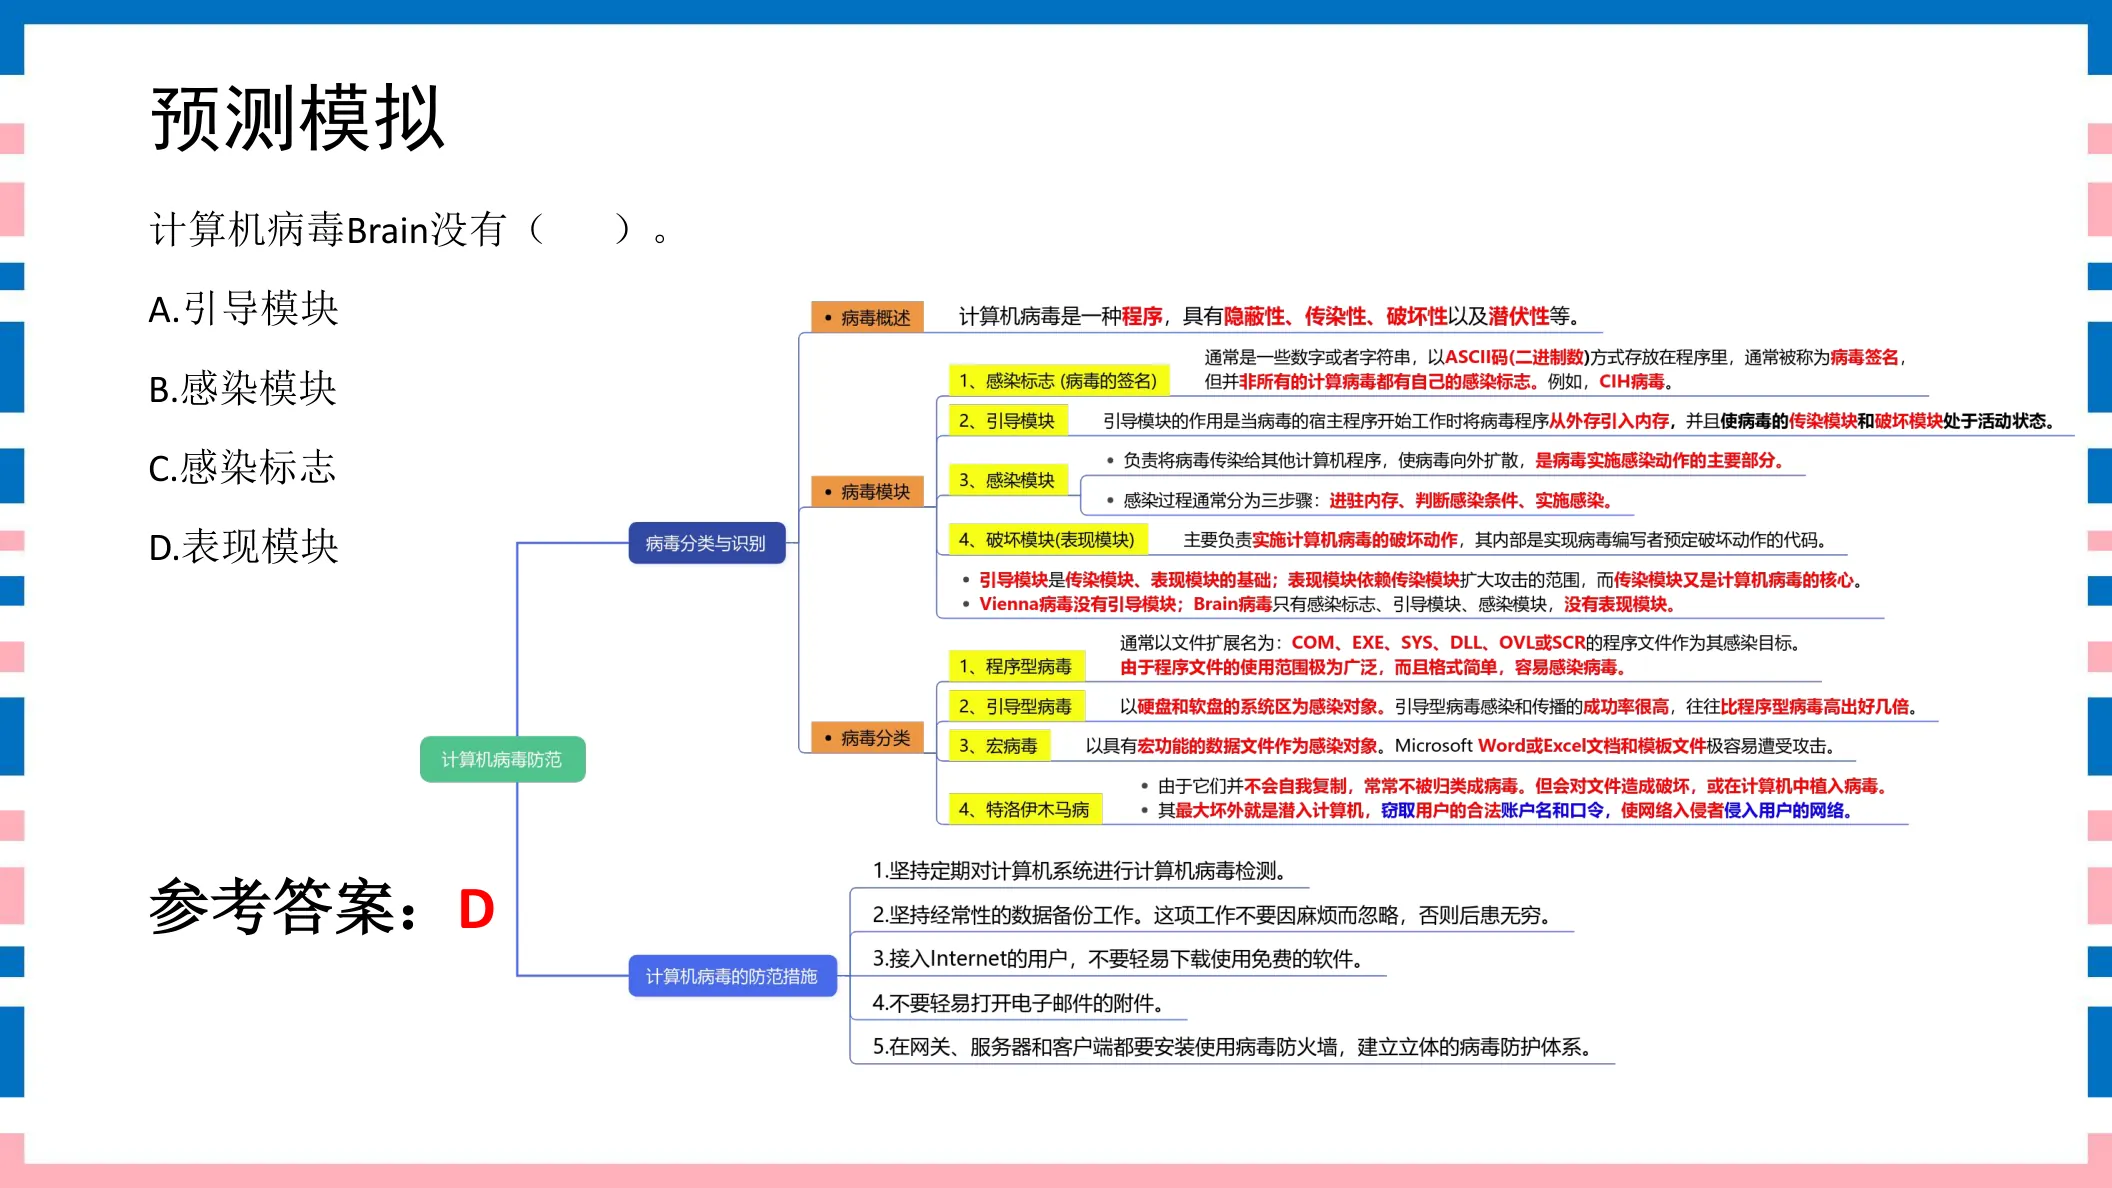
点击图片可弹层放大查看讲义原页
入侵检测题 23–25 · 3 题
231分入侵检测讲义第31页
入侵检测技术不包括( )。A. 审计记录B. 模式匹配C. 信息分析D. 访问控制
参考答案:D
◆ 考点:入侵检测技术包括审计记录、模式匹配、信息分析等;访问控制属于另一类安全机制,不是入侵检测技术(讲义P31)。
⚠ 易错提示:访问控制=“该不该进”,入侵检测=“进了之后查异常”,两者不是一回事。
讲义原页对照 第31页 · 入侵检测
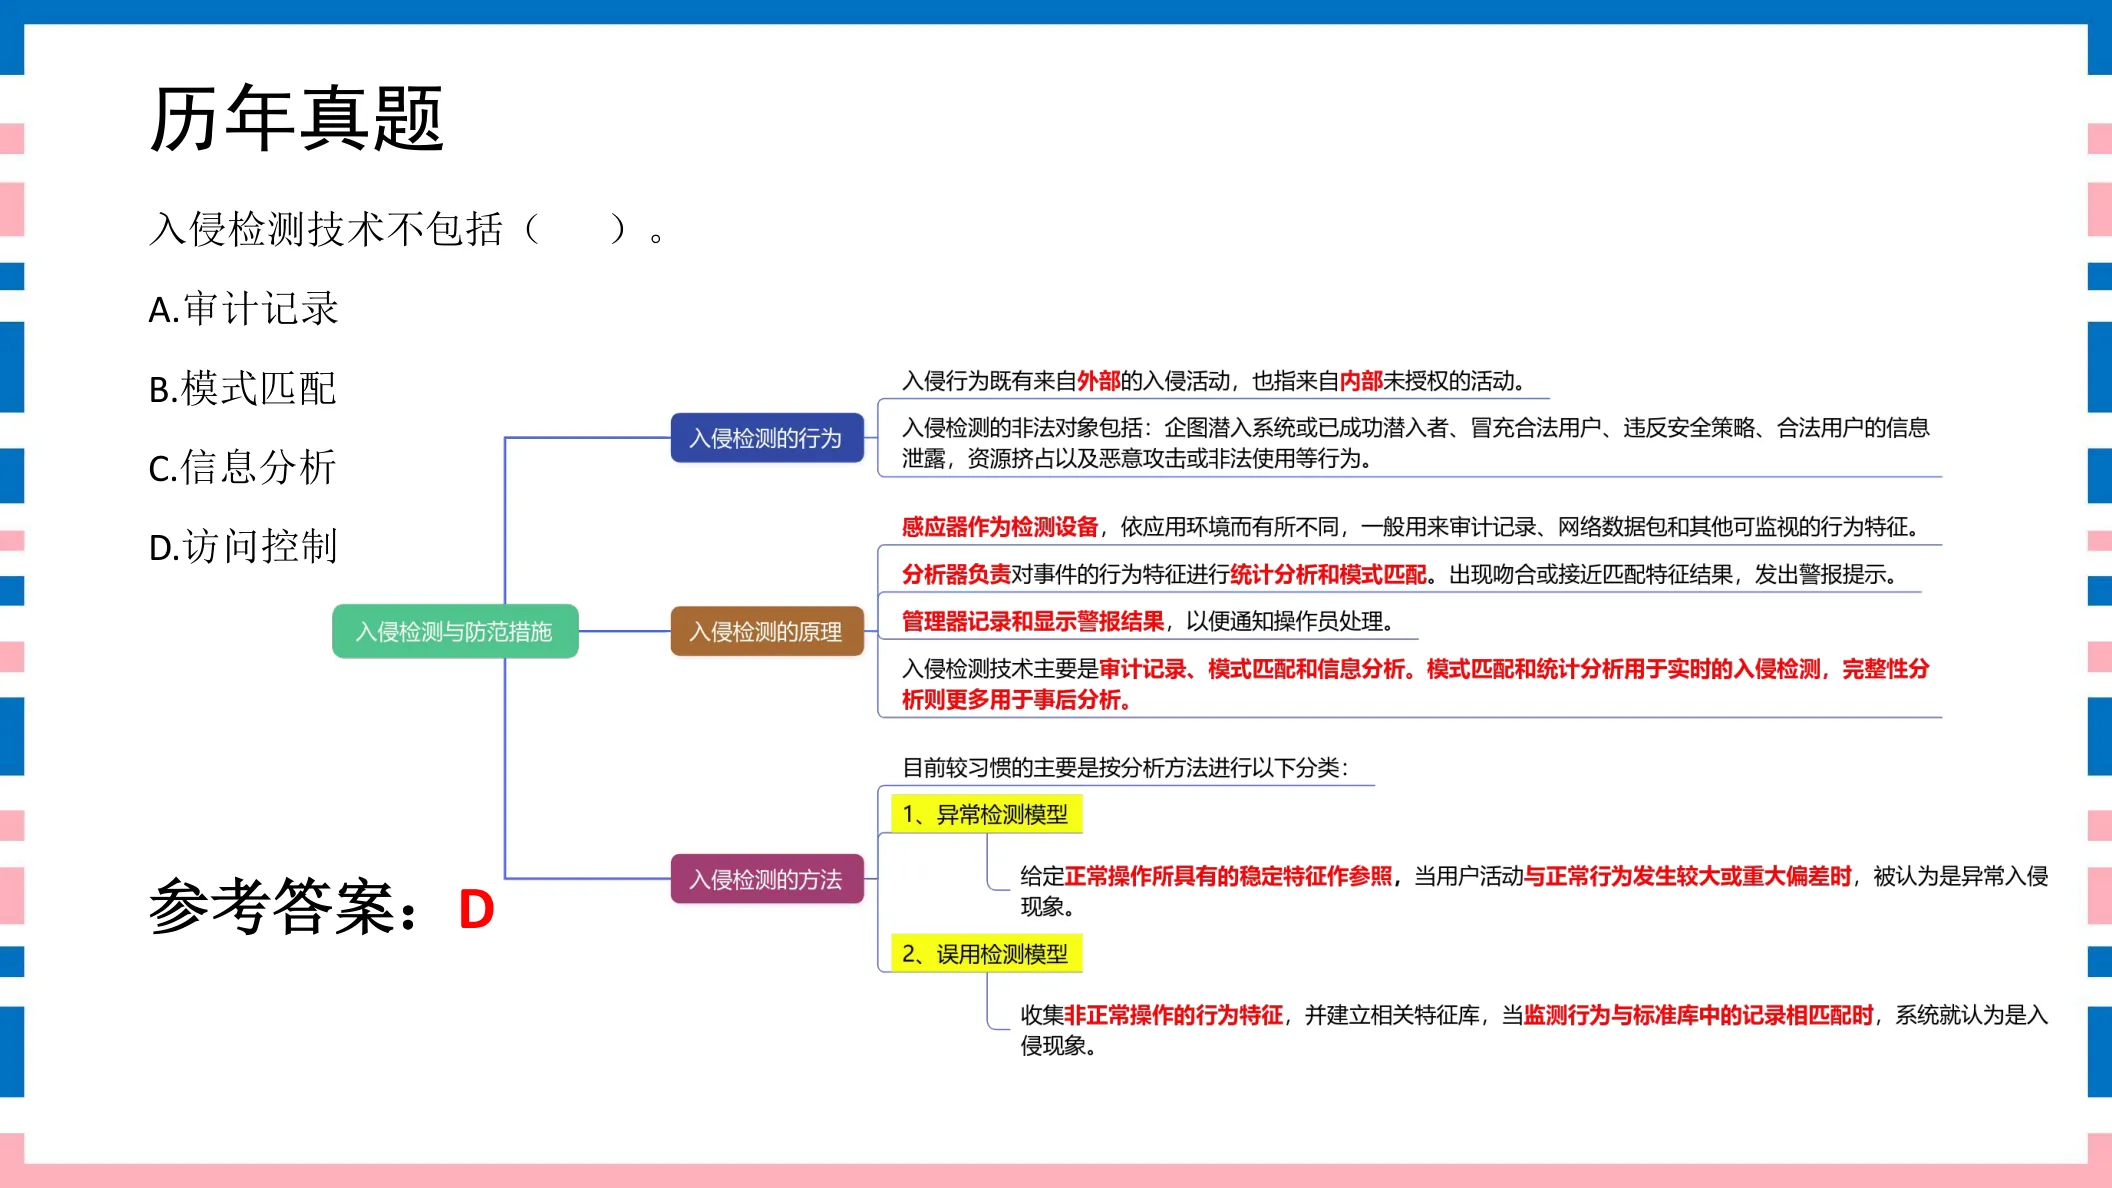
点击图片可弹层放大查看讲义原页
242分入侵检测讲义第32页
管理器 根据入侵检测系统原理,( 1 )负责对事件的行为特征进行( 2 )。出现吻合或接近匹配特征结果,发出警报提示。A. 感应器B. 分析器C. 管理器D. 预警器E. 审计记录和模式匹配F. 审计记录和统计分析G. 统计分析和模式匹配H. 统计分析和审计记录
参考答案:BG
◆ 考点:入侵检测系统中,分析器(B)负责对事件行为特征进行统计分析和模式匹配(G),吻合即报警(讲义P32)。
⚠ 易错提示:四组件分工:感应器采集、分析器分析、管理器管理、预警器报警。本卷两空分别填“分析器”+“统计分析和模式匹配”。
讲义原页对照 第32页 · 入侵检测
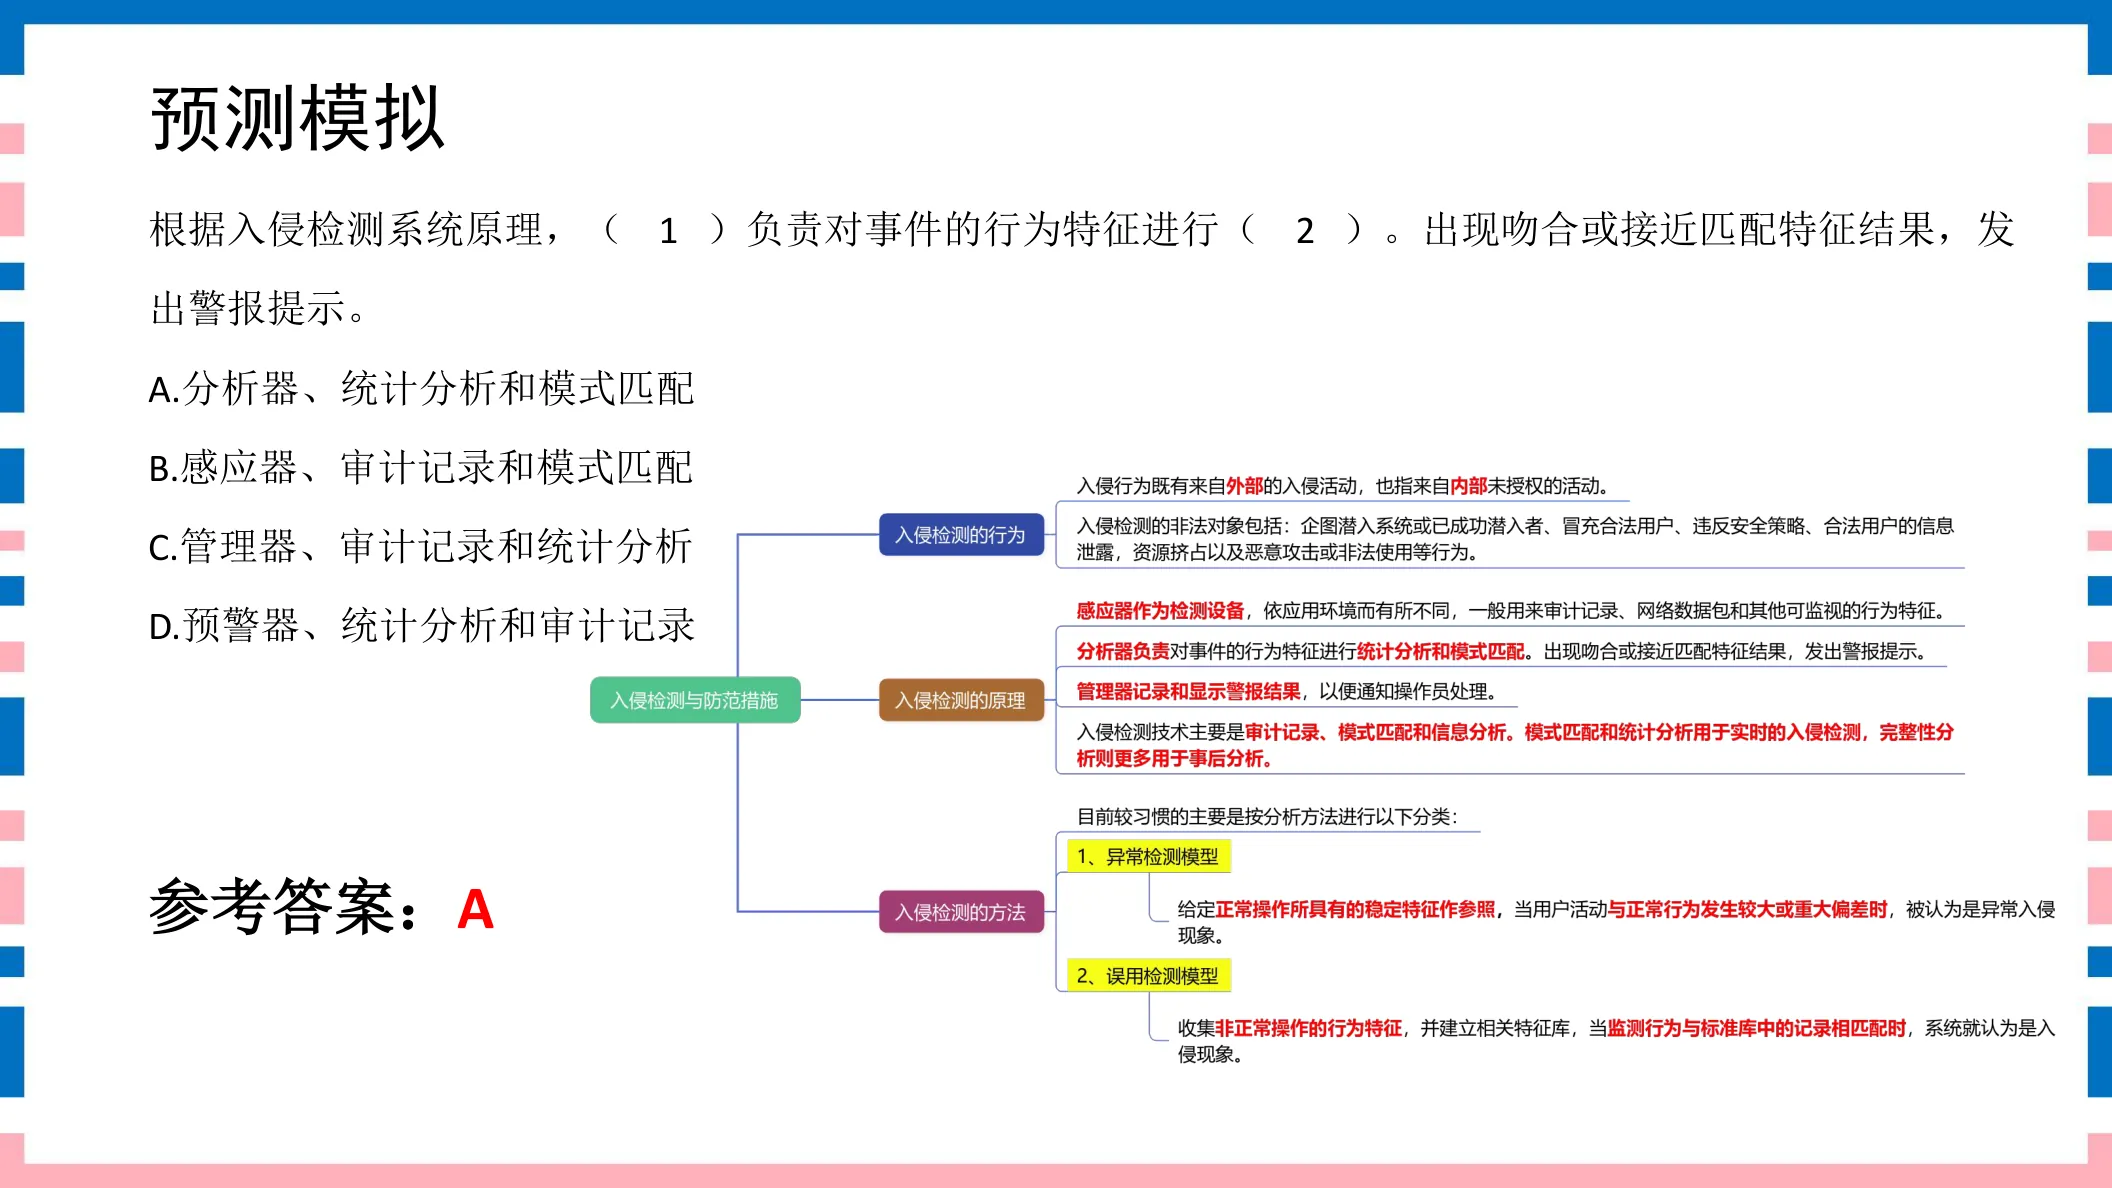
点击图片可弹层放大查看讲义原页
251分入侵检测讲义第33页
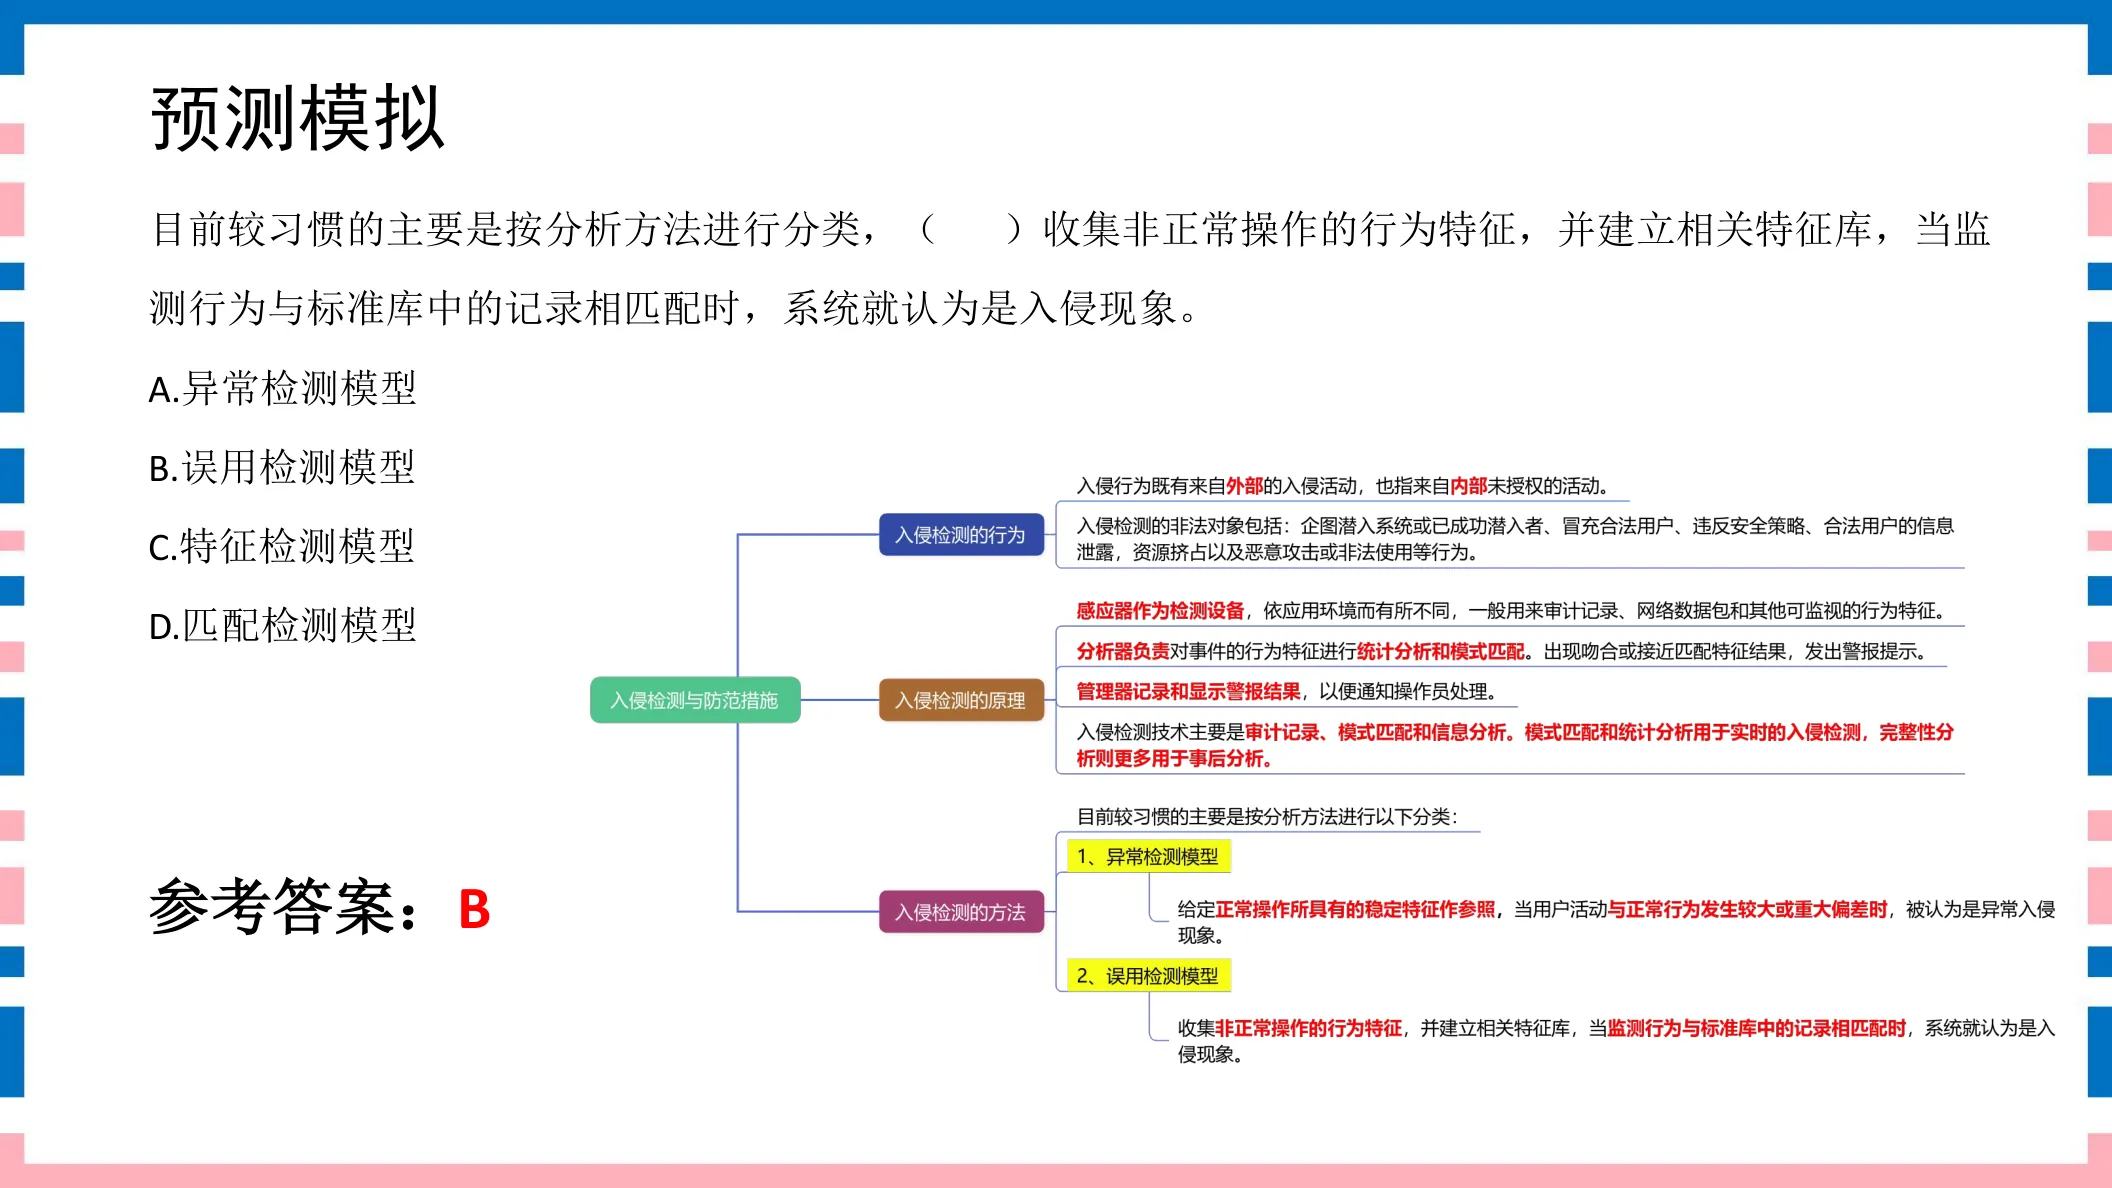
目前较习惯的主要是按分析方法进行分类,( )收集非正常操作的行为特征,并建立相关特征库,当监测行为与标准库中的记录相匹酤时,系统就认为是入侵现象。A. 异常检测模型B. 误用检测模型C. 特征检测模型D. 匹配检测模型
参考答案:B
◆ 考点:误用检测模型(特征检测)收集非正常操作特征建特征库,监测行为与库中记录匹配即判为入侵(讲义P33)。
⚠ 易错提示:误用检测=拿已知特征库去“匹配”;异常检测=先建正常基线再看偏离。题干“建特征库+匹配”指向误用。
讲义原页对照 第33页 · 入侵检测
点击图片可弹层放大查看讲义原页
非对称加密题 26–28 · 3 题
261分非对称加密讲义第37页
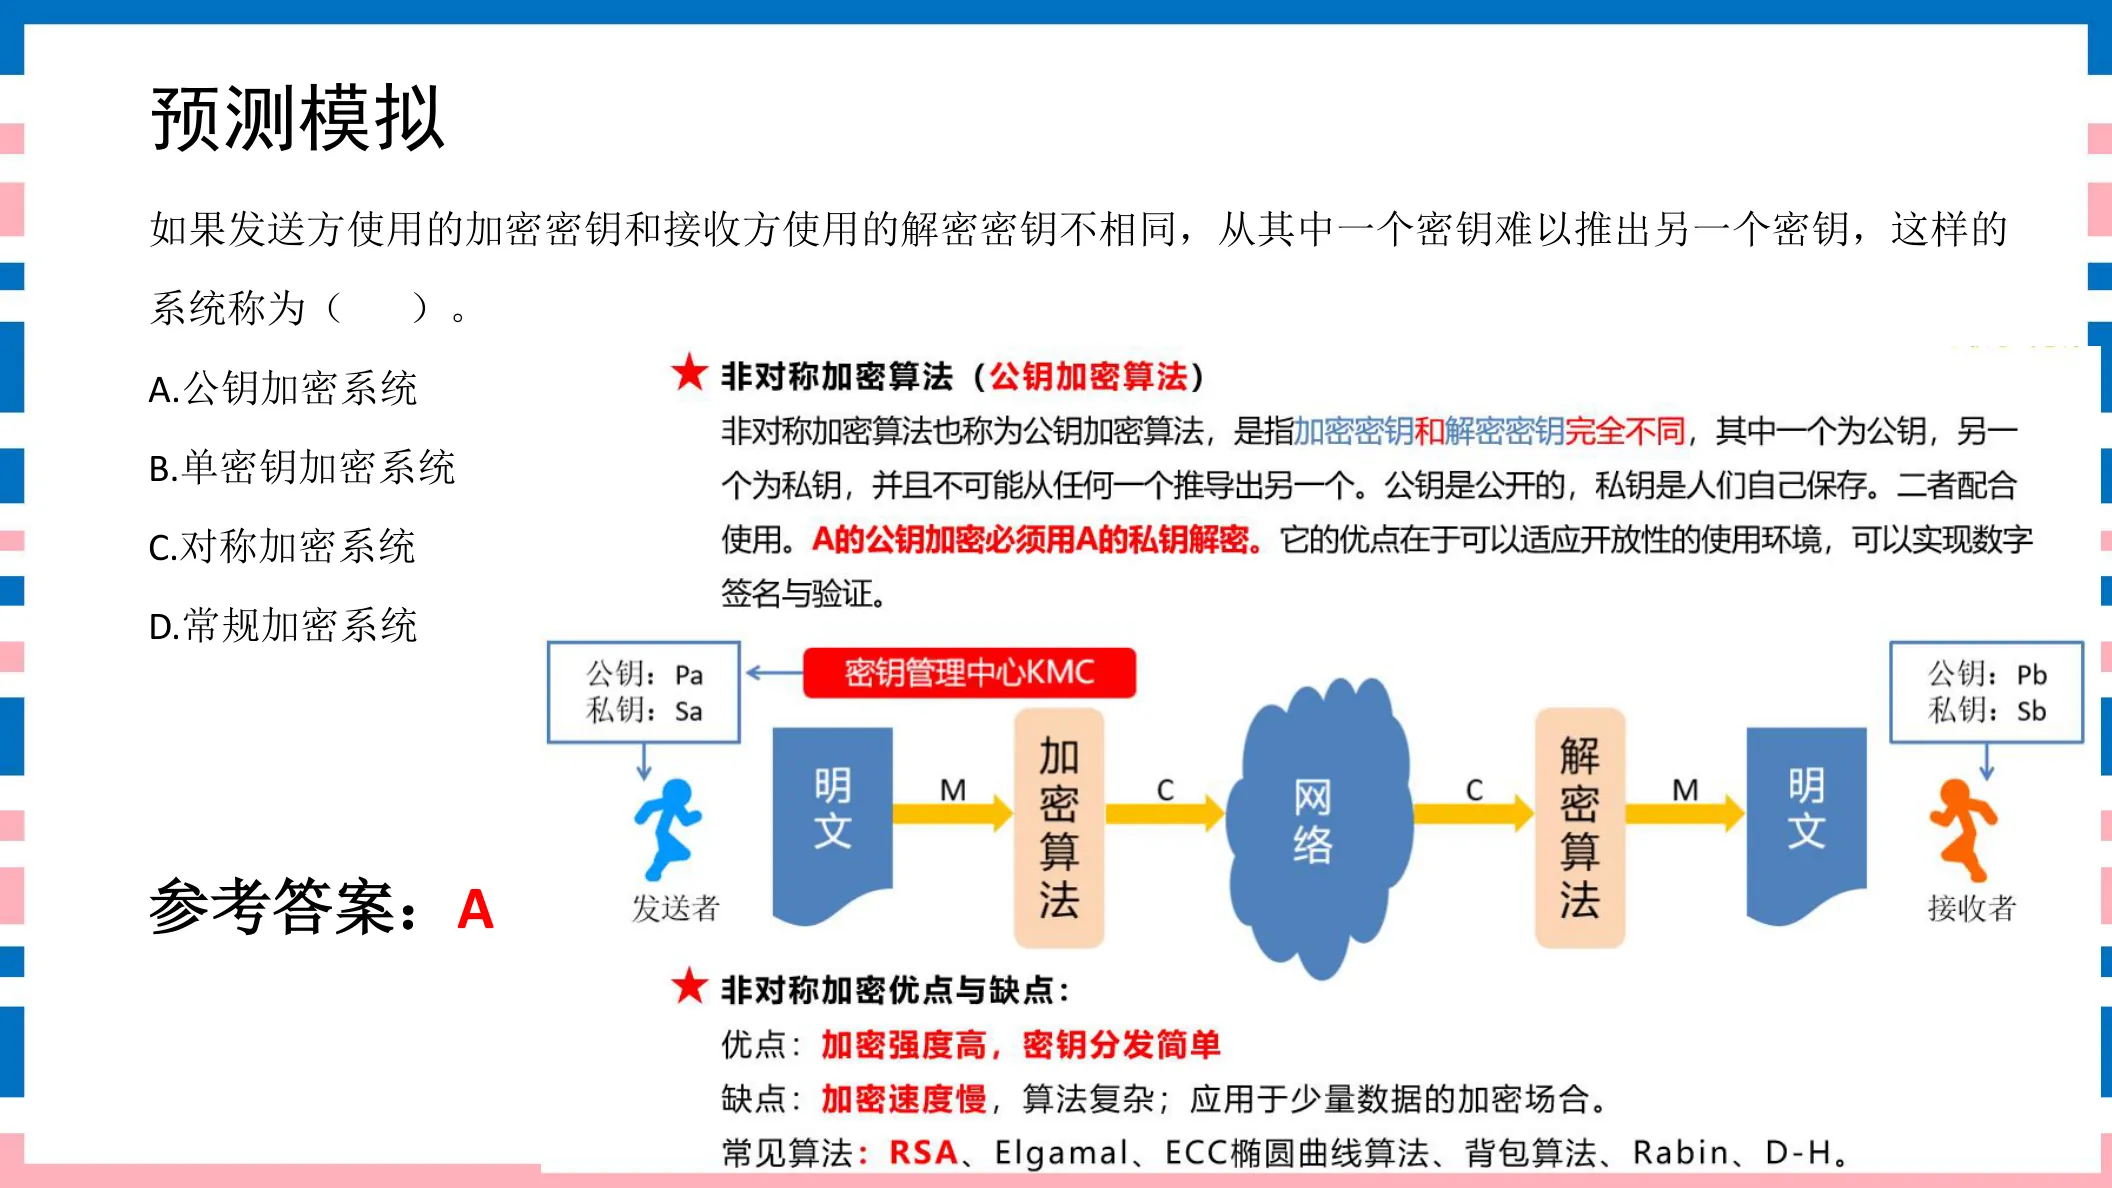
如果发送方使用的加密密钥和接收方使用的解密密钥不相同,从其中一个密钥难以推出另一个密钥,这样的系统称为( )。A. 公钥加密系统B. 单密钥加密系统C. 对称加密系统D. 常规加密系统
参考答案:A
◆ 考点:加密密钥与解密密钥不同、且由一个难以推出另一个的是公钥加密系统(非对称加密)(讲义P36/P37)。
◆ 判定:单密钥/对称/常规加密都是加解密同密钥 → 排除B/C/D。
⚠ 易错提示:密钥不同且互推不出=非对称(公钥);对称加密加解密同密钥。
讲义原页对照 第37页 · 非对称加密
点击图片可弹层放大查看讲义原页
271分非对称加密讲义第38页
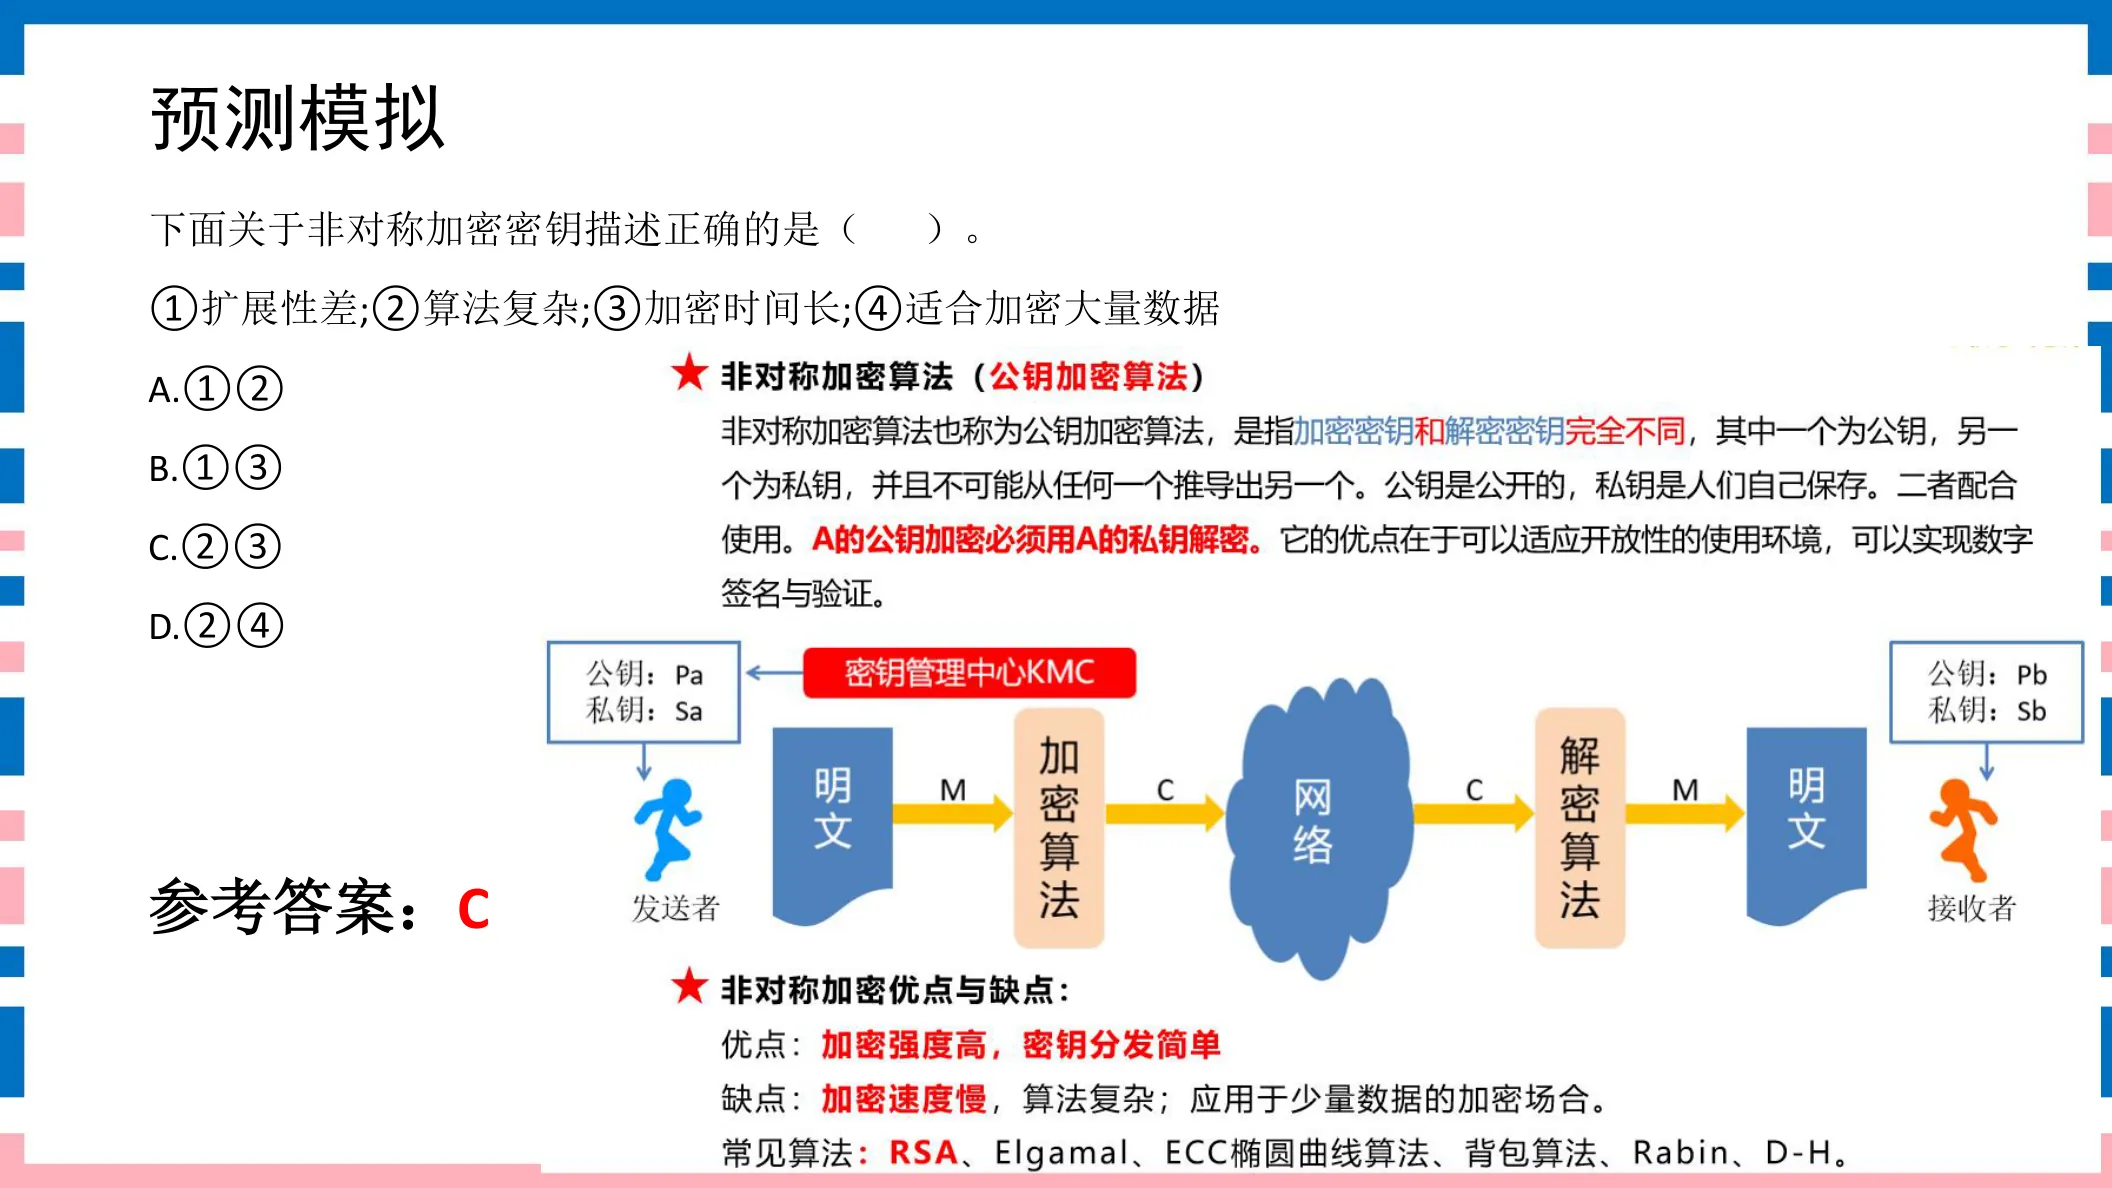
下面关于非对称加密密钥描述正确的是( )。①扩展性差;②算法复杂;③加密时间长;④适合加密大量数据A. ①②B. ①③C. ②③D. ②④
参考答案:C
◆ 考点:非对称(公钥)加密缺点:算法复杂、加密速度慢(时间长),只适合少量数据;优点是强度高、密钥分发简单(讲义P36/P38)。
◆ 判定:①扩展性差、④适合大量数据均错 → 选②③即C。
⚠ 易错提示:非对称=慢、复杂、少量数据;对称=快、适合大量数据。④“适合大量数据”是对称的优点。
讲义原页对照 第38页 · 非对称加密
点击图片可弹层放大查看讲义原页
282分非对称加密讲义第39页
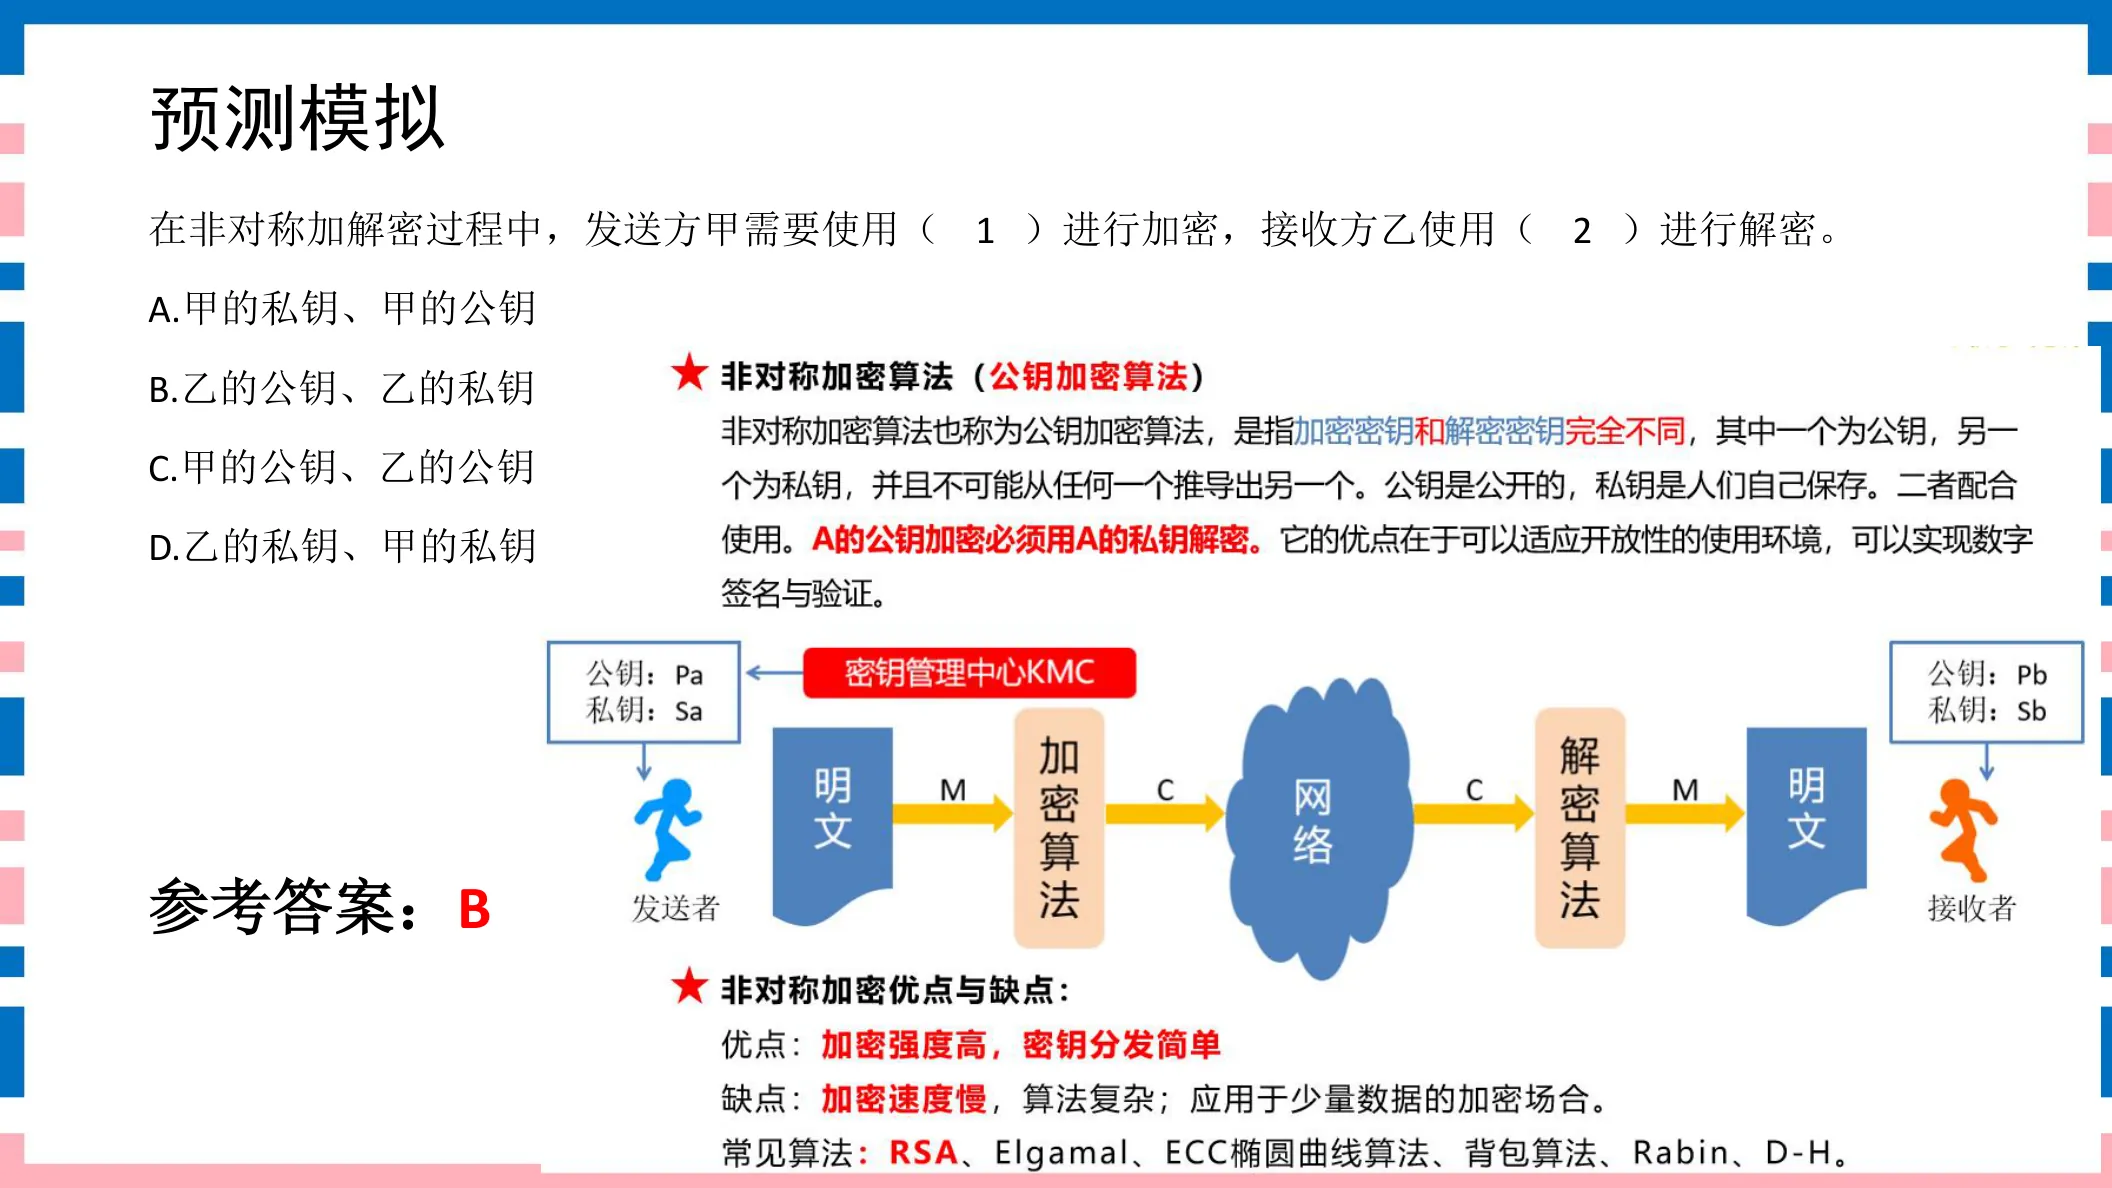
在非对称加解密过程中,发送方甲需要使用( 1 )进行加密,接收方乙使用( 2 )进行解密。A. 甲的公钥B. 乙的公钥C. 甲的私钥D. 乙的私钥E. 甲的公钥F. 乙的公钥G. 甲的私钥H. 乙的私钥
参考答案:BH
◆ 考点:非对称通信:甲给乙发信,用乙的公钥(B)加密,只有乙用乙的私钥(H)解密(讲义P36/P39)。
◆ 判定:给谁发就用谁的公钥加密,收方用自己的私钥解密;误用甲的公钥/私钥都无法让乙正常解密。
⚠ 易错提示:口诀:给谁发就用谁的公钥加密,收方用自己的私钥解密。别误用甲的公钥/私钥。
讲义原页对照 第39页 · 非对称加密
点击图片可弹层放大查看讲义原页
加密算法辨析题 29–30 · 2 题
291分加密算法辨析讲义第42页
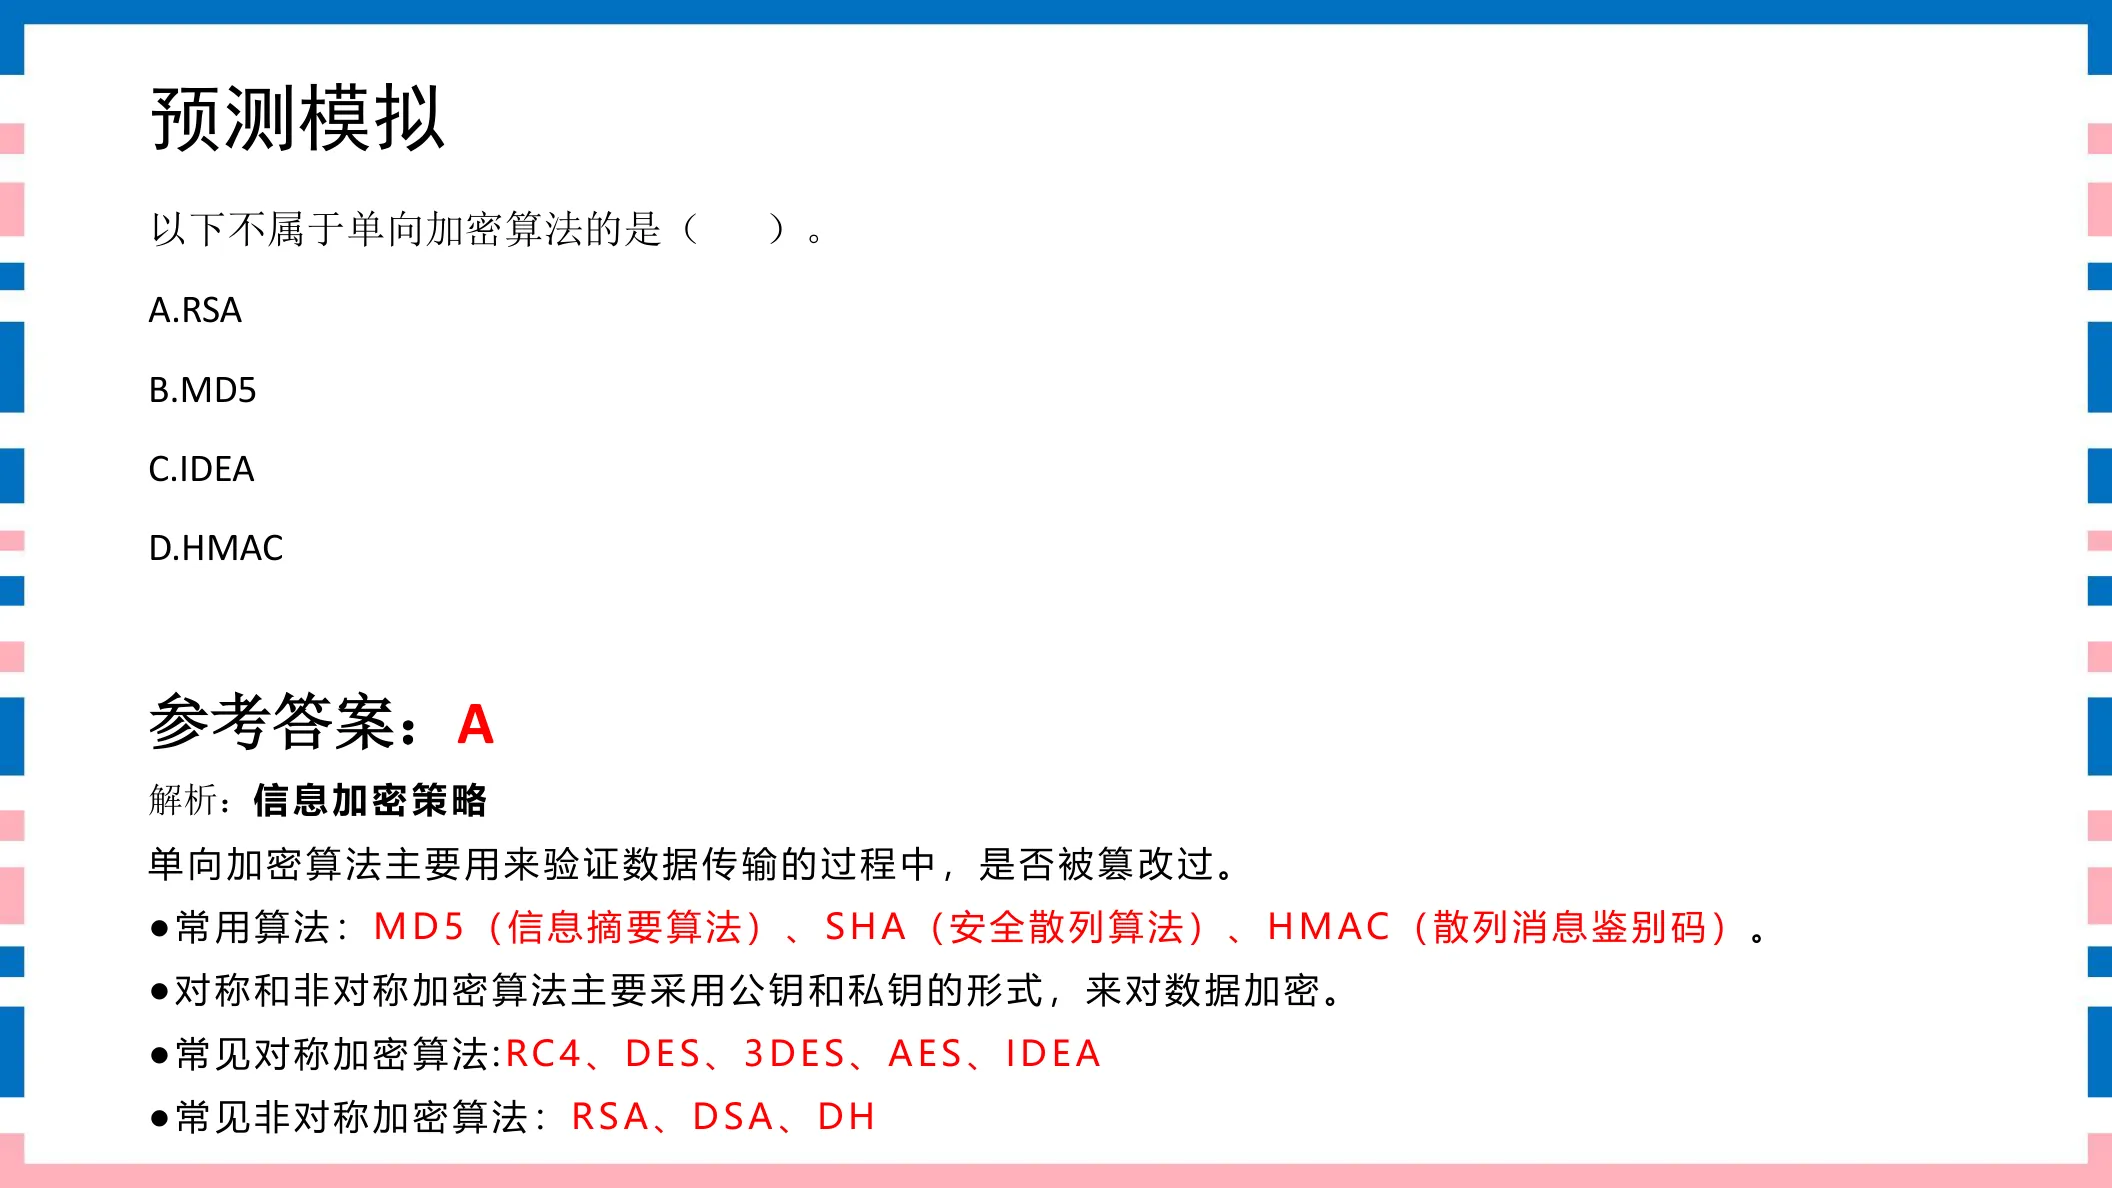
以下不属于单向加密算法的是( 2 )。A. RSAB. MD5C. SHAD. HMAC
参考答案:A
◆ 考点:单向加密(散列)算法:MD5、SHA、HMAC,用于校验数据是否被篡改;RSA 属于非对称加密(讲义P40/P42)。
◆ 判定:MD5/SHA/HMAC都是单向 → 不属于单向的是 RSA(A)。
⚠ 易错提示:单向三兄弟=MD5、SHA、HMAC;RSA是非对称(公钥)加密。看到RSA先想到非对称。
🔗 关联题:第30题(同考点,建议对比记忆)
讲义原页对照 第42页 · 加密算法辨析
点击图片可弹层放大查看讲义原页
301分加密算法辨析讲义第41页
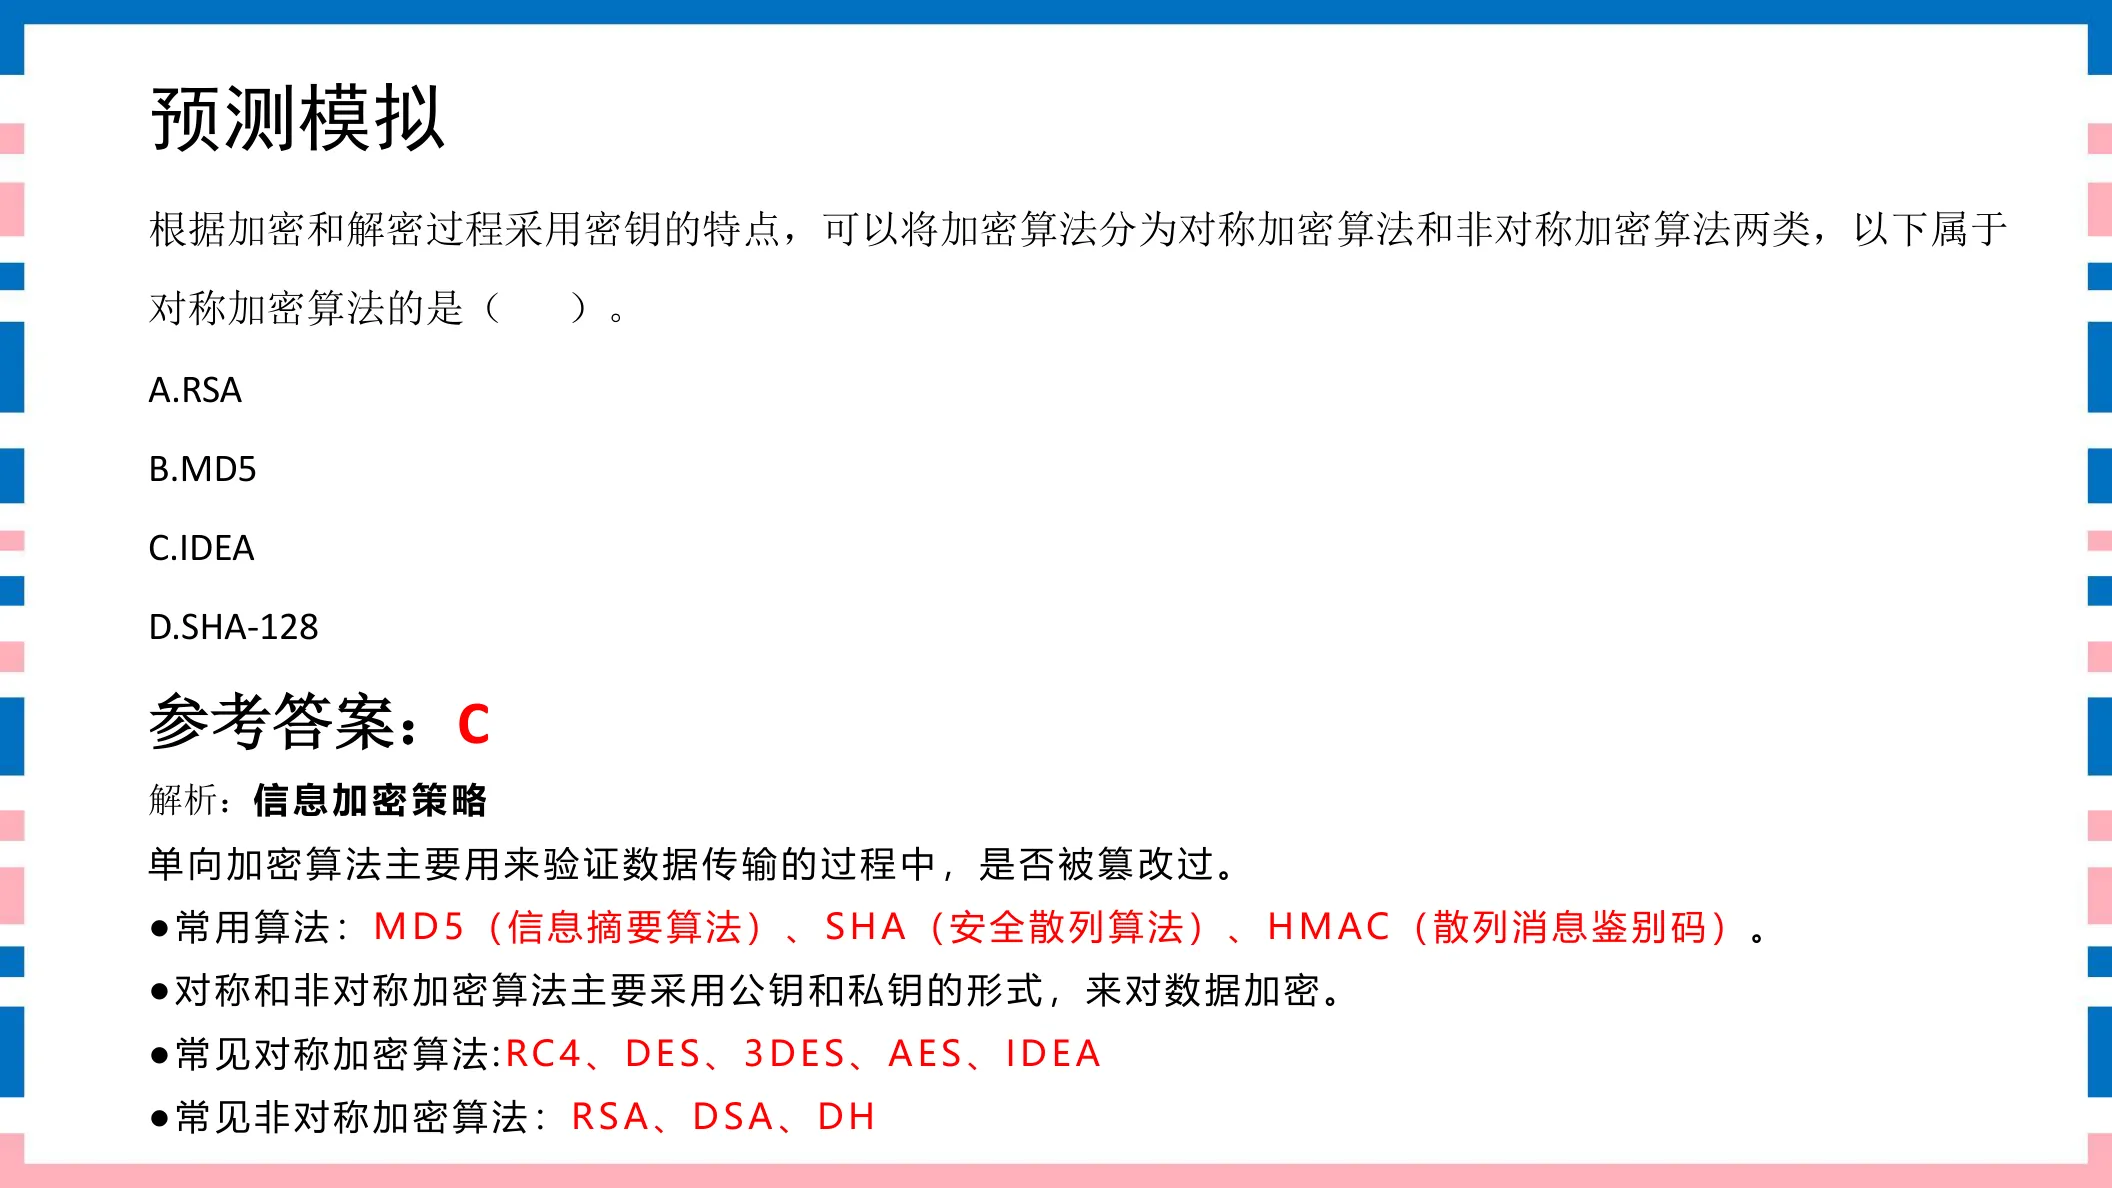
根据加密和解密过程采用密钥的特点,可以将加密算法分为对称加密算法和非对称加密算法两类,以下属于对称加密算法的是( )。A. RSAB. MD5C. IDEAD. SHA-128
参考答案:C
◆ 考点:常见对称加密算法:DES、3DES、AES、IDEA、RC4等;RSA是非对称,MD5/SHA是单向散列(讲义P35/P41)。
◆ 判定:只有IDEA是对称 → C。
⚠ 易错提示:对称记 DES/3DES/AES/IDEA;非对称记 RSA;单向记 MD5/SHA/HMAC。IDEA是对称不是公钥。
🔗 关联题:第29题(同考点,建议对比记忆)
讲义原页对照 第41页 · 加密算法辨析
点击图片可弹层放大查看讲义原页
身份认证技术题 31–33 · 3 题
311分身份认证技术讲义第45页
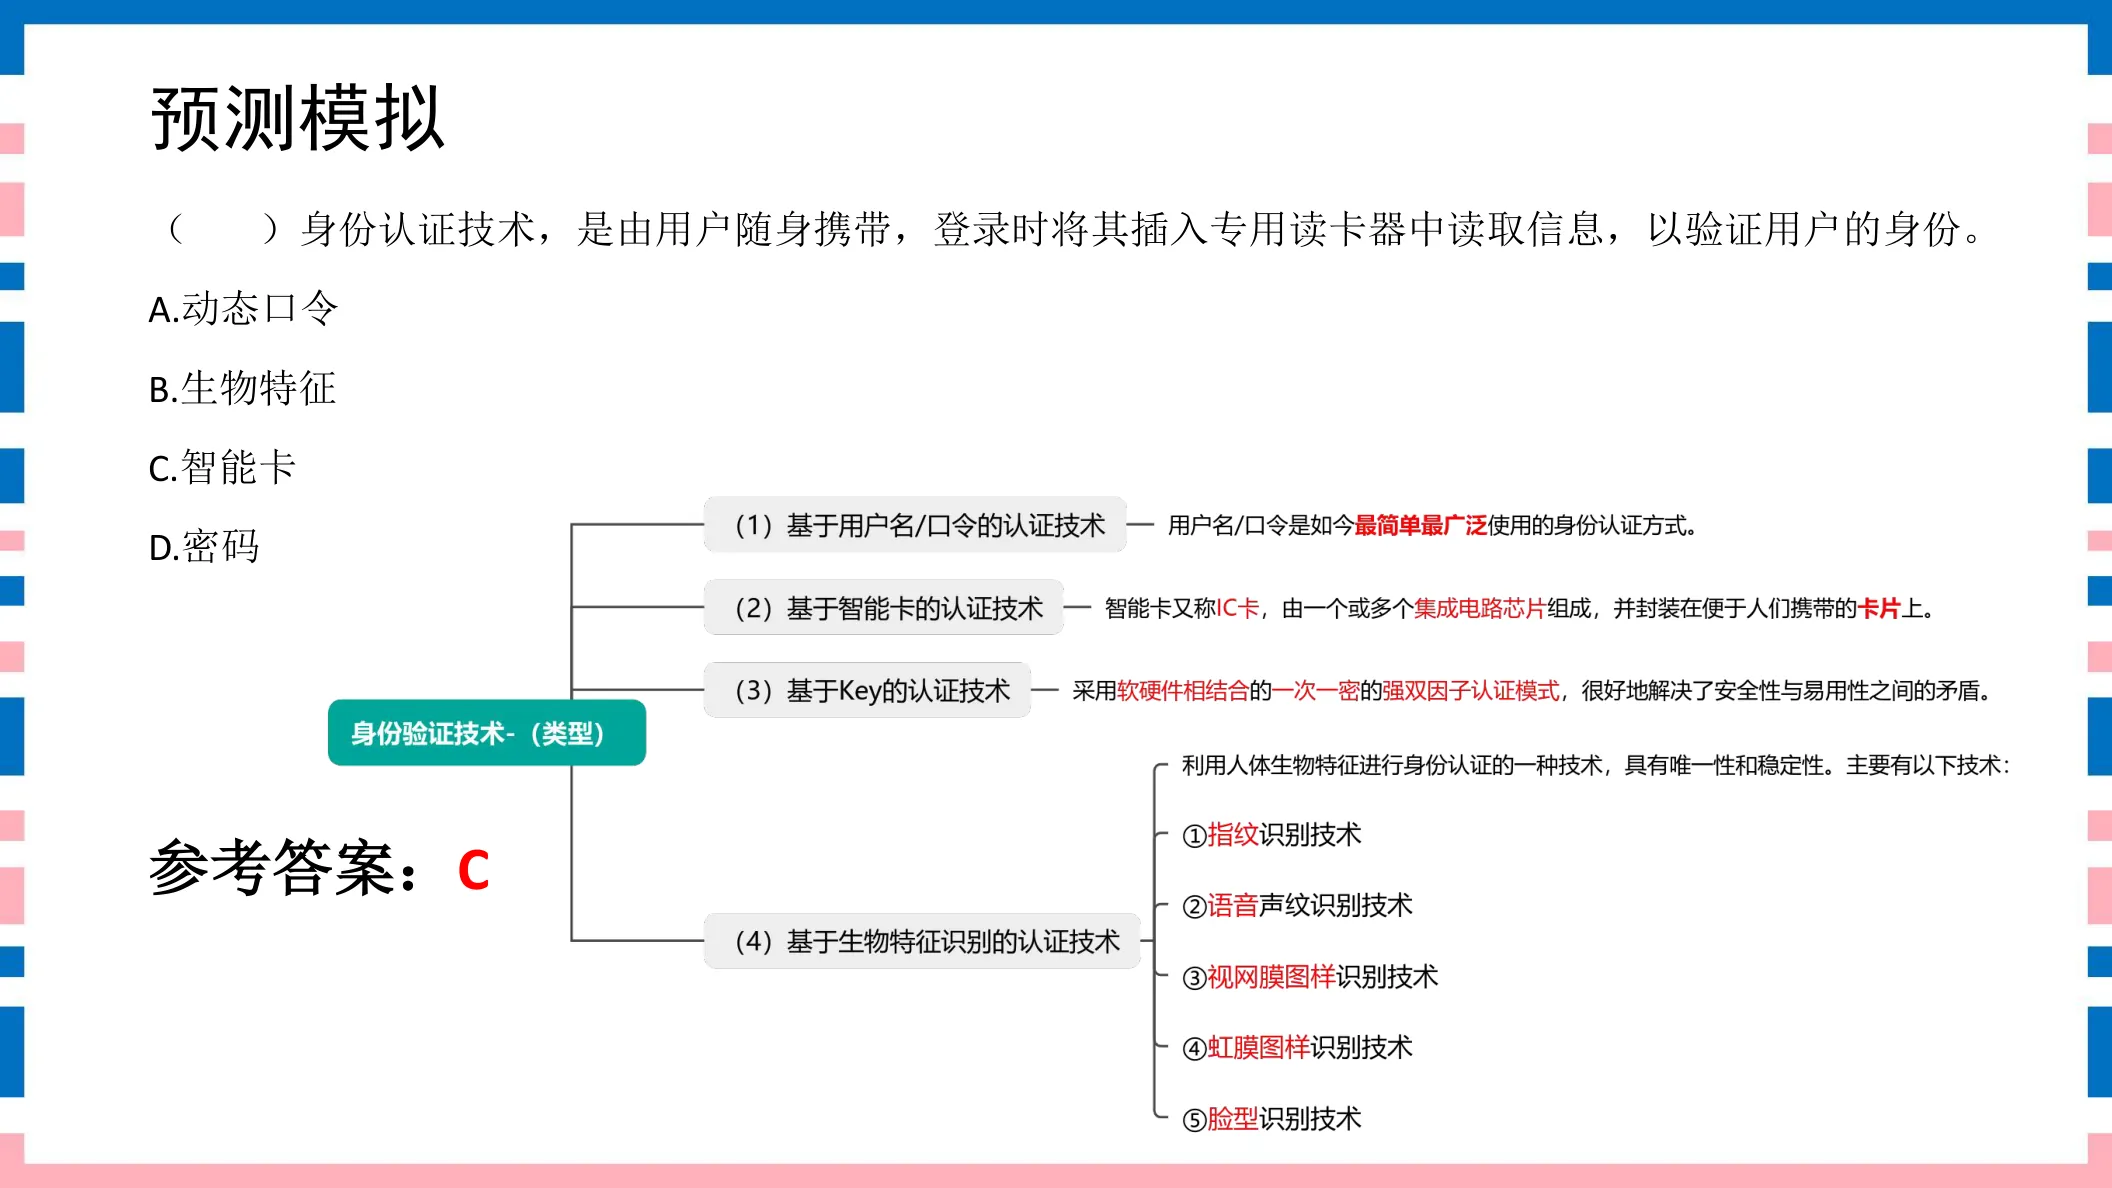
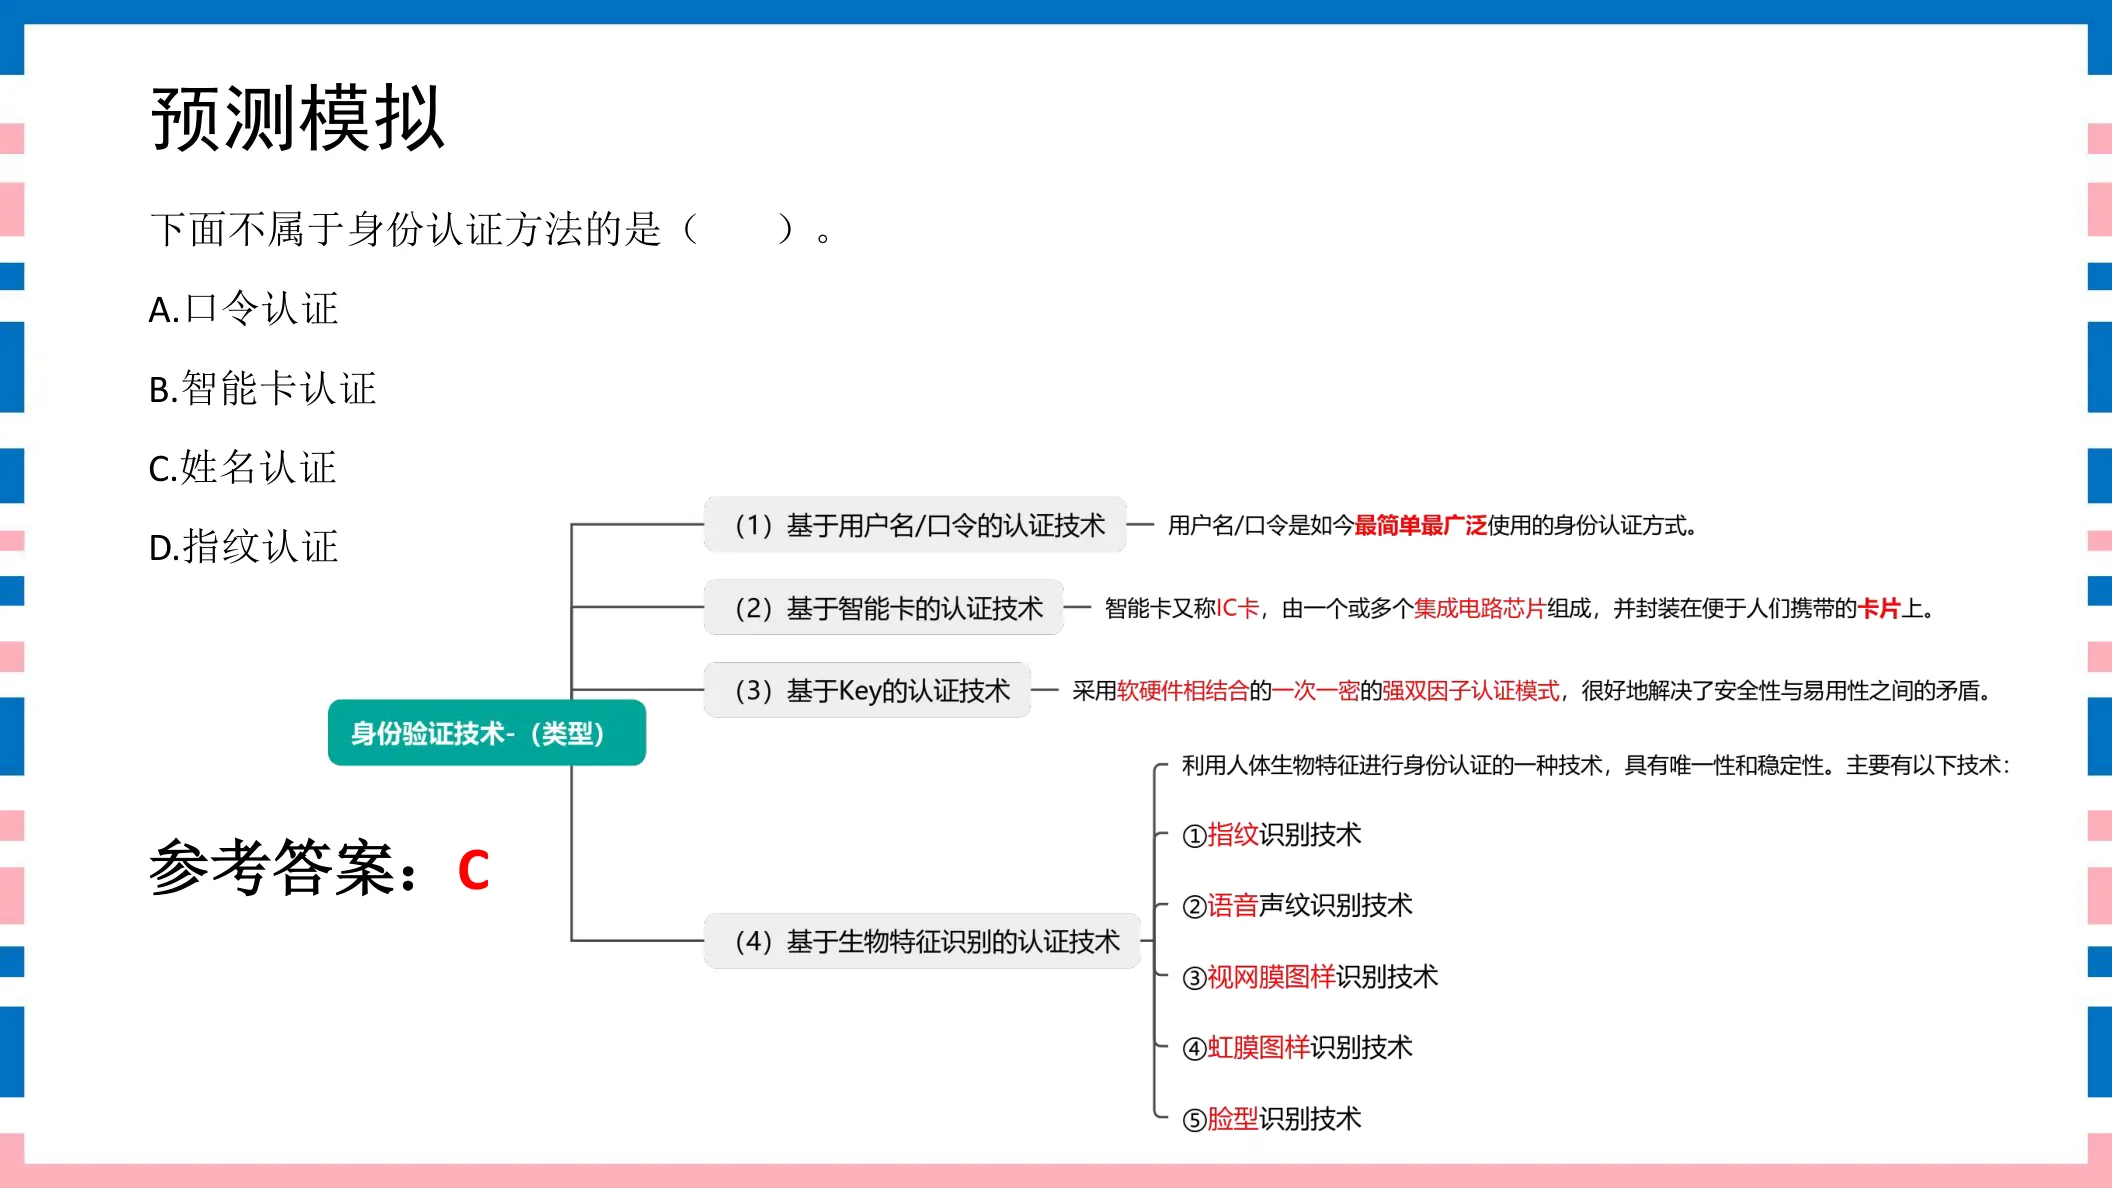
( )身份认证技术,是由用户随身携带,登录时将其插入专用读卡器中读取信息,以验证用户的身份。A. 动态口令B. 生物特征C. 智能卡D. 密码
参考答案:C
◆ 考点:智能卡是用户随身携带、登录时插入专用读卡器读取信息以验证身份的认证技术(讲义P45)。
⚠ 易错提示:“插入读卡器”=智能卡;动态口令是手机令牌,生物特征是指纹/人脸,密码是记忆口令。
讲义原页对照 第45页 · 身份认证技术
点击图片可弹层放大查看讲义原页
321分身份认证技术讲义第46页
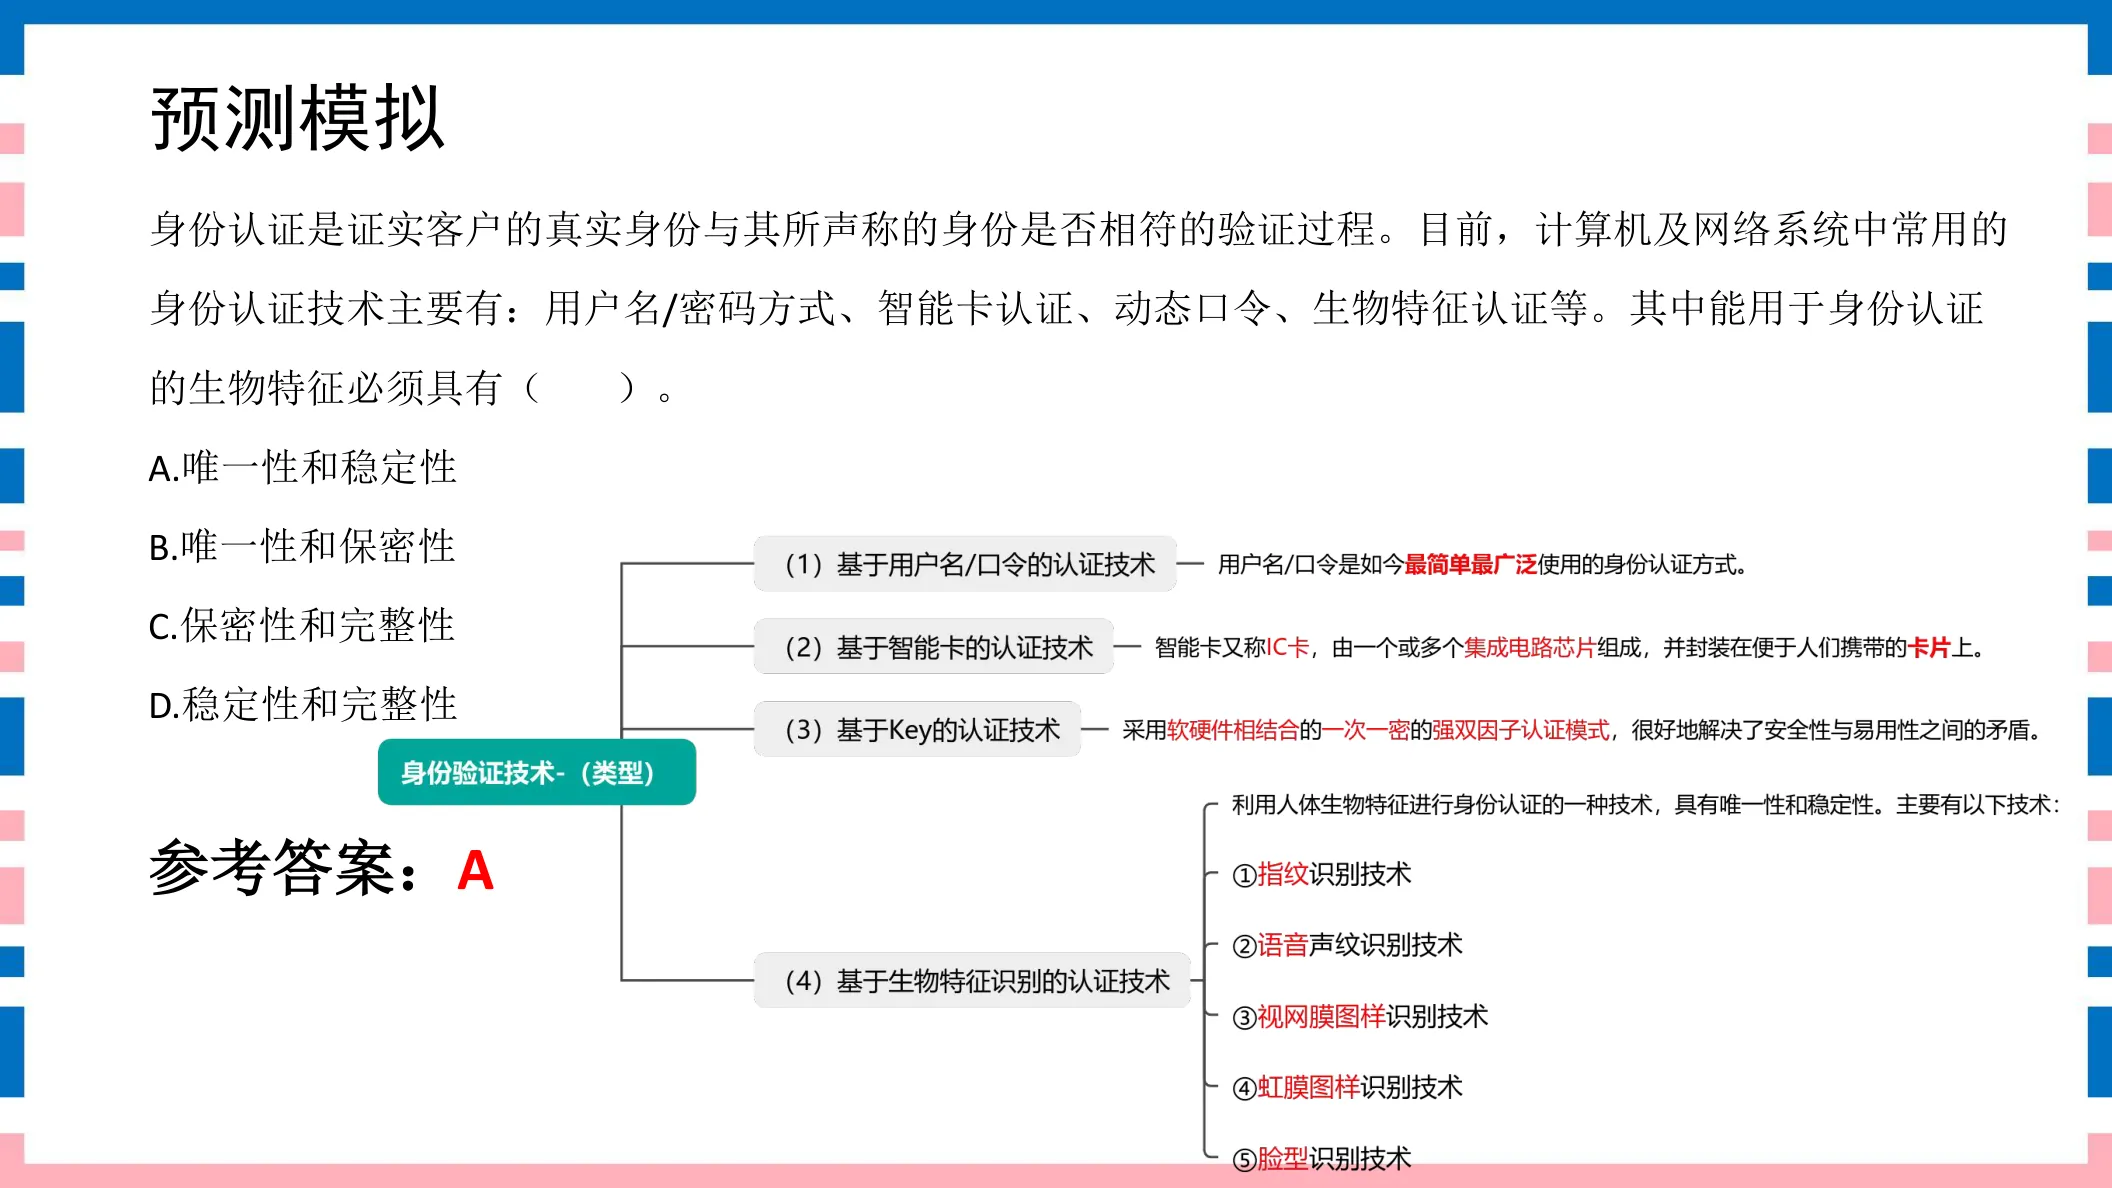
身份认证是证实客户的真实身份与其所声称的身份是否相符的验证过程。目前,计算机及网络系统中常用的身份认证技术主要有:用户名/密码方式、智能卡认证、动态口令、生物特征认证等。其中能用于身份认证的生物特征必须具有( )。A. 唯一性和稳定性B. 唯一性和保密性C. 保密性和完整性D. 稳定性和完整性
参考答案:A
◆ 考点:可用于身份认证的生物特征必须具有唯一性和稳定性(人人不同、长期不变)(讲义P46)。
⚠ 易错提示:生物特征两要求=唯一(人人不同)+稳定(长期不变);不要求保密性/完整性。
讲义原页对照 第46页 · 身份认证技术
点击图片可弹层放大查看讲义原页
防火墙题 34–36 · 3 题
341分防火墙讲义第50页
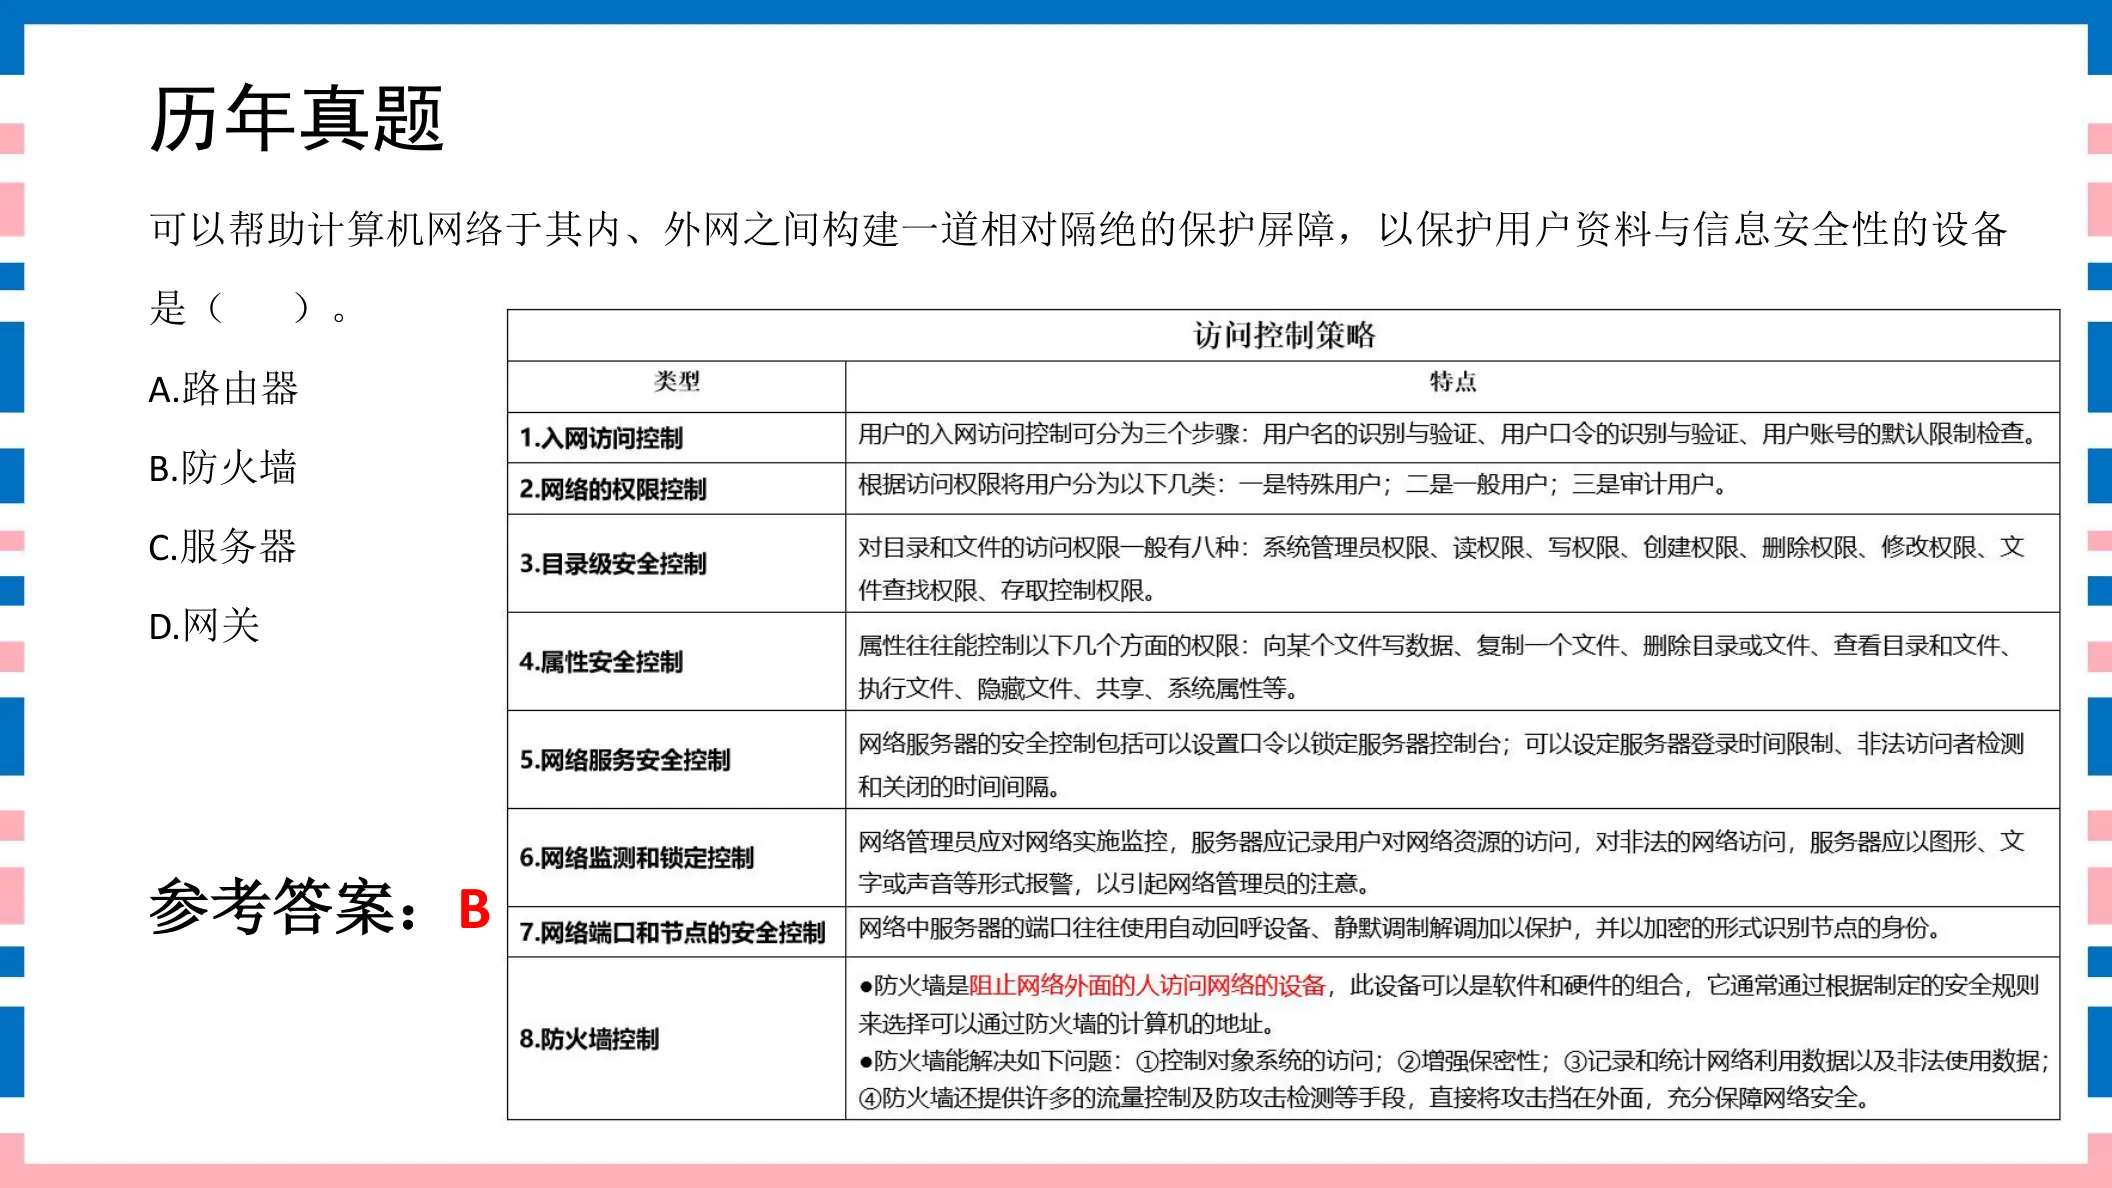
可以帮助计算机网络于其内、外网之间构建一道相对隔绝的保护屏障,以保护用户资料与信息安全性的设备是( )。A. 路由器B. 防火墙C. 服务器D. 网关
参考答案:B
◆ 考点:防火墙在内外网之间构建一道相对隔绝的保护屏障,按安全规则控制可通过的地址(讲义P48/P50)。
⚠ 易错提示:内外网之间的保护屏障=防火墙;路由器/网关只管转发,服务器是提供服务的。
讲义原页对照 第50页 · 防火墙
点击图片可弹层放大查看讲义原页
351分防火墙讲义第49页
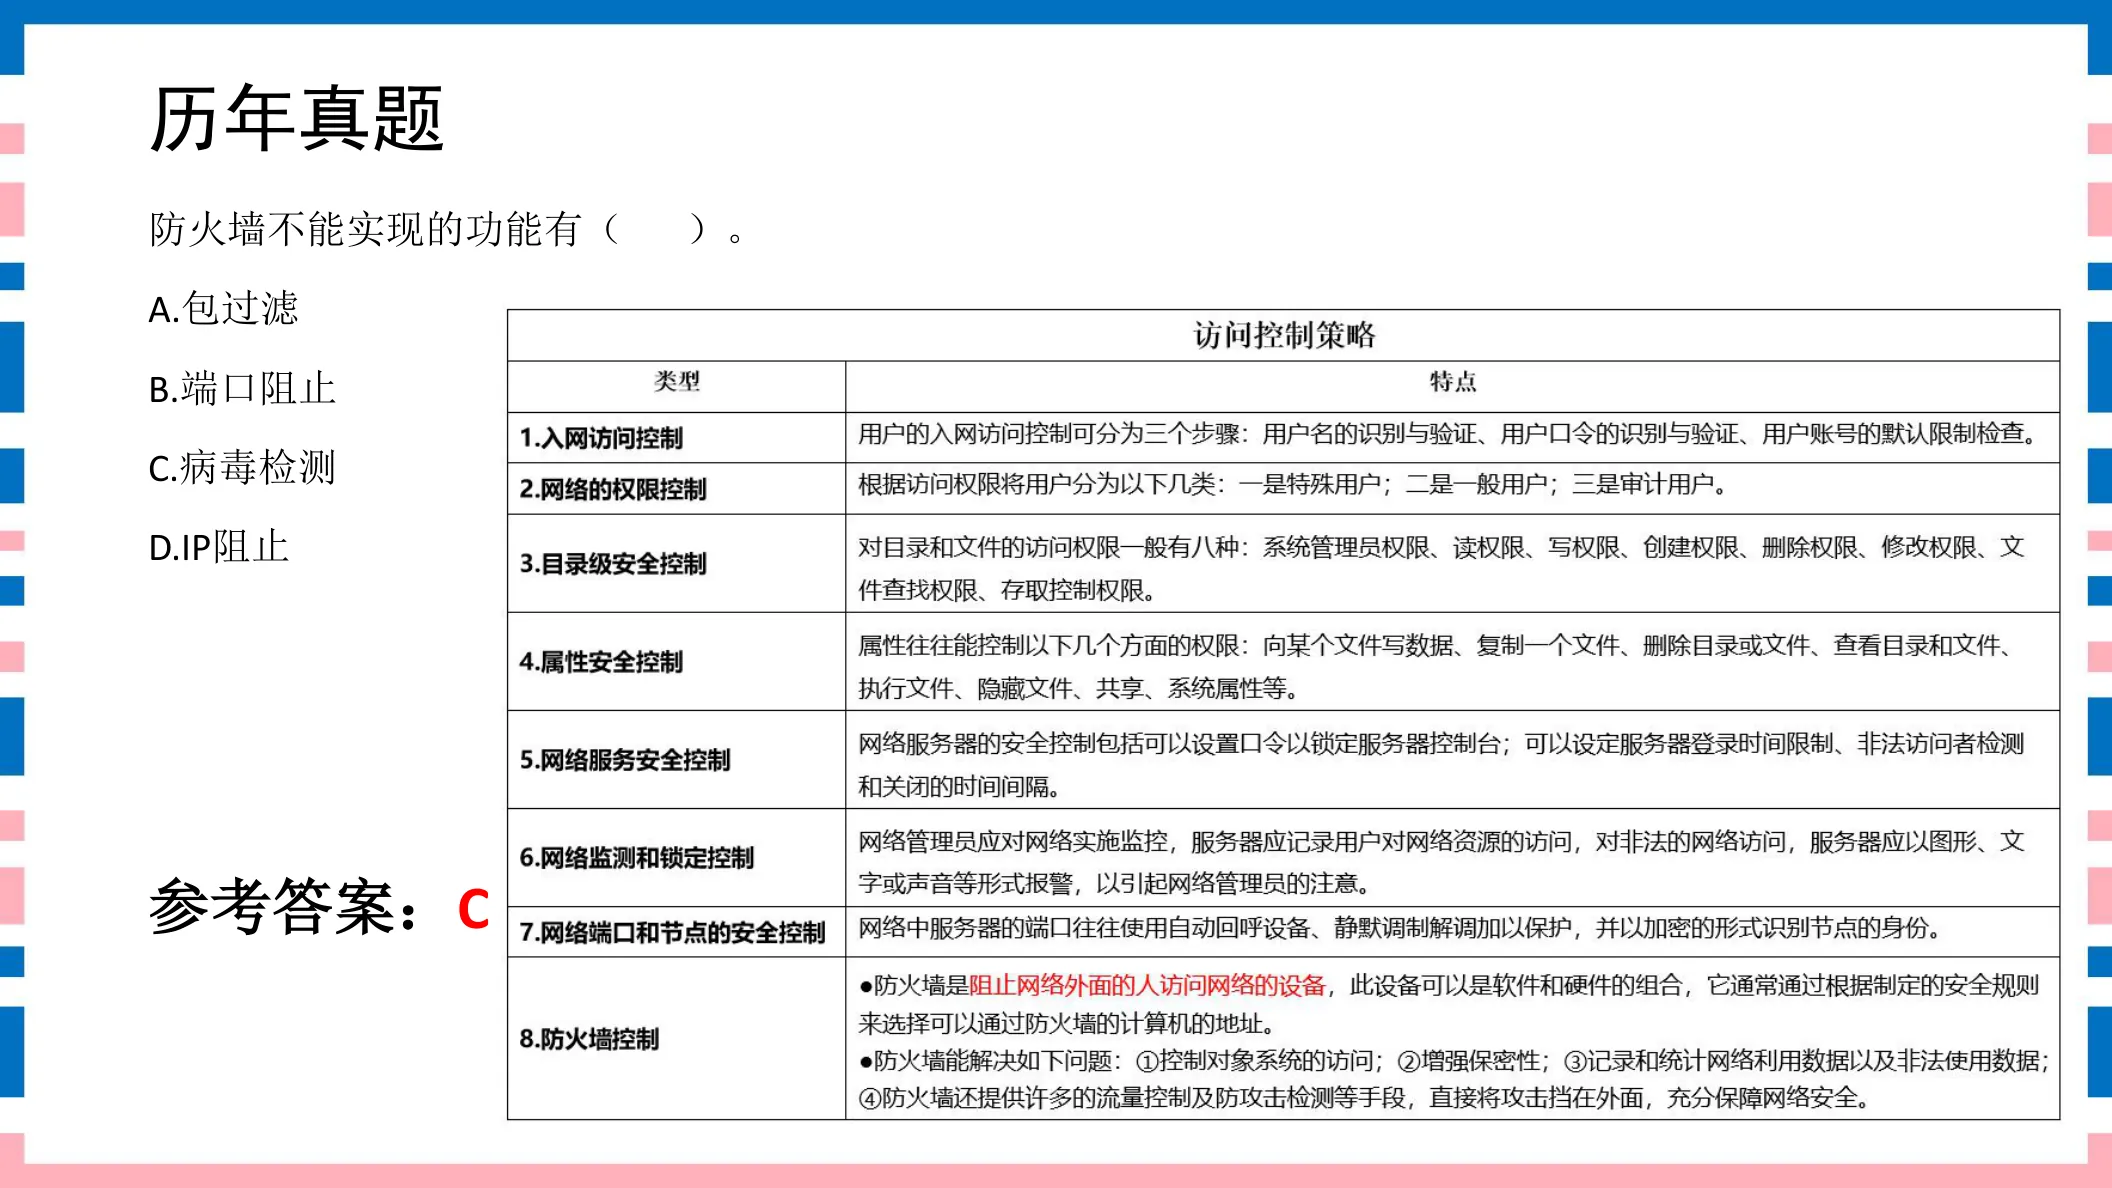
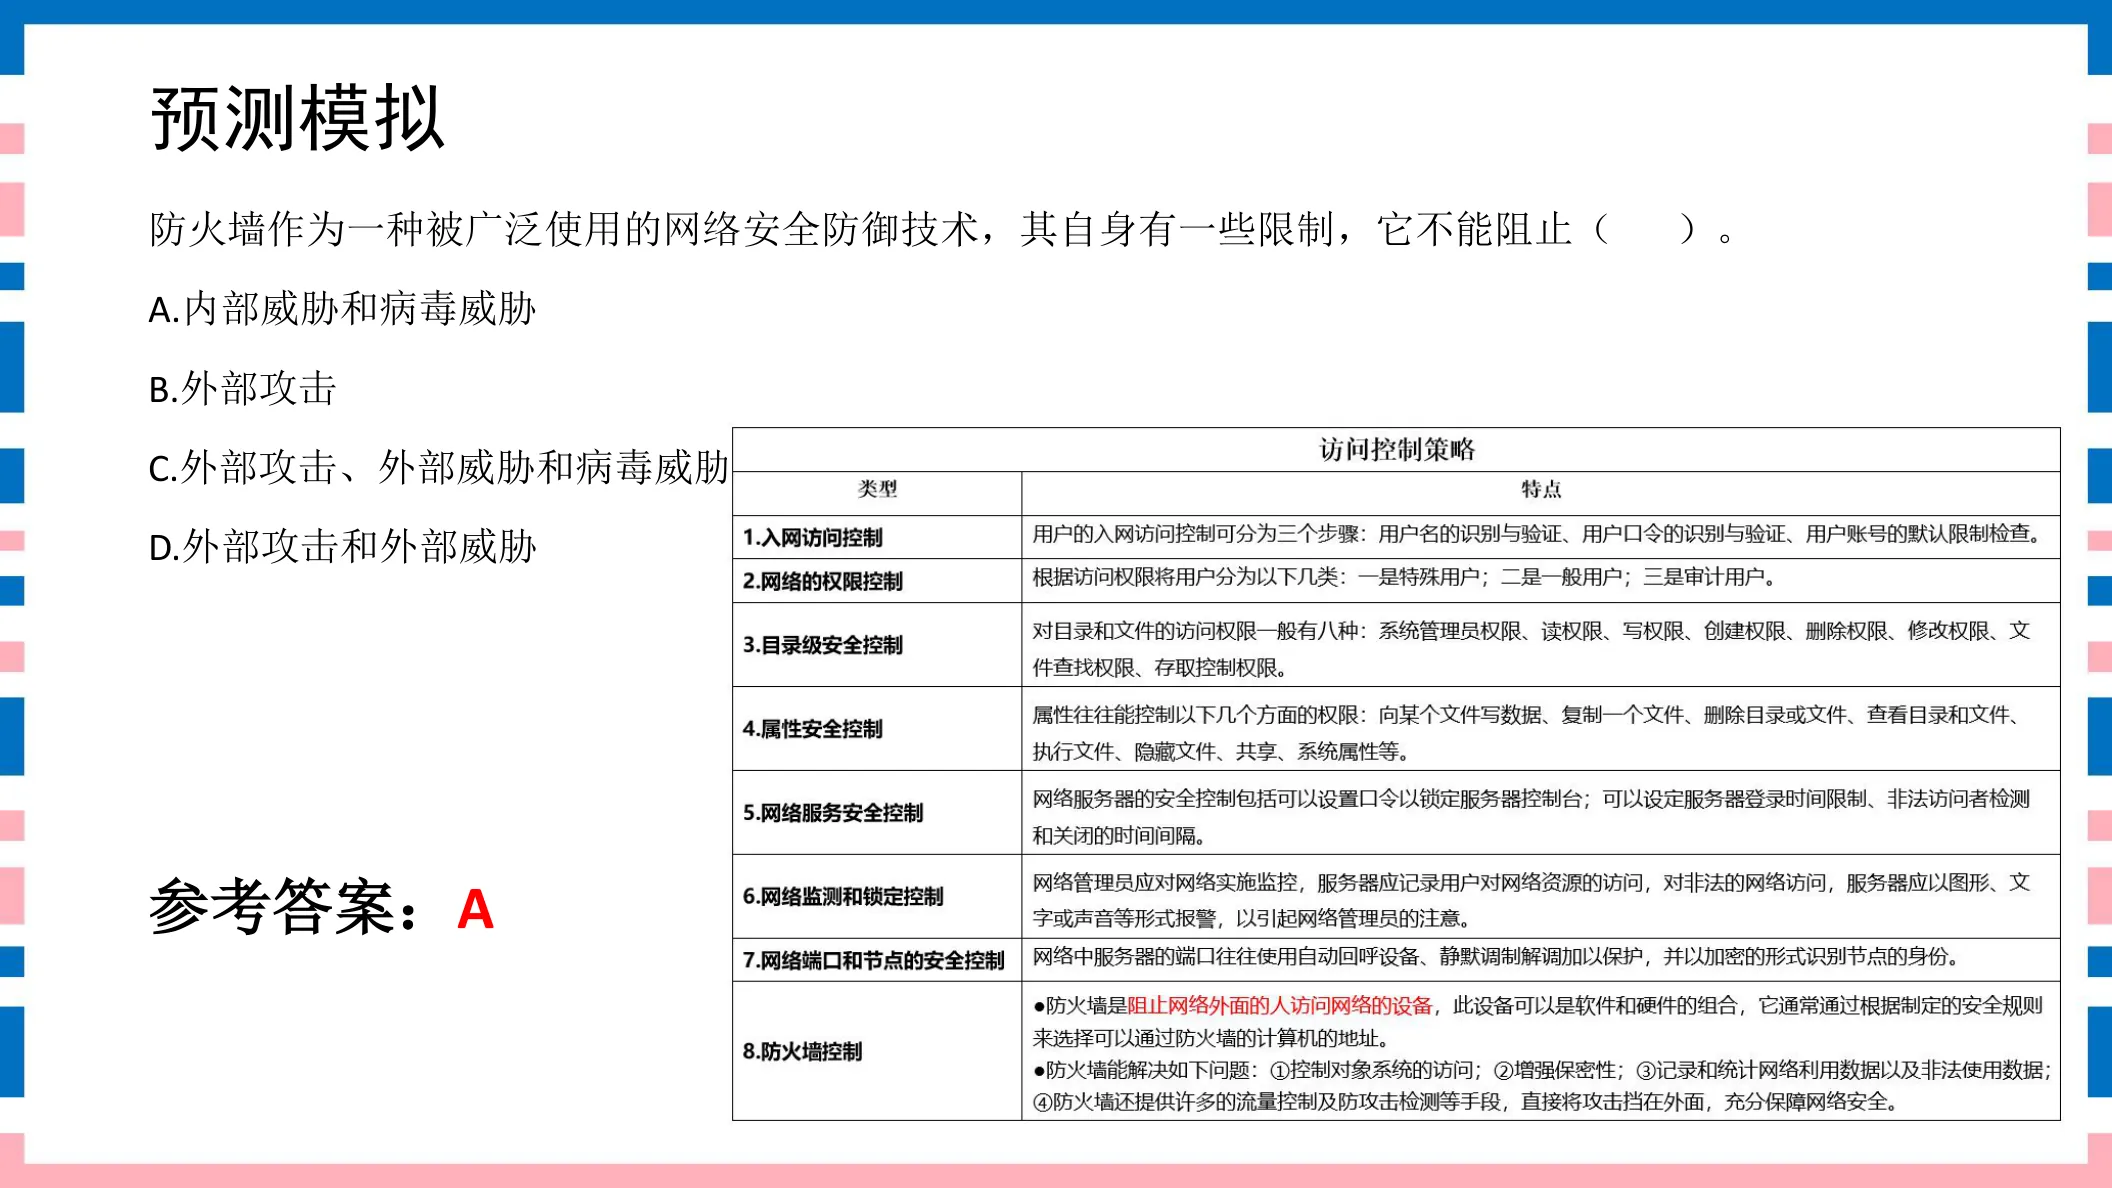
防火墙不能实现的功能有( )。A. 包过滤B. 端口阻止C. 病毒检测D. IP阻止
参考答案:C
◆ 考点:防火墙可做包过滤、端口阻止、IP阻止;但它不能进行病毒检测(杀毒需专用杀毒软件)(讲义P48/P49)。
⚠ 易错提示:防火墙≠杀毒软件:它管地址/端口/包过滤,不管文件内病毒。
讲义原页对照 第49页 · 防火墙
点击图片可弹层放大查看讲义原页
计算机犯罪手段题 37–40 · 4 题
371分计算机犯罪手段讲义第54页
将犯罪指令掺杂在正常作业程序中,以获取数据文件,这种手段称为( )。A. 特洛伊木马术B. 伪造证件C. 数据欺骗D. 异步攻击
参考答案:D
◆ 考点:把犯罪指令掺杂在正常作业程序中、择机获取数据文件的手段称为异步攻击(讲义P54)。
⚠ 易错提示:“掺杂在正常程序里、等待时机触发”=异步攻击;特洛伊木马是伪装成合法程序窃取信息。
讲义原页对照 第54页 · 计算机犯罪手段
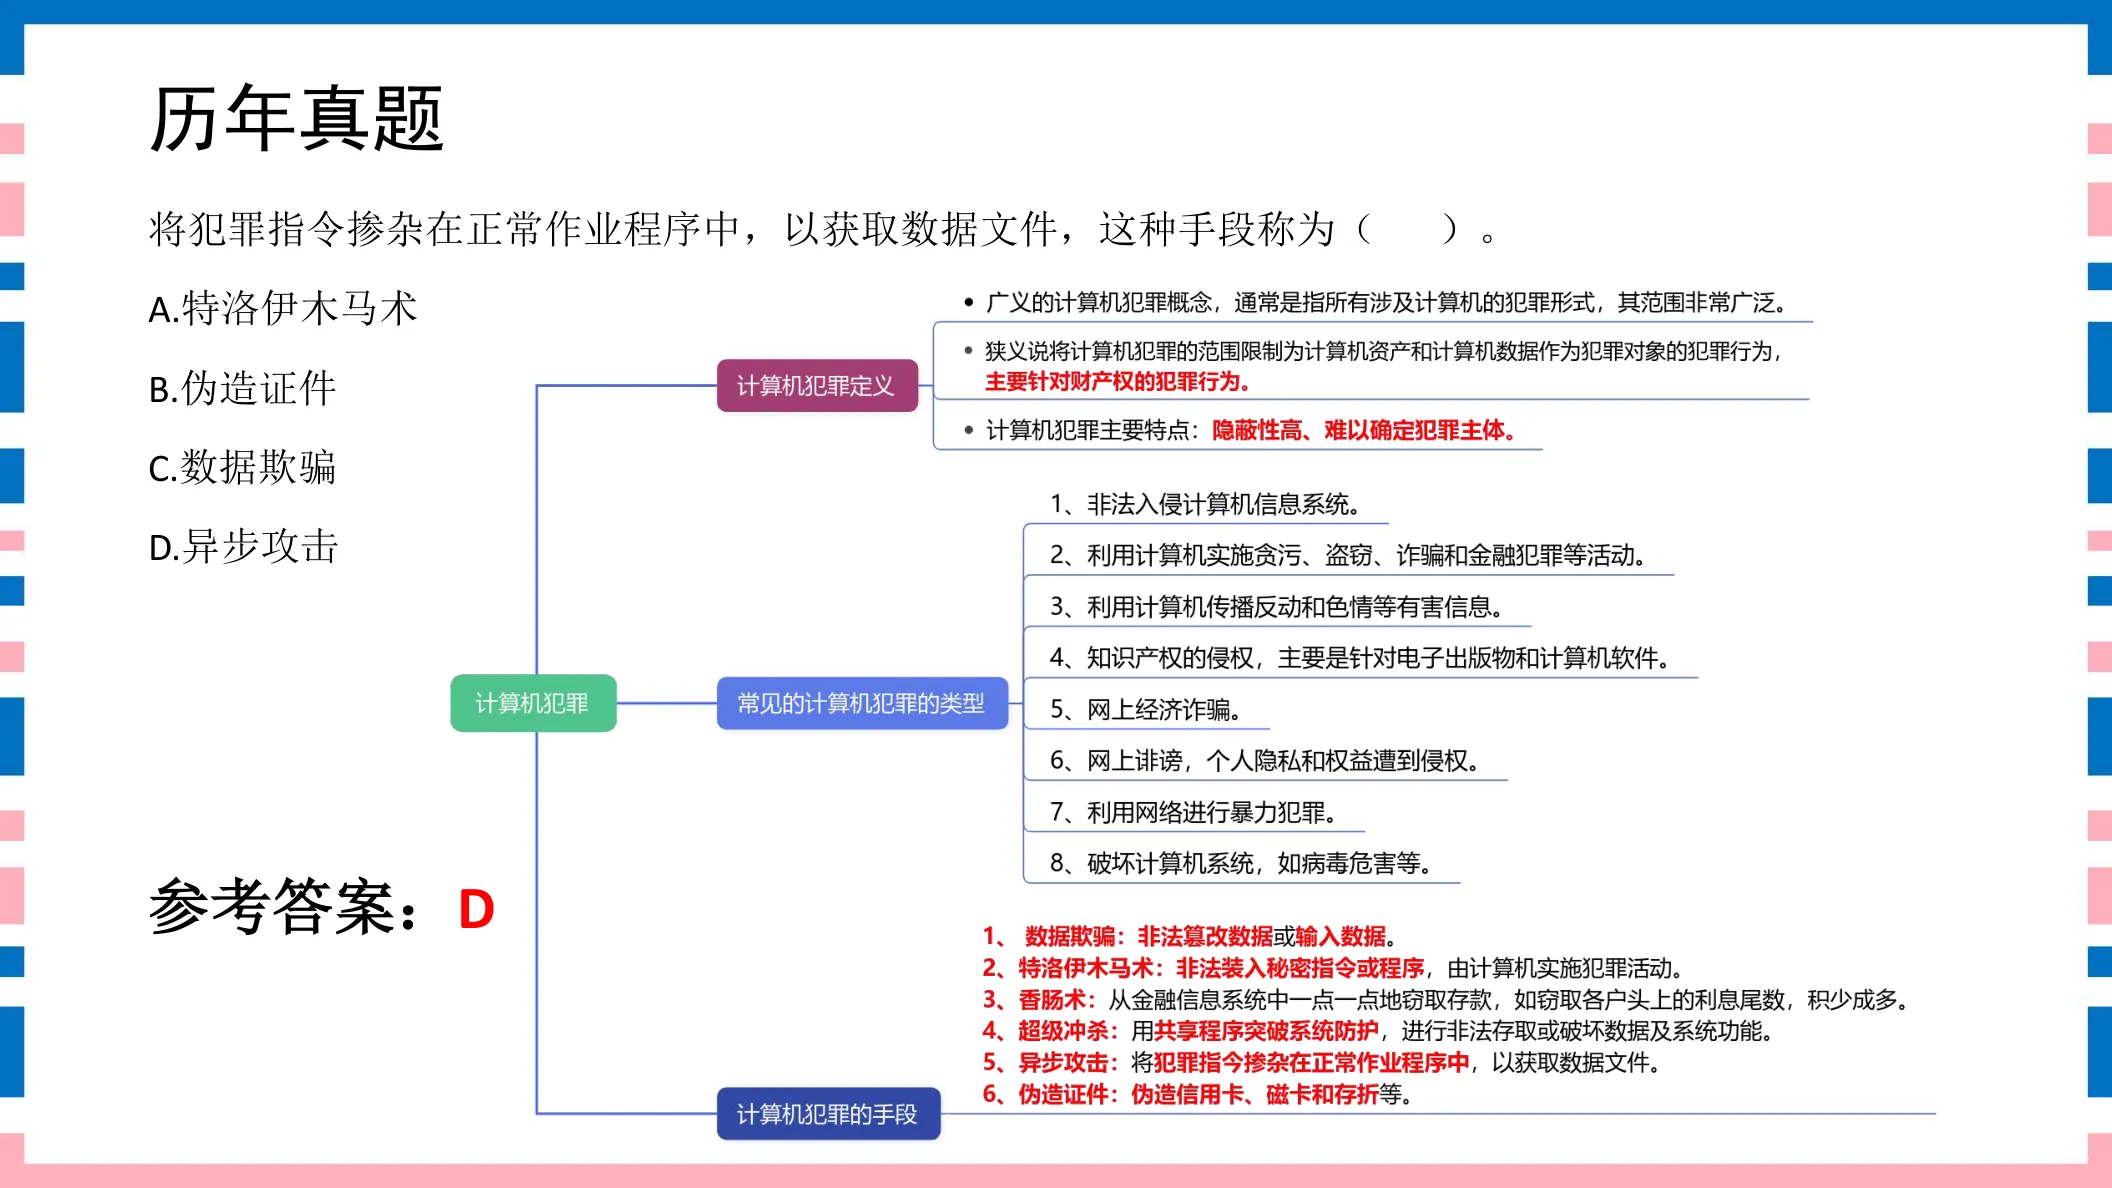
点击图片可弹层放大查看讲义原页
381分计算机犯罪手段讲义第56页
计算机犯罪手段中,用共享程序破坏系统防护,进行非法存取或破坏数据集系统功能的手段称为( )。A. 超级冲杀B. 异步攻击C. 特洛伊木马术D. 数据欺骗
参考答案:A
◆ 考点:用共享程序破坏系统防护、进行非法存取或破坏数据/系统功能的手段称为“超级冲杀”(讲义P56)。
⚠ 易错提示:“共享程序破坏防护”=超级冲杀;这是专有名词,别望文生义选异步攻击。
讲义原页对照 第56页 · 计算机犯罪手段
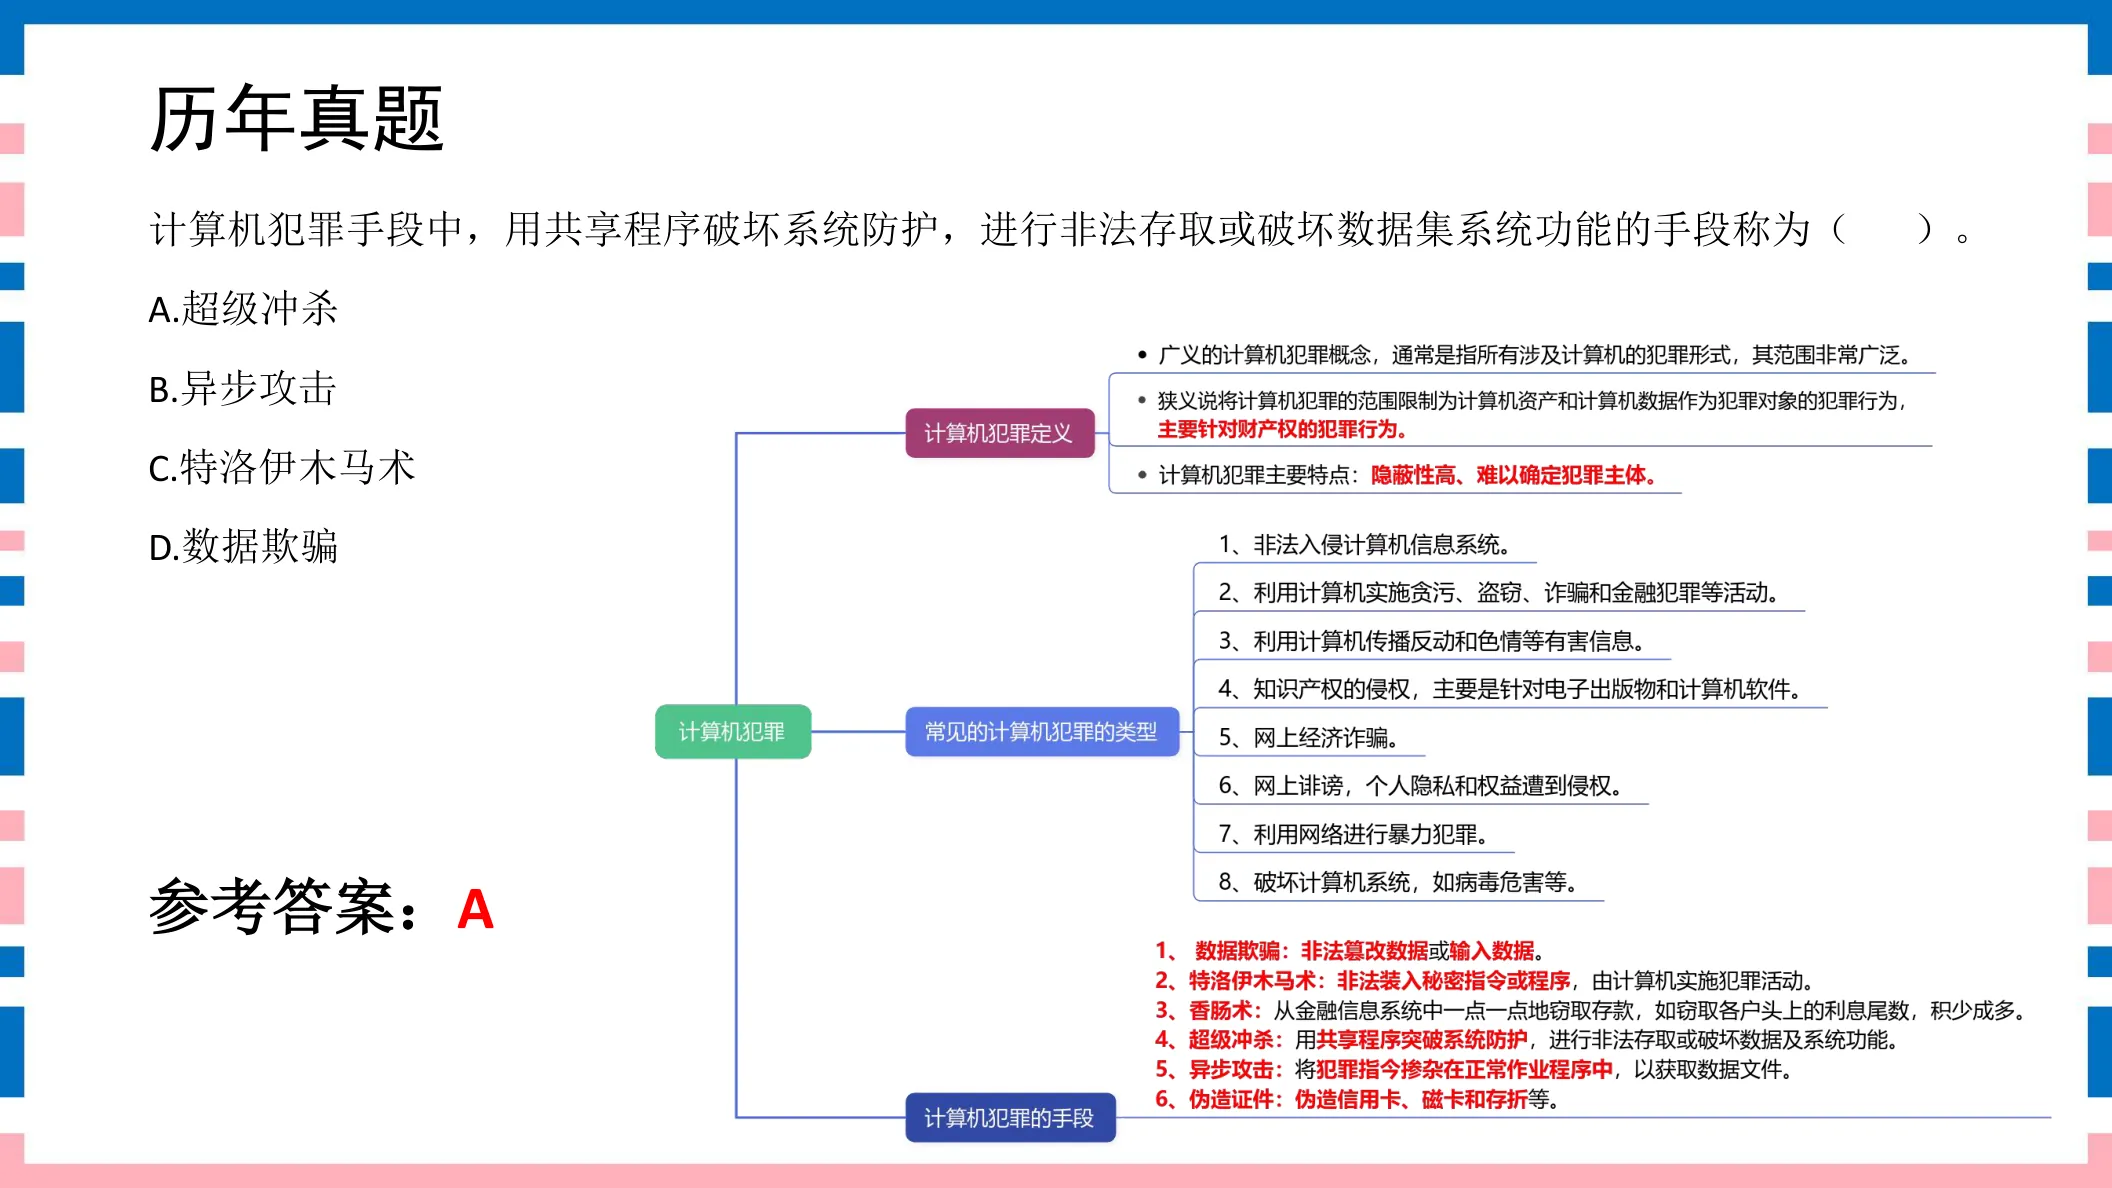
点击图片可弹层放大查看讲义原页
391分计算机犯罪手段讲义第57页
非法装入秘密指令或程序,使得指令或程序在计算机内部获取私人信息,实施犯罪活动,这种技术手段称为( )。A. 特洛伊木马B. 伪造证件C. 数据欺骗D. 异步攻击
参考答案:A
◆ 考点:非法装入秘密指令或程序,使其在计算机内部获取私人信息实施犯罪,称为特洛伊木马(讲义P57)。
⚠ 易错提示:“秘密装入程序、暗中窃取信息”=特洛伊木马。与第12题木马病毒呼应,但本题是犯罪手段角度。
讲义原页对照 第57页 · 计算机犯罪手段
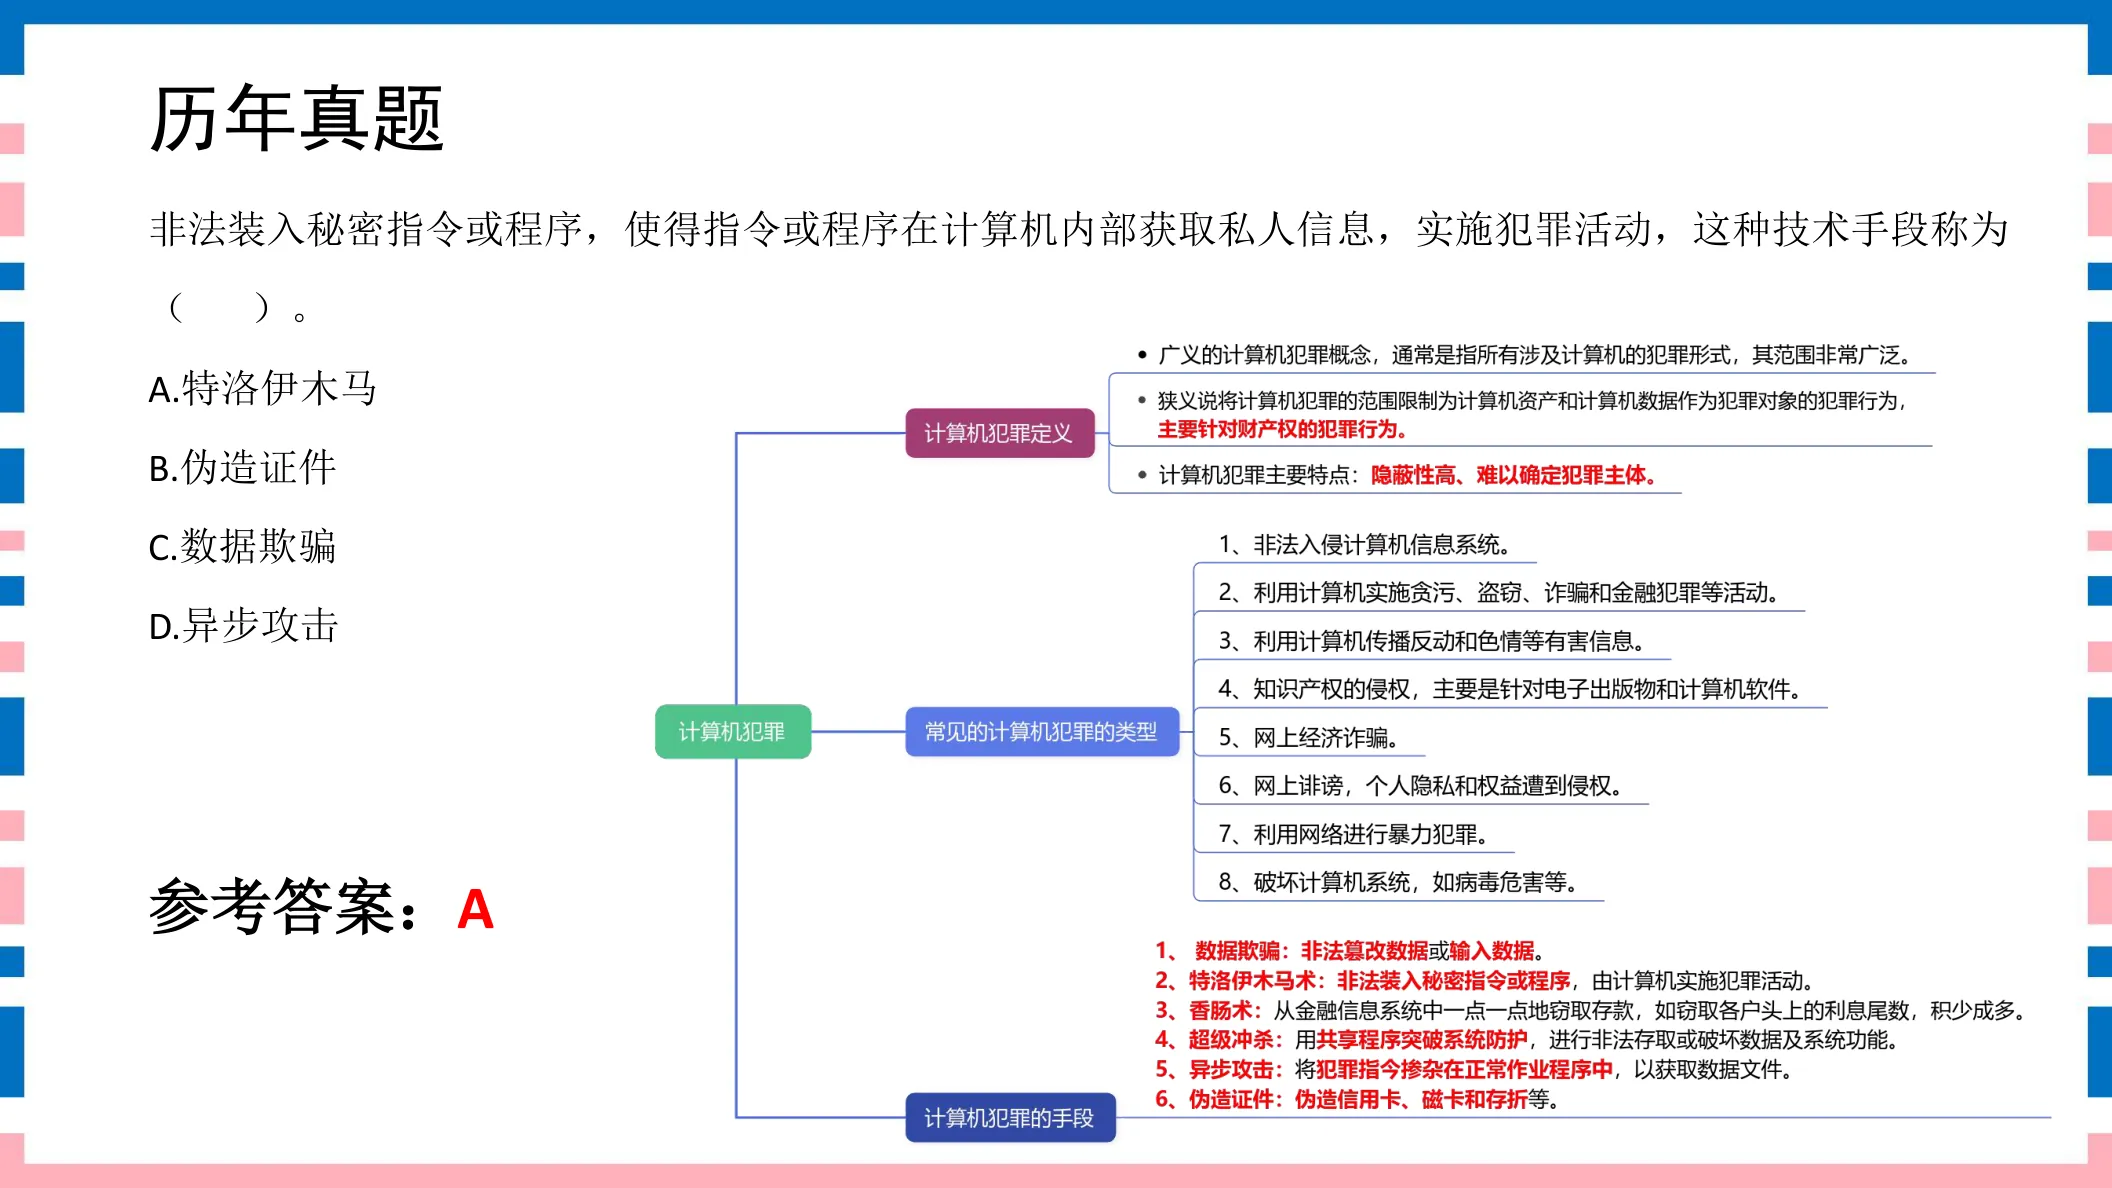
点击图片可弹层放大查看讲义原页
计算机犯罪概念题 41–42 · 2 题
411分计算机犯罪概念讲义第55页
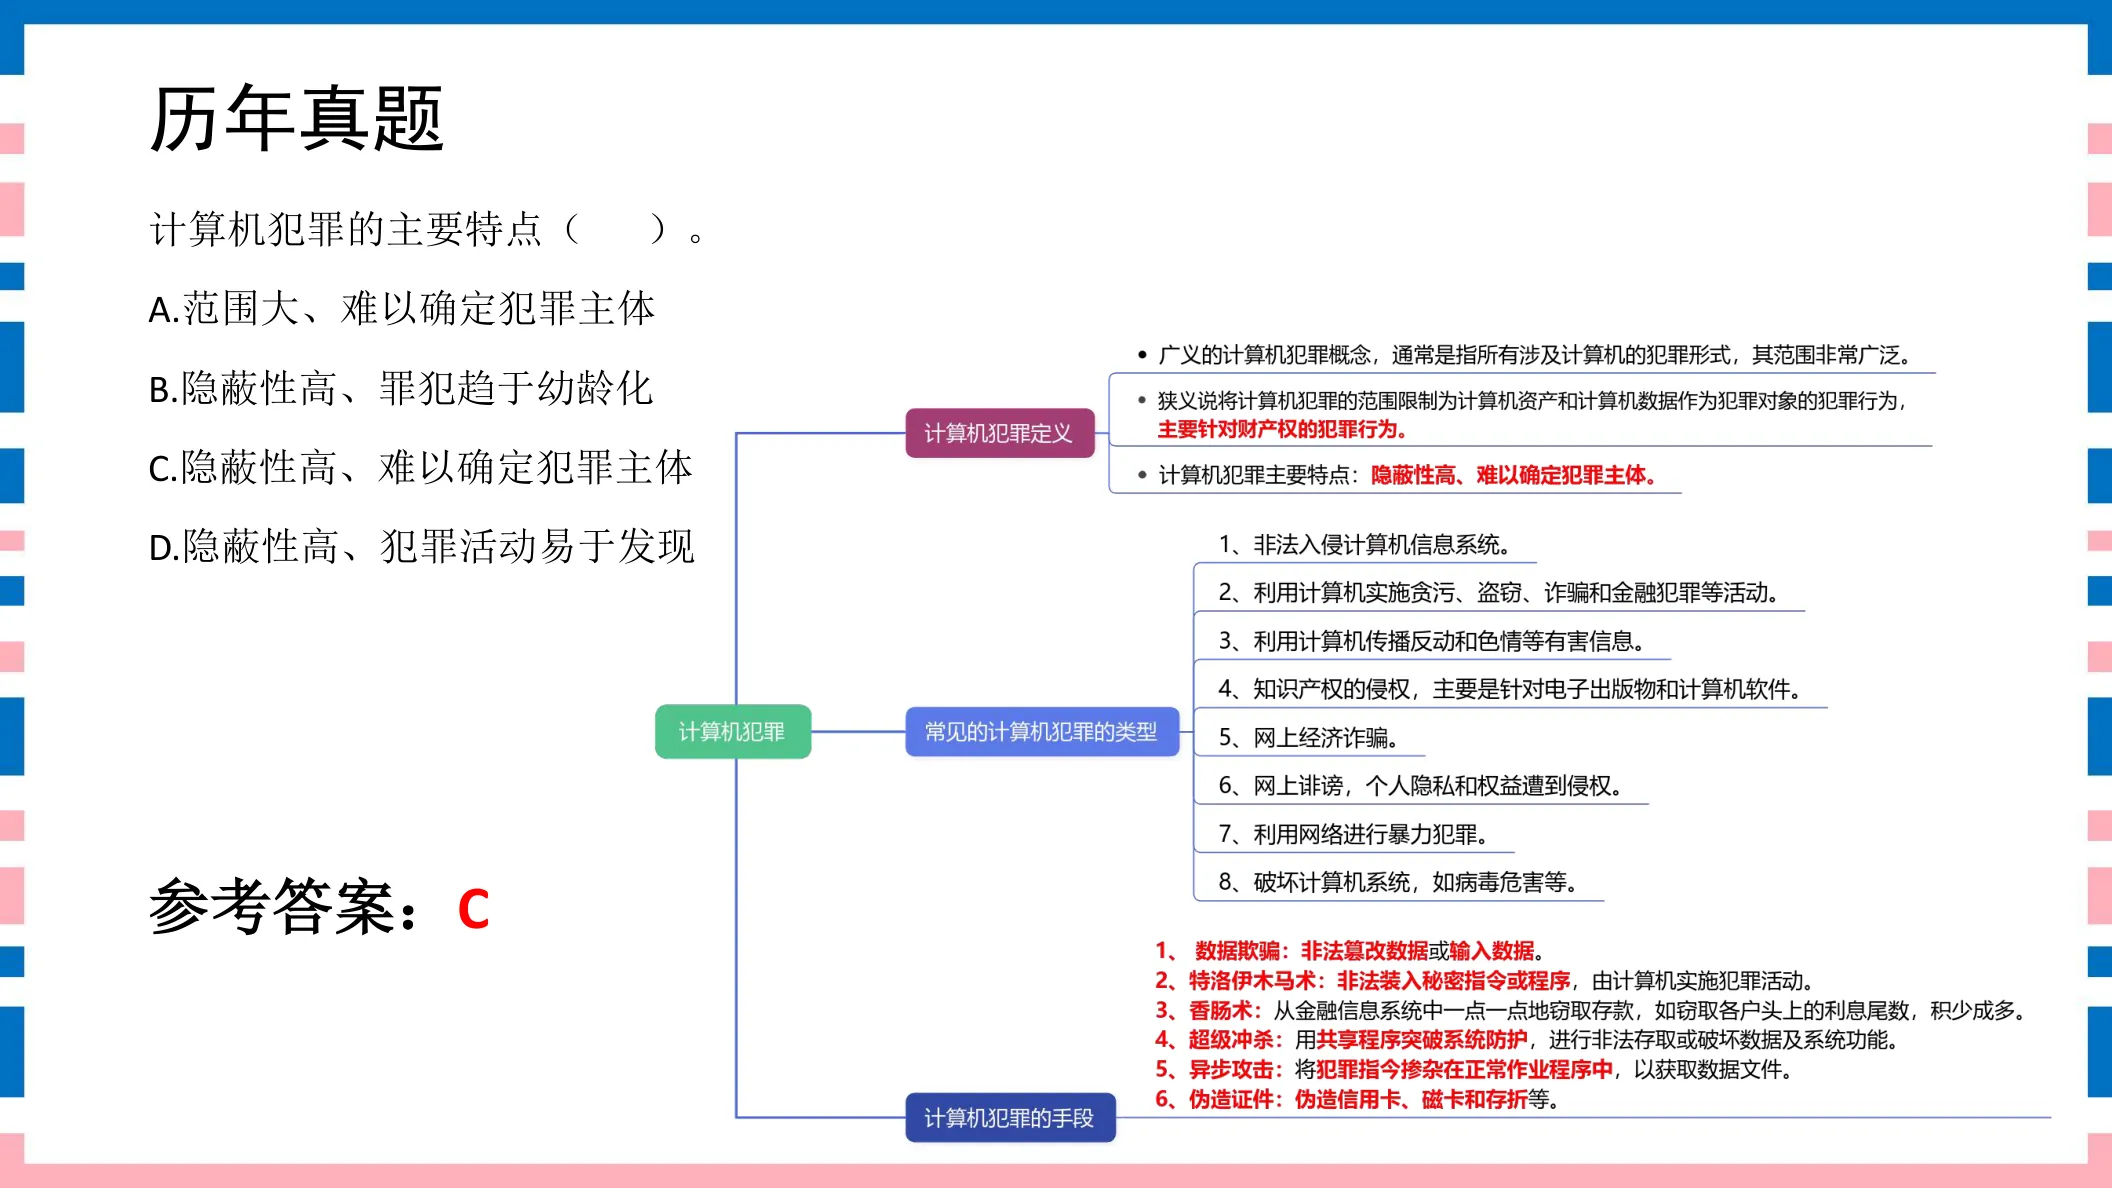
计算机犯罪的主要特点( )。A. 范围大、难以确定犯罪主体B. 隐蔽性高、罪犯趋于幼龄化C. 隐蔽性高、难以确定犯罪主体D. 隐蔽性高、犯罪活动易于发现
参考答案:C
◆ 考点:计算机犯罪主要特点:隐蔽性高、难以确定犯罪主体(讲义P55)。
⚠ 易错提示:两个高频错项:犯罪活动难发现(不是易于发现),主体难确定(不是范围大)。
🔗 关联题:第42题(同考点,建议对比记忆)
讲义原页对照 第55页 · 计算机犯罪概念
点击图片可弹层放大查看讲义原页
421分计算机犯罪概念讲义第58页
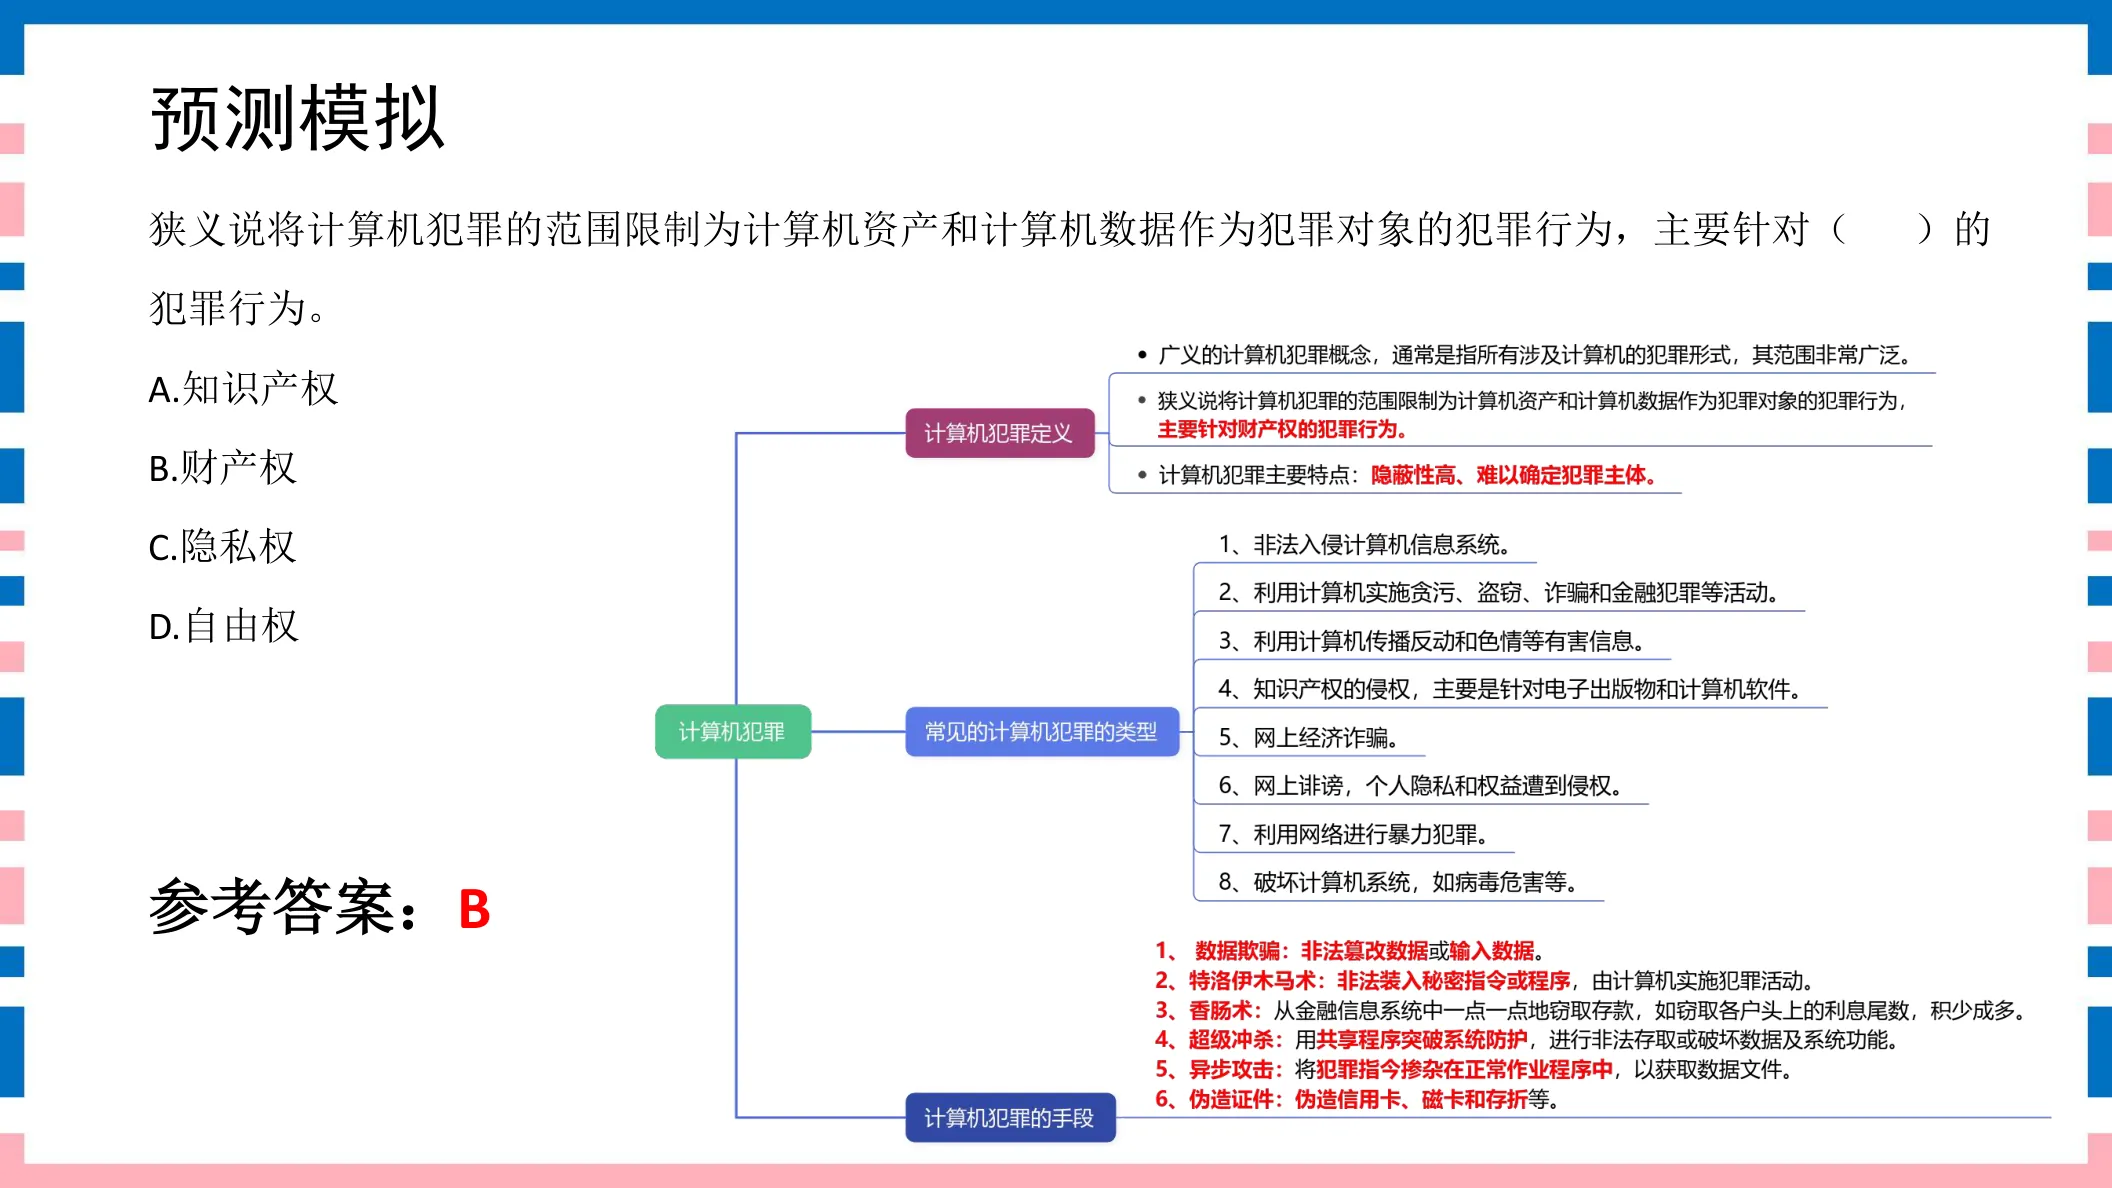
狭义说将计算机犯罪的范围限制为计算机资产和计算机数据作为犯罪对象的犯罪行为,主要针对( )的犯罪行为。A. 知识产权B. 财产权C. 隐私权D. 自由权
参考答案:B
◆ 考点:狭义计算机犯罪把范围限定为以计算机资产和数据为犯罪对象,主要针对财产权(讲义P58)。
⚠ 易错提示:狭义=财产权;广义才扩展到知识产权、隐私权等。
🔗 关联题:第41题(同考点,建议对比记忆)
讲义原页对照 第58页 · 计算机犯罪概念
点击图片可弹层放大查看讲义原页
计算机职业道德题 43–43 · 1 题
431分计算机职业道德讲义第62页
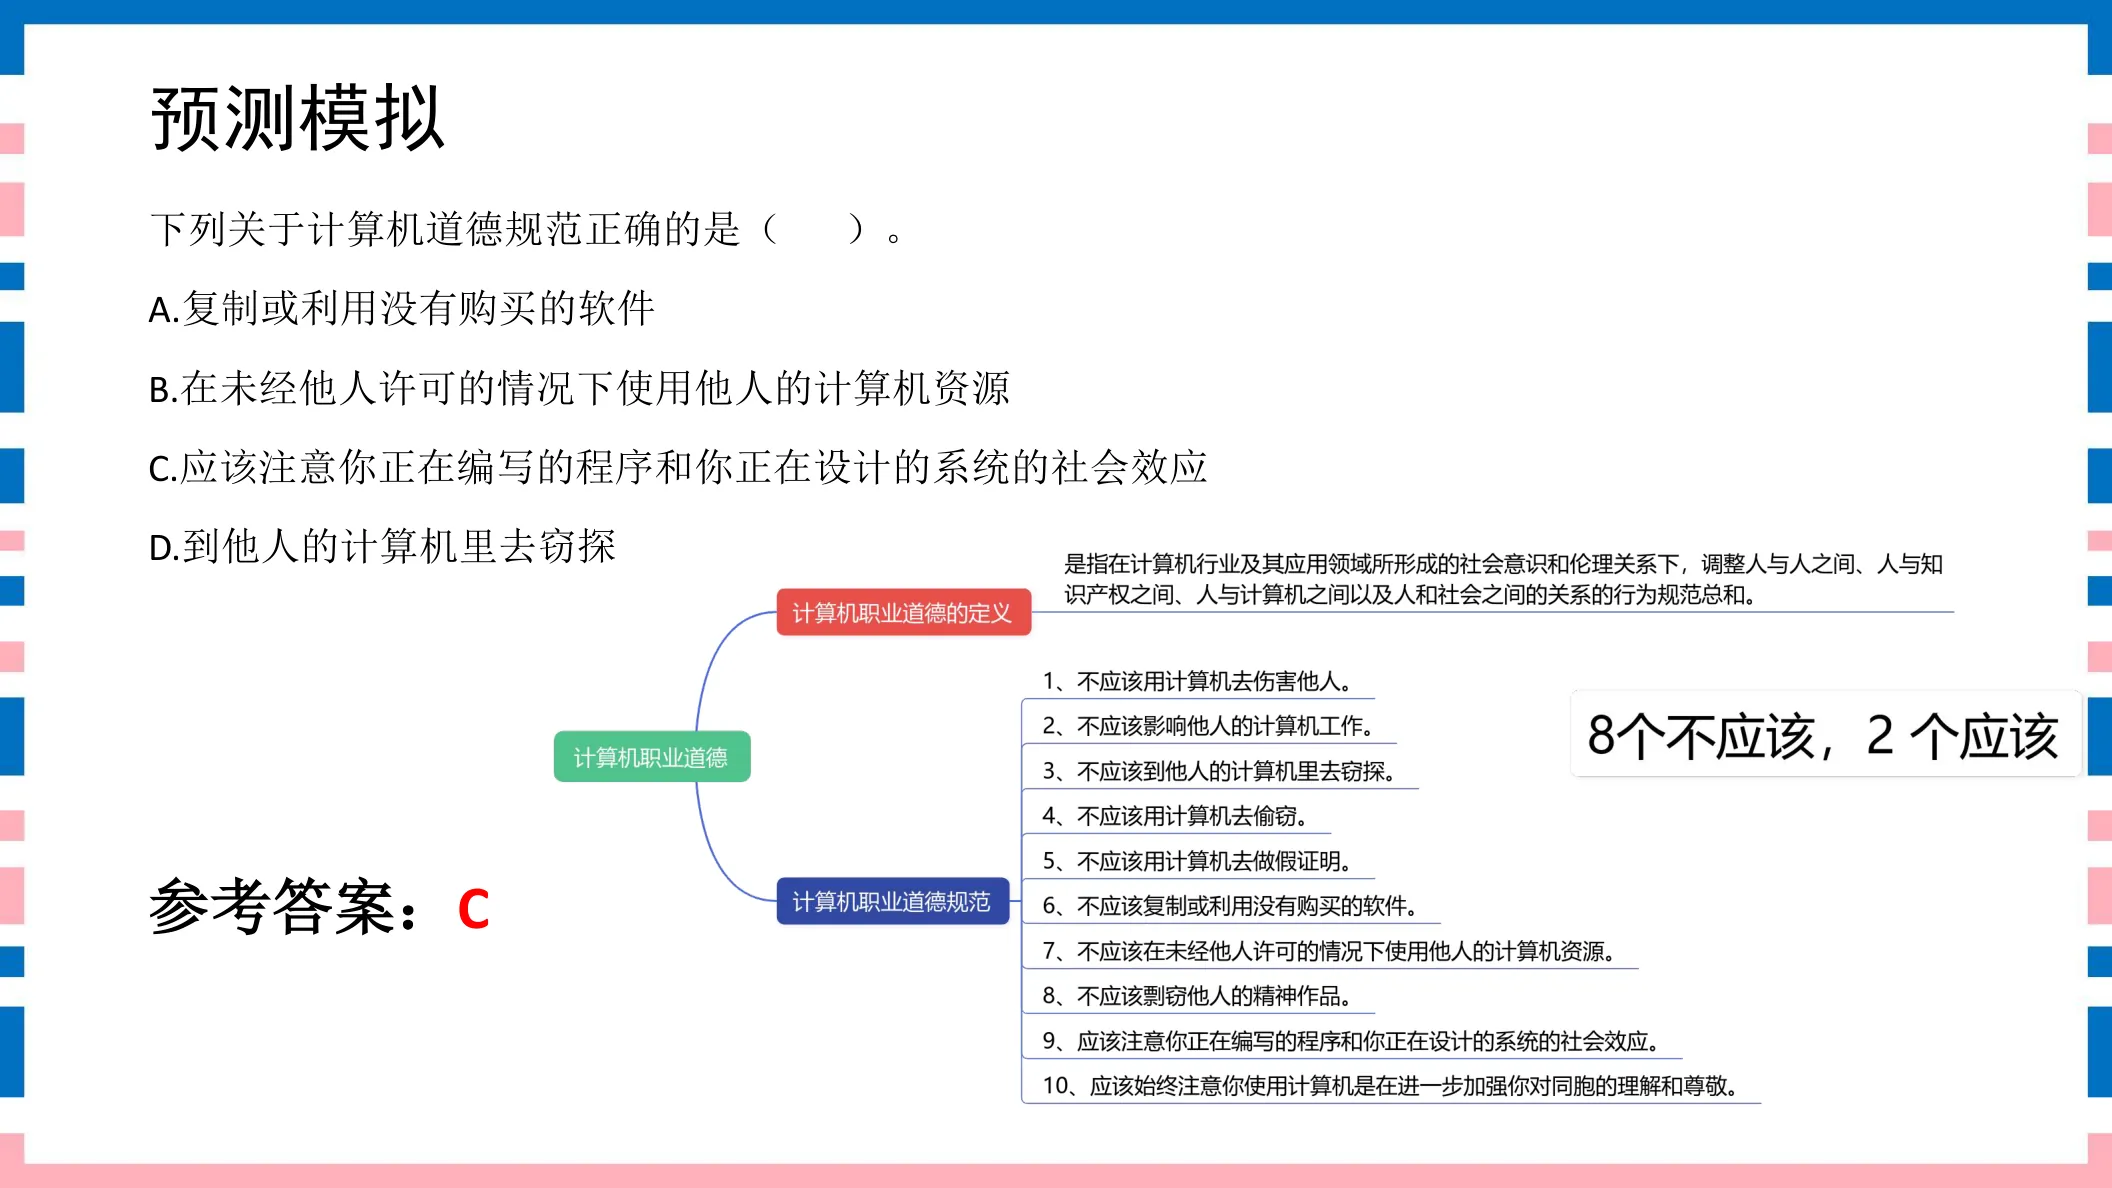
下列关于计算机道德规范正确的是( )。A. 复制或利用没有购买的软件B. 在未经他人许可的情况下使用他人的计算机资源C. 应该注意你正在编写的程序和你正在设计的系统的社会效应D. 到他人的计算机里去窃探
参考答案:C
◆ 考点:正确的计算机道德规范:应注意所编写程序和所设计系统的社会效应(讲义P62)。
◆ 判定:盗版软件、擅自用他人资源、入侵他机都是不道德行为 → 只有C正确。
⚠ 易错提示:A/B/D全是反面行为;道德规范要求对软件/资源合法使用并关注社会影响。
讲义原页对照 第62页 · 计算机职业道德
点击图片可弹层放大查看讲义原页